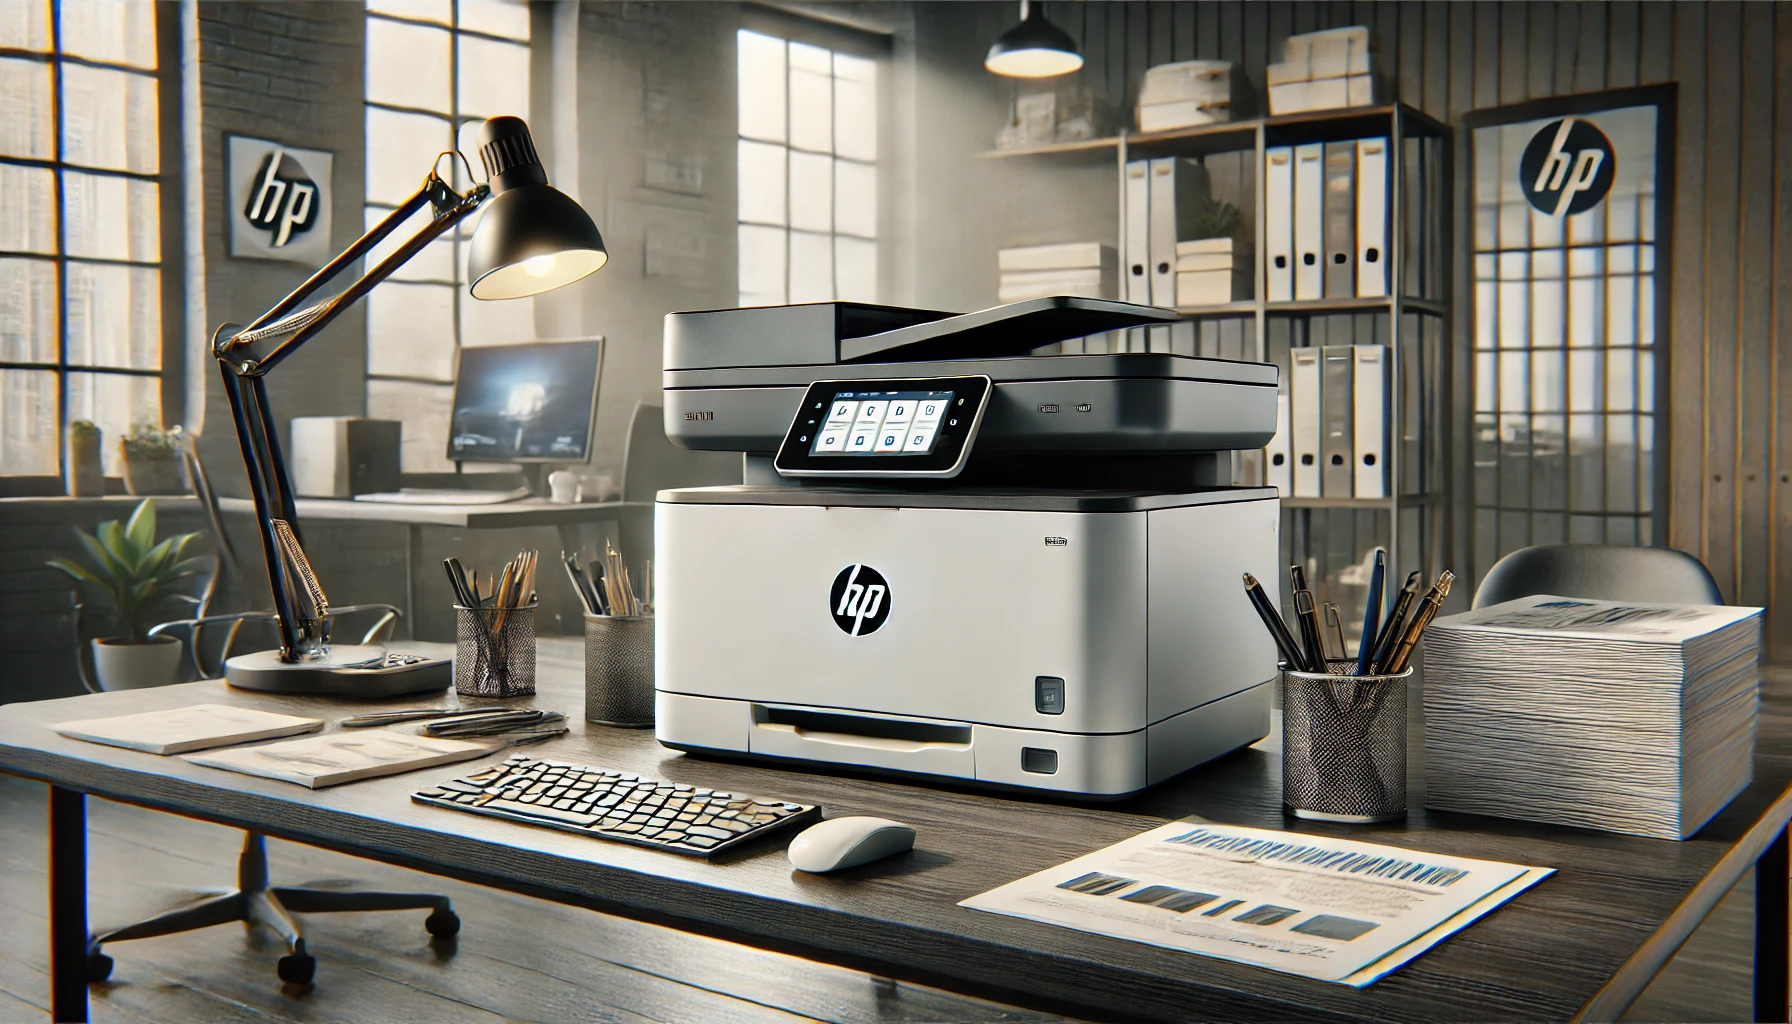

HP Inc. heeft patches uitgegeven die beveiligingsproblemen oplossen die cyberbeveiligingsprovider F-Secure heeft ontdekt in meer dan 150 van hun multifunctionele printer (MFP)-producten. Volgens onderzoek dat onlangs door F-Secure is gepubliceerd, kunnen aanvallers de kwetsbaarheden misbruiken om de controle over te nemen, informatie te stelen en verder te infiltreren in netwerken om andere soorten schade toe te brengen.
F-Secure-beveiligingsadviseurs Timo Hirvonen en Alexander Bolshev ontdekten kwetsbaarheden in fysieke toegangspoorten (CVE-2021-39237) en kwetsbaarheden bij het parseren van lettertypen (CVE-2021-39238) in HP’s MFP M725z, onderdeel van HP’s FutureSmart-printerlijn. Beveiligingsadviezen die door HP zijn gepubliceerd, geven een lijst van meer dan 150 verschillende producten die door de kwetsbaarheden zijn getroffen.
De meest effectieve methode is om een gebruiker van een gerichte organisatie te misleiden om een kwaadaardige website te bezoeken, waardoor de kwetsbare MFP van de organisatie wordt blootgesteld aan een zogenaamde cross-site printing-aanval. De website zou automatisch op afstand een document met een kwaadwillig vervaardigd lettertype op de kwetsbare MFP afdrukken, waardoor de aanvaller code-uitvoeringsrechten op het apparaat krijgt.
Een aanvaller met deze rechten kan in het geheim alle informatie stelen die via de MFP is uitgevoerd (of in de cache is opgeslagen). Dit omvat niet alleen documenten die worden afgedrukt, gescand of gefaxt, maar ook informatie zoals wachtwoorden en inloggegevens die het apparaat verbinden met de rest van het netwerk. Aanvallers kunnen gecompromitteerde MFP’s ook gebruiken als bruggenhoofd om verder in het netwerk van een organisatie door te dringen om andere doelen na te streven (zoals het stelen of wijzigen van andere gegevens, het verspreiden van ransomware, enz.)
Ook ontdekten de onderzoekers dat de kwetsbaarheden bij het parseren van lettertypen wormbaar zijn, wat betekent dat aanvallers zichzelf verspreidende malware kunnen creëren die automatisch de getroffen MFP’s compromitteert en zich vervolgens verspreidt naar andere kwetsbare eenheden op hetzelfde netwerk.
“Veel mensen vergeten dat moderne MFP’s volledig functionele computers zijn die bedreigingsactoren kunnen compromitteren, net als andere werkstations en eindpunten. En net als andere eindpunten kunnen aanvallers een gecompromitteerd apparaat gebruiken om de infrastructuur en activiteiten van een organisatie te beschadigen. Ervaren dreigingsactoren zien onbeveiligde apparaten als kansen, dus organisaties die geen prioriteit geven aan het beveiligen van hun MFP’s zoals andere eindpunten, stellen zichzelf bloot aan aanvallen zoals beschreven in ons onderzoek”, legt Hirvonen uit.
Advies voor het beveiligen van MFP’s
Gezien HP’s status als toonaangevende leverancier van MFP’s met naar schatting 40% van de markt voor hardwarerandapparatuur*, maken veel bedrijven over de hele wereld waarschijnlijk gebruik van deze kwetsbare apparaten.
Hirvonen en Bolshev namen afgelopen voorjaar contact op met HP met hun bevindingen en werkten met hen samen om de kwetsbaarheden te verhelpen. HP heeft nu firmware-updates en beveiligingsadviezen voor de betrokken apparaten gepubliceerd.
Naast patching worden de volgende maatregelen geadviseerd voor het beveiligen van MFP’s:
- Fysieke toegang tot MFP’s beperken.
- MFP’s scheiden in een afzonderlijk VLAN met firewall.
- Anti-sabotagestickers gebruiken om fysiek knoeien met apparaten te signaleren.
- Sloten gebruiken (zoals Kensington-sloten) om de toegang tot interne hardware te regelen.
- De best practices van leveranciers volgen om ongeoorloofde wijzigingen aan beveiligingsinstellingen te voorkomen.
- Het plaatsen van MFP’s in door cameratoezicht bewaakte gebieden om fysiek gebruik van een gehackt apparaat vast te leggen op het moment dat het werd gehackt.
Een gedetailleerde technische beschrijving van het onderzoek is beschikbaar op F-Secure Labs.