Microsoft brengt Claude AI naar Europese datacenters: belangrijke stap voor veilig en verantwoord gebruik van Copilot
Microsoft zet een belangrijke stap in het toegankelijker maken van geavanceerde kunstmatige intelligentie voor Europese organisaties. Vanaf eind 2026 worden de AI-modellen van Anthropic, bekend onder de naam Claude, binnen de Europese datagrenzen van Microsoft verwerkt. Daarmee verdwijnt een belangrijke belemmering voor bedrijven die willen profiteren van de nieuwste AI-technologie, maar tegelijkertijd hoge eisen stellen aan gegevensbescherming, compliance en digitale veiligheid.
Microsoft maakte op 5 november bekend dat de Claude-modellen binnen Microsoft Copilot voortaan ook onder de zogenoemde EU Data Boundary gaan vallen. Voor organisaties die Microsoft 365 gebruiken, betekent dit dat zij toegang krijgen tot verschillende geavanceerde AI-modellen, terwijl de verwerking van hun bedrijfsgegevens binnen de Europese Unie en de landen van de Europese Vrijhandelsassociatie (EFTA) blijft.
De aankondiging is vooral relevant voor organisaties die AI steeds intensiever willen inzetten bij hun dagelijkse werkzaamheden, maar terughoudend zijn vanwege vragen over gegevensverwerking, privacy en de afhankelijkheid van externe AI-leveranciers. Juist voor sectoren waarin vertrouwelijkheid en regelgeving een grote rol spelen, zoals de zorg, financiële dienstverlening en zakelijke dienstverlening, kan deze ontwikkeling een belangrijke drempel wegnemen.
Meer keuze in AI-modellen binnen Microsoft 365 Copilot
Tot voor kort werd Microsoft Copilot vooral geassocieerd met de AI-modellen van OpenAI. Inmiddels ontwikkelt Microsoft Copilot zich steeds nadrukkelijker tot een platform waarop verschillende AI-modellen beschikbaar zijn. De achterliggende gedachte is dat niet ieder AI-model voor iedere taak even geschikt is.
De Claude-modellen van Anthropic vormen daarbij een belangrijke aanvulling. Ze worden onder meer ingezet voor het analyseren van omvangrijke documenten, het verwerken van complexe informatie, het ondersteunen van programmeerwerk en het uitvoeren van taken waarbij meerdere stappen en informatiebronnen samenkomen.
Binnen Microsoft Copilot kunnen organisaties daardoor steeds beter bepalen welk AI-model het meest geschikt is voor een specifieke toepassing, zonder dat medewerkers daarvoor voortdurend tussen verschillende AI-platforms hoeven te wisselen.
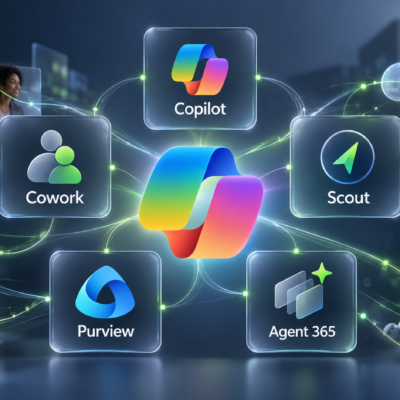
Deze ontwikkeling is ook zichtbaar in Microsoft Copilot Cowork, waarmee AI niet alleen antwoorden geeft op vragen, maar gebruikers ook ondersteunt bij het organiseren en uitvoeren van werkzaamheden. Denk bijvoorbeeld aan het voorbereiden van projecten, het verzamelen en structureren van informatie of het ondersteunen van processen die normaal gesproken verschillende handmatige handelingen vereisen.
Voor organisaties ontstaat daarmee een interessante mogelijkheid: verschillende AI-technologieën benutten vanuit één vertrouwde Microsoft 365-omgeving, met centrale afspraken over beveiliging, toegang en gegevensbescherming.
Europese gegevensverwerking neemt belangrijke onzekerheid weg
Een belangrijk aandachtspunt bij het zakelijk gebruik van generatieve AI is de locatie waar bedrijfsinformatie wordt verwerkt. Organisaties werken dagelijks met persoonsgegevens, financiële informatie, klantgegevens en andere vertrouwelijke documenten. Wanneer deze informatie door AI-systemen wordt verwerkt, moet duidelijk zijn welke partijen toegang hebben tot de gegevens en onder welke voorwaarden dat gebeurt.
Microsoft heeft hiervoor de EU Data Boundary ingericht. Dit is een contractuele toezegging om bepaalde klantgegevens binnen de Europese Unie en de EFTA op te slaan en te verwerken. Voor de hiervoor in aanmerking komende Microsoft 365-diensten maakt deze bescherming onderdeel uit van de bestaande contractuele afspraken.
Tot nu toe vielen de Claude-modellen binnen Microsoft Copilot buiten deze Europese datagrenzen. Organisaties die de modellen wilden gebruiken, moesten daardoor rekening houden met mogelijke verwerking buiten de EU Data Boundary.
Microsoft heeft aangekondigd dat dit uiterlijk eind 2026 verandert. Vanaf dat moment kunnen Europese organisaties de betreffende Claude-modellen gebruiken met gegevensverwerking binnen de EU Data Boundary.
Dat is een belangrijke verbetering, maar het betekent niet automatisch dat iedere toepassing daarmee volledig voldoet aan de AVG of aan sectorspecifieke regelgeving. Europese gegevensverwerking is immers slechts één onderdeel van een verantwoord privacy- en beveiligingsbeleid. Ook toegangsrechten, gegevensclassificatie, bewaartermijnen en het gebruik van externe gegevensbronnen blijven bepalend voor de veiligheid van AI.
Wat betekent deze ontwikkeling concreet voor organisaties?
Voor bedrijven die Microsoft 365 Copilot al gebruiken of de introductie ervan voorbereiden, biedt deze ontwikkeling verschillende voordelen.
Allereerst ontstaat er meer vrijheid om de mogelijkheden van verschillende AI-modellen te benutten. Organisaties hoeven zich niet langer uitsluitend op één technologie te richten, maar kunnen binnen Copilot profiteren van modellen die voor uiteenlopende werkzaamheden zijn ontwikkeld. Dat maakt het eenvoudiger om AI toe te passen op zowel dagelijkse productiviteit als complexere bedrijfsprocessen.
Daarnaast wordt het eenvoudiger om de inzet van AI te combineren met bestaande afspraken over gegevensbescherming. Doordat Claude onder de Europese datagrenzen van Microsoft gaat vallen, kunnen organisaties de modellen gebruiken zonder voor deze verwerking afstand te hoeven doen van de betreffende regionale toezeggingen van Microsoft.
Ook voor IT-afdelingen biedt de ontwikkeling voordelen. Het gebruik van Claude binnen Copilot kan centraal worden beheerd via het Microsoft 365-beheercentrum. Beheerders kunnen bepalen welke medewerkers of gebruikersgroepen toegang krijgen tot de modellen. Daarmee wordt het mogelijk om nieuwe AI-functionaliteit gecontroleerd te introduceren, bijvoorbeeld door eerst een beperkte groep medewerkers toegang te geven en de toepassing vervolgens gefaseerd uit te breiden.
Microsoft bevestigt bovendien dat klantgegevens die via de betreffende Copilot-diensten worden verwerkt, niet worden gebruikt om generatieve AI-basismodellen te trainen. De modellen vallen onder de zakelijke gegevensbescherming van Microsoft.
Voor organisaties die AI willen opschalen, ontstaat zo een betere combinatie van technologische keuzevrijheid, centrale beheersbaarheid en bescherming van bedrijfsinformatie.
De volgende stap: van AI-assistent naar digitale collega
De introductie van Claude binnen de Europese datagrenzen past in een bredere ontwikkeling waarbij AI steeds verder integreert in bedrijfsprocessen. Waar generatieve AI aanvankelijk vooral werd gebruikt om teksten te schrijven, informatie samen te vatten of vragen te beantwoorden, verschuift de aandacht naar systemen die zelfstandig meerdere stappen kunnen uitvoeren.
Met toepassingen zoals Copilot Cowork wordt die ontwikkeling steeds concreter. AI kan medewerkers ondersteunen bij het voorbereiden, coördineren en uitvoeren van werkzaamheden, waarbij informatie uit verschillende onderdelen van de digitale werkomgeving wordt gecombineerd.
Dat biedt kansen om administratieve werkzaamheden te verminderen, informatie sneller beschikbaar te maken en medewerkers meer ruimte te geven voor werkzaamheden waarbij menselijke kennis en beoordeling essentieel zijn.
Tegelijkertijd neemt het belang van goed ingerichte governance toe. Naarmate AI meer toegang krijgt tot bedrijfsinformatie en meer handelingen kan uitvoeren, worden duidelijke autorisaties, dataclassificatie en toezicht belangrijker. Een AI-assistent die toegang heeft tot te veel informatie kan immers ook informatie verwerken die niet voor de betreffende gebruiker of toepassing bedoeld is.
De kwaliteit van de onderliggende Microsoft 365-omgeving wordt daarmee steeds bepalender voor het succes van AI.
Verantwoord AI-gebruik begint bij een goed ingerichte Microsoft 365-omgeving
Bij Lemontree zien we de ontwikkeling van Microsoft Copilot als onderdeel van een bredere verandering in de manier waarop organisaties hun ICT inzetten. AI wordt steeds minder een afzonderlijke toepassing en steeds meer een geïntegreerd onderdeel van de digitale werkplek.
Dat vraagt om meer dan het beschikbaar stellen van een Copilot-licentie. Organisaties moeten inzicht hebben in de informatie die binnen Microsoft 365 beschikbaar is, welke medewerkers toegang hebben tot gevoelige gegevens en welke beveiligingsmaatregelen nodig zijn om AI veilig te kunnen gebruiken.
Met Microsoft Entra ID, Microsoft Purview en de beveiligingsmogelijkheden van Microsoft 365 kunnen organisaties hiervoor belangrijke randvoorwaarden inrichten. Denk aan het beheren van toegangsrechten, het classificeren en beschermen van vertrouwelijke informatie en het voorkomen dat gevoelige bedrijfsgegevens onbedoeld worden gedeeld.
Lemontree helpt organisaties bij het beoordelen van hun AI-gereedheid, het veilig inrichten van Microsoft 365 en het ontwikkelen van een praktische aanpak voor de inzet van Copilot. Daarbij kijken we niet alleen naar de technologie, maar vooral naar de toegevoegde waarde voor medewerkers en bedrijfsprocessen.
Een goed ingerichte digitale werkomgeving maakt het mogelijk om nieuwe AI-functionaliteit sneller te benutten, zonder dat beveiliging en beheersbaarheid ondergeschikt raken aan innovatie.
Europese Claude-modellen maken AI aantrekkelijker voor het bedrijfsleven
Met de aangekondigde uitbreiding van de EU Data Boundary laat Microsoft zien dat keuzevrijheid in AI en Europese gegevensbescherming steeds beter samengaan. Voor organisaties die willen investeren in AI, maar tegelijkertijd controle willen houden over hun bedrijfsinformatie, is dat een belangrijke ontwikkeling.
De nieuwe mogelijkheden worden naar verwachting uiterlijk eind 2026 beschikbaar. Organisaties die Claude al binnen Copilot gebruiken, hoeven volgens Microsoft geen actie te ondernemen om de aangekondigde overgang naar Europese verwerking te realiseren. Voor andere organisaties blijven de Claude-modellen standaard uitgeschakeld totdat beheerders deze expliciet beschikbaar stellen.
De belangrijkste vraag voor organisaties is daarmee niet langer alleen welke AI-technologie de beste resultaten oplevert, maar vooral hoe verschillende AI-modellen veilig, effectief en verantwoord kunnen worden ingezet.
Want de werkelijke waarde van AI ontstaat pas wanneer technologische innovatie samengaat met betrouwbare informatie, goede beveiliging en duidelijke regie.
Ontdek hoe AI waarde toevoegt aan uw organisatie
Wilt u weten hoe uw organisatie Microsoft 365 Copilot en de nieuwste AI-mogelijkheden veilig en effectief kan inzetten? Lemontree helpt u inzicht te krijgen in de technische, organisatorische en beveiligingsvoorwaarden voor verantwoord AI-gebruik. Van een AI-readiness scan tot de inrichting van Microsoft 365, security en governance.