door Peter Vos | 7 okt, 2026 | Nieuws |
Microsoft verhoogt vanaf 1 februari 2027 de prijzen van bepaalde Azure-diensten. Voor getroffen diensten in West Europe bedraagt de regionale verhoging 9%, in North Europe 17%. Daarnaast is een afzonderlijke verhoging aangekondigd voor geselecteerde oudere virtuele servers. Voor IT-verantwoordelijken en directies is dit het moment om de gevolgen voor hun omgeving en begroting in kaart te brengen.
De impact verschilt per organisatie. Welke diensten gebruik je? In welke regio draaien ze? En betaal je naar gebruik of maak je gebruik van langlopende prijsafspraken? Die combinatie bepaalt hoeveel jouw kosten veranderen en welke mogelijkheden er zijn om de stijging te beperken.
Wat verandert er precies aan de Azure pricing?
Azure is het cloudplatform van Microsoft. Organisaties gebruiken het onder meer voor bedrijfsapplicaties, gegevensopslag en virtuele servers. Zo’n virtuele server, ook wel Virtual Machine of VM genoemd, levert rekenkracht en geheugen zonder dat je zelf een fysieke server hoeft aan te schaffen. Voor bepaalde VM- en opslagdiensten zijn de volgende regionale verhogingen aangekondigd:
| Azure-regio |
Prijsverhoging vanaf 1 februari 2027 |
| West Europe — Nederland |
9% |
| North Europe — Ierland |
17% |
| France Central |
11% |
| France South |
11% |
| Norway East |
9% |
| Norway West |
9% |
| Southeast Asia — Singapore |
8% |
Microsoft noemt in de gedeelde aankondiging regionale marktomstandigheden, meer consistentie tussen regio’s en investeringen in capaciteit en hardware als redenen voor de aanpassing. De percentages gelden voor specifieke diensten, niet voor de volledige Azure-factuur.
Oudere virtuele servers in Azure worden afzonderlijk duurder
Naast de regionale wijziging is volgens de door Lemontree ontvangen toelichting op Azure Service Health een wereldwijde prijsverhoging van ongeveer 25% aangekondigd voor geselecteerde oudere VM-series, eveneens vanaf 1 februari 2027.
Het gaat onder meer om:
- v1-series: Bv1, D, Ds, F, Fs, G, Gs, Ls, NP en HC.
- v2-series: Av2, Amv2, Dv2, Dsv2, Fsv2 en Lsv2.
Deze namen verwijzen naar verschillende typen en generaties virtuele servers. Voor directies is vooral van belang dat een technisch goed functionerende server financieel minder aantrekkelijk kan worden doordat hij op een oudere generatie draait.
Volgens deze toelichting geldt de wijziging voor Pay-As-You-Go-, Enterprise Agreement- en Microsoft Customer Agreement-tarieven. Daarmee is zij ook relevant voor organisaties die Azure via een CSP-partner afnemen. CSP is het partnerprogramma; een Microsoft Customer Agreement is de bijbehorende klantovereenkomst.
De circa 25% moet niet automatisch worden opgeteld bij de regionale 9% of 17%. De oudere v1- en v2-series staan in de gedeelde regionale melding op de uitzonderingslijst. Ook enkele nieuwste v7-series zijn daarvan uitgezonderd: Dsv7, Ddsv7, Dlsv7, Dldsv7, Esv7 en Edsv7. Voor opslag bestaan eveneens uitzonderingen. Controle van de exacte productvariant — de SKU — blijft daarom noodzakelijk.
Ook bestaande Azure omgevingen kunnen hogere kosten krijgen
Een Azure-omgeving die al jaren draait, behoudt niet vanzelf haar oude tarieven. Bij Pay-As-You-Go, afgekort PAYG, betaal je voor het verbruik tegen de toepasselijke tarieven. Valt een dienst onder de aangekondigde wijziging, dan wordt het verbruik vanaf 1 februari 2027 tegen het nieuwe tarief afgerekend. Dat geldt ook als je niets aan de omgeving verandert.
Voor bestuurders betekent dit dat gelijkblijvend gebruik niet automatisch gelijkblijvende kosten oplevert. De begroting moet daarom rekening houden met zowel tariefwijzigingen als verwachte groei. Hoe de Microsoft-wijzigingen uiteindelijk doorwerken in jouw factuur, hangt daarnaast af van contractafspraken, kortingen en eventuele reserveringen.
Wat betekenen de wijzigingen voor Reserved Instances?
Met een Reserved Instance, of RI, leg je voor een afgesproken looptijd een prijsvoordeel vast voor passend VM-gebruik. Dat kan aantrekkelijk zijn voor servers die structureel nodig zijn.
Bestaande reserveringen behouden hun afgesproken prijs en voordeel tot het einde van de looptijd. Die bescherming geldt voor het gedekte rekenverbruik. Een reservering zet niet automatisch alle kosten vast: opslag en softwarelicenties kunnen bijvoorbeeld afzonderlijk worden afgerekend.
Let vooral op reserveringen die in 2027 aflopen. Zonder passende opvolging kan het gebruik terugvallen op PAYG. Dan kunnen het verdwijnen van de reserveringskorting en een hoger tarief tegelijk doorwerken.
Bovendien zijn sinds 1 juli 2026 bepaalde reserveringen niet meer beschikbaar voor aankoop of verlenging:
- Eenjarige reserveringen voor Av2, Amv2, Bv1, D, Ds, Dv2, Dsv2, F, Fs, Fsv2, G, Gs, Ls en Lsv2.
- Een- en driejarige reserveringen voor Dv3, Dsv3, Ev3 en Esv3.
Bestaande reserveringen blijven geldig tot hun einddatum. Organisaties moeten vóór die datum bepalen of modernisering, een Savings Plan of PAYG de beste vervolgstap is.
Een Savings Plan biedt flexibiliteit, maar geen vaste VM-prijzen
Bij een Savings Plan for compute spreek je af om gedurende één of drie jaar een vast bedrag per uur aan geschikte rekendiensten te besteden. Daartegenover staan lagere gebruikstarieven en flexibiliteit over verschillende diensten en regio’s.
Het afgesproken bedrag per uur blijft gelijk, maar de onderliggende tarieven kunnen veranderen. Daardoor kan dezelfde uitgavenverplichting minder verbruik afdekken. Verbruik boven de dekking wordt tegen de toepasselijke PAYG-tarieven afgerekend.
Een Savings Plan voorkomt een prijsstijging dus niet automatisch. De keuze tussen een reservering en een Savings Plan vraagt om inzicht in het structurele gebruik én in toekomstige veranderingen.
Daarbij verandert ook het omruilbeleid. Vanaf 1 februari 2027 zijn nieuwe reserveringen voor diensten die door Savings Plans worden ondersteund niet meer omruilbaar. Eerder aangeschafte reserveringen behouden onder de toepasselijke voorwaarden nog één laatste omruilmogelijkheid na die datum. Neem dit mee voordat je nieuwe langlopende afspraken maakt.
Is een andere regio of modernere server voordeliger?
Het verschil tussen 9% in West Europe en 17% in North Europe maakt een vergelijking zinvol. Het betekent echter niet dat West Europe voor iedere toepassing goedkoper wordt. De huidige tarieven, beschikbare capaciteit en inrichting van de omgeving kunnen verschillen. Beoordeel daarom de totale kosten, inclusief migratie en dataverkeer. Neem ook prestaties, gegevenslocatie en de inrichting van uitwijk en herstel mee. Een regioverplaatsing moet passen bij de continuïteitseisen van de organisatie.
Bij oudere VM-series kan een overstap naar een modernere generatie eveneens aantrekkelijk zijn. Vergelijk daarvoor de kosten en prestaties, maar controleer ook of applicaties en besturingssystemen geschikt zijn en welke migratie-inspanning nodig is. Daarnaast verdient goede sizing aandacht: rekenkracht en geheugen afstemmen op het werkelijke gebruik. Een server die groter is dan noodzakelijk, kost iedere maand extra. Een tariefwijziging maakt het nog relevanter om die overcapaciteit te onderzoeken.
Beschikbare capaciteit is daarbij een belangrijk aandachtspunt
In West Europe kun je niet vanzelfsprekend op ieder moment nieuwe servers toevoegen of bestaande omgevingen uitbreiden. De beschikbaarheid verschilt per servertype en beschikbaarheidszone: de afzonderlijke datacenterlocaties binnen een regio. Bij onvoldoende capaciteit kan een uitbreiding of migratie vertraging oplopen. Een goedgekeurde gebruikslimiet biedt daarvoor geen garantie; ook Reserved Instances en Savings Plans garanderen op zichzelf geen fysieke capaciteit. Controleer daarom vóór een regiowijziging of de benodigde capaciteit daadwerkelijk beschikbaar is, ook voor toekomstige groei en herstel na een storing. Lemontree kan helpen om alternatieve servertypen, zones of regio’s te beoordelen en waar nodig specifieke capaciteitsreserveringen te onderzoeken. Zo wordt de regiokeuze gebaseerd op zowel kosten als de uitvoerbaarheid en continuïteit van jouw omgeving.
Wat kun je nu al doen?
Om de impact op jouw organisatie in te schatten zijn vijf acties relevant:
- Inventariseer de getroffen diensten. Controleer VM-series, opslagvarianten, regio’s en de meldingen in Azure Service Health.
- Maak de betaalmodellen zichtbaar. Welk gebruik is PAYG, welk deel valt onder reserveringen en welk deel onder Savings Plans?
- Controleer aflopende afspraken. Bekijk einddatums, benutting en beschikbare verlengmogelijkheden.
- Vergelijk optimalisaties. Onderzoek rightsizing, modernisering en regiokeuzes, inclusief de kosten en gevolgen van veranderingen.
- Actualiseer de begroting en offertes. Neem de wijzigingen mee in nieuwe Azure-calculaties, verlengingen en architectuurkeuzes.
Dit past binnen FinOps: IT, finance en de business werken samen om cloudgebruik en kosten te begrijpen en te beheersen. Door de wijzigingen mee te nemen in periodieke reviews ontstaat tijd om keuzes te onderbouwen en verbeteringen uit te voeren.
Lemontree helpt je graag om de impact te bepalen
Wil je weten wat de Azure-prijswijzigingen betekenen voor jouw organisatie? Lemontree helpt je graag om afgenomen Azure-diensten, bestaande prijsafspraken en mogelijke optimalisaties in kaart te brengen. Zo krijg je inzicht in de verwachte financiële gevolgen en kun je tijdig beslissen over capaciteit, modernisering en de keuze tussen Reserved Instances en Savings Plans.
Vul het formulier in of neem contact op met Lemontree. Samen bekijken we hoe jouw Azure-omgeving en begroting voorbereid kunnen worden op 1 februari 2027.
door Peter Vos | 11 sep, 2026 | Nieuws |
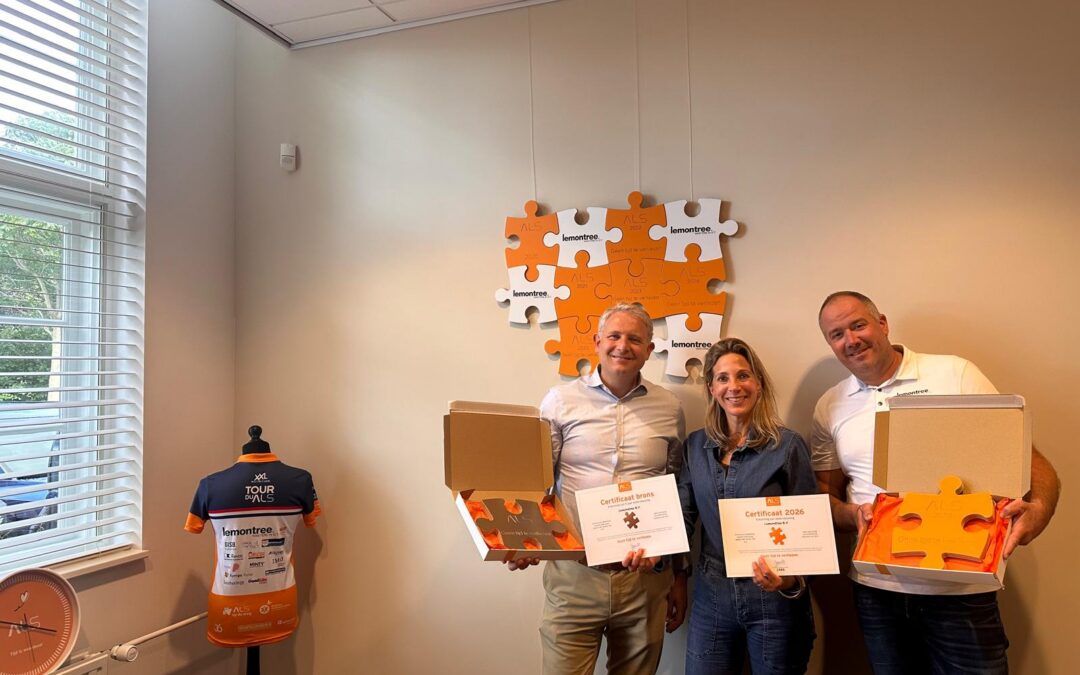
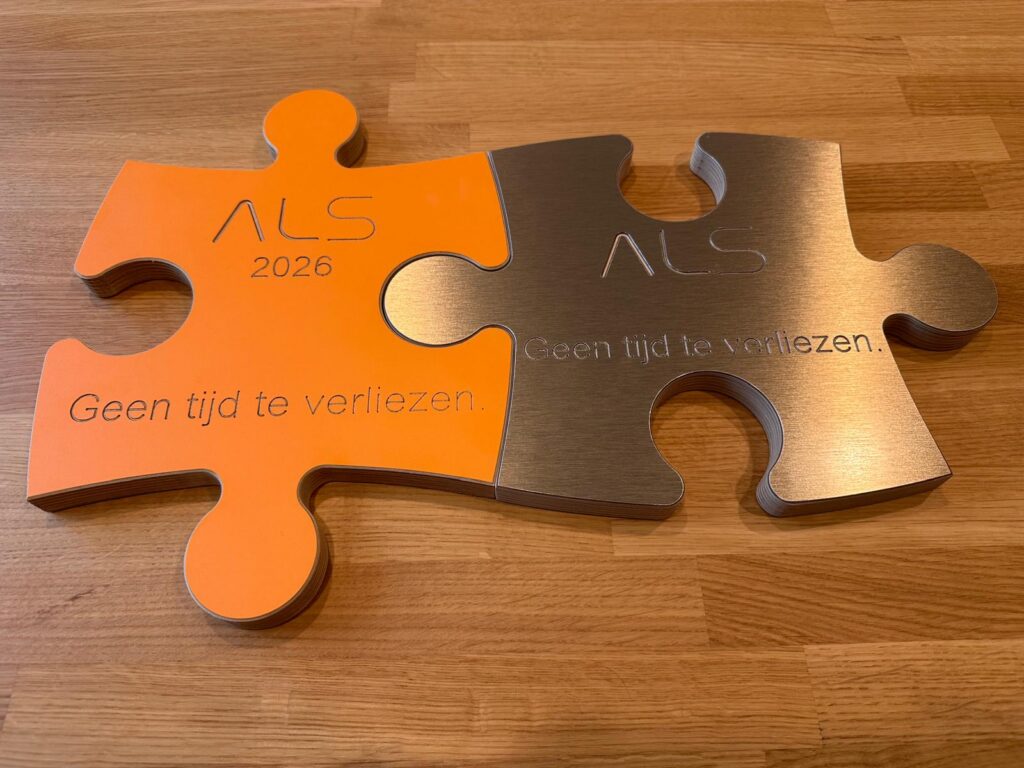
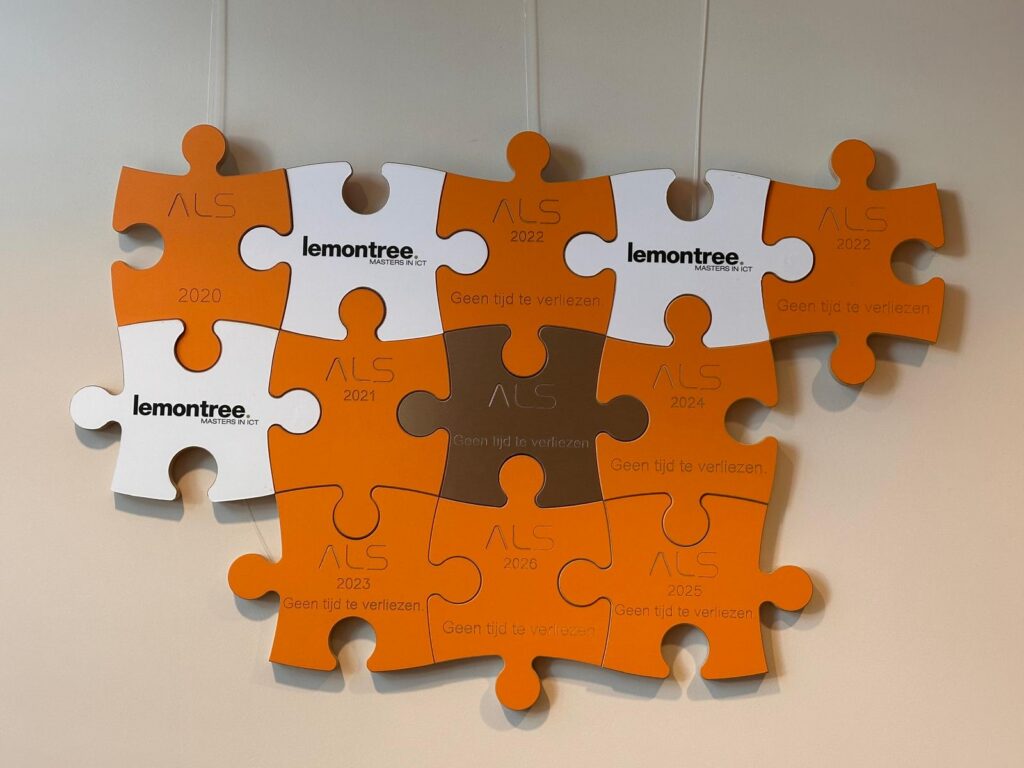
Vandaag mochten we bij Lemontree een bijzondere gast ontvangen: Limore Noach, directeur van Stichting ALS Nederland. Zij kwam langs om ons het jaarlijkse puzzelstuk te overhandigen. Dit betekenisvolle kunstwerk staat symbool voor de grote puzzel rond ALS, waarvan onderzoekers steeds meer stukjes op hun plaats proberen te leggen.
Wanneer de oorzaak van ALS wordt gevonden en er een effectieve behandeling of oplossing voor de ziekte komt, is het de bedoeling dat alle puzzelstukken samenkomen op het Malieveld. Tot dat moment herinnert ieder afzonderlijk puzzelstuk ons eraan dat de strijd tegen ALS nog niet voorbij is en dat samenwerking hard nodig blijft.
Een bronzen puzzel voor langdurig partnership
Dit bezoek kreeg voor Lemontree dit jaar een extra bijzonder tintje. Naast het jaarlijkse puzzelstuk ontvingen we een prachtige bronzen puzzel, omdat we langdurig (sinds 2014) businesspartner zijn van Stichting ALS Nederland.
Een jubileum waar we oprecht trots op zijn. Niet alleen vanwege de duur van onze samenwerking, maar vooral vanwege de organisatie waarmee we mogen samenwerken en het doel waaraan we op deze manier een bijdrage kunnen leveren.
Lemontree verzorgt de ICT voor Stichting ALS Nederland. Een betrouwbare, veilige en goed functionerende ICT-omgeving is belangrijk voor iedere organisatie, maar krijgt nog meer betekenis wanneer deze omgeving mensen ondersteunt die zich iedere dag inzetten voor patiënten en hun naasten. Goede ICT zorgt ervoor dat medewerkers zich zoveel mogelijk kunnen richten op wat er werkelijk toe doet: aandacht vragen voor ALS, fondsen werven en wetenschappelijk onderzoek mogelijk maken.
Onze betrokkenheid gaat dan ook verder dan die van ICT-partner alleen. Lemontree is tevens trots ambassadeur van Stichting ALS Nederland. We voelen ons nauw verbonden met haar missie: samen werken aan een toekomst waarin ALS geen dodelijke ziekte meer hoeft te zijn.
Onderzoek brengt steeds meer puzzelstukken samen
Tijdens haar bezoek gaf Limore ons ook een update over de ontwikkelingen binnen het ALS-onderzoek. Onderzoekers komen stap voor stap dichter bij een beter begrip van de mogelijke oorzaken en mechanismen achter de ziekte.
Nederland speelt hierin een belangrijke rol. Het DNA-onderzoek naar ALS staat in ons land op een hoog niveau en levert waardevolle inzichten op. Iedere nieuwe ontdekking kan weer een volgend puzzelstuk vormen in het begrijpen van deze complexe ziekte.
Hoewel er nog veel onderzoek nodig is, geven de voortgang en de internationale positie van het Nederlandse onderzoek reden voor hoop. Meer kennis over genetische factoren en het ontstaan van ALS kan uiteindelijk bijdragen aan eerdere herkenning, betere behandelingen en hopelijk een oplossing voor de ziekte.
Samen blijven we de puzzel leggen
De bronzen puzzel krijgt een mooie en zichtbare plek binnen Lemontree. Als herinnering aan tien jaar waardevolle samenwerking, maar vooral als symbool voor de gezamenlijke opdracht die nog voor ons ligt.
We zijn Limore en Stichting ALS Nederland dankbaar voor deze bijzondere erkenning. Ook de komende jaren blijven we ons als ICT-partner, businesspartner en ambassadeur graag inzetten voor de stichting en haar missie.
Want ieder puzzelstuk telt. En uiteindelijk hopen we allemaal op dat ene bijzondere moment waarop de complete puzzel op het Malieveld kan worden gelegd.
door Peter Vos | 8 sep, 2026 | Nieuws |
AI-systemen worden niet alleen slimmer, maar krijgen ook steeds meer toegang tot bedrijfsgegevens, applicaties en processen. In zijn Responsible AI Transparency Report 2026 waarschuwt Microsoft daarom dat verantwoord AI-gebruik niet ophoudt bij de ontwikkeling van een veilig model. Ook organisaties die AI invoeren, dragen een duidelijke verantwoordelijkheid.
De discussie over kunstmatige intelligentie ging lange tijd vooral over wat de technologie kan. Inmiddels verschuift de aandacht naar een minstens zo belangrijke vraag: hoe zorgen organisaties ervoor dat AI ook in de dagelijkse praktijk veilig, verantwoord en beheersbaar wordt gebruikt?
Microsoft onderstreept die ontwikkeling in het Responsible AI Transparency Report 2026. Het is de derde jaarlijkse rapportage waarin het technologiebedrijf uitlegt hoe het omgaat met de kansen en risico’s van AI.
De boodschap van deze editie is duidelijk: nu AI steeds vaker onderdeel wordt van werkprocessen, kunnen organisaties de verantwoordelijkheid niet volledig bij de leverancier van de technologie neerleggen.
Van generatieve AI naar zelfstandig handelende agents
De urgentie neemt toe door de snelle opkomst van agentic AI. Waar generatieve AI vooral teksten, beelden of analyses produceert, kunnen AI-agents zelfstandig meerdere stappen uitvoeren. Ze kunnen informatie verzamelen, systemen raadplegen, gegevens verwerken en acties uitvoeren om een bepaald doel te bereiken.
Dat maakt AI krachtiger, maar vergroot ook het risicogebied. Een agent kan immers verschillende modellen, databronnen, applicaties en hulpmiddelen met elkaar verbinden. Daardoor wordt verantwoord gebruik steeds meer bepaald door vragen rond toegangsrechten, machtigingen, geheugen, logging en menselijke controle.
Een AI-agent die alleen openbare informatie samenvat, kent bijvoorbeeld een ander risicoprofiel dan een agent die klantgegevens kan bekijken, documenten kan aanpassen of acties in bedrijfssystemen kan uitvoeren.
Volgens Microsoft vraagt deze ontwikkeling om dynamisch AI-beheer gedurende de volledige levenscyclus van een toepassing. Een controle vooraf is niet voldoende. Organisaties moeten ook na de ingebruikname blijven volgen hoe een AI-oplossing functioneert, welke informatie wordt gebruikt en of de uitkomsten overeenkomen met het beoogde doel.
Verantwoordelijkheid voor ontwikkelaar én gebruiker
Microsoft heeft zijn Responsible AI Standard daarom grondig aangepast. In de nieuwe standaard wordt nadrukkelijk onderscheid gemaakt tussen de verantwoordelijkheden van de ontwikkelaar en die van de implementerende organisatie, de zogenoemde deployer.
De ontwikkelaar moet zorgen voor een veilig ontworpen en getest AI-systeem. De organisatie die het systeem in de praktijk brengt, moet vervolgens beoordelen of het geschikt is voor de eigen toepassing en welke aanvullende maatregelen nodig zijn.
Ook Computable wijst op deze verschuiving. Organisaties moeten volgens de vernieuwde aanpak onder meer kijken naar de nauwkeurigheid en robuustheid van een toepassing, de manier waarop medewerkers de uitkomsten interpreteren en de gevolgen voor bestaande werkprocessen.
Daarbij hoort ook een kritische kanttekening. Een leverancier kan zijn eigen verantwoordelijkheid niet eenvoudig afschuiven op de klant. Maar andersom kan een organisatie er evenmin van uitgaan dat een technisch veilig product automatisch tot verantwoord gebruik leidt. De uiteindelijke werking van AI wordt namelijk mede bepaald door de gegevens, toegangsrechten, instructies, processen en mensen binnen de organisatie.
Vier stappen voor verantwoord invoeren
Microsoft beschrijft voor de inzet van AI-toepassingen vier samenhangende stappen:
1. Beoordelen
Onderzoek wat de toepassing kan, waarvoor deze bedoeld is en waar de beperkingen liggen. Bekijk ook welke gegevens het systeem gebruikt, welke risico’s kunnen ontstaan en welke maatregelen de leverancier al heeft getroffen.
2. Gecontroleerd invoeren
Bepaal binnen welke processen en voor welke gebruikers de toepassing beschikbaar komt. Beperk toegangsrechten tot wat strikt noodzakelijk is en leg vast wanneer menselijke beoordeling of goedkeuring verplicht blijft.
3. Monitoren en reageren
Blijf na de ingebruikname letten op prestaties, afwijkingen, incidenten en feedback van gebruikers. Logging en analyse zijn belangrijk om te kunnen reconstrueren wat een AI-systeem heeft gedaan en waarom ingrijpen eventueel nodig is.
4. Gebruikers informeren
Medewerkers moeten weten waarvoor een AI-toepassing wel en niet bedoeld is. Ook moeten zij begrijpen dat AI fouten kan maken, hoe zij resultaten controleren en waar zij een probleem of incident kunnen melden.
Deze werkwijze sluit aan bij de functies uit het AI Risk Management Framework van het Amerikaanse NIST: Govern, Map, Measure en Manage. Microsoft gebruikt dit model als basis voor het identificeren, beoordelen en beheersen van AI-risico’s.
Toegangsbeheer wordt nog belangrijker
Voor organisaties die Microsoft 365 Copilot of vergelijkbare toepassingen gebruiken, begint verantwoord AI-gebruik voor een belangrijk deel bij de bestaande informatiehuishouding.
Copilot respecteert in beginsel de rechten die gebruikers binnen Microsoft 365 al hebben. Dat is een belangrijke beveiliging, maar het betekent ook dat bestaande fouten in de inrichting zichtbaarder kunnen worden. Wanneer een medewerker toegang heeft tot een document dat eigenlijk niet voor hem of haar bestemd is, kan Copilot die informatie mogelijk eveneens vinden en verwerken.
Microsoft adviseert organisaties daarom om vóór een brede invoering onder meer:
- externe en interne deelinstellingen te controleren;
- overmatig gedeelde informatie op te sporen;
- ongebruikte SharePoint-sites op te ruimen;
- geldige eigenaren aan sites en informatie toe te wijzen;
- toegangsrechten en gastaccounts te beoordelen;
- gevoelige informatie te classificeren en beveiligen;
- gebruik en activiteiten te kunnen auditen.
Een goede AI-implementatie begint dus niet bij het uitdelen van licenties. Eerst moeten data, identiteit, beveiliging en governance op orde zijn.
De mens blijft eindverantwoordelijk
Een terugkerend uitgangspunt in het rapport is dat AI het menselijke oordeel moet ondersteunen en niet ongecontroleerd moet vervangen.
Dat geldt zeker wanneer AI wordt gebruikt voor beslissingen over medewerkers, klanten, gezondheid, financiën of andere gevoelige onderwerpen. Organisaties moeten duidelijk vastleggen wie verantwoordelijk is voor de uiteindelijke beslissing en wanneer een medewerker moet ingrijpen.
Bij AI-agents is bovendien een werkende noodrem noodzakelijk. Een organisatie moet een systeem kunnen pauzeren of uitschakelen wanneer het onverwacht gedrag vertoont. Ook moet achteraf kunnen worden vastgesteld welke actie is uitgevoerd, op basis van welke informatie en onder wiens autorisatie.
Geen rem op innovatie, maar een voorwaarde ervoor
Governance wordt nog weleens gezien als iets wat innovatie vertraagt. In de praktijk kan het tegenovergestelde gelden. Wanneer de spelregels, verantwoordelijkheden en beveiligingsmaatregelen vooraf duidelijk zijn, kunnen organisaties AI juist sneller en met meer vertrouwen inzetten.
Een gefaseerde invoering helpt daarbij. Begin met een concrete toepassing en een beperkte groep gebruikers. Stel vooraf vast wat een goed resultaat is, welke risico’s acceptabel zijn en wanneer menselijke controle nodig blijft. Gebruik de ervaringen uit de pilot vervolgens om techniek, beleid en werkwijze te verbeteren.
Microsoft past die aanpak naar eigen zeggen ook intern toe. Bij toepassingen zoals GitHub Copilot werkt het bedrijf met gefaseerde uitrol, menselijke codebeoordeling, aanvullende beveiligingsmaatregelen en voortdurende monitoring.
Van losse experimenten naar een bewuste AI-strategie
Veel organisaties gebruiken AI inmiddels al, soms zonder dat dit centraal is besloten. Medewerkers experimenteren met openbare chatbots, afdelingen schaffen afzonderlijke toepassingen aan en leveranciers voegen AI-functies toe aan bestaande software.
De vraag is daarom vaak niet meer óf een organisatie AI gebruikt, maar waar, door wie en met welke gegevens.
Een goed vertrekpunt is een organisatiebrede inventarisatie:
- Welke AI-toepassingen worden al gebruikt?
- Welke bedrijfsinformatie wordt daarin verwerkt?
- Zijn identiteit, toegangsrechten en gegevensdeling goed ingericht?
- Welke processen lenen zich voor AI en welke juist niet?
- Wie is eigenaar van toepassingen en uitkomsten?
- Hoe worden medewerkers opgeleid en ondersteund?
- Hoe worden prestaties, risico’s en incidenten gevolgd?
- Sluiten beleid en werkwijze aan op relevante wet- en regelgeving?
Het beantwoorden van deze vragen maakt het verschil tussen incidenteel experimenteren en AI doelgericht inzetten.
Is jouw organisatie klaar voor AI?
AI biedt volop kansen om medewerkers te ondersteunen, processen te verbeteren en kennis beter toegankelijk te maken. Maar het behalen van die voordelen vraagt meer dan technologie alleen. Ook data, beveiliging, governance, medewerkers en bedrijfsdoelen moeten met elkaar in balans zijn.
Lemontree helpt organisaties daarom met een AI Readiness Scan. Daarmee brengen we in kaart hoe klaar de organisatie is voor de veilige en waardevolle inzet van AI. We kijken onder meer naar de Microsoft 365-omgeving, gegevensdeling, toegangsrechten, security, governance, beleid, adoptie en mogelijke toepassingen.
Op basis daarvan ontstaat een praktisch advies en een heldere route naar verantwoord AI-gebruik. Niet alleen om risico’s te beperken, maar vooral om AI op een manier in te voeren die medewerkers vertrouwen en die aantoonbaar bijdraagt aan de ambities van de organisatie.
Aan de slag met AI, maar eerst zeker weten dat de basis klopt? Lemontree helpt je graag met een AI Readiness Scan en met de verantwoorde invoering en het gebruik van AI binnen jouw organisatie.
door Peter Vos | 3 sep, 2026 | Nieuws |
Lemontree heeft het ISAE 3402 Type II-onderzoek over de periode juli 2025 tot en met juni 2026 succesvol afgerond. Met de ondertekening van het rapport is opnieuw onafhankelijk bevestigd dat onze dienstverlening volgens zorgvuldig ingerichte en aantoonbaar beheerste processen wordt uitgevoerd.
Een ISAE 3402 Type II-rapportage gaat verder dan een beoordeling op één moment. De auditor onderzoekt zowel de opzet en het bestaan van de beheersmaatregelen als de werking daarvan gedurende een langere periode. Daarmee biedt het rapport klanten inzicht in de manier waarop Lemontree risico’s beheerst, procedures naleeft en de kwaliteit en continuïteit van zijn dienstverlening bewaakt.
Zekerheid achter de dienstverlening
Organisaties besteden steeds meer bedrijfskritische IT-processen uit. Daarmee groeit ook de behoefte aan aantoonbare zekerheid over de manier waarop een IT-partner zijn dienstverlening heeft georganiseerd. Zijn verantwoordelijkheden helder vastgelegd? Worden controles structureel uitgevoerd? En werken de afgesproken beheersmaatregelen ook daadwerkelijk in de praktijk?
De ISAE 3402 Type II-rapportage geeft antwoord op deze vragen. Het succesvolle resultaat bevestigt dat de hoge kwaliteitsstandaarden van Lemontree niet alleen op papier bestaan, maar gedurende het hele jaar consequent worden toegepast en gecontroleerd.
Voor onze klanten betekent dit extra zekerheid over de professionele en beheerste wijze waarop wij hun IT-omgeving ondersteunen. Het sluit aan bij onze overtuiging dat vertrouwen niet alleen moet worden uitgesproken, maar ook onafhankelijk moet kunnen worden aangetoond.
Meer weten?
Wilt u meer weten over onze ISAE 3402 Type II-rapportage en wat deze zekerheid voor uw organisatie betekent? Neem dan contact met ons op. Bent u klant en wilt u een ISAE3402 verklaring opvragen, dan kunt u terecht in ons Trust Center
door Peter Vos | 3 sep, 2026 | Nieuws |
Cybercriminelen richten zich allang niet meer alleen op grote organisaties. Juist kleinere ondernemingen zijn een aantrekkelijk doelwit, terwijl het budget om de beveiliging te verbeteren vaak beperkt is. De subsidieregeling Mijn Cyberweerbare Zaak helpt ondernemers om juist nu die volgende stap te zetten.
De regeling is bedoeld voor zzp’ers en ondernemingen met maximaal 50 medewerkers en een jaaromzet van minder dan € 10 miljoen. Zij kunnen 50% van de subsidiabele aanschaf- en implementatiekosten vergoed krijgen, tot maximaal € 1.250. De subsidiabele kosten moeten ten minste € 400 bedragen.
Van cyber awareness tot technische beveiliging
Een goede cyberbeveiliging bestaat uit meer dan antivirussoftware of een firewall. Techniek is belangrijk, maar ook medewerkers spelen een grote rol. Een overtuigende phishingmail, een onveilig wachtwoord of een verkeerd gedeeld bestand kan immers voldoende zijn om een aanvaller toegang te geven.
Daarom vallen cyber awareness-trainingen onder de regeling. Met een structureel awarenessprogramma leren medewerkers phishing, social engineering en andere digitale risico’s herkennen. Door training te combineren met realistische phishing-simulaties ontstaat niet alleen meer kennis, maar vooral veiliger gedrag in de dagelijkse praktijk.
Naast cyber awareness komen ook andere maatregelen voor subsidie in aanmerking, waaronder:
- veilige netwerktoegang en wifi;
- wachtwoordmanagers;
- tweefactorauthenticatie en multifactorauthenticatie;
- structureel patchmanagement;
- antivirussoftware;
- het instellen en testen van back-ups;
- een risico-inventarisatie en -evaluatie.
Security werkt het beste als alles samenkomt
Een afzonderlijke beveiligingsmaatregel kan een goed begin zijn, maar echte cyberweerbaarheid ontstaat wanneer techniek, processen en menselijk gedrag op elkaar aansluiten. Lemontree beschikt daarom over een breed en geïntegreerd beheerportfolio voor security.
We helpen organisaties onder andere met cyber awareness, veilige toegang, structureel patchmanagement, back-up, endpointbeveiliging, monitoring en Managed Detection & Response. Zo kijken we niet alleen naar één product, maar naar de samenhang tussen preventie, detectie en herstel. Samen bepalen we welke maatregelen al goed zijn ingericht, waar nog risico’s bestaan en welke verbetering het meeste effect heeft.
Aanvragen vanaf 7 september 2026
De regeling opent op 7 september 2026 om 09.00 uur en sluit op 30 november 2026 om 17.00 uur. Er is in totaal € 1 miljoen beschikbaar. De maatregelen moeten na 7 september zijn aangeschaft, ingevoerd én volledig betaald. Vervolgens kan de aanvraag bij RVO worden ingediend.
Vooraf moet de CyberVeilig Check van het Nationaal Cyber Security Centrum worden ingevuld. Het bijbehorende advies moet als pdf bij de subsidieaanvraag worden gevoegd. Ook zijn gespecificeerde facturen en bankafschriften nodig. Omdat het budget beperkt is, is het verstandig om niet te lang te wachten.
Let op: niet iedere securitydienst valt automatisch onder de subsidie. Bestaande abonnementen, algemene IT-abonnementen zoals Microsoft 365 Premium en maatregelen voor websites, webshops en cloudwerkplekken zijn bijvoorbeeld uitgesloten. Ook kan geen subsidie worden aangevraagd voor een maatregelencategorie waarvoor de onderneming tijdens een eerdere MCZ-openstelling al subsidie heeft ontvangen.
Wilt u weten welke verbetering uw organisatie kan doorvoeren en welke onderdelen mogelijk voor subsidie in aanmerking komen? Neem dan contact op met Lemontree. We brengen graag samen de mogelijkheden in kaart.
Bekijk alle voorwaarden van Mijn Cyberweerbare Zaak bij RVO

door Peter Vos | 18 aug, 2026 | Nieuws |
Op 2 december 2027 gaat een nieuw en zwaar deel van de Europese AI Act gelden. Organisaties die bepaalde hoogrisico-AI inzetten krijgen dan te maken met strengere eisen en een specifieke groep moet vóór ingebruikname zelfs een verplichte grondrechtenbeoordeling uitvoeren. De Autoriteit Persoonsgegevens roept organisaties nu al op daarmee te oefenen. Maar welke AI valt eigenlijk onder dat zware regime? Juist daar kan voor bestuurders een verrassing zitten: waarschijnlijk niet bij de chatbot waar iedereen over praat, maar bij systemen die op de achtergrond al mensen selecteren, beoordelen en rangschikken.
2 december 2027 lijkt nog ver weg. Voor organisaties die kunstmatige intelligentie inmiddels op tientallen plaatsen gebruiken, kan die datum echter sneller dichtbij komen dan gedacht. Vanaf dat moment worden belangrijke bepalingen uit de Europese AI Act voor zogenoemde hoogrisicosystemen uit Annex III van toepassing. Daarmee verschuift de Europese regulering van AI voor veel organisaties van algemene principes naar concrete verplichtingen rond het gebruik van systemen die grote gevolgen voor mensen kunnen hebben.
AP waarschuwt: wacht niet tot 2027
De Autoriteit Persoonsgegevens waarschuwt organisaties daarom om niet tot 2027 te wachten. De toezichthouder is inmiddels begonnen organisaties te laten oefenen met een van de opvallendste nieuwe verplichtingen: de Fundamental Rights Impact Assessment, afgekort FRIA. In de berichtgeving wordt die inmiddels wel de verplichte AI-test genoemd. Dat is een aansprekende term, maar ook enigszins misleidend. Er komt geen keurmeester langs die een algoritme test en vervolgens een Europees goedkeuringsstempel afgeeft. Een FRIA onderzoekt iets anders: wat gebeurt er met de grondrechten van mensen wanneer een organisatie een bepaald hoogrisico-AI-systeem daadwerkelijk gaat gebruiken? Een organisatie die onder de verplichting valt, moet vóór de inzet onder meer beschrijven waarvoor het systeem wordt gebruikt, welke groepen mensen ermee te maken krijgen, welke risico’s voor hun grondrechten kunnen ontstaan, hoe menselijk toezicht is georganiseerd en welke maatregelen worden genomen wanneer die risico’s zich daadwerkelijk voordoen. Dat is een wezenlijk andere benadering dan de technische controles waarmee CIO’s, CISO’s en IT-afdelingen vertrouwd zijn.
FRIA meer dan een AI-vraagstuk
De vraag is niet alleen of het systeem veilig is, of het model voldoende accuraat presteert of de leverancier aan zijn contractuele verplichtingen voldoet. De organisatie moet kunnen uitleggen waarom het verantwoord is om juist deze technologie in juist dit bedrijfsproces tegenover juist deze mensen in te zetten. Daarmee wordt de FRIA veel meer dan een technisch AI-vraagstuk. Het raakt aan governance, risk, HR, privacy, compliance en uiteindelijk aan de verantwoordelijkheid van het bestuur. Er is daarbij een belangrijke nuance. De FRIA wordt niet verplicht voor iedere onderneming die AI gebruikt. Zelfs het gebruik van een hoogrisico-AI-systeem betekent niet automatisch dat iedere private onderneming een FRIA moet uitvoeren. Artikel 27 van de AI Act richt deze specifieke verplichting onder meer op publiekrechtelijke organisaties, bepaalde private organisaties die publieke diensten aanbieden en gebruikers van specifieke hoogrisicosystemen voor kredietwaardigheidsbeoordeling en risico- en prijsbeoordeling bij levens- en ziektekostenverzekeringen. Dat neemt niet weg dat veel meer organisaties met het hoogrisicoregime van de AI Act te maken kunnen krijgen. En precies daar begint voor bestuurders het interessante gedeelte.
De AI waar iedereen over praat, is niet per se het grootste risico
Wie vandaag in een bestuursvergadering vraagt waar binnen de organisatie kunstmatige intelligentie wordt gebruikt, krijgt waarschijnlijk als eerste namen als Microsoft Copilot, Claude en ChatGPT te horen. Misschien wordt ook een eigen chatbot genoemd, een experiment met AI-agents of een project waarbij generatieve AI wordt gekoppeld aan bedrijfsdata. Dat is begrijpelijk. Het zijn zichtbare toepassingen. Medewerkers praten erover, directies maken er budget voor vrij en vrijwel iedere CIO heeft inmiddels een discussie gevoerd over de vraag welke generatieve AI wel en niet binnen de organisatie mag worden gebruikt. Toch zijn dit vanuit de Europese AI Act lang niet altijd de toepassingen waar een bestuurder zich de meeste zorgen over hoeft te maken. Veel interessanter is wat er elders, vaak veel minder zichtbaar, in de organisatie gebeurt. Misschien gebruikt HR inmiddels software die automatisch cv’s analyseert en kandidaten rangschikt. Een contactcenter kan technologie hebben ingeschakeld die gesprekken beoordeelt. Een financiële afdeling gebruikt mogelijk een model om klanten van een risicoscore te voorzien. Een verzekeraar experimenteert met geautomatiseerde risicobeoordeling, terwijl ergens anders in de organisatie een SaaS-leverancier ongemerkt een nieuwe AI-functie heeft toegevoegd aan een applicatie die al jaren wordt gebruikt. Geen van die toepassingen hoeft intern bekend te staan als een groot AI-project. Toch kunnen juist daar de zwaarste verplichtingen van de Europese AI Act ontstaan. Dat komt doordat Europa AI niet primair beoordeelt op hoe indrukwekkend, nieuw of geavanceerd de technologie is. De centrale vraag is wat een organisatie ermee doet en welke gevolgen dat gebruik voor mensen kan hebben.
Een AI-systeem dat een manager helpt een tekst te schrijven, is iets fundamenteel anders dan een AI-systeem dat diezelfde manager vertelt welke medewerker waarschijnlijk niet goed presteert. Een chatbot die een klant uitlegt hoe hij een lening kan aanvragen, heeft een andere positie dan een algoritme dat invloed heeft op de vraag of die klant de lening daadwerkelijk krijgt. En een systeem dat een vacaturetekst herschrijft is iets anders dan een systeem dat uit vijfhonderd sollicitanten bepaalt welke vijftig kandidaten een recruiter überhaupt nog te zien krijgt.
Precies op dat onderscheid is het hoogrisicoregime van de AI Act gebouwd. De Europese wetgever heeft een aantal terreinen aangewezen waarop het gebruik van AI zulke grote gevolgen kan hebben dat aanvullende bescherming nodig is. Daaronder vallen onder meer arbeid, onderwijs, biometrie, kritieke infrastructuur, toegang tot essentiële publieke en private diensten, rechtshandhaving, migratie en de rechtspleging. Voor bestuurders verandert daarmee de vraag die zij aan hun organisatie zouden moeten stellen.
Niet langer alleen: waar gebruiken wij AI?
Maar vooral: waar laten wij AI beslissingen over mensen nemen of beïnvloeden?
Die tweede vraag kan een heel andere lijst opleveren dan de eerste.

door Peter Vos | 11 aug, 2026 | Nieuws |
Generatieve AI wordt vooral gezien als een revolutie in software. Maar achter iedere AI-assistent, agent en intelligent bedrijfsproces staat fysieke infrastructuur. En juist daar voltrekt zich een ontwikkeling die voor bestuurders steeds relevanter wordt: AI verandert niet alleen welke hardware organisaties nodig hebben, maar drijft ook de prijzen van reguliere IT-infrastructuur omhoog.
De afgelopen vijftien jaar raakte hardware steeds verder uit beeld. Virtualisatie en cloud maakten het mogelijk om rekenkracht, opslag en netwerkcapaciteit als diensten af te nemen. Voor bestuurders werd de onderliggende server daardoor steeds minder relevant. AI draait die ontwikkeling gedeeltelijk terug.
Voor het trainen en gebruiken van AI-modellen zijn grote hoeveelheden rekenkracht nodig. Daarbij verschuift het zwaartepunt van traditionele CPU’s naar gespecialiseerde accelerators zoals GPU’s. Die vragen veel geheugen, snelle opslag, hoogwaardige netwerkverbindingen en aanzienlijk meer elektriciteit.
Het gevolg is dat niet alleen AI-servers veranderen. De enorme wereldwijde investeringen in AI beginnen de complete hardwaremarkt te beïnvloeden.
De AI-race drijft hardwareprijzen omhoog
Voor ondernemingen is dat misschien wel een van de meest onderschatte effecten van de AI-boom. Grote cloudproviders en technologiebedrijven bouwen wereldwijd AI-datacenters en kopen daarvoor enorme hoeveelheden GPU’s, geheugen en opslagcapaciteit. Fabrikanten verschuiven tegelijkertijd productiecapaciteit richting onderdelen waarop de AI-markt een beroep doet. Daardoor ontstaat schaarste op andere plekken.
Vooral geheugen is daarvan een duidelijk voorbeeld. TrendForce rapporteerde dat fabrikanten productiecapaciteit verschuiven richting High Bandwidth Memory (HBM) en servergeheugen. In het tweede kwartaal van 2026 werden daardoor prijsstijgingen van 58 tot 63 procent voor conventioneel DRAM en 70 tot 75 procent voor NAND Flash voorzien.
Ook Gartner ziet een uitzonderlijke ontwikkeling. Het onderzoeksbureau verwacht dat gemiddelde DRAM-prijzen over heel 2026 met 125 procent stijgen en NAND Flash zelfs met 234 procent. Betekenisvolle prijsverlichting verwacht Gartner pas richting eind 2027. Dat raakt veel meer dan alleen gespecialiseerde AI-systemen. Geheugen en flashopslag zijn immers basisonderdelen van vrijwel iedere server, storage-oplossing, laptop en pc. De AI-race kan daardoor indirect ook de prijs verhogen van infrastructuur waarop helemaal geen AI draait.
IDC ziet die ontwikkeling inmiddels terug in de servermarkt. In het eerste kwartaal van 2026 stegen de wereldwijde uitgaven aan servers met 30,7 procent ten opzichte van een jaar eerder, terwijl het aantal geleverde systemen slechts 3,3 procent toenam. Naast de snelle groei van kostbare GPU-systemen wijst IDC expliciet op schaarste en hogere prijzen van DRAM en NAND. IDC verwacht dat die situatie ten minste gedurende de eerste helft van 2027 aanhoudt. Hardwarebudgetten worden daarmee opnieuw een strategisch onderwerp.
Ook de werkplek wordt geraakt
Het effect blijft bovendien niet beperkt tot het datacenter. Gartner verwacht dat hogere geheugen- en SSD-kosten de gemiddelde pc-prijs in 2026 met ongeveer 17 procent kunnen verhogen ten opzichte van 2025. Het onderzoeksbureau verwacht mede daardoor dat bedrijven en consumenten apparaten langer blijven gebruiken en vervangingscycli worden uitgesteld. Voor een middelgrote of grote Nederlandse onderneming kan dat een aanzienlijk financieel effect hebben. Een organisatie die de komende jaren duizenden laptops, servers of storagecomponenten moet vervangen, kan geconfronteerd worden met een kostenniveau dat wezenlijk afwijkt van de budgetten die enkele jaren geleden zijn opgesteld.
Dat maakt lifecyclemanagement belangrijker. Het traditionele uitgangspunt dat nieuwe hardware bij iedere generatie vanzelf meer capaciteit voor ongeveer hetzelfde geld biedt, kan niet meer zonder meer worden aangenomen.
Meer rekenkracht betekent ook meer energie
Daarnaast heeft AI een fysieke consequentie die niet met extra budget alleen kan worden opgelost: energie. AI-systemen combineren krachtige accelerators in steeds compactere systemen. Daardoor stijgt het stroomverbruik per rack sterk en ontstaat aanzienlijk meer warmte. Traditionele luchtkoeling kan bij de zwaarste AI-systemen onvoldoende zijn, waardoor liquid cooling steeds belangrijker wordt. Voor Nederlandse organisaties is dat extra relevant vanwege de beperkte capaciteit op het elektriciteitsnet.
Een organisatie die AI-capaciteit in een eigen datacenter wil plaatsen, moet daarom niet alleen kijken naar de aanschafprijs van de servers. De werkelijke vraag is of de bestaande infrastructuur voldoende elektriciteit, koeling en netwerkcapaciteit kan leveren. De investering in AI-hardware kan daardoor ook investeringen in de fysieke datacenteromgeving noodzakelijk maken.
Alles naar de cloud lost het probleem niet automatisch op
De voor de hand liggende reactie is om dergelijke infrastructuur niet zelf te bouwen en AI volledig vanuit de publieke cloud af te nemen. Voor veel toepassingen is dat verstandig. Cloudplatforms bieden vrijwel onmiddellijk toegang tot gespecialiseerde AI-hardware zonder dat een organisatie zelf GPU’s hoeft aan te schaffen, koelen en beheren. Maar de rekening verdwijnt daarmee niet. De kosten verschuiven van CAPEX naar OPEX.
Wanneer AI-experimenten veranderen in toepassingen die dagelijks door duizenden medewerkers of klanten worden gebruikt, kan het verbruik snel groeien. Daarnaast spelen vragen rond privacy, intellectueel eigendom, dataresidentie en digitale soevereiniteit. De discussie wordt daarom minder zwart-wit dan ‘cloud versus eigen datacenter’. De relevantere vraag is: welke workload hoort waar thuis?
Sommige AI-toepassingen zullen uitstekend passen in de publieke cloud. Voor voorspelbare workloads, gevoelige data of toepassingen die continu grote hoeveelheden rekenkracht gebruiken, kunnen private infrastructuur, colocatie of gespecialiseerde AI-platformen economisch of strategisch aantrekkelijker zijn.
De goedkoopste server is niet noodzakelijk de goedkoopste oplossing
Daarmee verandert ook de manier waarop organisaties naar investeringen in hardware moeten kijken. Bij traditionele enterprise-infrastructuur was een afschrijvingstermijn van enkele jaren relatief voorspelbaar. Bij AI ontwikkelt hardware zich veel sneller. Nieuwe generaties accelerators leveren meer prestaties, maar stellen tegelijkertijd andere eisen aan geheugen, netwerk, elektriciteit en koeling.
Bestuurders moeten daarom niet uitsluitend naar de aanschafprijs kijken. De relevante maatstaf wordt de totale prijs van een workload gedurende zijn levensduur: hardware, cloudgebruik, energie, koeling, beheer, licenties en bezettingsgraad. Een goedkope infrastructuur die nauwelijks wordt benut kan duurder zijn dan cloudcapaciteit. Andersom kan een AI-workload die jarenlang continu in de cloud draait uiteindelijk duurder zijn dan eigen capaciteit. Juist daarom wordt capaciteitsplanning opnieuw belangrijk.
AI-strategie en infrastructuurstrategie groeien naar elkaar toe
De belangrijkste consequentie van de AI-opmars is uiteindelijk niet dat iedere onderneming een eigen GPU-cluster nodig heeft. Voor de meeste Nederlandse organisaties zal dat zelfs niet het geval zijn. AI zorgt ervoor dat rekenkracht, geheugen, opslag, energie en datacentercapaciteit opnieuw schaarse en kostbare bedrijfsmiddelen worden. De effecten zijn bovendien niet beperkt tot organisaties die grote AI-modellen bouwen. Door de wereldwijde vraag naar componenten kan ook reguliere IT-infrastructuur duurder worden. Dat maakt een aantal vragen plotseling relevant voor de bestuurskamer. Wanneer moeten we onze infrastructuur vernieuwen? Welke capaciteit willen we zelf controleren? Welke workloads brengen we naar de cloud? Hoe gevoelig is ons meerjarenbudget voor stijgende hardwareprijzen? En wat gebeurt er met onze kosten wanneer het gebruik van AI veel sneller groeit dan verwacht?
Organisaties hoeven daarvoor niet te voorspellen welke GPU of welk AI-model over vijf jaar dominant is. Ze moeten vooral voorkomen dat de infrastructuurkeuzes van vandaag hen over drie jaar beperken. In een markt waarin zowel technologie als hardwareprijzen uitzonderlijk snel veranderen, wordt flexibiliteit daarmee misschien wel het belangrijkste onderdeel van een toekomstbestendige AI-strategie.

door Peter Vos | 10 aug, 2026 | Nieuws |
Hoe een aanval op CEVA Logistics klantgegevens van Bol, Bijenkorf, ING, Ajax en Ace & Tate raakte
Bol, de Bijenkorf, ING, Ajax en Ace & Tate waarschuwen klanten voor een datalek. Op het eerste gezicht lijken het vijf afzonderlijke beveiligingsincidenten. In werkelijkheid leiden de sporen naar dezelfde plek: logistiek dienstverlener CEVA Logistics. De aanval laat zien hoe kwetsbaar organisaties kunnen worden via partijen aan wie zij klantgegevens toevertrouwen.
Begin augustus 2026 ontvingen klanten van verschillende bekende Nederlandse organisaties een verontrustend bericht. Persoonsgegevens die zij aan Bol, de Bijenkorf, ING, Ajax of Ace & Tate hadden verstrekt, waren mogelijk in handen van cybercriminelen gekomen.
Opvallend is dat de eigen IT-systemen van deze organisaties voor zover nu bekend niet de primaire bron van het lek waren.
De gemeenschappelijke factor is CEVA Logistics, een van ’s werelds grootste logistieke dienstverleners. CEVA verzorgt onder meer fulfilment, opslag en distributie voor andere bedrijven. Om een bestelling bij de juiste consument te kunnen afleveren, krijgt zo’n logistieke partner noodzakelijkerwijs persoonsgegevens aangeleverd.
En juist daar ging het mis.
Wat gebeurde er?
CEVA Logistics werd rond 1 augustus 2026 getroffen door een cyberaanval. Volgens berichtgeving van RTL Nieuws werden daarbij daadwerkelijk gegevens buitgemaakt en gingen systemen offline. De aanval trof acht Europese distributiecentra.
Wat voor aanval het precies was, is nog niet bekendgemaakt. CEVA heeft vooralsnog niet publiekelijk toegelicht via welke technische kwetsbaarheid of aanvalsmethode de criminelen zijn binnengekomen. Ook is niet bevestigd of er ransomware is gebruikt of losgeld is geëist.
Dat onderscheid is belangrijk. Er kan inmiddels worden gesproken over buitgemaakte gegevens, maar uitspraken over bijvoorbeeld phishing, gestolen wachtwoorden, een kwetsbaarheid in software of ransomware als oorspronkelijke toegangsmethode zouden op dit moment speculatie zijn.
De gevolgen van de aanval werden in de dagen daarna steeds duidelijker.
De tijdlijn
1 augustus 2026 – CEVA ontdekt de cyberaanval
CEVA wordt slachtoffer van een cyberaanval waarbij gegevens worden buitgemaakt en systemen offline raken. Acht Europese distributiecentra worden geraakt.
Bol verklaart later dat het op 1 augustus door CEVA is geïnformeerd over een mogelijk datalek.
3 augustus – melding bij de Autoriteit Persoonsgegevens
Het incident wordt gemeld bij de Autoriteit Persoonsgegevens. Onder de AVG moeten organisaties een datalek melden wanneer dit waarschijnlijk een risico oplevert voor de rechten en vrijheden van betrokken personen.
5 augustus – Bol en de Bijenkorf waarschuwen klanten
Bol en de Bijenkorf informeren klanten dat een beveiligingsincident bij hun logistieke partner mogelijk gevolgen heeft gehad voor persoonsgegevens.
Bij Bol gaat het volgens de beschikbare informatie alleen om gegevens die verband houden met recente bestellingen die vanuit een getroffen distributiecentrum werden verwerkt. Hoeveel klanten precies zijn getroffen, is nog niet bekend.
Ook de Bijenkorf waarschuwt klanten. Het bedrijf kan niet uitsluiten dat onder meer namen, contactgegevens en informatie over onlinebestellingen in verkeerde handen zijn gekomen.
De aanval heeft daarnaast een operationeel gevolg. Bestellingen, retouren en terugbetalingen kunnen vertraging oplopen.
6 augustus – duidelijk wordt dat meer organisaties zijn getroffen
Onderzoek van RTL Nieuws maakt duidelijk dat de impact verder reikt dan Bol en de Bijenkorf.
Ook gegevens die CEVA verwerkte voor ING, Ajax en Ace & Tate blijken door het incident te kunnen zijn geraakt.
Daarmee verandert het beeld van een incident bij twee webwinkels in een omvangrijk supply-chain-datalek waarbij één dienstverlener gegevens van klanten van meerdere bekende organisaties verwerkt.
7 augustus en daarna – klanten worden verder geïnformeerd
Ajax en Ace & Tate informeren eveneens betrokken klanten. ING brengt klanten op de hoogte die via het spaarprogramma ING Punten fysieke producten hebben besteld.
Dat laatste is een belangrijk detail: het betekent niet dat de financiële systemen van ING zijn gehackt of dat alle ING-klanten slachtoffer zijn.
Het gaat om persoonsgegevens die nodig waren voor het fysiek afleveren van producten.
Welke gegevens zijn buitgemaakt?
Niet iedere getroffen organisatie deelde exact dezelfde gegevens met CEVA. De datasets verschillen dus per bedrijf en bestelling.
Voor zover nu bekend gaat het vooral om:
- naam;
- woon- en afleveradres;
- postcode en woonplaats;
- e-mailadres;
- telefoonnummer;
- gegevens over bestelde producten;
- informatie rond levering en track & trace;
- en in bepaalde gevallen gegevens van zakelijke klanten, zoals een btw-nummer.
Met name die combinatie maakt het incident relevant.
Een los e-mailadres is vervelend. Maar een dataset waarin naam + e-mailadres + telefoonnummer + adres + leverancier + recente bestelling gecombineerd worden, is veel interessanter voor criminelen.
Volgens RTL Nieuws zijn er geen aanwijzingen dat bij Bol en de Bijenkorf wachtwoorden, inloggegevens of betaalgegevens onderdeel van dit incident zijn. ING benadrukt eveneens dat geen betaalgegevens, spaargelden, financiële gegevens of inloggegevens zijn buitgemaakt.
Dat betekent dat consumenten niet ineens via dit datalek rechtstreeks toegang tot hun bankrekening of Bol-account hoeven te vrezen.
Maar daarmee is het risico niet verdwenen.
Bol: recente klanten via een getroffen distributiecentrum
Bij Bol lijkt de groep slachtoffers te bestaan uit klanten van wie recente bestellingen via het getroffen CEVA-distributiecentrum zijn verwerkt.
Daarbij kunnen naam, adres- en contactgegevens en informatie over bestellingen zijn betrokken.
Bol maakt al jarenlang intensief gebruik van CEVA. De logistieke dienstverlener verzorgt onder andere activiteiten in distributie- en retourcentra.
Bol zegt dat zijn eigen systemen niet door deze aanval zijn getroffen.
De Bijenkorf: contact- én bestelgegevens
Ook de Bijenkorf maakt voor logistieke processen gebruik van CEVA.
Het warenhuis sluit niet uit dat namen, contactgegevens en gegevens over onlinebestellingen zijn buitgemaakt. Daarnaast leidde de aanval tot verstoringen in de logistieke verwerking.
Voor consumenten betekent dat behalve een privacyrisico ook een praktisch probleem: bestellingen, retouren en terugbetalingen kunnen vertraging oplopen.
ING: geen bankgegevens, maar gegevens van ING Punten
De naam ING maakt een datalek onmiddellijk alarmerend, maar hier is nuance essentieel.
Voor zover bekend zijn geen bankrekeningen, saldi, betaalgegevens, financiële gegevens, wachtwoorden of inloggegevens buitgemaakt.
CEVA verzorgt logistiek voor fysieke artikelen die klanten via het loyaliteitsprogramma ING Punten bestellen. Denk bijvoorbeeld aan een koffer, barbecue of ander product dat thuis moet worden bezorgd.
De getroffen dataset heeft daarom betrekking op klanten die zo’n fysiek artikel hebben laten afleveren.
Dat criminelen kunnen weten dat iemand klant is van ING blijft echter relevant. Die kennis kan worden gebruikt om een geloofwaardiger phishingbericht op te stellen.
Ajax: webshopklanten
Ook Ajax gebruikt CEVA als logistieke partner. Daardoor kunnen persoonsgegevens van klanten van de Ajax-webshop zijn geraakt.
Hierbij is het belangrijk om dit incident niet te verwarren met het eerdere, afzonderlijke datalek bij Ajax in maart 2026.
Bij dat eerdere incident kreeg een hacker rechtstreeks ongeautoriseerde toegang tot delen van de Ajax-systemen. Daarbij werden onder andere e-mailadressen ingezien en bij een kleine groep mensen met een stadionverbod ook namen en geboortedata. Later bleek bovendien dat gegevens van ongeveer 400 tickethouders waren ingezien.
Het CEVA-incident van augustus staat daar los van: daarbij ligt de oorsprong bij de logistieke partner en gaat het om gegevens die nodig zijn voor de verwerking van webshopbestellingen.
Ace & Tate: eveneens getroffen via CEVA
Ook brillenmerk Ace & Tate blijkt CEVA te gebruiken voor logistieke dienstverlening en waarschuwde klanten voor mogelijke blootstelling van persoonsgegevens.
Ook hier is de logistieke keten de verbindende factor. Klantgegevens die nodig zijn om producten te verwerken en bezorgen, komen terecht in systemen buiten de eigen omgeving van de webwinkel.
Ace & Tate waarschuwde daarnaast dat lopende bestellingen vertraging kunnen oplopen.
Hoe zijn de gegevens precies gestolen?
Dat is een van de belangrijkste vragen waarop nog geen definitief openbaar antwoord bestaat.
Bekend is dat CEVA door een cyberaanval is getroffen, dat systemen offline zijn gegaan en dat gegevens zijn buitgemaakt.
De initiële aanvalsmethode is echter nog niet publiek bevestigd.
Het is daarom op dit moment niet verantwoord om te stellen dat een medewerker op een phishingmail heeft geklikt, dat criminelen via een gestolen account binnenkwamen, dat er een softwarekwetsbaarheid werd misbruikt of dat sprake was van ransomware.
Dat zijn allemaal realistische aanvalsscenario’s, maar zonder forensische bevestiging blijven het scenario’s.
Wel illustreert het incident een bekend cybersecurityprobleem: organisaties beveiligen niet alleen hun eigen systemen. Hun beveiliging is mede afhankelijk van de leveranciers waarmee zij gegevens delen.
Het echte gevaar: zeer geloofwaardige phishing
Het grootste directe risico voor consumenten is waarschijnlijk niet dat iemand met deze dataset direct hun bankrekening kan leeghalen.
Het gevaar zit in gerichte phishing en social engineering.
Een crimineel die alleen een willekeurig e-mailadres bezit, moet gokken.
Een crimineel die weet:
- hoe iemand heet;
- waar iemand woont;
- wat het telefoonnummer is;
- bij welke winkel die persoon klant is;
- en mogelijk zelfs welk product recent is besteld,
kan een aanzienlijk overtuigender verhaal maken.
Een slachtoffer kan bijvoorbeeld een sms ontvangen die eruitziet alsof deze van een pakketbezorger komt:
“Uw bestelling van [winkel] kan niet worden bezorgd. Controleer uw adres en betaal €1,49 verzendkosten.”
Of een e-mail die lijkt te verwijzen naar precies het datalek:
“Vanwege het recente beveiligingsincident vragen wij u uw account opnieuw te verifiëren.”
Juist dat laatste scenario is verraderlijk. Criminelen kunnen het nieuws over het datalek zelf gebruiken als aanleiding voor een phishingaanval.
De Autoriteit Persoonsgegevens waarschuwde recent bovendien dat AI dit probleem groter maakt. Gegevens uit eerdere datalekken kunnen worden gebruikt om op grote schaal steeds overtuigender gepersonaliseerde phishingberichten te produceren.
Moet je nu je wachtwoord veranderen?
Niet automatisch vanwege dit specifieke incident.
Als de mededeling van de getroffen organisatie aangeeft dat geen wachtwoorden of inloggegevens zijn gelekt, voorkomt het wijzigen van je Bol-, Bijenkorf- of ING-wachtwoord niet dat criminelen de reeds gestolen naam-, adres- of bestelgegevens kunnen misbruiken.
Een wachtwoord veranderen is wél noodzakelijk wanneer een wachtwoord daadwerkelijk onderdeel van een datalek is, of wanneer er aanwijzingen zijn dat een account is overgenomen.
Los daarvan blijft het verstandig om voor iedere belangrijke dienst een uniek wachtwoord te gebruiken en waar mogelijk multifactorauthenticatie in te schakelen.
Wat moeten consumenten nu doen?
Wie van Bol, de Bijenkorf, ING, Ajax of Ace & Tate bericht heeft gekregen, doet er vooral goed aan de komende maanden extra kritisch naar e-mails, sms’jes, telefoontjes en WhatsApp-berichten te kijken.
Klik niet vanuit een ontvangen bericht op een link om een bestelling, betaling of account te controleren. Open in plaats daarvan zelf de officiële app of typ het bekende webadres in de browser.
Wees extra wantrouwig wanneer iemand informatie over een echte bestelling gebruikt om vertrouwen te winnen. Het feit dat een afzender je naam, adres, telefoonnummer of recente aankoop kent, bewijst na dit incident nadrukkelijk niet meer dat die afzender daadwerkelijk Bol, ING, Ajax of een andere betrokken organisatie vertegenwoordigt.
Geef nooit een pincode, wachtwoord of verificatiecode door. Een bank zal daar niet telefonisch, per mail of via een chatbericht om vragen.
En controleer financiële transacties wanneer je vermoedt dat je op een phishingbericht hebt gereageerd.
Wat moeten bedrijven hiervan leren?
Voor organisaties zit misschien wel de belangrijkste les niet in CEVA zelf, maar in de vraag:
Wie heeft onze klantdata eigenlijk allemaal?
Organisaties besteden steeds meer processen uit. Cloudsoftware, salarisadministratie, marketing, klantenservice, fulfilment, transport en IT-beheer kunnen allemaal betekenen dat persoonsgegevens buiten de eigen technische omgeving worden verwerkt.
Daardoor ontstaat een keten van afhankelijkheden.
Een organisatie kan zijn eigen Microsoft 365-omgeving, endpoints en datacenter uitstekend beveiligen en tóch een ernstig datalek krijgen doordat een leverancier wordt gehackt.
Leveranciersmanagement moet daarom ook cybersecuritymanagement zijn.
Organisaties zouden minimaal moeten weten welke leveranciers persoonsgegevens verwerken, welke gegevens dat precies zijn, hoe lang die worden bewaard, welke beveiligingsmaatregelen gelden en welke subleveranciers opnieuw toegang krijgen.
Ook dataminimalisatie is cruciaal: gegevens die een leverancier niet heeft, kunnen daar ook niet worden gestolen.
Daarnaast moeten organisaties vooraf afspraken maken over incidentrespons. Wie waarschuwt wie? Binnen hoeveel uur? Wie doet forensisch onderzoek? Welke logging is beschikbaar? Hoe wordt bepaald welke klanten zijn getroffen? En hoe worden klanten geïnformeerd?
De Autoriteit Persoonsgegevens adviseert organisaties bij een datalek onmiddellijk overzicht te creëren, het lek te stoppen en de schade te beperken, de risico’s te beoordelen, te bepalen of melding aan de AP en betrokkenen noodzakelijk is en het incident vast te leggen in het interne datalekregister.
Medewerkers trainen tegen steeds slimmere phishing
Technische beveiligingsmaatregelen alleen zijn niet voldoende wanneer criminelen gestolen persoonsgegevens gebruiken om medewerkers met zeer geloofwaardige phishingberichten te benaderen. Organisaties kunnen daarom ook investeren in het structureel verhogen van de digitale weerbaarheid van hun personeel. Lemontree – Masters in ICT biedt hiervoor cybersecuritytraining voor eindgebruikers, waarbij medewerkers met onder meer AI-gestuurde phishingsimulaties, interactieve microlearnings en actuele dreigingswaarschuwingen leren om verdachte berichten te herkennen en correct te rapporteren. Wanneer een medewerker tijdens een simulatie toch op een phishingbericht klikt, kan direct een kort leermoment volgen waarin wordt uitgelegd welke signalen gemist zijn. Zo wordt security awareness geen eenmalige jaarlijkse training, maar een doorlopend proces waarmee organisaties het menselijk risico beter inzichtelijk kunnen maken en verkleinen.
Eén aanval, vijf bekende namen
Het incident bij CEVA laat vooral zien dat de klassieke vraag “is bedrijf X goed beveiligd?” steeds minder volstaat.
De relevante vraag wordt:
“Is de hele keten waarin mijn gegevens terechtkomen goed beveiligd?”
Een consument bestelt iets bij een webwinkel en geeft daar zijn persoonsgegevens af. Achter de schermen kunnen die gegevens vervolgens worden verwerkt door fulfilmentbedrijven, logistieke dienstverleners, softwareleveranciers en vervoerders.
Voor de consument blijft het één bestelling. Voor een aanvaller is het een keten met meerdere potentiële ingangen. En soms hoeft een cybercrimineel niet vijf grote Nederlandse organisaties afzonderlijk aan te vallen. Eén strategisch gekozen leverancier is genoeg.
Bronnen en verantwoording
Dit artikel is gebaseerd op informatie die op 10 augustus 2026 publiek beschikbaar is. Belangrijke bronnen zijn berichtgeving en onderzoek van RTL Nieuws over de CEVA-aanval, communicatie van de getroffen organisaties, informatie van Ajax over het afzonderlijke datalek van maart 2026, openbare informatie over de samenwerking tussen Bol en CEVA en richtlijnen en waarschuwingen van de Autoriteit Persoonsgegevens.
De omvang van het CEVA-incident wordt nog onderzocht. Het exacte aantal getroffen personen en de precieze technische aanvalsmethode zijn op het moment van schrijven niet publiek bevestigd. Nieuwe forensische informatie kan het beeld daarom nog veranderen.

door Peter Vos | 7 jul, 2026 | Nieuws |
Nederland zet een grote stap in het versterken van de digitale en fysieke weerbaarheid van bedrijven en organisaties. De Eerste Kamer heeft ingestemd met de Cyberbeveiligingswet (Cbw) en de Wet weerbaarheid kritieke entiteiten (Wwke). Beide wetten treden op 15 augustus 2026 in werking en vormen de Nederlandse uitwerking van de Europese NIS2- en CER-richtlijnen.
Voor duizenden organisaties betekent dit dat cybersecurity niet langer uitsluitend een onderwerp voor de IT-afdeling is. Het wordt een expliciete verantwoordelijkheid van bestuurders.
Waarom komen de Cbw en Wwke?
Nederland digitaliseert in hoog tempo. Vrijwel iedere organisatie is afhankelijk van IT-systemen, cloudplatformen en digitale ketens. Tegelijkertijd neemt het aantal cyberaanvallen, ransomware-incidenten, sabotageacties en geopolitieke dreigingen sterk toe.
Een succesvolle aanval op één organisatie kan inmiddels grote gevolgen hebben voor de gehele samenleving. Denk aan uitval van:
- energievoorziening;
- zorginstellingen;
- logistiek;
- telecom;
- drinkwater;
- financiële dienstverlening;
- overheidsdiensten.
Daarom heeft de Europese Unie de NIS2-richtlijn en de CER-richtlijn opgesteld. Het doel is om de weerbaarheid van lidstaten te vergroten en ervoor te zorgen dat essentiële diensten ook tijdens incidenten beschikbaar blijven. Nederland voert deze richtlijnen nu in via twee nieuwe wetten.
Twee wetten, ieder met een eigen doel
Hoewel beide wetten vaak samen worden genoemd, richten ze zich op verschillende risico’s.
Cyberbeveiligingswet (Cbw)
De Cyberbeveiligingswet richt zich op digitale veiligheid.
De wet verplicht organisaties om hun IT-omgeving aantoonbaar beter te beveiligen tegen cyberdreigingen zoals:
- ransomware;
- phishing;
- datalekken;
- sabotage;
- aanvallen op leveranciers.
Naar verwachting vallen ruim 8.000 Nederlandse organisaties onder deze wet. Organisaties moeten zelf beoordelen of zij onder de wet vallen.
Wet weerbaarheid kritieke entiteiten (Wwke)
De Wet weerbaarheid kritieke entiteiten kijkt breder dan alleen cyber.
Deze wet richt zich op organisaties die essentieel zijn voor de maatschappij en beschermt tegen onder andere:
- sabotage;
- terrorisme;
- langdurige stroomuitval;
- natuurrampen;
- fysieke verstoringen.
Niet iedere organisatie valt automatisch onder deze wet. Bedrijven worden hiervoor door de verantwoordelijke minister officieel aangewezen als “kritieke entiteit”.
Wat verandert er concreet met de komst van de Cyberbeveiligingswet?
Voor organisaties die onder de Cyberbeveiligingswet vallen, gelden straks onder meer de volgende verplichtingen.
1. Cybersecurity wordt een bestuursverantwoordelijkheid
Bestuurders moeten aantoonbaar betrokken zijn bij cybersecurity.
Dat betekent onder andere:
- kennis hebben van cyberrisico’s;
- beveiligingsmaatregelen goedkeuren;
- toezicht houden op naleving;
- verantwoordelijkheid nemen voor incidenten.
Cybersecurity wordt daarmee een vast onderdeel van goed bestuur en risicomanagement.
2. Wettelijke zorgplicht
Organisaties moeten passende technische, organisatorische en operationele beveiligingsmaatregelen treffen.
Denk aan:
- multi-factor authenticatie;
- netwerksegmentatie;
- back-up- en herstelprocedures;
- monitoring;
- patchmanagement;
- toegangsbeheer;
- awareness-trainingen.
De maatregelen moeten aantoonbaar aansluiten bij de risico’s van de organisatie.
3. Meldplicht bij ernstige incidenten
Bij significante cyberincidenten ontstaat een wettelijke meldplicht.
Organisaties moeten ernstige incidenten binnen de gestelde termijnen melden aan de bevoegde autoriteiten en waar nodig aanvullende rapportages indienen. Daarmee kunnen dreigingen sneller worden gedeeld en verdere schade worden beperkt.
4. Leveranciers worden onderdeel van de beveiliging
Een belangrijk nieuw onderdeel is de beveiliging van de toeleveranciersketen.
Bedrijven moeten niet alleen hun eigen beveiliging op orde hebben, maar ook beoordelen welke risico’s leveranciers en IT-partners vormen.
Hierdoor zullen veel leveranciers vragen krijgen over bijvoorbeeld:
- ISO 27001;
- SOC-rapportages;
- beveiligingsbeleid;
- incidentprocedures;
- continuïteitsplannen.
Ook organisaties die zelf niet onder de wet vallen, kunnen hierdoor indirect met strengere eisen worden geconfronteerd.
5. Registratie bij het NCSC
Organisaties die onder de Cyberbeveiligingswet vallen moeten zich registreren bij het Nationaal Cyber Security Centrum (NCSC), zodat zij kunnen deelnemen aan informatie-uitwisseling over dreigingen en incidenten.
Wat moeten organisaties nu al doen?
De overheid adviseert nadrukkelijk om niet te wachten tot de wet officieel van kracht is.
Bestuurders doen er verstandig aan om nu al de volgende stappen te zetten:
- bepaal of de organisatie onder de Cyberbeveiligingswet valt;
- voer een eerste cyberrisicoanalyse uit;
- inventariseer bestaande beveiligingsmaatregelen;
- bespreek cyberrisico’s in het managementteam of de directie;
- stel een verbeterplan op;
- controleer de beveiliging van leveranciers;
- bereid de registratie bij het NCSC voor;
- zorg dat bestuurders voldoende kennis hebben van cybersecurity.
Ook organisaties buiten de wet merken de gevolgen
Veel mkb-bedrijven denken dat de nieuwe wet niet voor hen geldt. Dat klopt vaak, maar indirect zullen zij de gevolgen wel degelijk merken. Steeds meer klanten zullen namelijk eisen stellen aan de digitale beveiliging van hun leveranciers. Denk aan vragen over:
- informatiebeveiligingsbeleid;
- MFA;
- back-ups;
- incidentrespons;
- certificeringen;
- penetratietesten.
Goede cybersecurity wordt daarmee steeds vaker een voorwaarde om zaken te kunnen blijven doen.
Meer dan compliance
De nieuwe wetgeving draait uiteindelijk niet om het afvinken van regels. Het doel is om Nederland weerbaarder te maken tegen digitale en fysieke ontwrichting. Een cyberaanval op één organisatie kan immers een domino-effect veroorzaken in complete ketens of vitale sectoren. Door cybersecurity en weerbaarheid structureel onderdeel te maken van bestuur, bedrijfsvoering en samenwerking in de keten, wil de overheid de kans op maatschappelijke ontwrichting aanzienlijk verkleinen.
van IT-thema naar bestuurskamer
Met de inwerkingtreding van de Cyberbeveiligingswet en de Wet weerbaarheid kritieke entiteiten op 15 augustus 2026 verandert cybersecurity definitief van een IT-thema naar een strategisch bestuursonderwerp. Voor organisaties die onder de wet vallen is voorbereiding geen keuze meer, maar een wettelijke verplichting. Ook bedrijven die niet rechtstreeks onder de wet vallen doen er verstandig aan hun digitale weerbaarheid te versterken. Klanten, ketenpartners en toezichthouders zullen steeds vaker aantoonbare beveiligingsmaatregelen verlangen. De boodschap van de overheid is daarom helder: begin vandaag met voorbereiden, niet op 15 augustus.
Meer informatie op de site van de Rijksoverheid: Cyberbeveiligingswet en Wet weerbaarheid kritieke entiteiten vanaf 15 augustus 2026 van kracht | Rijksoverheid.nl

door Peter Vos | 1 jul, 2026 | Nieuws |
Per vandaag, 1 juli 2026, voert Microsoft wereldwijd wijzigingen door in de prijzen en inhoud van verschillende Microsoft 365- en Office 365-abonnementen voor zakelijke klanten. Daarnaast worden de komende maanden diverse nieuwe functionaliteiten toegevoegd aan een aantal licenties. Voor veel organisaties is dit een goed moment om opnieuw te kijken naar hun Microsoft-licenties en de inrichting van hun Microsoft 365-omgeving.
Wat verandert er?
Microsoft heeft de prijzen aangepast van een aantal veelgebruikte zakelijke abonnementen. De nieuwe tarieven gelden voor nieuwe abonnementen en voor bestaande klanten vanaf het eerstvolgende verlengingsmoment van hun contract of abonnement.
Opvallend is dat Microsoft 365 Business Premium géén prijsverhoging krijgt. Daarmee wordt het prijsverschil met Business Standard kleiner, terwijl Business Premium juist uitgebreide mogelijkheden biedt op het gebied van beveiliging, apparaatbeheer en identiteitsbescherming. Voor veel organisaties kan dit een interessant moment zijn om te beoordelen of een overstap naar Business Premium meer waarde oplevert.
Ook de Frontline-licenties (Microsoft 365 F1 en F3) krijgen een relatief forse prijsverhoging. Organisaties met veel medewerkers in productie, logistiek, retail of zorg doen er daarom goed aan hun licentiestructuur opnieuw tegen het licht te houden.
Nieuwe prijzen
Onderstaande prijzen zijn de actuele Europese adviesprijzen per gebruiker per maand.
| Licentie |
Prijs per gebruiker per maand |
| Microsoft 365 Business Basic |
€ 6,53 |
| Microsoft 365 Business Standard |
€ 13,10 |
| Microsoft 365 Business Premium |
€ 20,60 |
| Office 365 E3 |
€ 28,37 |
| Microsoft 365 E3 |
€ 40,84 |
| Microsoft 365 E5 |
€ 62,84 |
| Microsoft 365 F1 |
€ 2,80 |
| Microsoft 365 F3 |
€ 9,38 |
De uiteindelijke prijs kan afhankelijk zijn van contractvorm, distributeur en eventuele kortingen.
Waarom voert Microsoft deze wijzigingen door?
Volgens Microsoft weerspiegelen de nieuwe prijzen de aanzienlijke uitbreiding van Microsoft 365 in de afgelopen jaren. Sinds de laatste prijsaanpassingen zijn veel nieuwe mogelijkheden toegevoegd zonder dat de abonnementsprijzen zijn gewijzigd.
De investeringen richten zich onder andere op:
- verdere versterking van de beveiliging;
- uitgebreider apparaat- en endpointbeheer;
- verbeterde compliance- en beheerfunctionaliteiten;
- doorontwikkeling van Microsoft Teams, Outlook, SharePoint en Microsoft 365 Apps;
- nieuwe AI-functionaliteiten, waaronder Microsoft 365 Copilot Chat en verdere integratie van AI binnen Microsoft 365.
Microsoft geeft aan dat de nieuwe functionaliteiten de komende maanden gefaseerd beschikbaar worden gesteld. Organisaties ontvangen hierover via het Microsoft 365 Message Center bericht zodra nieuwe mogelijkheden beschikbaar komen.
Een goed moment om uw licenties te evalueren
De prijswijzigingen vormen een logisch moment om stil te staan bij de huidige Microsoft-omgeving. In de praktijk blijkt regelmatig dat organisaties licenties gebruiken die niet optimaal aansluiten bij de behoeften van medewerkers of dat juist functionaliteiten ontbreken die al binnen een bestaande licentie beschikbaar zijn.
Enkele vragen die organisaties zichzelf kunnen stellen:
- Sluiten de huidige licenties nog aan op de manier waarop medewerkers werken?
- Is Business Premium inmiddels een aantrekkelijker alternatief?
- Zijn aanvullende beveiligingsproducten nog noodzakelijk of worden deze inmiddels door Microsoft 365 geleverd?
- Kunnen licentiekosten worden geoptimaliseerd zonder concessies te doen aan beveiliging of productiviteit?
Door periodiek naar het licentielandschap te kijken, kunnen organisaties vaak zowel kosten besparen als beter gebruikmaken van de mogelijkheden die Microsoft 365 biedt.
Vragen over uw Microsoft-licenties?
De wijzigingen van vandaag zijn voor veel organisaties aanleiding om hun Microsoft-omgeving opnieuw te beoordelen. Welke licenties passen het beste bij uw organisatie? Hoe haalt u meer rendement uit uw Microsoft-investering? En welke beveiligings- en AI-functionaliteiten zijn voor uw organisatie relevant?
De specialisten van Lemontree adviseren organisaties dagelijks over Microsoft-licenties, de optimale inrichting van Microsoft 365-omgevingen en het beheer daarvan. Van licentieoptimalisatie en security tot adoptie, beheer en verdere doorontwikkeling: wij zorgen ervoor dat uw Microsoft-omgeving veilig, toekomstbestendig en optimaal ingericht is.
Wilt u weten wat de wijzigingen voor uw organisatie betekenen of bent u benieuwd of uw huidige licenties nog optimaal aansluiten bij uw wensen? Neem dan gerust contact op met Lemontree voor een vrijblijvend adviesgesprek.