door Peter Vos | 20 okt, 2026 | Nieuws |
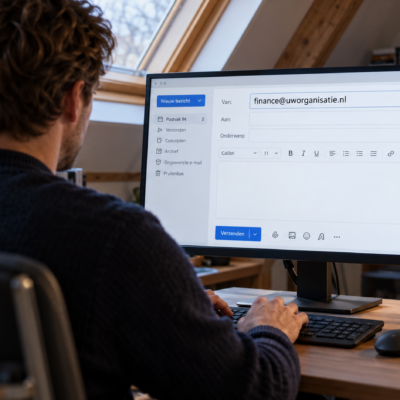
Een klant ontvangt een factuur met uw bedrijfsnaam en een gewijzigd rekeningnummer. Het bericht lijkt afkomstig van uw eigen e-mailadres, maar uw organisatie heeft het nooit verstuurd. Dit is e-mailspoofing: misbruik van een vertrouwde afzender om ontvangers te misleiden. Voor bestuurders raakt dit direct aan financiële risico’s, klantvertrouwen en de reputatie van de organisatie.
Volgens een recent bericht van ICT/magazine heeft meer dan een kwart van de onderzochte grotere Benelux-organisaties de bescherming tegen e-mailspoofing onvoldoende op orde. Het onderzoek selecteerde 333 organisaties; 309 daarvan werden meegenomen in de e-mailstatistieken. De bevindingen zijn gebaseerd op publiek beschikbare instellingen en zeggen dus iets over de inrichting van de beveiliging, niet over het aantal daadwerkelijk geslaagde aanvallen.
Uw bedrijfsnaam als middel voor fraude
Bij e-mailspoofing vervalsen criminelen de afzendergegevens van een bericht. Daardoor kan het lijken alsof een e-mail afkomstig is van uw organisatie, terwijl deze buiten uw systemen is verstuurd. Daarvoor hoeft uw eigen mailbox niet te zijn gehackt.
Het vertrouwen dat klanten en partners in uw organisatie hebben, wordt zo een middel voor misleiding. Denk aan een vervalst betaalverzoek, een uitnodiging om vertrouwelijke gegevens te delen of een bericht dat naar een nagemaakte inlogpagina verwijst. Het NCSC adviseert daarom om alle domeinnamen van een organisatie te beschermen met e-mailauthenticatie.
Voor een directie roept dit een concrete vraag op: kunnen klanten en leveranciers erop vertrouwen dat een bericht met onze domeinnaam daadwerkelijk door ons is verzonden?
Bescherming begint bij controle over uw domein
Organisaties gebruiken vaak meerdere systemen die namens hetzelfde domein e-mail verzenden. Naast de reguliere kantooromgeving kunnen dat bijvoorbeeld een CRM-systeem, nieuwsbriefplatform, facturatiepakket en servicedeskapplicatie zijn. Ook externe leveranciers kunnen namens de organisatie communiceren.
Om legitieme berichten van vervalsingen te onderscheiden, zijn drie standaarden van belang: SPF, DKIM en DMARC. Samen helpen ze ontvangende mailservers om de herkomst van berichten te controleren. Met DMARC publiceert de domeineigenaar bovendien een beleid voor berichten die niet aan de authenticatievoorwaarden voldoen.
Alleen registreren wat er gebeurt, biedt daarbij nog geen volledige bescherming. Een organisatie moet toewerken naar een beleid dat ontvangende mailservers vraagt verdachte berichten in quarantaine te plaatsen of te weigeren. Dat vraagt om een zorgvuldige inventarisatie van alle toegestane verzendbronnen, zodat ook legitieme bedrijfscommunicatie correct blijft functioneren.
Drie vragen voor de bestuurstafel
Bestuurders hoeven de technische instellingen niet zelf te beoordelen. Wel kunnen zij zorgen voor duidelijk eigenaarschap en inzicht in de bescherming. Drie vragen helpen daarbij:
- Weten we welke systemen en leveranciers namens onze domeinen mailen?
- Wordt misbruik alleen gemonitord of ook actief tegengegaan?
- En wie bewaakt dat de bescherming blijft werken wanneer applicaties en leveranciers veranderen?
Deze vragen maken domeinbeveiliging onderdeel van de dagelijkse bedrijfsvoering. Een nieuw marketingplatform of facturatiepakket is immers ook een nieuwe verzendbron die gecontroleerd moet worden.
Verified Domain Protection van Lemontree
Met Verified Domain Protection, ook wel Mailreputatie, helpt Lemontree organisaties om hun e-maildomeinen structureel te beschermen. De beheerde dienst combineert de inrichting van SPF, DKIM en DMARC met inzicht in verzendbronnen, doorlopende monitoring en optimalisatie.
Lemontree begeleidt de overgang van inzicht naar een beleid dat misbruik daadwerkelijk helpt tegen te houden. Ook bij nieuwe applicaties of leveranciers blijft de inrichting aandacht krijgen. Zo vermindert uw organisatie het risico op domeinmisbruik en ondersteunt u de betrouwbare aflevering van legitieme e-mail, zonder zelf alle specialistische kennis in huis te hoeven hebben.
Wilt u meer grip op wie er namens uw organisatie mailt? Lees meer over Verified Domain Protection en Mailreputatie van Lemontree en ontdek hoe wij uw domeinen helpen beschermen.

door Peter Vos | 22 apr, 2026 | Kennisbank |
Voor veel bestuurders is Domain Name System (DNS) een technisch detail. Iets voor de IT-afdeling, ergens diep in de infrastructuur. Tot het misgaat!
Een website die plots onbereikbaar is. E-mails die niet meer aankomen. Of erger: klanten die phishingmails ontvangen uit naam van uw organisatie. In vrijwel al die gevallen ligt de oorzaak niet bij “de cloud” of “de applicatie”, maar bij iets fundamentelers: DNS.
DNS is het telefoonboek van het internet. Het koppelt domeinnamen aan IP-adressen. Maar in de praktijk is het veel meer dan dat. Het is het controlepunt voor corporate identity, vertrouwen en bereikbaarheid. En juist daarom wordt goed DNS-beheer steeds meer een strategische verantwoordelijkheid.
TLS-certificaten: van administratief proces naar continu risico
Een ontwikkeling die veel organisaties nog onderschatten, is de snelle verandering rondom TLS-certificaten (in de volksmond nog steeds SSL certificaten genoemd). Waar certificaten vroeger meerdere jaren geldig waren, wordt die geldigheid steeds verder teruggebracht. Volgens recente ontwikkelingen – zoals ook toegelicht in een eerder Lemontree blog – wordt de geldigheidsduur steeds korter en verschuift de verantwoordelijkheid steeds meer naar automatisering en strak beheer. Hierdoor wordt het noodzakelijk om het vernieuwen van certificaten te automatiseren omdat het niet efficiënt meer is om dit handmatig te doen. Ga meer eens na als je straks elke maand 20 certificaten moet vernieuwen.
Wat hierachter zit, is een fundamentele verandering in de manier waarop vertrouwen op internet wordt vastgesteld. Voordat een certificaat wordt uitgegeven, moet een organisatie aantonen dat zij eigenaar is van het betreffende domein. Dat gebeurt vaak via DNS, bijvoorbeeld door een specifiek TXT- of CNAME-record toe te voegen.
Vanaf 2029 worden certificaten maximaal 47 dagen geldig. Tegelijk geldt dat de domeinvalidatie op het moment van uitgifte niet ouder mag zijn dan 10 dagen. Organisaties kunnen daardoor niet langer langdurig vertrouwen op een eerder uitgevoerde validatie, maar moeten dit proces veel vaker opnieuw doorlopen.
Dit maakt volledige automatisering noodzakelijk, bijvoorbeeld via ACME- of Let’s Encrypt-achtige protocollen. Daarbij speelt DNS een cruciale rol, met name bij de DNS-01 challenge, waarmee domeineigendom geautomatiseerd kan worden aangetoond.
Voor bestuurders betekent dit iets heel concreets:
- Domeincontrole is geen eenmalige handeling meer
- Certificaatbeheer wordt een continu proces
- DNS wordt het centrale punt waar dit allemaal samenkomt
Zonder strak DNS-beheer ontstaat een nieuw type risico: in dit geval geen cyberaanval, maar reputatieschade.
E-mailreputatie: uw merk hangt aan DNS
Waar TLS draait om bereikbaarheid en veiligheid, gaat e-mail over vertrouwen en reputatie. En dat vertrouwen staat onder druk. Cybercriminelen maken steeds vaker misbruik van bestaande domeinen. Niet door systemen te hacken, maar door simpelweg e-mails te versturen “namens” een organisatie. Zonder dat die organisatie dat doorheeft.
De gevolgen zijn direct zichtbaar:
- Klanten ontvangen phishingmails uit uw naam
- Uw marketingmails belanden massaal in spamboxes
- Uw domein verliest betrouwbaarheid
Uit praktijkcases blijkt hoe snel dit escaleert: organisaties hebben vaak geen volledig inzicht in welke systemen e-mail versturen, terwijl meerdere domeinen tegelijk worden misbruikt. De oplossing ligt ook hier weer in DNS.
Via standaarden als SPF, DKIM en DMARC legt u vast hoe e-mailverkeer namens uw domein wordt beveiligd en gecontroleerd. SPF bepaalt welke systemen namens uw domein e-mail mogen versturen, op basis van geautoriseerde IP-adressen. DKIM voegt een cryptografische handtekening toe waarmee de authenticiteit van een bericht kan worden gecontroleerd. DMARC bouwt daarop voort door beleid vast te leggen voor berichten die niet door SPF en/of DKIM komen, bijvoorbeeld niets doen, in quarantaine plaatsen of weigeren.
Maar implementatie alleen is niet genoeg. Veel organisaties hebben DMARC wel ingericht, maar niet afgedwongen. Daardoor blijft misbruik mogelijk. In de praktijk is het merendeel van de domeinen nog steeds kwetsbaar.
Moderne oplossingen zoals PowerDMARC gaan daarom verder dan alleen techniek. Ze geven inzicht, monitoren continu en alarmeren bij misbruik. Denk aan real-time waarschuwingen en het in kaart brengen van kwaadwillende bronnen.
Wie geen controle heeft over DNS, heeft geen controle over wie namens de organisatie communiceert.
Eén DNS-strategie: grip in plaats van afhankelijkheid
Veel organisaties zijn historisch gegroeid. DNS staat bij de ene partij, e-mail bij een andere, certificaten weer ergens anders. En dan kan het ook nog zo zijn dat dit per domeinnaam verschilt. En dat principe werkt, totdat het niet meer werkt. Daarnaast wordt de controle en beheer op DNS daarmee erg lastig. Helemaal gezien de kortere geldigheidsduur van TLS-certificaten en toenemende validatiecontroles.
Versnippering leidt tot:
- onduidelijkheid bij incidenten
- vertraging bij wijzigingen
- fouten bij beveiligingsinstellingen
Daarom adviseert Lemontree om DNS zoveel mogelijk te centraliseren bij één partij. En bij voorkeur binnen Europa. Dat is niet alleen een technisch advies, maar een strategische keuze. Enerzijds vanwege veiligheid: DNS is een van de eerste plekken waar aanvallen plaatsvinden. Anderzijds vanwege soevereiniteit: organisaties willen steeds minder afhankelijk zijn van buitenlandse infrastructuur en wetgeving.
Met centralisatie worden een aantal belangrijke punten gerealiseerd:
- één overzicht van DNS-instellingen (Single Source Of Truth)
- één verantwoordelijkheidslijn
- snellere besluitvorming
En misschien nog belangrijker: het maakt het mogelijk om processen zoals certificaatbeheer en e-mailbeveiliging daadwerkelijk te automatiseren.
De nieuwe rol van ICT: van beheer naar regie
Voor ICT-afdelingen verandert de rol fundamenteel. DNS, TLS en e-mail zijn geen losse onderwerpen meer. Ze vormen samen één keten van vertrouwen. En die keten is zo sterk als de zwakste schakel.
De uitdaging zit niet in techniek, maar in samenhang:
- weten welke systemen afhankelijk zijn van DNS
- inzicht hebben in alle mailstromen
- certificaten tijdig vernieuwen zonder verstoring
- en continu kunnen aantonen dat u eigenaar bent van uw domeinen
Dat vraagt om regie. Niet alleen operationeel, maar ook strategisch: beleid, monitoring en automatisering moeten op elkaar aansluiten. Want alleen dan ontstaat er controle.
DNS is dus hoe gek het ook klinkt een directieonderwerp
DNS is geen technisch detail meer. Het is de basis onder:
- bereikbaarheid (TLS)
- vertrouwen (e-mail)
- veiligheid (authenticiteit)
- en compliance (data en soevereiniteit)
En juist daarom helpt Lemontree graag met inzicht, inrichting en beheer van DNS. Meer weten over de mogelijkheden om controle te krijgen en houden op uw Domain Name System? Neem contact met ons op.

door Chris Ketting | 11 apr, 2025 | Nieuws |
In een tijd waarin cybercriminaliteit en phishing dagelijks toenemen, is het voor organisaties essentieel om hun e-maildomein goed te beveiligen. E-mail is vaak het eerste contactmoment met je klant – en niets is zo schadelijk als een e-mail die zogenaamd van jouw organisatie komt, maar in werkelijkheid door een kwaadwillende is verstuurd. Bovendien gaat Microsoft, in navolging van Google en Yahoo, met ingang van 5 mei afdwingen dat organisaties hun mailsecurity op orde moeten hebben als ze mails sturen naar hotmail.com, outlook.com en live.com.

Om mailsecurity in te richten wordt er gebruik gemaakt van standaarden die je organisatie kunnen beschermen tegen dit soort misbruik: SPF, DKIM en DMARC. Deze drie technologieën zorgen ervoor dat alleen geautoriseerde servers e-mail mogen versturen namens jouw domein, dat berichten onderweg niet worden aangepast, en dat je controle hebt over wat er gebeurt met verdachte e-mails.
SPF (Sender Policy Framework)
SPF controleert of een e-mail verzonden is vanaf een server die gemachtigd is om e-mails te verzenden namens een bepaald domein. Het werkt als volgd: Je publiceert een SPF-record in je DNS met daarin een lijst van IP-adressen of servers die e-mail mogen versturen voor jouw domein. En dit is heel belangrijk want het helpt voorkomen dat spammers jouw domein misbruiken om nep-e-mails te versturen.
DKIM (DomainKeys Identified Mail)
DKIM voegt een digitale handtekening toe aan de headers van uitgaande e-mail, zodat de ontvanger kan verifiëren dat de e-mail niet is aangepast onderweg en echt van jouw domein komt. Er wordt een cryptografische handtekening wordt toegevoegd aan elke uitgaande e-mail. De publieke sleutel wordt opgeslagen in het DNS. En dat is belangrijk want dit zorgt voor integriteit van de e-mail en authenticatie van de verzender.
DMARC (Domain-based Message Authentication, Reporting and Conformance)
DMARC bouwt voort op SPF en DKIM. Het bepaalt wat een ontvangende mailserver moet doen als een e-mail SPF en/of DKIM niet haalt, en zorgt voor rapportage. Je publiceert een DMARC-policy in je DNS waarin je aangeeft wat er moet gebeuren met verdachte e-mail (niets doen, in quarantaine plaatsen of afwijzen) en waar rapporten naartoe gestuurd moeten worden. En dat is belangrijk omdat het de domeineigenaren in staat stelt om actief te beschermen tegen misbruik van hun domein.
Het opzetten van SPF, DKIM en DMARC is dus essentieel om je e-maildomein te beschermen tegen spoofing en phishing. Maar laten we eerlijk zijn: het goed configureren, onderhouden en vooral monitoren ervan kan complex en tijdrovend zijn. Daarom helpt Lemontree bij het inrichten en monitoren daarvan.
Door gebruik te maken van tooling maakt Lemontree e-mailauthenticatie eenvoudig, inzichtelijk en effectief. We vertalen technische DMARC-rapporten naar duidelijke en intuïtieve rapporten waarin met behulp van grafische weergaven in één oogopslag inzicht wordt gegeven in wie e-mails verzendt namens jouw domein – en of dat legitiem is. Geen cryptische XML-bestanden meer, maar overzichtelijke grafieken en waarschuwingen die direct actie mogelijk maken.
Lemontree helpt met behulp van de tooling met:
- Volledig inzicht krijgen in alle e-mailactiviteit rond jouw domein, wereldwijd;
- Misbruik van je domein direct te detecteren en blokkeren;
- Het beheren van de SPF, DKIM en DMARC records;
- Het gefaseerd naar een strengere DMARC-policy toewerken, zonder risico op e-mailverstoringen;
- Het voldoen aan compliance-eisen en best practices op het gebied van e-mailbeveiliging.
Of je nu een mkb-organisatie bent of een grote zorginstelling: Lemontree helpt je om je e-maildomein proactief te beschermen. In combinatie met onze expertise zorgen we ervoor dat jouw organisatie veilig en professioneel blijft communiceren. Bovendien versterk je met een goed ingerichte e-mailauthenticatie de professionele uitstraling van je organisatie én bouw je aan digitale weerbaarheid.
Wil je zeker weten dat jouw e-maildomein goed beschermd is? Wij helpen je graag met het correct instellen van SPF, DKIM en DMARC – op een manier die past bij jouw organisatie en e-mailomgeving.”