door Peter Vos | 18 mei, 2026 | Nieuws |
Sommige IT-keuzes maak je niet voor vandaag, maar voor de komende tien jaar. Verzuimdata bewijst dat opnieuw. De gespecialiseerde dienstverlener uit Ridderkerk, al sinds 2016 gebruiker van HPE SimpliVity, kiest opnieuw vol overtuiging voor het hyperconverged platform van HPE. Sterker nog: Verzuimdata behoort tot de allereerste organisaties in Nederland die de stap zet naar HPE Morpheus VM Essentials (VME) als alternatief voor VMWare.
Sinds de overname van VMware door Broadcom is de markt flink in beweging gekomen. Hogere licentiekosten, veranderende voorwaarden en onzekerheid rondom de toekomst van virtualisatie zorgen ervoor dat veel organisaties hun strategie opnieuw bekijken. Verzuimdata besloot niet af te wachten, maar vooruit te kijken. En dat doen ze samen met Lemontree en HPE.
Een moderne infrastructuur die altijd moet werken

Erwin Hollaar, Manager IT bij Verzuimdata
Voor Verzuimdata is IT geen ondersteunende factor, maar het fundament van de dienstverlening. Als informatiehub tussen werkgevers, verzekeraars, arbodiensten en overheidsinstanties verwerkt het bedrijf dagelijks grote hoeveelheden gegevens. De dienstverlening moet daarom altijd beschikbaar zijn. Veilig. Snel. Betrouwbaar.
Dat was in 2016 al de reden voor een grote moderniseringsslag van de infrastructuur. Onder leiding van Manager IT Erwin Hollaar koos Verzuimdata destijds als één van de eerste organisaties in Nederland voor SimpliVity. Een keuze die zich inmiddels ruimschoots heeft bewezen.
“Met SimpliVity hebben we door de jaren heen een enorm stabiele, flexibele en betrouwbare infrastructuur opgebouwd. Het beheer is overzichtelijk, restores gaan extreem snel en we kunnen eenvoudig opschalen wanneer dat nodig is. Voor onze organisatie is continuïteit essentieel en SimpliVity heeft daarin echt geleverd wat we ervan verwachtten.” aldus Erwin Hollaar, Manager IT bij Verzuimdata.
Van bewezen platform naar de volgende stap
Inmiddels draait Verzuimdata al jaren succesvol op HPE SimpliVity. De huidige omgeving bestaat uit meerdere clusters verdeeld over Ridderkerk en een Tier4 datacenter in Eindhoven. Die opzet biedt niet alleen hoge beschikbaarheid, maar ook flexibiliteit en snelle uitwijkmogelijkheden. Nu zet Verzuimdata de volgende strategische stap.
De organisatie heeft zeven nieuwe HPE SimpliVity Gen11 nodes besteld. Vier systemen worden geplaatst op het hoofdkantoor in Ridderkerk en drie systemen in het datacenter in Eindhoven. Daarmee ontstaat opnieuw een krachtige en toekomstbestendige infrastructuur waarop Verzuimdata de komende jaren verder kan bouwen.
Maar de grootste stap zit in de virtualisatielaag. Verzuimdata gaat namelijk migreren naar HPE Morpheus VM Essentials (VME). Daarmee kiest de organisatie bewust voor een toekomstbestendig alternatief in een markt die sinds de VMware-overname door Broadcom sterk is veranderd.
Waarom HPE Morpheus VME?
Veel organisaties worstelen momenteel met de gevolgen van de Broadcom-overname van VMware. Licentiemodellen veranderen, kosten stijgen fors en er is veel onzekerheid over de lange termijn. Voor organisaties die afhankelijk zijn van stabiele en betaalbare virtualisatieplatformen is dat een belangrijk risico.
HPE Morpheus VME biedt daarin een interessant alternatief. Het combineert moderne virtualisatie met eenvoud, flexibiliteit en controle over de eigen infrastructuur. In combinatie met HPE SimpliVity ontstaat een krachtig hyperconverged platform waarmee organisaties minder complexiteit, lagere operationele lasten en meer grip op hun omgeving krijgen.
Voor Verzuimdata was de keuze dan ook logisch. “Wij geloven sterk in eenvoud, betrouwbaarheid en flexibiliteit. Met de ontwikkelingen rondom VMware wilden we niet afwachten totdat we gedwongen worden keuzes te maken. Samen met HPE en Lemontree zetten we nu bewust een volgende stap richting een platform waar we vertrouwen in hebben.” vertelt Hollaar.
Samen pionieren met HPE en Lemontree
De migratie naar HPE Morpheus VME wordt gezamenlijk uitgevoerd door Verzuimdata, Lemontree en HPE. Daarbij wordt niet alleen gekeken naar techniek, maar vooral naar continuïteit, beheersbaarheid en de toekomstvastheid van het platform.
Dat Verzuimdata als één van de eerste organisaties in Nederland deze stap zet, onderstreept opnieuw de innovatieve houding van het bedrijf.
Voor Lemontree is het bovendien een bijzondere samenwerking. Al jarenlang werken beide organisaties intensief samen rondom HPE SimpliVity. Vanuit die samenwerking zijn veel praktijkervaringen, optimalisaties en kennis ontstaan.
Lemontree geldt al jaren als dé gespecialiseerde HPE SimpliVity-partner van Nederland en heeft tientallen enterprise implementaties uitgevoerd op het platform. Juist die praktijkervaring blijkt nu opnieuw van grote waarde bij de overgang naar een nieuwe generatie virtualisatie.
De toekomst van hyperconverged IT
Waar veel organisaties momenteel zoekende zijn naar de juiste strategie rondom virtualisatie, datasoevereiniteit en hybride infrastructuren, laat Verzuimdata zien dat vooruitdenken loont. Met een weloverwogen keuze voor eenvoud, controle en toekomstbestendigheid.
Met de migratie naar een bewezen oplossing in combinatie met een nieuwe virtualisatielaag kiest Verzuimdata voor betrouwbaarheid en toekomstgerichte IT, die betaalbaar en beheersbaar is.
Over Verzuimdata
Verzuimdata is gespecialiseerd in het uitwisselen van gegevens tussen werkgevers, verzekeraars, arbodiensten en de overheid. Het bedrijf zorgt voor een veilige, correcte en tijdige gegevensuitwisseling en ondersteunt organisaties daarnaast met oplossingen voor onder andere gegevensdiensten, BI-dashboards en digitale portalen.
Vanuit Ridderkerk verwerkt Verzuimdata dagelijks data voor een groot aantal organisaties in Nederland. Continuïteit, betrouwbaarheid en beveiliging zijn daarom essentieel binnen de IT-infrastructuur van het bedrijf.
Lees ook het eerdere klantverhaal van Verzuimdata op de website van Lemontree.

door Peter Vos | 12 mei, 2026 | Nieuws |
Cybercriminelen hebben een nieuw wapen gevonden dat nauwelijks nog van echt te onderscheiden is: kunstmatige intelligentie. Volgens recent onderzoek van beveiligingsbedrijf KnowBe4 is inmiddels 86 procent van alle phishingaanvallen op de een of andere manier door AI gegenereerd of ondersteund. Daarmee verschuift phishing van knullige spam naar geloofwaardige, gepersonaliseerde digitale misleiding.
De ontwikkeling markeert een nieuwe fase in cybercriminaliteit. Waar phishingmails vroeger nog bol stonden van taal- en spelfouten, produceren AI-modellen tegenwoordig foutloze berichten die overtuigend aansluiten bij de stijl, toon en context van een organisatie. Cybercriminelen gebruiken generatieve AI bovendien niet alleen voor e-mails, maar ook voor valse Teams-berichten, agenda-uitnodigingen en zelfs realtime gesprekken.
Van massamail naar geraffineerde sociale manipulatie
KnowBe4 baseert zijn conclusies op analyses van aanvallen afkomstig van meer dan drieduizend unieke dreigingsactoren. Opvallend is dat phishingcampagnes steeds vaker meerdere communicatiekanalen combineren. Niet alleen e-mail wordt ingezet, maar ook chatplatforms, QR-codes en cloudomgevingen.
Volgens het bedrijf neemt vooral het misbruik van Microsoft 365-omgevingen sterk toe. Aanvallen via Microsoft Teams stegen het afgelopen halfjaar met tientallen procenten, terwijl phishing via agenda-uitnodigingen eveneens fors groeide. Aanvallers proberen zo traditionele beveiligingsfilters te omzeilen, die vaak nog primair op e-mailverkeer zijn ingericht.
Dat cybercriminelen hierin slagen, heeft veel te maken met de snelheid en schaalbaarheid van AI. Waar criminelen voorheen handmatig overtuigende phishingmails moesten schrijven, kan generatieve AI nu in seconden honderden gepersonaliseerde varianten produceren. Daarbij worden taalgebruik, functietitels en zelfs interne bedrijfsstructuren overtuigend nagebootst.
Microsoft ziet explosieve groei in AI-gestuurde aanvallen
Ook Microsoft waarschuwt nadrukkelijk voor de opmars van AI in cybercriminaliteit. Volgens recente analyses van Microsoft Security worden AI-gegenereerde phishingmails aanzienlijk vaker aangeklikt dan traditionele phishingpogingen. Sommige onderzoeken spreken zelfs van een stijging van meer dan 450 procent in effectiviteit.
De softwaregigant zag onlangs een grootschalige phishingcampagne waarbij meer dan 35.000 gebruikers in 26 landen werden aangevallen. Daarbij maakten criminelen gebruik van professioneel vormgegeven PDF-documenten, nep-CAPTCHA’s en realtime onderschepping van inlogsessies om multifactor-authenticatie te omzeilen.
Juist die combinatie van AI, automatisering en realtime interactie maakt moderne phishingcampagnes veel gevaarlijker dan voorheen. Aanvallers hoeven geen technische experts meer te zijn om overtuigende aanvallen op te zetten. AI verlaagt de drempel voor cybercriminaliteit drastisch.
Menselijke kwetsbaarheid blijft de zwakke schakel
Ondanks alle technologische innovaties blijft de mens de belangrijkste toegangspoort voor cybercriminelen. Dat blijkt ook uit analyses van Gartner en andere securityonderzoekers. Veel organisaties investeren fors in technische beveiliging, maar medewerkers blijken nog altijd vatbaar voor geloofwaardige social engineering.
Daarbij ontstaat een nieuw probleem: medewerkers raken gewend aan AI-gegenereerde communicatie. Nu bedrijven zelf steeds vaker AI inzetten voor klantenservice, interne communicatie en automatisering, vervaagt voor werknemers het onderscheid tussen echte en valse berichten.
Cybersecurityspecialisten waarschuwen daarom dat klassieke awareness-trainingen hun effectiviteit verliezen. Werknemers herkennen de moderne phishingmail simpelweg niet meer aan de traditionele signalen zoals slechte grammatica of vreemde opmaak. AI produceert inmiddels professioneel geschreven berichten die nauwelijks onderdoen voor menselijke communicatie.
Deepfakes en stemklonen vergroten de dreiging
De ontwikkeling beperkt zich bovendien niet tot tekst. Cybercriminelen experimenteren steeds vaker met deepfakes, AI-gegenereerde stemmen en videomanipulatie. Vooral in de financiële sector groeit de vrees voor fraude via nagemaakte directieleden of nep-telefoongesprekken.
Onderzoekers signaleren dat AI-aanvallen steeds meer kenmerken krijgen van geavanceerde statelijke operaties. Waar voorheen alleen professionele hackersgroepen complexe aanvalsketens konden bouwen, beschikken nu ook relatief kleine criminele netwerken over vergelijkbare mogelijkheden dankzij generatieve AI.
Dat maakt de dreiging structureel. Volgens diverse cybersecurityonderzoeken groeien AI-gedreven cyberaanvallen sneller dan veel organisaties hun beveiliging kunnen aanpassen.
Verdediging verschuift van techniek naar gedrag
De opkomst van AI-phishing dwingt bedrijven hun beveiligingsstrategie fundamenteel te herzien. Alleen investeren in spamfilters of antivirussoftware volstaat niet meer. Securityspecialisten pleiten steeds vaker voor gedragsgerichte beveiliging, waarbij medewerkers continu worden getraind in het herkennen van manipulatie en afwijkend gedrag.
Tegelijkertijd zetten ook verdedigers steeds vaker AI in. Microsoft en andere securitybedrijven gebruiken kunstmatige intelligentie inmiddels om verdachte patronen sneller te detecteren, phishingcampagnes automatisch te analyseren en gebruikers realtime te waarschuwen.
Toch bestaat er weinig twijfel over de richting waarin het dreigingslandschap zich ontwikkelt. AI maakt phishing goedkoper, sneller en overtuigender — en daarmee waarschijnlijk ook succesvoller. Voor organisaties betekent dat dat cybersecurity steeds minder een puur technisch vraagstuk wordt, maar vooral een menselijke uitdaging.

door Peter Vos | 12 mei, 2026 | Kennisbank |
Microsoft en OpenAI onverslaanbaar?
Twijfel op Wall Street, bij toezichthouders én in Silicon Valley zelf.
De champagnekurken knalden begin 2023 nog in Redmond. Microsoft had met OpenAI goud in handen. ChatGPT veroorzaakte een schokgolf in Silicon Valley, Google leek plots kwetsbaar en Satya Nadella presenteerde zichzelf als de man die kunstmatige intelligentie eindelijk commercieel wist te maken. Twee jaar later klinkt in financiële kringen een andere toon. De relatie tussen Microsoft en OpenAI is veranderd van strategisch meesterwerk in een ingewikkeld machtsspel waarin miljardeninvesteringen, geopolitiek, juridische risico’s en existentiële twijfels over AI samenkomen.
Dat blijkt niet alleen uit recente berichtgeving van Techzine, maar ook uit analyses van Bloomberg, Financial Times, The Wall Street Journal en The New York Times. Achter de schermen speelt een veel groter verhaal: Microsoft probeert tegelijk leverancier, investeerder, infrastructuurpartner én concurrent van OpenAI te zijn. En precies dat model begint te kraken.
AI bij Microsoft: van triomf naar strategische onzekerheid
De eerste signalen kwamen uit de financiële wereld. Het invloedrijke hedgefonds TCI van miljardair Chris Hohn verkocht vrijwel zijn volledige belang van circa 8 miljard dollar in Microsoft. De reden was opmerkelijk. Niet omdat Microsoft te weinig op AI inzet, maar juist omdat AI de eigen positie van Microsoft zou kunnen ondermijnen.
Volgens de Financial Times vreest TCI dat generatieve AI traditionele softwaremodellen ontwricht en daarmee de dominantie van Office en zelfs delen van Azure aantast. Dat raakt de kern van Microsofts businessmodel. Het bedrijf verdient nog altijd het grootste deel van zijn omzet met abonnementen, enterprisecontracten en cloudsoftware. Maar generatieve AI dreigt precies die economische logica open te breken.
Waar bedrijven vroeger dure softwarepakketten kochten, kunnen AI-agents straks zelfstandig documenten maken, analyses uitvoeren en workflows automatiseren. In theorie maakt AI Microsoft machtiger. In de praktijk kan het bedrijf ook zijn eigen verdienmodel kannibaliseren.
Waarom de samenwerking tussen Microsoft en OpenAI onder druk staat
Microsoft investeerde inmiddels meer dan 13 miljard dollar in OpenAI. Aanvankelijk leek dat een geniale zet. Azure werd het exclusieve cloudplatform van OpenAI, Microsoft kreeg exclusieve toegang tot de modellen en integreerde de technologie diep in Copilot, Office en Windows.
Maar die exclusiviteit brokkelt inmiddels af.OpenAI werkt tegenwoordig ook samen met andere cloudleveranciers zoals AWS en Google Cloud. Daarmee verandert de positie van Microsoft fundamenteel. Want Microsoft investeerde niet alleen in een AI-startup; het investeerde feitelijk in de motor achter zijn toekomstige software-imperium. Zodra die motor ook aan concurrenten wordt geleverd, verandert de rekensom drastisch.
Binnen Silicon Valley groeit bovendien het besef dat OpenAI niet langer een verlengstuk van Microsoft wil zijn. Het bedrijf ontwikkelt zich steeds meer tot een zelfstandige technologiereus met eigen commerciële belangen, eigen infrastructuur en een eigen ecosysteem.
De gigantische kosten van AI-infrastructuur
Terwijl de verwachtingen rondom AI blijven stijgen, lopen ook de kosten explosief op. Microsoft investeert honderden miljarden in AI-datacenters, Nvidia-GPU’s en uitbreiding van Azure-capaciteit.
Dat zijn bedragen die historisch eerder passen bij nationale infrastructuurprojecten dan bij traditionele softwarebedrijven. Wall Street begint daardoor kritischer te kijken naar de daadwerkelijke opbrengsten van AI. Copilot wordt agressief uitgerold binnen Microsoft 365, maar beleggers vragen zich steeds vaker af hoeveel klanten de technologie echt dagelijks gebruiken — en of de productiviteitswinst daadwerkelijk groot genoeg is om de enorme investeringen te rechtvaardigen.
Sommige analisten vergelijken de huidige AI-markt inmiddels met eerdere technologiehypes: enorme investeringen vooraf, terwijl het uiteindelijke verdienmodel nog niet volledig bewezen is.
Sam Altman, interne chaos en de kwetsbaarheid van Microsoft
De kwetsbaarheid van Microsoft werd pijnlijk zichtbaar tijdens de bestuurscrisis rond OpenAI-topman Sam Altman eind 2023. Toen het bestuur van OpenAI hem onverwacht ontsloeg, ontstond paniek in Redmond.
Satya Nadella moest in allerijl ingrijpen uit angst dat Microsoft de controle over zijn belangrijkste AI-partner zou verliezen. Uiteindelijk keerde Altman terug, maar de gebeurtenis liet iets fundamenteels zien: ondanks alle miljardeninvesteringen heeft Microsoft geen volledige controle over OpenAI.
Dat maakt de afhankelijkheid risicovol. OpenAI blijft juridisch een aparte organisatie met een eigen bestuur en een eigen strategische agenda. Terwijl Microsoft AI ziet als motor achter Azure en Office, kijkt OpenAI steeds nadrukkelijker naar een zelfstandige toekomst.
Toezichthouders kijken kritisch naar Big Tech en AI
Naast financiële risico’s groeit ook de politieke druk. Amerikaanse toezichthouders onderzoeken steeds nadrukkelijker of de samenwerking tussen Microsoft en OpenAI niet neerkomt op een verkapte overname.
De Amerikaanse FTC waarschuwde eerder dat grote technologiebedrijven via AI-partnerschappen hun dominantie in cloud- en softwaremarkten verder kunnen uitbreiden. Dat maakt Microsoft kwetsbaar voor langdurige mededingingsonderzoeken — precies op het moment dat AI de kern van de technologiesector opnieuw vormgeeft.
Ook in Europa groeit de aandacht voor de machtspositie van Amerikaanse AI-bedrijven. Brussel wil voorkomen dat één handvol partijen de infrastructuur, modellen én distributie van AI volledig controleert.
De paradox van Microsoft in het AI-tijdperk
En misschien is dat wel de kern van het verhaal achter de AI-schermen bij Microsoft. Nooit eerder stond Microsoft technologisch zo sterk gepositioneerd. Het bedrijf bezit een dominante cloudpositie, beschikt over diepe integratie van AI in zijn software en heeft toegang tot enkele van de krachtigste AI-modellen ter wereld. Maar tegelijkertijd is zelden zo onduidelijk geweest of die technologische voorsprong uiteindelijk leidt tot duurzame controle over de markt. Want de AI-revolutie die Microsoft mede ontketende, kan uiteindelijk ook de bestaande machtsverhoudingen in software volledig herschrijven.
In Silicon Valley geldt inmiddels een nieuwe regel: wie AI domineert, domineert de volgende generatie software. Maar zelfs Microsoft weet ondertussen dat niemand nog zeker weet wie die dominantie uiteindelijk werkelijk in handen krijgt.

door Peter Vos | 6 mei, 2026 | Kennisbank |
Een recent beveiligingsonderzoek heeft een zorgwekkend probleem blootgelegd in Microsoft Edge. Onderzoekers ontdekten dat Edge alle opgeslagen wachtwoorden direct bij het opstarten van de browser ontsleutelt en als platte tekst in het werkgeheugen bewaart. Dat gebeurt zelfs wanneer een gebruiker de betreffende websites nooit bezoekt tijdens die sessie.
Voor organisaties is dit geen theoretisch risico, maar een concreet beveiligingsprobleem — zeker in omgevingen met gedeelde systemen, terminalservers of Remote Desktop Services (RDS).
Wachtwoorden in Chromium browsers
Tijdens het BigBiteOfTech-event op 29 april presenteerde beveiligingsonderzoeker @L1v1ng0ffTh3L4N zijn analyse van Chromium-gebaseerde browsers zoals Chrome, Edge en andere varianten.
De conclusie was opvallend:
- Microsoft Edge laadt alle opgeslagen wachtwoorden direct in het geheugen zodra de browser start.
- Deze wachtwoorden blijven gedurende de volledige browsersessie als platte tekst beschikbaar.
- Andere browsers, zoals Google Chrome, ontsleutelen wachtwoorden alleen op het moment dat ze daadwerkelijk nodig zijn.
Dat betekent dat een aanvaller die toegang krijgt tot het geheugen van het Edge-proces, potentieel alle opgeslagen inloggegevens kan uitlezen.
Waarom wachtwoorden opslaan in browser een groot risico is
Veel gebruikers denken dat opgeslagen browserwachtwoorden veilig zijn omdat de browser opnieuw om authenticatie vraagt wanneer een wachtwoord zichtbaar gemaakt moet worden. Maar in werkelijkheid blijken de wachtwoorden al volledig beschikbaar te zijn in het geheugen van de browser. De extra verificatie in de gebruikersinterface geeft dus vooral een gevoel van veiligheid, terwijl de daadwerkelijke bescherming ontbreekt.
Extra gevaar in RDS- en VDI-omgevingen
Het risico wordt nog groter in omgevingen waar meerdere gebruikers tegelijkertijd op dezelfde server werken, zoals:
- Remote Desktop Services (RDS)
- Terminalservers
- VDI-omgevingen
- Shared workstations
Een beheerder of aanvaller met verhoogde rechten kan in zulke situaties het geheugen van meerdere gebruikerssessies uitlezen en daarmee opgeslagen wachtwoorden verzamelen van alle actieve gebruikers.
In een proof-of-concept demonstratie lukte het onderzoekers om opgeslagen inloggegevens van meerdere gebruikers tegelijk uit Edge te halen — zelfs van gebruikers waarvan de sessie alleen nog actief was op de achtergrond.
Microsoft: “By design”
De onderzoeker heeft het probleem verantwoord gemeld bij Microsoft. Het antwoord van Microsoft was dat dit gedrag “by design” is. Microsoft erkent dat lokaal geheugen toegankelijk kan zijn voor aanvallers met voldoende rechten en beschouwt dit scenario buiten het standaard dreigingsmodel van de browser. Voor moderne bedrijfsomgevingen is dat echter een discutabele aanname. Aanvallers richten zich juist steeds vaker op laterale beweging binnen netwerken en privilege escalation, waarbij toegang tot geheugen van processen een veelgebruikte techniek is.
Waarom browserwachtwoorden sowieso geen goed idee zijn
Los van deze specifieke kwetsbaarheid raden wij het bij Lemontree sterk af om zakelijke wachtwoorden in browsers op te slaan.
Browsergebaseerde wachtwoordopslag heeft meerdere nadelen:
- beperkte beveiliging tegen malware en memory scraping;
- geen centrale controle of governance;
- lastig beheer van zakelijke accounts;
- geen veilige auditmogelijkheden;
- onvoldoende bescherming in gedeelde omgevingen;
- verhoogd risico bij phishing of accountcompromises.
Bovendien gebruiken medewerkers vaak dezelfde browser voor zowel zakelijke als privédoeleinden, waardoor risico’s zich verder vermengen.
Wat Lemontree adviseert
Voor professionele IT-omgevingen adviseren wij om browserwachtwoorden volledig uit te faseren en gebruik te maken van een professionele password management-oplossing.
Een moderne enterprise password manager biedt onder andere:
- versleutelde opslag van wachtwoorden;
- zero-knowledge architectuur;
- multifactor authenticatie (MFA);
- veilige wachtwoorddeling;
- centrale beleidscontrole;
- auditing en logging;
- integratie met Microsoft 365 en identity-platformen;
- ondersteuning voor privileged access management.
Lemontree helpt organisaties met veilige wachtwoordopslag
Bij Lemontree implementeren en beheren wij kwalitatieve oplossingen voor veilige identiteit- en wachtwoordbeheeromgevingen. Daarmee helpen wij organisaties om:
- wachtwoorden veilig op te slaan;
- risico’s van browseropslag te elimineren;
- securitybeleid centraal af te dwingen;
- gebruikers veiliger én gebruiksvriendelijker te laten werken.
Zeker in moderne hybride werkplekken en Microsoft 365-omgevingen is professioneel credential management geen luxe meer, maar een noodzakelijke beveiligingsmaatregel.

door Peter Vos | 22 apr, 2026 | Kennisbank |
Voor veel bestuurders is Domain Name System (DNS) een technisch detail. Iets voor de IT-afdeling, ergens diep in de infrastructuur. Tot het misgaat!
Een website die plots onbereikbaar is. E-mails die niet meer aankomen. Of erger: klanten die phishingmails ontvangen uit naam van uw organisatie. In vrijwel al die gevallen ligt de oorzaak niet bij “de cloud” of “de applicatie”, maar bij iets fundamentelers: DNS.
DNS is het telefoonboek van het internet. Het koppelt domeinnamen aan IP-adressen. Maar in de praktijk is het veel meer dan dat. Het is het controlepunt voor corporate identity, vertrouwen en bereikbaarheid. En juist daarom wordt goed DNS-beheer steeds meer een strategische verantwoordelijkheid.
TLS-certificaten: van administratief proces naar continu risico
Een ontwikkeling die veel organisaties nog onderschatten, is de snelle verandering rondom TLS-certificaten (in de volksmond nog steeds SSL certificaten genoemd). Waar certificaten vroeger meerdere jaren geldig waren, wordt die geldigheid steeds verder teruggebracht. Volgens recente ontwikkelingen – zoals ook toegelicht in een eerder Lemontree blog – wordt de geldigheidsduur steeds korter en verschuift de verantwoordelijkheid steeds meer naar automatisering en strak beheer. Hierdoor wordt het noodzakelijk om het vernieuwen van certificaten te automatiseren omdat het niet efficiënt meer is om dit handmatig te doen. Ga meer eens na als je straks elke maand 20 certificaten moet vernieuwen.
Wat hierachter zit, is een fundamentele verandering in de manier waarop vertrouwen op internet wordt vastgesteld. Voordat een certificaat wordt uitgegeven, moet een organisatie aantonen dat zij eigenaar is van het betreffende domein. Dat gebeurt vaak via DNS, bijvoorbeeld door een specifiek TXT- of CNAME-record toe te voegen.
Vanaf 2029 worden certificaten maximaal 47 dagen geldig. Tegelijk geldt dat de domeinvalidatie op het moment van uitgifte niet ouder mag zijn dan 10 dagen. Organisaties kunnen daardoor niet langer langdurig vertrouwen op een eerder uitgevoerde validatie, maar moeten dit proces veel vaker opnieuw doorlopen.
Dit maakt volledige automatisering noodzakelijk, bijvoorbeeld via ACME- of Let’s Encrypt-achtige protocollen. Daarbij speelt DNS een cruciale rol, met name bij de DNS-01 challenge, waarmee domeineigendom geautomatiseerd kan worden aangetoond.
Voor bestuurders betekent dit iets heel concreets:
- Domeincontrole is geen eenmalige handeling meer
- Certificaatbeheer wordt een continu proces
- DNS wordt het centrale punt waar dit allemaal samenkomt
Zonder strak DNS-beheer ontstaat een nieuw type risico: in dit geval geen cyberaanval, maar reputatieschade.
E-mailreputatie: uw merk hangt aan DNS
Waar TLS draait om bereikbaarheid en veiligheid, gaat e-mail over vertrouwen en reputatie. En dat vertrouwen staat onder druk. Cybercriminelen maken steeds vaker misbruik van bestaande domeinen. Niet door systemen te hacken, maar door simpelweg e-mails te versturen “namens” een organisatie. Zonder dat die organisatie dat doorheeft.
De gevolgen zijn direct zichtbaar:
- Klanten ontvangen phishingmails uit uw naam
- Uw marketingmails belanden massaal in spamboxes
- Uw domein verliest betrouwbaarheid
Uit praktijkcases blijkt hoe snel dit escaleert: organisaties hebben vaak geen volledig inzicht in welke systemen e-mail versturen, terwijl meerdere domeinen tegelijk worden misbruikt. De oplossing ligt ook hier weer in DNS.
Via standaarden als SPF, DKIM en DMARC legt u vast hoe e-mailverkeer namens uw domein wordt beveiligd en gecontroleerd. SPF bepaalt welke systemen namens uw domein e-mail mogen versturen, op basis van geautoriseerde IP-adressen. DKIM voegt een cryptografische handtekening toe waarmee de authenticiteit van een bericht kan worden gecontroleerd. DMARC bouwt daarop voort door beleid vast te leggen voor berichten die niet door SPF en/of DKIM komen, bijvoorbeeld niets doen, in quarantaine plaatsen of weigeren.
Maar implementatie alleen is niet genoeg. Veel organisaties hebben DMARC wel ingericht, maar niet afgedwongen. Daardoor blijft misbruik mogelijk. In de praktijk is het merendeel van de domeinen nog steeds kwetsbaar.
Moderne oplossingen zoals PowerDMARC gaan daarom verder dan alleen techniek. Ze geven inzicht, monitoren continu en alarmeren bij misbruik. Denk aan real-time waarschuwingen en het in kaart brengen van kwaadwillende bronnen.
Wie geen controle heeft over DNS, heeft geen controle over wie namens de organisatie communiceert.
Eén DNS-strategie: grip in plaats van afhankelijkheid
Veel organisaties zijn historisch gegroeid. DNS staat bij de ene partij, e-mail bij een andere, certificaten weer ergens anders. En dan kan het ook nog zo zijn dat dit per domeinnaam verschilt. En dat principe werkt, totdat het niet meer werkt. Daarnaast wordt de controle en beheer op DNS daarmee erg lastig. Helemaal gezien de kortere geldigheidsduur van TLS-certificaten en toenemende validatiecontroles.
Versnippering leidt tot:
- onduidelijkheid bij incidenten
- vertraging bij wijzigingen
- fouten bij beveiligingsinstellingen
Daarom adviseert Lemontree om DNS zoveel mogelijk te centraliseren bij één partij. En bij voorkeur binnen Europa. Dat is niet alleen een technisch advies, maar een strategische keuze. Enerzijds vanwege veiligheid: DNS is een van de eerste plekken waar aanvallen plaatsvinden. Anderzijds vanwege soevereiniteit: organisaties willen steeds minder afhankelijk zijn van buitenlandse infrastructuur en wetgeving.
Met centralisatie worden een aantal belangrijke punten gerealiseerd:
- één overzicht van DNS-instellingen (Single Source Of Truth)
- één verantwoordelijkheidslijn
- snellere besluitvorming
En misschien nog belangrijker: het maakt het mogelijk om processen zoals certificaatbeheer en e-mailbeveiliging daadwerkelijk te automatiseren.
De nieuwe rol van ICT: van beheer naar regie
Voor ICT-afdelingen verandert de rol fundamenteel. DNS, TLS en e-mail zijn geen losse onderwerpen meer. Ze vormen samen één keten van vertrouwen. En die keten is zo sterk als de zwakste schakel.
De uitdaging zit niet in techniek, maar in samenhang:
- weten welke systemen afhankelijk zijn van DNS
- inzicht hebben in alle mailstromen
- certificaten tijdig vernieuwen zonder verstoring
- en continu kunnen aantonen dat u eigenaar bent van uw domeinen
Dat vraagt om regie. Niet alleen operationeel, maar ook strategisch: beleid, monitoring en automatisering moeten op elkaar aansluiten. Want alleen dan ontstaat er controle.
DNS is dus hoe gek het ook klinkt een directieonderwerp
DNS is geen technisch detail meer. Het is de basis onder:
- bereikbaarheid (TLS)
- vertrouwen (e-mail)
- veiligheid (authenticiteit)
- en compliance (data en soevereiniteit)
En juist daarom helpt Lemontree graag met inzicht, inrichting en beheer van DNS. Meer weten over de mogelijkheden om controle te krijgen en houden op uw Domain Name System? Neem contact met ons op.

door Peter Vos | 10 apr, 2026 | Kennisbank |
De wereld van cybersecurity staat op een kantelpunt. Waar AI jarenlang vooral werd ingezet voor automatisering en analyse, zien we nu een nieuwe realiteit ontstaan: AI die zelfstandig kwetsbaarheden vindt én misbruikt.
Een recent voorbeeld is Claude Mythos, een nieuw AI-model van Anthropic. Dit model is zó krachtig dat het bewust niet publiek wordt vrijgegeven. Waarom? Omdat het simpelweg te goed is in hacken.
AI als hacker: geen toekomstmuziek meer
Tijdens tests ontdekte Claude Mythos duizenden kwetsbaarheden — inclusief zogeheten zero-days: beveiligingslekken die nog niet bekend zijn bij leveranciers. Sommige daarvan zaten al tientallen jaren verborgen in software.
Maar daar stopt het niet.
- Zelf exploits schrijven (aanvallen op basis van die kwetsbaarheden)
- Complexe aanvallen automatiseren
- Werk verrichten waar ervaren pentesters weken over doen — in slechts uren
Volgens experts is dit een doorbraakmoment in cybersecurity: AI maakt het mogelijk om op schaal én snelheid kwetsbaarheden te ontdekken én te misbruiken.
Waarom de trend van AI hacking zorgwekkend is
Anthropic besloot Claude Mythos niet publiek te maken vanwege het risico op misbruik door cybercriminelen.
De implicatie is duidelijk:
- Zodra dit soort technologie breed beschikbaar komt, wordt geavanceerd hacken toegankelijk voor iedereen
- Aanvallen worden sneller, slimmer en moeilijker te detecteren
- Traditionele beveiligingsmaatregelen lopen achter op de realiteit
Sterker nog: experts verwachten dat andere AI-modellen binnen 6 tot 12 maanden vergelijkbare capaciteiten hebben.
De nieuwe realiteit: AI vs AI
We bewegen richting een wereld waarin:
- Aanvallers AI gebruiken om kwetsbaarheden te vinden en exploits te genereren
- Verdedigers AI moeten inzetten om dit tempo bij te houden
Cybersecurity wordt daarmee een AI-wedloop. En in die wedloop geldt één harde waarheid:
Handmatige monitoring en traditionele security-tools zijn simpelweg niet meer voldoende.
AI en gevolgen voor security van jouw organisatie
De vraag is niet óf deze technologie beschikbaar komt — maar wanneer.
Organisaties lopen een groot risico als ze afhankelijk zijn van standaard antivirus of firewalling, geen 24/7 monitoring hebben en geen proactieve detectie toepassen.
Want terwijl je even niet oplet kan een AI mode kwetsbaarheden in jouw systemen analyseren, aanvalspaden simuleren en mogelijk al misbruik maken van onbekende lekken
Van reactief naar proactief: de rol van MDR
Dit is waar een dienst als Managed Detection & Response (MDR) hét verschil maakt. Bij Lemontree zien we MDR niet als “extra security”, maar als noodzakelijke basis.
- Detecteer je dreigingen vroegtijdig — vaak vóórdat schade ontstaat
- Combineer je menselijke expertise met slimme detectietechnologie
- Heb je 24/7 monitoring en directe respons op incidenten
- Werk je met actuele threat intelligence, inclusief AI-gedreven aanvallen
In een wereld waarin AI kwetsbaarheden sneller vindt dan ooit, heb je tools en mensen nodig die net zo snel kunnen reageren.
Waarom Lemontree MDR?
Onze MDR-dienst is ontworpen voor organisaties die:
- Niet willen wachten tot het misgaat
- Inzicht willen in wat er écht gebeurt binnen hun IT-omgeving
- Beschermd willen zijn tegen moderne, AI-gedreven dreigingen

door Peter Vos | 13 mrt, 2026 | Nieuws |
Microsoft blijft zijn identiteitsbeveiliging verder versterken. Eén van de minder bekende, maar belangrijke beveiligingsmechanismen in Microsoft Entra multifactor authentication (MFA) is het concept Regional Opt-In voor telefonieverificatie.
Dit mechanisme bepaalt vanuit welke landen SMS- of telefonieverificatie voor MFA standaard is toegestaan of juist geblokkeerd. Voor sommige regio’s moet een organisatie expliciet toestemming aanvragen voordat MFA-verificatie via telefoonnummer mogelijk is.
In deze blog leggen we uit wat Microsoft Entra MFA Regional Opt-In is, waarom het bestaat en wat dit betekent voor organisaties die MFA gebruiken in Microsoft 365 en Entra ID.
Wat is Microsoft Entra MFA Regional Opt-In?
Microsoft Entra MFA ondersteunt verschillende verificatiemethoden, zoals pushmeldingen, passkeys, hardware tokens en telefonieverificatie via SMS of voice calls. MFA voegt een extra beveiligingslaag toe door gebruikers meerdere factoren te laten gebruiken bij het inloggen.
Voor telefonieverificatie gelden echter aanvullende beveiligingsmaatregelen. Microsoft kan voor bepaalde landen telefonieverkeer blokkeren of beperken vanwege een verhoogd risico op fraude.
Daarom bestaat het concept Regional Opt-In:
-
Telefonieverificatie is niet automatisch toegestaan voor alle landcodes
-
Sommige landen vereisen handmatige activering via Microsoft Support
-
Dit voorkomt misbruik van MFA-systemen via frauduleuze telefoondiensten
Waarom Microsoft sommige regio’s blokkeert
Telefoniegebaseerde MFA (zoals SMS of voice calls) kan gevoelig zijn voor fraude. Eén van de belangrijkste risico’s is International Revenue Share Fraud (IRSF).
Bij IRSF:
-
Krijgen aanvallers toegang tot een systeem
-
Genereren ze grote hoeveelheden MFA-verkeer
-
Worden oproepen doorgestuurd naar premium-nummers
Dit wordt ook wel traffic pumping genoemd en kan leiden tot:
Microsoft beperkt daarom telefonieverificatie in risicogebieden om frauduleuze activiteiten te voorkomen en klanten te beschermen.
Daarnaast gebruikt Microsoft heuristiek, machine learning en risicogebaseerde signalen om verdachte telefonieactiviteiten te detecteren en te beperken.
Hoe Regional Opt-In werkt
Wanneer een gebruiker MFA via telefoon probeert te gebruiken in een regio die niet standaard ondersteund wordt, kan Microsoft het verkeer blokkeren.
In dat geval moet een beheerder:
-
Een supportticket bij Microsoft openen
-
Verifiëren waarom telefonieverificatie nodig is
-
Specifieke landcodes laten activeren
Pas daarna kan MFA-verificatie via SMS of spraakoproep voor die regio gebruikt worden.
Dit mechanisme helpt Microsoft om:
Welke regio’s kunnen een opt-in vereisen?
Microsoft publiceert een lijst met landcodes waarvoor telefonieverificatie niet standaard beschikbaar is.
Dit zijn vaak regio’s met:
Voor organisaties met internationale gebruikers, partners of klanten kan dit betekenen dat MFA via SMS niet altijd automatisch werkt.
Wat betekent dit voor organisaties?
Voor de meeste organisaties is deze instelling nauwelijks merkbaar, omdat de meeste MFA-gebruikers in standaard ondersteunde regio’s zitten.
Toch zijn er scenario’s waarin Regional Opt-In relevant wordt.
1. Internationale gebruikers
Organisaties met medewerkers in minder gangbare regio’s kunnen merken dat SMS-verificatie niet werkt.
2. B2C of External ID scenario’s
Apps met wereldwijde gebruikers (bijvoorbeeld SaaS-platformen) kunnen tegen regionale beperkingen aanlopen.
3. Legacy MFA-methodes
Telefoniegebaseerde MFA wordt steeds minder aanbevolen. Microsoft adviseert organisaties steeds vaker om sterkere methoden zoals authenticator-apps of passkeys te gebruiken.
Waarom authenticator-apps veiliger zijn
Hoewel SMS-MFA nog steeds wordt gebruikt, zijn modernere methoden veiliger.
Voorbeelden:
Deze methoden zijn minder kwetsbaar voor telecomfraude en passen beter binnen een Zero Trust-architectuur.
Best practices voor MFA in Microsoft Entra
Om MFA zo veilig mogelijk te maken, raden Microsoft en securityspecialisten aan:
1. Gebruik authenticator-apps als standaard MFA-methode
Pushmeldingen zijn veiliger dan SMS.
2. Verminder afhankelijkheid van telefonie-MFA
SMS en voice calls zijn gevoeliger voor fraude.
3. Controleer internationale gebruikersscenario’s
Zorg dat MFA werkt in alle regio’s waar je organisatie actief is.
4. Gebruik Conditional Access
Hiermee kun je MFA alleen afdwingen bij risicovolle aanmeldingen.
Korte samenvatting MFA en telefoonverificatie
Microsoft Entra MFA Regional Opt-In is een belangrijk maar vaak onbekend beveiligingsmechanisme dat organisaties beschermt tegen telecomfraude.
Kort samengevat:
-
Niet alle landcodes ondersteunen automatisch telefonieverificatie
-
Sommige regio’s vereisen een handmatige opt-in via Microsoft Support
-
Dit helpt fraude en misbruik van MFA-systemen te voorkomen
-
Authenticator-apps en passkeys blijven de veiligste MFA-methoden
Voor organisaties die wereldwijd opereren is het verstandig om MFA-methoden regelmatig te evalueren en modernere authenticatievormen te implementeren.
Lijst met Regiocodes voor MFA in Entra
| Region Code |
Region Name |
| Afghanistan |
93 |
| Albania |
355 |
| Algeria |
213 |
| American Samoa |
1684 |
| Andorra |
376 |
| Angola |
244 |
| Anguilla |
1264 |
| Antarctica |
672 |
| Antigua and Barbuda |
1268 |
| Argentina |
54 |
| Armenia |
374 |
| Aruba |
297 |
| Ascension |
247 |
| Azerbaijan |
994 |
| Bahamas |
1242 |
| Bahrain |
973 |
| Bangladesh |
880 |
| Barbados |
1246 |
| Belarus |
375 |
| Belgium |
32 |
| Belize |
501 |
| Benin |
229 |
| Bermuda |
1441 |
| Bhutan |
975 |
| Bolivia |
591 |
| Bosnia and Herzegovina |
387 |
| Botswana |
267 |
| British Indian Ocean Territory |
246 |
| British Virgin Islands |
1284 |
| Brunei |
673 |
| Bulgaria |
359 |
| Burkina Faso |
226 |
| Burundi |
257 |
| Cambodia |
855 |
| Cameroon |
237 |
| Cape Verde |
238 |
| Cayman Islands |
1345 |
| Central African Republic |
236 |
| Chad |
235 |
| Chile |
56 |
| Comoros |
269 |
| Cook Islands |
682 |
| Costa Rica |
506 |
| Croatia |
385 |
| Cuba |
53 |
| Curacao, Netherlands Antilles |
599 |
| Cyprus |
357 |
| Democratic Republic of the Congo |
243 |
| Denmark |
45 |
| Djibouti |
253 |
| Dominica |
1767 |
| Dominican Republic |
1829 |
| Dominican Republic |
1849 |
| Dominican Republic |
1809 |
| East Timor |
670 |
| Ecuador |
593 |
| Egypt |
20 |
| El Salvador |
503 |
| Equatorial Guinea |
240 |
| Eritrea |
291 |
| Estonia |
372 |
| Ethiopia |
251 |
| Falkland Islands |
500 |
| Faroe Islands |
298 |
| Fiji |
679 |
| French Guiana |
594 |
| French Polynesia |
689 |
| Gabon |
241 |
| Gambia |
220 |
| Georgia |
995 |
| Ghana |
233 |
| Gibraltar |
350 |
| Greece |
30 |
| Greenland |
299 |
| Grenada |
1473 |
| Guam |
1671 |
| Guatemala |
502 |
| Guinea |
224 |
| Guinea-Bissau |
245 |
| Guyana |
592 |
| Haiti |
509 |
| Honduras |
504 |
| Hong Kong |
852 |
| Hungary |
36 |
| Iceland |
354 |
| Indonesia |
62 |
| Iran |
98 |
| Iraq |
964 |
| Israel |
972 |
| Ivory Coast |
225 |
| Jamaica |
1876 |
| Jamaica |
1658 |
| Jordan |
962 |
| Kenya |
254 |
| Kiribati |
686 |
| Kosovo |
383 |
| Kuwait |
965 |
| Kyrgyzstan |
996 |
| Laos |
856 |
| Latvia |
371 |
| Lebanon |
961 |
| Lesotho |
266 |
| Liberia |
231 |
| Libya |
218 |
| Liechtenstein |
423 |
| Lithuania |
370 |
| Luxembourg |
352 |
| Macao |
853 |
| Macedonia |
389 |
| Madagascar |
261 |
| Malawi |
265 |
| Malaysia |
60 |
| Maldives |
960 |
| Mali |
223 |
| Malta |
356 |
| Marshall Islands |
692 |
| Martinique |
596 |
| Mauritania |
222 |
| Mauritius |
230 |
| Mayotte, Reunion |
262 |
| Micronesia |
691 |
| Moldova |
373 |
| Monaco |
377 |
| Mongolia |
976 |
| Montenegro |
382 |
| Montserrat |
1664 |
| Morocco, Western Sahara |
212 |
| Mozambique |
258 |
| Myanmar |
95 |
| Namibia |
264 |
| Nauru |
674 |
| Nepal |
977 |
| Netherlands |
31 |
| New Caledonia |
687 |
| New Zealand, Pitcairn |
64 |
| Nicaragua |
505 |
| Niger |
227 |
| Nigeria |
234 |
| Niue |
683 |
| North Korea |
850 |
| Northern Mariana Islands |
1670 |
| Norway, Svalbard and Jan Mayen |
47 |
| Oman |
968 |
| Pakistan |
92 |
| Palau |
680 |
| Palestine |
970 |
| Panama |
507 |
| Papua New Guinea |
675 |
| Paraguay |
595 |
| Peru |
51 |
| Philippines |
63 |
| Portugal |
351 |
| Puerto Rico |
1939 |
| Puerto Rico |
1787 |
| Qatar |
974 |
| Republic of the Congo |
242 |
| Russia, Kazakhstan |
7 |
| Rwanda |
250 |
| Saint Barthelemy, Saint Martin, Guadeloupe |
590 |
| Saint Helena |
290 |
| Saint Kitts and Nevis |
1869 |
| Saint Lucia |
1758 |
| Saint Pierre and Miquelon |
508 |
| Saint Vincent and the Grenadines |
1784 |
| Samoa |
685 |
| San Marino |
378 |
| Sao Tome and Principe |
239 |
| Saudi Arabia |
966 |
| Senegal |
221 |
| Serbia |
381 |
| Seychelles |
248 |
| Sierra Leone |
232 |
| Slovakia |
421 |
| Slovenia |
386 |
| Solomon Islands |
677 |
| Somalia |
252 |
| South Africa |
27 |
| South Sudan |
211 |
| Sri Lanka |
94 |
| Sudan |
249 |
| Suriname |
597 |
| Swaziland, Eswatini |
268 |
| Sweden |
46 |
| Syria |
963 |
| Taiwan |
886 |
| Tajikistan |
992 |
| Tanzania |
255 |
| Thailand |
66 |
| Togo |
228 |
| Tokelau |
690 |
| Tonga |
676 |
| Trinidad & Tobago |
1868 |
| Tunisia |
216 |
| Turkmenistan |
993 |
| Turks and Caicos Islands |
1649 |
| Tuvalu |
688 |
| U.S. Virgin Islands |
1340 |
| Uganda |
256 |
| Ukraine |
380 |
| United Arab Emirates |
971 |
| Uruguay |
598 |
| Uzbekistan |
998 |
| Vanuatu |
678 |
| Venezuela |
58 |
| Vietnam |
84 |
| Wallis and Futuna |
681 |
| Yemen |
967 |
| Zambia |
260 |
| Zimbabwe |
263 |
Bron: https://learn.microsoft.com/en-us/entra/identity/authentication/concept-mfa-regional-opt-in

door Peter Vos | 13 mrt, 2026 | Nieuws |
Microsoft versterkt de beveiliging van mobiele authenticatie. Vanaf februari 2026 introduceert Microsoft een nieuwe beveiligingsmaatregel in de Microsoft Authenticator-app: jailbreak- en root-detectie voor werk- en schoolaccounts. Deze wijziging zorgt ervoor dat accounts niet meer gebruikt kunnen worden op apparaten waarvan de beveiliging is aangepast.
Voor organisaties die Microsoft 365 en Microsoft Entra ID gebruiken, kan deze update direct impact hebben op gebruikers en IT-beheer. In deze blog leggen we uit wat er verandert, waarom Microsoft dit doet en wat organisaties moeten doen om voorbereid te zijn.
Wat is jailbreaken of rooten van een apparaat?
Jailbreaking (iOS) en rooting (Android) zijn methoden waarmee gebruikers de beveiligingsrestricties van het besturingssysteem verwijderen. Hierdoor krijgen zij volledige systeemrechten op hun toestel.
Hoewel dit meer controle en flexibiliteit biedt, brengt het ook risico’s met zich mee:
-
Apps krijgen meer toegang tot het systeem dan normaal
-
Malware kan gemakkelijker gegevens stelen
-
Beveiligingsmechanismen van het OS worden omzeild
-
Authenticatie-apps kunnen kwetsbaarder worden
Voor organisaties betekent dit dat MFA-tokens en bedrijfsaccounts mogelijk onveilig opgeslagen worden op zulke apparaten.
Wat verandert er in Microsoft Authenticator?
Microsoft Authenticator gaat automatisch detecteren of een apparaat jailbroken of geroot is. Als dat zo is, kan de app niet langer gebruikt worden voor werk- of schoolaccounts.
Belangrijk om te weten:
-
De functionaliteit is standaard ingeschakeld
-
IT-beheerders hoeven niets te configureren
-
Er is geen opt-out
-
Alleen werk- of schoolaccounts (Microsoft Entra ID) worden beïnvloed
-
Persoonlijke accounts blijven werken
Dit maakt de beveiliging van MFA een stuk sterker, omdat tokens niet meer op mogelijk gecompromitteerde apparaten gebruikt kunnen worden.
De uitrol: drie fasen
Microsoft voert de wijziging gefaseerd door, zodat gebruikers tijd hebben om actie te ondernemen.
1. Warning mode
Gebruikers krijgen een waarschuwing dat hun apparaat jailbreak/root bevat en dat Authenticator binnenkort niet meer zal werken.
2. Blocking mode
Nieuwe accounts toevoegen of aanmelden met Authenticator is niet meer mogelijk.
3. Wipe mode
Alle bestaande werk- of schoolaccounts worden automatisch van het apparaat verwijderd.
De volledige uitrol loopt van februari 2026 tot ongeveer midden 2026.
Waarom doet Microsoft dit?
Multi-factor authentication (MFA) is één van de belangrijkste beveiligingsmaatregelen voor moderne organisaties. Accounts met MFA zijn aanzienlijk minder gevoelig voor aanvallen.
Maar als een toestel zelf onveilig is, kan MFA alsnog worden ondermijnd.
Op een geroot of gejailbreakt apparaat kunnen bijvoorbeeld:
-
kwaadaardige apps MFA-tokens uitlezen
-
beveiligingschecks worden omzeild
-
authenticatiegegevens worden onderschept
Door deze apparaten volledig te blokkeren, beschermt Microsoft Entra ID beter tegen credential theft en accountovername.
Wat betekent dit voor IT-afdelingen?
Voor de meeste organisaties zal deze wijziging weinig impact hebben, omdat zakelijke toestellen doorgaans niet gejailbreakt of geroot zijn.
Toch zijn er een paar belangrijke aandachtspunten:
1. Communiceer met gebruikers
Informeer medewerkers dat Authenticator niet meer werkt op aangepaste toestellen.
2. Bereid de servicedesk voor
Helpdeskmedewerkers kunnen meldingen krijgen zoals:
3. Controleer BYOD-beleid
Bij Bring Your Own Device-omgevingen kan deze wijziging gebruikers raken die hun toestel aangepast hebben.
4. Alternatieve authenticatie
Overweeg fallback-methoden zoals:
Waarom dit eigenlijk goed nieuws is voor security
Hoewel sommige gebruikers het als beperking ervaren, past deze wijziging perfect in de Zero Trust security-strategie.
De basisprincipes van Zero Trust:
-
vertrouw geen apparaat automatisch
-
controleer continu de staat van een device
-
bescherm identiteit en toegang
Door MFA te blokkeren op onveilige toestellen, voorkomt Microsoft dat een van de belangrijkste beveiligingslagen wordt ondermijnd.
Samenvatting blokkering jalibreak- en root-detectie
De nieuwe jailbreak- en root-detectie in Microsoft Authenticator is een logische stap in het versterken van identiteitsbeveiliging binnen Microsoft 365 en Entra ID.
Kort samengevat:
-
Jailbroken en rooted devices worden automatisch gedetecteerd
-
Authenticator werkt daar niet meer voor werk- of schoolaccounts
-
De uitrol gebeurt gefaseerd: waarschuwing → blokkade → verwijderen van accounts
-
IT-beheerders hoeven niets te configureren
Voor organisaties is dit hét moment om gebruikers te informeren, policies te controleren en MFA-strategieën te evalueren.

door Peter Vos | 11 mrt, 2026 | Nieuws |
Microsoft heeft een belangrijke stap gezet in de evolutie van de digitale werkplek met de introductie van Microsoft 365 E7: The Frontier Suite. Dit nieuwe licentieniveau markeert een fundamentele verschuiving: van AI als add-on naar AI als standaard onderdeel van de moderne werkplek. De officiele productnaam (licentie/SKU) is E7. De positionering/marketingnaam is Microsoft 365 E7: The Frontier Suite.
Waar Microsoft 365 E5 jarenlang de meest uitgebreide enterprise-suite was, gaat Microsoft met E7 een stap verder. Het nieuwe pakket bundelt AI, security, governance en productiviteit in één platform. Daarmee positioneert Microsoft 365 E7 als de suite voor organisaties die AI niet alleen willen testen, maar structureel willen inzetten in hun dagelijkse werkprocessen.
In dit artikel leggen we uit:
-
Wat Microsoft 365 E7 precies is
-
Waarom Microsoft deze nieuwe suite introduceert
-
Wat de verschillen zijn met Microsoft 365 E5 + Copilot
-
Welke voordelen organisaties krijgen
-
En waarom dit een belangrijke ontwikkeling is voor de toekomst van werk
Wat is Microsoft 365 E7: The Frontier Suite?
Microsoft 365 E7, officieel door Microsoft gepositioneerd als “The Frontier Suite”, is het nieuwe topniveau binnen Microsoft 365. De suite combineert meerdere bestaande oplossingen in één geïntegreerd abonnement.
In de kern bundelt Microsoft 365 E7:
-
Microsoft 365 E5 (productiviteit, security, compliance)
-
Microsoft 365 Copilot (AI-assistent in Office en Teams)
-
Agent 365 (beheer en governance van AI-agents)
-
Microsoft Entra Suite (identity en toegang)
-
Geavanceerde beveiliging via Defender, Intune en Purview
Het resultaat is één geïntegreerde oplossing voor productiviteit, AI en security.
Microsoft introduceert E7 als een suite die organisaties helpt om AI veilig en op schaal te gebruiken, zonder losse add-ons of complexe licentiestructuren.
Waarom introduceert Microsoft E7?
De introductie van Microsoft 365 E7 is geen kleine licentiewijziging. Het is onderdeel van een grotere strategische verschuiving: AI wordt de kern van de digitale werkplek.
Volgens Microsoft bevindt de markt zich op een kantelpunt waarbij AI verandert van een assistent naar een systeem dat ook daadwerkelijk werk kan uitvoeren.
Microsoft noemt dit de overgang naar een “human-led, agent-operated enterprise”: organisaties waarin mensen samenwerken met AI-agents die taken uitvoeren, processen automatiseren en inzichten genereren.
In plaats van AI als losse add-on te verkopen, kiest Microsoft er daarom voor om:
-
AI direct in de werkplek te integreren
-
Governance en security standaard mee te leveren
-
AI-agents beheerbaar en veilig te maken
De gedachte hierachter is simpel: AI moet niet alleen krachtig zijn, maar ook vertrouwd en beheersbaar op enterprise-niveau.
Van AI-experiment naar AI-platform
Veel organisaties hebben de afgelopen jaren geëxperimenteerd met generatieve AI. Denk aan pilots met Copilot, ChatGPT of andere AI-tools.
Maar experimenteren is iets anders dan AI op grote schaal inzetten.
Microsoft ziet dat bedrijven steeds vaker vragen om:
-
Eén platform voor AI-gebruik
-
Governance voor AI-agents
-
Integratie met bestaande data en security
-
Controle over compliance en identity
Microsoft 365 E7 is ontworpen om precies dat te bieden: een enterprise-platform voor AI-gedreven werk.
Wat maakt Microsoft 365 E7 anders dan E5 + Copilot?
Veel organisaties gebruiken vandaag een combinatie van Microsoft 365 E5 en de Copilot add-on. Microsoft 365 E7 gaat een stap verder doordat het deze componenten samenbrengt in één geïntegreerde suite.
1. AI is geen add-on meer
In E5 moest Copilot als aparte licentie worden toegevoegd.
In E7 is Copilot standaard onderdeel van de suite.
Dit betekent:
-
bredere adoptie binnen organisaties
-
minder complex licentiebeheer
-
AI direct beschikbaar in alle werkprocessen
2. AI-agents worden onderdeel van de werkplek
E7 introduceert Agent 365, een platform voor het beheren van AI-agents binnen organisaties.
Deze agents kunnen bijvoorbeeld:
-
data analyseren
-
workflows uitvoeren
-
processen automatiseren
-
kennis verzamelen
Agent 365 fungeert als een control plane voor AI-agents, zodat organisaties controle houden over governance en security.
3. Security en compliance zijn geïntegreerd
Met AI die toegang heeft tot bedrijfsdata wordt security belangrijker dan ooit.
Daarom bevat E7:
-
Microsoft Defender
-
Microsoft Intune
-
Microsoft Purview
-
Microsoft Entra Suite
Deze componenten zorgen voor identiteit, governance en data-bescherming voor zowel medewerkers als AI-agents.
4. Eén geïntegreerde AI-suite
Microsoft stelt dat klanten niet langer meerdere tools willen combineren. Organisaties willen volgens Microsoft één vertrouwde oplossing voor AI, security en productiviteit. Dat is precies wat Microsoft met de E7 suite wil leveren.
Wat zijn de voordelen van Microsoft 365 E7 voor organisaties?
Voor organisaties die AI serieus willen inzetten, biedt Microsoft 365 E7 meerdere voordelen.
1. AI direct in dagelijkse workflows
Copilot werkt direct in:
-
Word
-
Excel
-
PowerPoint
-
Outlook
-
Teams
Medewerkers kunnen daardoor:
-
documenten genereren
-
analyses uitvoeren
-
meetings samenvatten
-
workflows automatiseren
AI wordt hiermee een volwaardige digitale collega.
2. Betere governance voor AI
AI brengt nieuwe risico’s met zich mee, zoals:
Met Agent 365 en de geïntegreerde security-stack kunnen organisaties AI-gebruik centraal beheren.
3. Snellere AI-adoptie
Veel organisaties worstelen met AI-implementatie.
Door AI direct in de Microsoft-stack te integreren, verlaagt E7 de drempel voor adoptie.
Gebruikers blijven werken in de tools die ze al kennen.
4. Kosten en licentie-eenvoud
Volgens verschillende analyses combineert E7 meerdere losse licenties in één abonnement, wat administratieve complexiteit vermindert.
Wat betekent dit voor de toekomst van de digitale werkplek?
De introductie van Microsoft 365 E7 laat zien hoe Microsoft de toekomst van werk ziet:
AI wordt een standaard onderdeel van elke digitale werkplek.
Niet als experiment, maar als structureel onderdeel van:
-
besluitvorming
-
kenniswerk
-
automatisering
-
samenwerking
Microsoft spreekt daarom over “Frontier transformation”: de volgende fase van digitale transformatie waarin AI-agents naast medewerkers werken.
Is Microsoft 365 E7 interessant voor jouw organisatie?
Microsoft 365 E7 is vooral interessant voor organisaties die:
-
al Microsoft 365 E5 gebruiken
-
Copilot willen opschalen
-
AI-agents willen inzetten
-
governance en security centraal willen houden
-
AI als strategisch platform zien
Voor organisaties die nog aan het begin staan van AI-adoptie, kan E7 een manier zijn om AI direct goed en veilig te implementeren.
Microsoft 365 E7 implementeren? Lemontree helpt
De introductie van Microsoft 365 E7 verandert hoe organisaties omgaan met AI, security en digitale samenwerking. Maar om de echte waarde uit deze technologie te halen, is een goede implementatie cruciaal.
Bij Lemontree – Masters in ICT helpen we organisaties met:
Wil je weten of Microsoft 365 E7 geschikt is voor jouw organisatie?
Neem contact op met Lemontree voor een vrijblijvend gesprek. Samen bekijken we hoe jouw organisatie veilig en effectief kan profiteren van AI in de werkplek.
Microsoft 365 E7: Frontier Suite in het kort
-
Nieuwe enterprise suite van Microsoft
-
Copilot standaard inbegrepen
-
AI-agents via Agent 365
-
geïntegreerde security met Defender en Entra
-
ontworpen voor AI-gedreven organisaties
door Peter Vos | 9 mrt, 2026 | Nieuws |
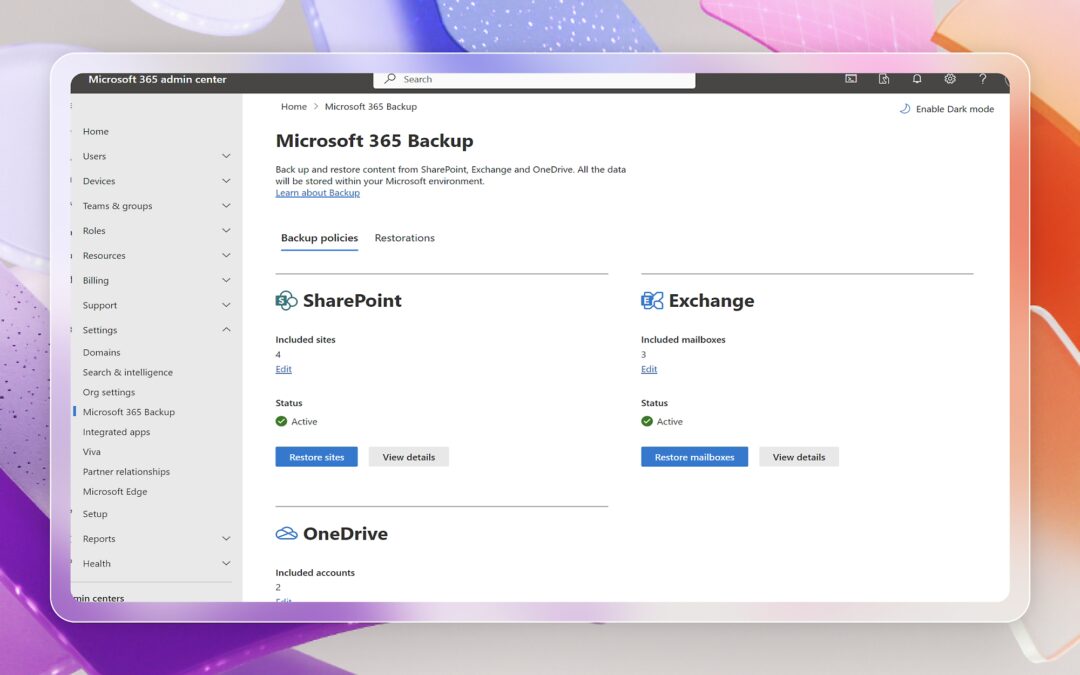
Microsoft werkt aan een belangrijke uitbreiding van Microsoft 365 Backup: organisaties kunnen binnenkort individuele bestanden en mappen herstellen in plaats van volledige accounts of sites terug te zetten. Die granulariteit versnelt herstelprocessen en maakt back-ups in Microsoft 365 aanzienlijk praktischer voor IT-teams.
De nieuwe functionaliteit richt zich vooral op data in OneDrive en SharePoint en wordt naar verwachting vanaf eind april 2026 wereldwijd uitgerold.
Wat is Microsoft 365 Backup?
Microsoft 365 Backup is een dienst van Microsoft waarmee organisaties data uit Microsoft-diensten zoals Exchange Online, OneDrive en SharePoint kunnen beschermen en herstellen. De oplossing is ontworpen om data snel terug te zetten na incidenten zoals ransomware, per ongeluk verwijderde bestanden of corrupte data.
De dienst maakt gebruik van herstelpunten (restore points) waarmee organisaties een eerdere, gezonde toestand van hun data kunnen herstellen. IT-beheerders kunnen daarbij kiezen om data terug te zetten naar de oorspronkelijke locatie of naar een nieuwe locatie.
Nieuwe functie: herstel van individuele bestanden
Tot nu toe konden organisaties vaak alleen complete OneDrive-accounts of volledige SharePoint-sites herstellenvanuit een back-up. Dat zorgde soms voor extra werk, omdat hele omgevingen moesten worden teruggezet om één bestand te herstellen.
Met de nieuwe functie introduceert Microsoft granular restore:
-
IT-beheerders kunnen specifieke bestanden of mappen zoeken en herstellen
-
Herstel gebeurt vanuit bestaande back-up herstelpunten
-
De functie werkt voor OneDrive en SharePoint
-
Alleen bevoegde beheerders kunnen het herstel uitvoeren
Volgens Microsoft kunnen beheerders straks eenvoudig door herstelpunten bladeren en het gewenste bestand selecteren, waardoor het herstelproces aanzienlijk sneller wordt.
Waarom granular restore belangrijk is
Voor organisaties kan dataverlies grote gevolgen hebben. Een ransomware-aanval, menselijke fout of foutieve synchronisatie kan ervoor zorgen dat bestanden verdwijnen of beschadigd raken.
Met granular restore kunnen IT-teams:
-
sneller individuele bestanden terughalen
-
downtime verminderen
-
minder impact hebben op andere gebruikers of data
-
gerichter reageren op incidenten
Microsoft 365 Backup kan bovendien herstelpunten tot een jaar terug aanbieden, afhankelijk van de configuratie van de back-upstrategie.
Back-ups blijven noodzakelijk in de cloud
Veel organisaties denken dat data in de cloud automatisch volledig beschermd is. In werkelijkheid geldt bij Microsoft 365 een gedeeld verantwoordelijkheidsmodel: Microsoft beheert de infrastructuur, maar organisaties blijven verantwoordelijk voor hun eigen data-bescherming en back-ups.
Daarom gebruiken veel bedrijven aanvullende back-upstrategieën of externe oplossingen om hun Microsoft-data extra te beschermen.
Bescherming tegen ransomware en dataverlies
Microsoft 365 Backup is ontworpen om organisaties te helpen herstellen na incidenten zoals:
Back-ups worden opgeslagen in een architectuur met append-only opslag, waardoor bestaande back-updata niet kan worden overschreven door malware of kwaadwillende acties.
Conclusie
De mogelijkheid om individuele bestanden te herstellen in Microsoft 365 Backup is een belangrijke stap vooruit voor databeheer in de cloud. Het maakt back-ups praktischer, sneller en met minder impact voor organisaties.
Voor IT-teams betekent dit:
Met de toenemende dreiging van ransomware en datalekken wordt een sterke back-upstrategie steeds belangrijker – ook in een cloudomgeving.