De MSP als het digitale geweten van de organisatie: waarom goed IT-beheer steeds meer draait om de balans tussen innovatie, veiligheid en verantwoordelijkheid
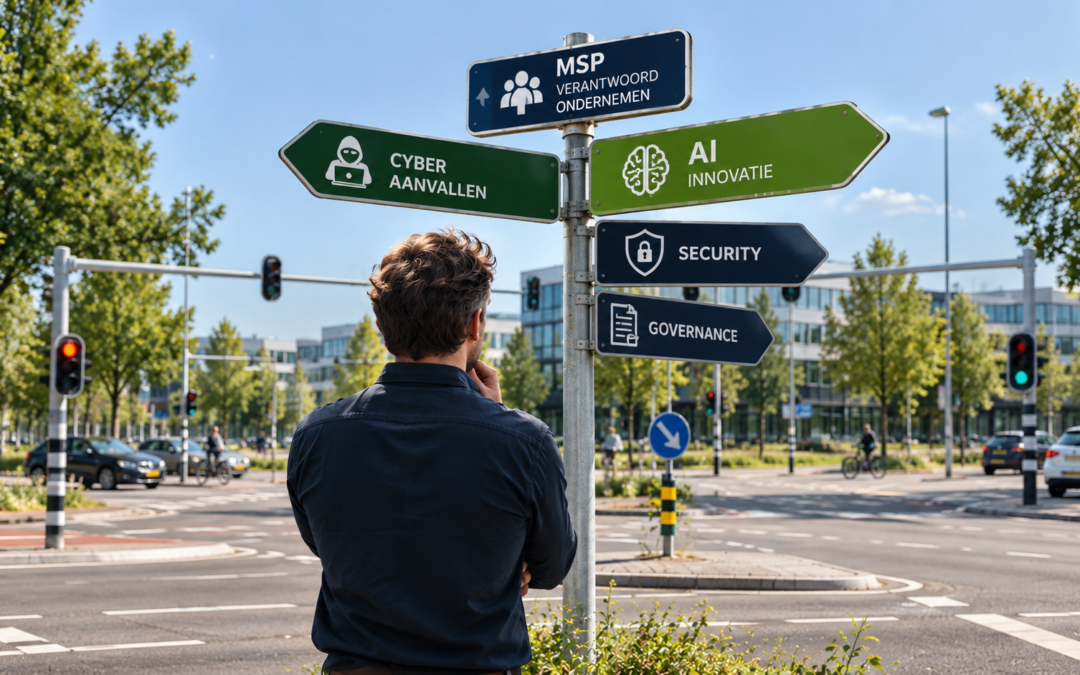
Organisaties willen met AI innoveren, bedrijfsprocessen versnellen en medewerkers productiever maken. Tegelijkertijd nemen cyberdreigingen toe en groeit het risico dat nieuwe technologie sneller wordt ingevoerd dan organisaties kunnen beheersen. Dat verandert de rol van IT-beheer ingrijpend. De moderne Managed Service Provider (MSP) is niet langer uitsluitend verantwoordelijk voor goed functionerende IT, maar wordt steeds meer een strategische partner die innovatie mogelijk maakt en tegelijkertijd de digitale veiligheid en governance bewaakt.
Van technisch beheer naar strategische verantwoordelijkheid
Jarenlang was de opdracht aan een externe IT-beheerder overzichtelijk: zorg dat systemen beschikbaar zijn, medewerkers probleemloos kunnen werken en storingen snel worden opgelost. De kwaliteit van een MSP werd vooral beoordeeld op technische prestaties, responstijden en gebruikerstevredenheid. Hoe minder een organisatie van haar IT-beheer merkte, hoe beter de dienstverlening doorgaans werd gewaardeerd.
Die basis blijft onverminderd belangrijk, maar de verwachtingen zijn fundamenteel veranderd. Technologie is uitgegroeid tot een strategisch bedrijfsmiddel waarmee organisaties hun dienstverlening verbeteren, processen automatiseren en concurrentievoordeel realiseren. Tegelijkertijd zijn de risico’s van verkeerd technologiegebruik aanzienlijk toegenomen. Daarmee verschuift de verantwoordelijkheid van de MSP van het beheren van systemen naar het begeleiden van organisaties bij het verantwoord inzetten van technologie.
Vooral kunstmatige intelligentie versnelt die ontwikkeling. AI biedt enorme mogelijkheden om efficiënter te werken, maar stelt organisaties ook voor nieuwe vragen over gegevensbescherming, toegangsrechten, betrouwbaarheid en verantwoordelijkheid. De IT-partner moet daardoor niet alleen begrijpen hoe nieuwe technologie werkt, maar ook kunnen beoordelen onder welke voorwaarden die technologie verstandig kan worden toegepast.
AI maakt de behoefte aan een digitaal geweten groter
De snelheid waarmee AI zijn intrede doet op de werkvloer is ongekend. Medewerkers gebruiken toepassingen zoals ChatGPT, Gemini, Claude, Grok en Microsoft Copilot om documenten op te stellen, informatie te analyseren en werkzaamheden te automatiseren. Veel van deze initiatieven ontstaan buiten de IT-afdeling om, waardoor organisaties onvoldoende zicht hebben op welke gegevens worden verwerkt en welke risico’s daarmee samenhangen.
Een medewerker die vertrouwelijke klantinformatie invoert in een externe AI-dienst, realiseert zich mogelijk niet welke gevolgen dat kan hebben. Ook kan een AI-assistent die toegang krijgt tot bedrijfsinformatie bestaande tekortkomingen in toegangsrechten blootleggen. Informatie die jarenlang moeilijk vindbaar was, kan dankzij AI ineens eenvoudig worden ontsloten voor iedereen die daar technisch toegang toe heeft.
Daar komt bij dat AI-agenten steeds vaker zelfstandig handelingen kunnen uitvoeren binnen bedrijfsapplicaties. Daarmee wordt het niet alleen belangrijk welke informatie AI mag gebruiken, maar ook welke acties een systeem zelfstandig mag ondernemen en wie daarvoor verantwoordelijk is.
Juist hier ontstaat een nieuwe rol voor de MSP als het digitale geweten van de organisatie. Een goede IT-partner moet niet uitsluitend enthousiast meebewegen met iedere technologische ontwikkeling, maar ook kritische vragen durven stellen. Is de informatiehuishouding voldoende op orde? Zijn toegangsrechten goed ingericht? Begrijpen medewerkers de risico’s? En levert de beoogde toepassing daadwerkelijk voldoende bedrijfswaarde op?
Dat betekent niet dat de MSP innovatie moet afremmen. Integendeel, de belangrijkste toegevoegde waarde ontstaat wanneer een beheerpartner organisaties helpt om verantwoord te versnellen. Door risico’s vooraf inzichtelijk te maken en passende maatregelen te treffen, kunnen bedrijven nieuwe technologie met meer vertrouwen inzetten.
Cybersecurity vraagt om een andere manier van denken
Naast AI verandert ook het dreigingslandschap de verantwoordelijkheid van IT-beheer. Cybercriminelen richten zich steeds vaker op identiteiten, cloudomgevingen en menselijke kwetsbaarheden. Met behulp van AI kunnen bovendien overtuigende phishingberichten worden geproduceerd die nauwelijks nog van legitieme communicatie te onderscheiden zijn.
Traditionele beveiligingsmaatregelen zoals firewalls, endpointbeveiliging, multifactor-authenticatie en patchmanagement blijven noodzakelijk, maar bieden geen volledige garantie dat aanvallers buiten de deur blijven. Organisaties moeten er daarom rekening mee houden dat preventieve maatregelen op enig moment kunnen worden omzeild.
Daarmee groeit het belang van Managed Detection & Response (MDR), waarbij beveiligingssignalen voortdurend worden gemonitord, verdachte activiteiten worden onderzocht en passende maatregelen worden genomen wanneer een bedreiging wordt vastgesteld. MDR voorkomt niet automatisch dat een aanvaller toegang krijgt, maar kan wel helpen om een aanval sneller te ontdekken en de gevolgen te beperken.
Aanvullende disciplines zoals SIEM, Identity Security Posture Management (ISPM) en Endpoint Security Posture Management (ESPM) bieden inzicht in beveiligingsgebeurtenissen, identiteitsrisico’s en kwetsbaarheden van werkplekken. Ook de bescherming van e-maildomeinen en mailreputatie krijgt meer aandacht, omdat cybercriminelen steeds vaker misbruik maken van de digitale identiteit van betrouwbare organisaties.
Voor een MSP betekent dit dat cybersecurity niet langer een afzonderlijke technische dienst is, maar een structureel onderdeel van de verantwoordelijkheid voor de digitale continuïteit van klanten. De beheerpartner moet niet alleen systemen onderhouden, maar ook voortdurend beoordelen waar risico’s ontstaan en hoe deze kunnen worden beperkt.
Een goede MSP remt innovatie niet af, maar zorgt dat je met vertrouwen kunt vooruitgaan
Innovatie en veiligheid moeten elkaar versterken
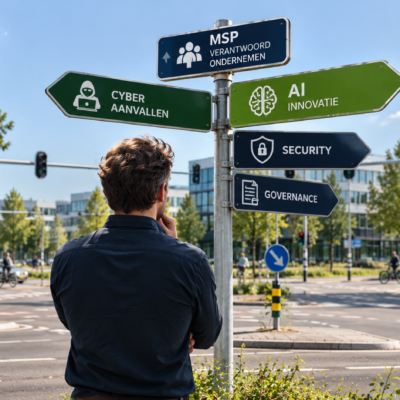
De kern van modern IT-beheer ligt in het vinden van een gezond evenwicht tussen technologische vooruitgang en risicobeheersing. Organisaties die iedere innovatie uitstellen totdat alle risico’s zijn uitgesloten, missen belangrijke kansen. Maar bedrijven die nieuwe technologie zonder voldoende voorbereiding introduceren, kunnen zichzelf blootstellen aan beveiligingsincidenten, complianceproblemen en onnodige kosten.</text>
Dat evenwicht vraagt om een samenhangende aanpak waarin IT-beheer, cybersecurity en AI-governance elkaar versterken. Een AI-readiness assessment kan bijvoorbeeld inzichtelijk maken of de technische en organisatorische basis voldoende op orde is om AI verantwoord toe te passen. Vervolgens kunnen gerichte verbeteringen in informatiebeheer, toegangsrechten en beveiliging worden gecombineerd met trainingen en de introductie van concrete AI-toepassingen.
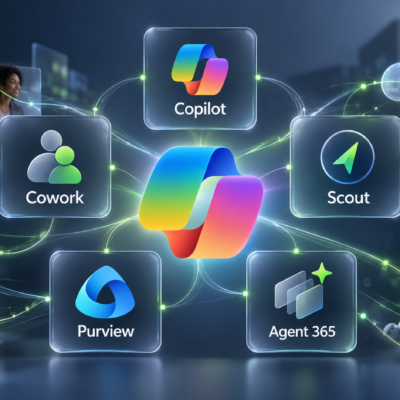
Daarbij moet de nadruk niet uitsluitend liggen op het beschikbaar stellen van technologie. Een organisatie die honderden medewerkers toegang geeft tot Microsoft Copilot, realiseert daarmee niet automatisch productiviteitswinst. De werkelijke waarde ontstaat wanneer AI wordt gekoppeld aan concrete bedrijfsprocessen en medewerkers leren hoe zij de technologie effectief kunnen gebruiken.
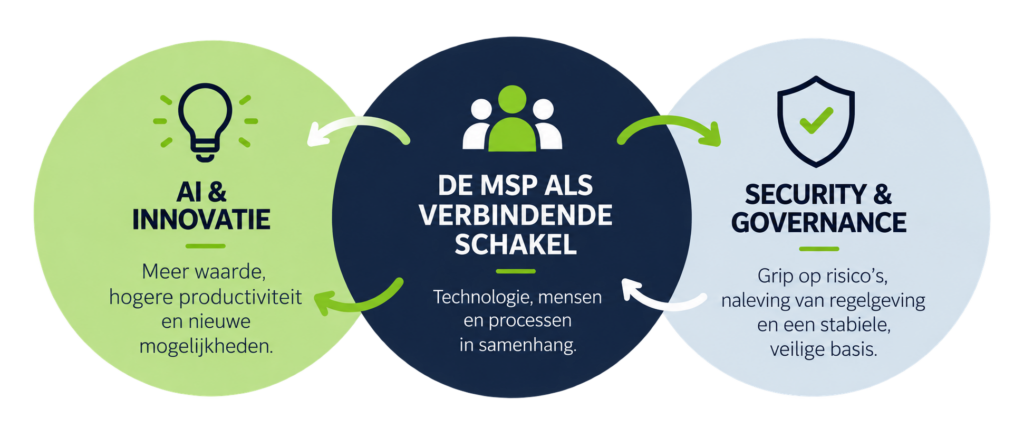
Voor de moderne MSP ontstaat hierdoor een verbindende rol tussen IT, beveiliging en bedrijfsstrategie. De beheerpartner helpt niet alleen bij de technische implementatie, maar denkt ook mee over de voorwaarden waaronder nieuwe technologie daadwerkelijk waarde toevoegt.
De meerwaarde van een externe IT-partner
Juist voor middelgrote organisaties kan een gespecialiseerde MSP hierin een belangrijke rol spelen. Interne IT-afdelingen moeten doorgaans met beperkte capaciteit een breed scala aan verantwoordelijkheden vervullen. Naast dagelijkse ondersteuning en technisch beheer worden zij geconfronteerd met complexe beveiligingsvraagstukken, nieuwe regelgeving en de druk om AI snel beschikbaar te stellen.
Een externe beheerpartner kan specialistische kennis en ervaring uit verschillende klantomgevingen combineren. Daardoor kan een MSP risico’s eerder herkennen, ontwikkelingen beter duiden en organisaties helpen om onderbouwde technologische keuzes te maken. Bovendien kan een externe adviseur, mits voldoende onafhankelijk en deskundig, een kritisch tegenwicht bieden wanneer de wens om snel te innoveren groter is dan de aandacht voor de mogelijke gevolgen.
Lemontree ontwikkelt zijn dienstverlening vanuit die samenhang. Traditionele Managed Services en proactief werkplekbeheer vormen de basis voor een betrouwbare digitale omgeving, terwijl diensten zoals MDR, SIEM, ISPM, ESPM en Verified Domain Protection bijdragen aan de digitale weerbaarheid. Met AI-readiness assessments, Microsoft Copilot-begeleiding en trainingen ondersteunt Lemontree organisaties daarnaast bij het verantwoord benutten van nieuwe technologische mogelijkheden.
De waarde van deze combinatie zit niet in het aantal afzonderlijke diensten, maar in de verbinding ertussen. Een organisatie die AI wil introduceren, krijgt immers direct te maken met vragen over gegevensbescherming, informatiebeheer en toegangsrechten. Door deze onderwerpen in samenhang te behandelen, kan een MSP helpen voorkomen dat innovatieprojecten los komen te staan van de bestaande IT-architectuur en beveiligingsstrategie.
De MSP van morgen zorgt dat organisaties verantwoord vooruitkomen
De veranderende rol van IT-beheer vraagt ook om een andere manier waarop organisaties hun MSP beoordelen. Beschikbaarheid, responstijden en klanttevredenheid blijven belangrijk, maar vertellen niet het volledige verhaal. Minstens zo relevant wordt de bijdrage die een beheerpartner levert aan digitale weerbaarheid, risicobeheersing, productiviteitsverbetering en strategische ontwikkeling.
Daarmee verandert ook de relatie tussen klant en MSP. Waar traditioneel vooral werd gesproken over storingen, wijzigingen en technische prestaties, ontstaat steeds meer behoefte aan structureel overleg over technologische kansen, beveiligingsrisico’s en toekomstige investeringen. Een goede beheerpartner helpt daarbij niet alleen om problemen op te lossen, maar vooral ook om problemen te voorkomen en kansen tijdig te benutten.
De MSP van de toekomst is daarom meer dan een leverancier van IT-diensten. Het is een partner die organisaties helpt om technologische ambities te realiseren zonder de beheersbaarheid en veiligheid van hun digitale omgeving uit het oog te verliezen. Daarbij blijft de uiteindelijke verantwoordelijkheid voor strategische keuzes bij de organisatie zelf, maar levert de MSP de deskundigheid en kritische blik die nodig zijn om die keuzes goed te onderbouwen.
De belangrijkste klantwaarde van modern IT-beheer ligt daarmee niet alleen in het garanderen dat technologie vandaag goed functioneert, maar ook in het helpen voorkomen dat de technologische keuzes van vandaag morgen tot problemen leiden. Een MSP zoals Lemontree kan juist door innovatie, cybersecurity en governance met elkaar te verbinden dat gezonde evenwicht bieden. Niet door voortdurend op de rem te staan, maar door ervoor te zorgen dat organisaties met vertrouwen kunnen blijven vernieuwen.