door Peter Vos | 24 sep, 2026 | Blog |
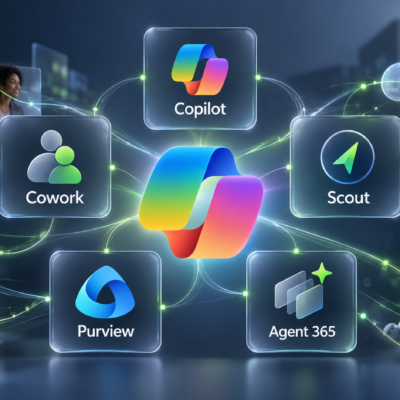
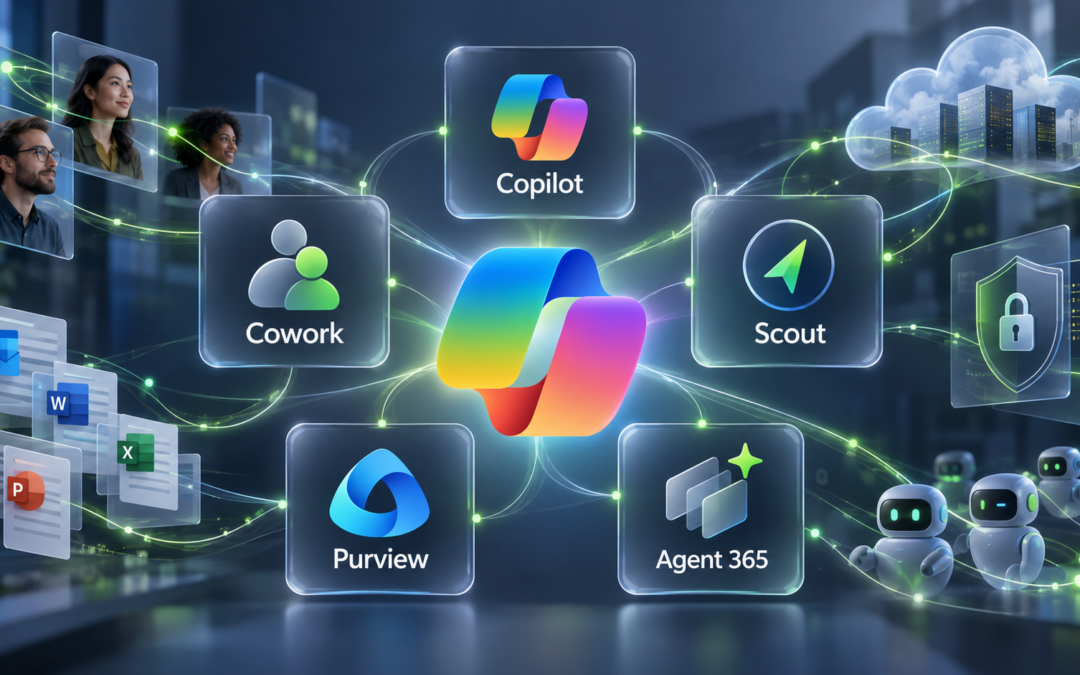
Een presentatie samenvatten, een e-mail opstellen of een vergadering voorbereiden: het zijn inmiddels bekende toepassingen van AI op kantoor. Microsoft zet nu een volgende stap. Met Copilot Cowork kunnen medewerkers complete taken laten uitvoeren, terwijl de experimentele agent Scout zelf werk signaleert. Tegelijk introduceert Microsoft met E7 een abonnement waarin AI, beveiliging en het beheer van zulke agenten samenkomen. Voor directies verschuift daarmee de vraag van ‘wie gebruikt AI?’ naar ‘welke werkzaamheden laten we AI uitvoeren, met toegang tot welke gegevens en onder wiens verantwoordelijkheid?’
Copilot krijgt meer kennis van het werk
Microsoft 365 Copilot werkt in onder meer Word, Excel, Outlook en Teams. Het helpt bij schrijven, analyseren, zoeken en samenvatten en kan daarbij, binnen de rechten van de gebruiker, gebruikmaken van informatie uit Microsoft 365. De achterliggende laag heet Work IQ: die verbindt werkcontext, zoals documenten, gesprekken en afspraken, zodat antwoorden beter aansluiten op de organisatie. Microsoft biedt ook Copilot Chat binnen zakelijke Microsoft 365-abonnementen; de uitgebreidere, op werkgegevens gebaseerde mogelijkheden van Microsoft 365 Copilot vragen een passende licentie. Microsoft 365 E7 en productoverzicht.
Dat maakt een oud probleem zichtbaarder. Als een medewerker toegang heeft tot vertrouwelijke bestanden die eigenlijk niet voor hem bedoeld zijn, kan Copilot diezelfde informatie mogelijk meenemen in een antwoord. Copilot creëert die toegang niet, maar vergroot wel het bereik van bestaande rechten. Voor bestuurders is de kwaliteit van SharePoint-rechten, documentstructuur en eigenaarschap daarom een voorwaarde voor zinvol AI-gebruik.
Cowork: van antwoord naar uitvoering
Copilot Cowork gaat verder dan één vraag en één antwoord. Een gebruiker kan een opdracht geven die uit meerdere stappen bestaat, bijvoorbeeld informatie verzamelen, een rapport opbouwen, een presentatie voorbereiden en betrokkenen om input vragen. Cowork kan daarvoor goedgekeurde koppelingen en vaardigheden gebruiken. Het kan ook taken op een tijdstip of na een gebeurtenis starten. Volgens Microsoft is Cowork sinds juni algemeen beschikbaar voor Microsoft 365 Copilot-omgevingen in ondersteunde talen; afzonderlijke mogelijkheden, zoals het bouwen van een app door die te beschrijven, zitten nog in het Frontier-programma. Microsoft: recente functies van Cowork; Microsoft: apps bouwen met Cowork.
Voor een Nederlandse organisatie kan dit bijvoorbeeld het maandelijkse managementrapport versnellen. De winst zit dan niet alleen in sneller schrijven, maar in minder overdrachten tussen systemen en collega’s. Tegelijk moet duidelijk zijn wie de brongegevens controleert, wie de uitkomst goedkeurt en of Cowork iets mag wijzigen of verzenden. Microsoft rekent Cowork af op basis van gebruik; beheerders stellen toegang en uitgavenlimieten in via beleid. Een Copilot-licentie alleen is dus geen volledige kostenraming. Microsoft: beheer en kosten van Cowork.
Scout: een blik op proactieve AI
Met Microsoft Scout onderzoekt Microsoft een ander type agent: een assistent die op de achtergrond meeloopt en bijvoorbeeld afspraken coördineert, deadlines signaleert en voorbereidingen voor vergaderingen maakt. Scout kan aansluiten op Teams, Outlook, OneDrive en SharePoint en gebruikt volgens Microsoft een eigen, beheerde identiteit. Gevoelige handelingen kunnen menselijke goedkeuring vereisen. Dit is nog geen functie die iedere organisatie vandaag kan uitrollen: Microsoft biedt Scout als experimentele versie aan via Frontier en een beperkte private preview. Microsoft: introductie van Scout.
De directievraag is hier concreet: hoeveel initiatief mag een digitale collega nemen? Een signaal geven dat een besluit vastloopt is iets anders dan zelfstandig een agenda wijzigen, een klant berichten of een dossier aanpassen. Juist dat onderscheid moet vooraf in bevoegdheden en goedkeuringsstappen worden vastgelegd.
Purview en Agent 365: zicht houden op data en handelingen
Microsoft Purview is de verzameling middelen voor gegevensbescherming en naleving. Denk aan classificatie en gevoeligheidslabels, beleid tegen datalekken, auditregistratie, bewaartermijnen en onderzoek achteraf. Microsoft beschrijft hoe die middelen ook kunnen worden toegepast op interacties met Copilot en agenten. Een label ‘vertrouwelijk’ heeft alleen betekenis als de organisatie het daadwerkelijk toepast en er passend beleid aan koppelt. Microsoft: Purview voor Copilot.
Agent 365 richt zich op het beheer van AI-agenten: welke zijn er, wie is eigenaar, tot welke gegevens en hulpmiddelen hebben ze toegang en welke worden gebruikt? Microsoft brengt deze informatie samen in het beheercentrum. Dat wordt relevanter zodra afdelingen zelf agenten maken met Copilot Studio of agenten van derden aansluiten. Een lijst van agenten is daarbij het begin; periodieke beoordeling van hun nut, rechten en kosten hoort erbij. Microsoft: agentbeheer.
E7: één pakket, maar geen automatisch AI-beleid
Microsoft 365 E7 bundelt Microsoft 365 E5, Microsoft 365 Copilot, Agent 365 en de Microsoft Entra Suite. Daarmee combineert Microsoft productiviteit, identiteitsbeheer, beveiliging en agentbeheer in één enterprise-abonnement. E7 is een licentiekeuze, geen verplicht vertrekpunt voor iedere organisatie: bestaande E3- of E5-omgevingen kunnen AI en beheermogelijkheden ook gericht toevoegen. Welke optie voordeliger is, hangt af van de huidige contracten, het aantal gebruikers en de werkelijk benodigde onderdelen. De catalogus toont E7 met Teams voor net geen 92 Euro per gebruiker per maand bij een jaarverplichting. Microsoft: E7 en inbegrepen diensten.
Wat verandert er specifiek in Nederland?
De Europese context maakt de keuze breder dan techniek. Sinds 2 augustus 2026 handhaaft de Europese Commissie onderdelen van de AI Act, waaronder nieuwe transparantieverplichtingen voor bepaalde AI-toepassingen. Welke verplichtingen precies gelden, hangt af van de rol van de organisatie en het concrete gebruik. Daarnaast blijven de AVG, contractuele afspraken en sectorspecifieke eisen relevant. Europese Commissie: handhaving AI Act.
Ook gegevenslocatie verdient een afzonderlijke controle. Microsoft documenteert voor Copilot verplichtingen rond opslag van interacties in toepasselijke regio’s en aanvullende opties voor dataresidentie. Dat betekent niet vanzelf dat iedere verwerking, gekoppelde dienst of gekozen AI-model uitsluitend in Nederland plaatsvindt. Nederlandse organisaties moeten per dienst en contract nagaan waar gegevens worden opgeslagen en verwerkt, welke modelinstellingen gelden en welke leveranciers toegang krijgen. Microsoft: dataresidentie voor Copilot.
Een andere ontwikkeling is dat medewerkers met gewone taal zelf kleine apps en processen kunnen bouwen. Microsoft heeft in september het maken van apps via Cowork en Copilot Studio aangekondigd, voorlopig via Frontier of publieke preview. Dat kan knelpunten in HR, service en operatie snel oplossen, maar vergroot ook de noodzaak om eigenaarschap, toegangsrechten en onderhoud af te spreken. Microsoft: apps bouwen met Cowork en Copilot Studio.
De bestuursagenda: begin bij een proces, niet bij een productnaam
De verstandigste eerste stap is een beperkt aantal processen kiezen waarin vertraging, fouten of veel handmatig werk aantoonbaar spelen. Meet vooraf de doorlooptijd, kwaliteit en kosten; laat vervolgens zien wat Copilot of Cowork daadwerkelijk verbetert. Breng tegelijk in kaart welke informatie toegankelijk is, welke agenten actief zijn en waar een mens moet goedkeuren. Beslis pas daarna over brede uitrol of een bundel als E7.
De richting is helder: Microsoft maakt AI steeds meer onderdeel van de uitvoering van werk. Het concurrentievoordeel ontstaat echter pas wanneer een organisatie haar processen, informatie en verantwoordelijkheden net zo zorgvuldig inricht als de technologie die erop werkt.

door Peter Vos | 17 jun, 2026 | Blog |
Waarom bestuurders verder moeten kijken dan ‘data in Europa’
Door de geopolitieke spanningen tussen Europa, de Verenigde Staten, China en Rusland heeft een relatief technisch onderwerp zich ontwikkeld tot een bestuursvraagstuk. Digitale soevereiniteit staat inmiddels op de agenda van raden van bestuur, toezichthouders, CIO’s en beleidsmakers.
Wat enkele jaren geleden nog vooral speelde in de wereld van privacyjuristen en cloudarchitecten, raakt vandaag direct de continuïteit van organisaties. Want wie afhankelijk is van digitale infrastructuur, stelt zich onvermijdelijk de vraag: wie heeft uiteindelijk de controle?
De discussie over soevereiniteit wordt vaak versimpeld tot de locatie van data. Staat de informatie in Europa, dan zou het probleem opgelost zijn. De werkelijkheid is aanzienlijk complexer.
Wat betekent datasoevereiniteit eigenlijk?
Over een universele definitie bestaat geen volledige overeenstemming, maar de kern is helder. De Europese Commissie spreekt over technologische soevereiniteit als het vermogen om zelfstandig te handelen en controle te houden over kritieke technologieën, data en digitale infrastructuur. Datasoevereiniteit vormt daar een belangrijk onderdeel van en gaat over de zeggenschap over gegevens, ongeacht waar deze zich fysiek bevinden. Daarmee gaat soevereiniteit verder dan privacy of compliance.
De vraag is niet alleen waar data staat opgeslagen, maar vooral:
- Wie kan toegang afdwingen?
- Welke wetgeving is van toepassing?
- Wie beheert de infrastructuur?
- Wie bezit de encryptiesleutels?
- Wat gebeurt er tijdens een geopolitieke crisis?
- Kan een organisatie zelfstandig blijven opereren als internationale verhoudingen veranderen?
Soevereiniteit draait uiteindelijk om controle.
De grote misvatting: dataresidentie is geen soevereiniteit
Veel organisaties verwarren dataresidentie met soevereiniteit. Dataresidentie betekent dat gegevens fysiek binnen een bepaalde regio worden opgeslagen. Soevereiniteit omvat daarnaast:
- juridische controle;
- operationele controle;
- toegangsbeheer;
- continuïteit van dienstverlening;
- bescherming tegen buitenlandse jurisdicties;
- eigenaarschap van encryptiesleutels;
- onafhankelijkheid van leveranciers.
Een organisatie kan dus perfect voldoen aan Europese opslagvereisten en tegelijkertijd afhankelijk zijn van buitenlandse wetgeving, buitenlandse beheerders of buitenlandse besluitvorming. Juist daarom verschuift het debat steeds vaker van de vraag waar data staat naar de vraag wie daadwerkelijk controle heeft.
Soevereiniteit bestaat in meerdere niveaus
Bij Lemontree zien wij dat organisaties regelmatig zoeken naar een zwart-witantwoord op een vraag die in werkelijkheid veel genuanceerder is. Soevereiniteit is geen aan-uitknop. Het is een continuüm waarbij organisaties verschillende niveaus van controle kunnen kiezen afhankelijk van hun risicoprofiel, compliance-eisen en strategische doelstellingen.
Niveau 1: Maximale soevereiniteit – de private cloud
Voor organisaties waarvoor controle belangrijker is dan maximale schaalgrootte blijft de private cloud de meest soevereine oplossing. In dit model behoudt de organisatie volledige zeggenschap over infrastructuur, data, toegangsrechten, beheerprocessen en beveiligingsmaatregelen. Niet alleen de data bevindt zich binnen de gewenste jurisdictie, ook de operationele controle blijft volledig in eigen hand. Dat maakt private cloud bijzonder aantrekkelijk voor organisaties die werken met bedrijfskritische processen, gevoelige intellectuele eigendommen of gereguleerde gegevens. Tegelijkertijd is de moderne private cloud allang niet meer de traditionele serverruimte van vroeger. Platformen zoals HPE SimpliVity combineren cloudachtige flexibiliteit met maximale controle over de onderliggende infrastructuur. Daarmee ontstaan voordelen die verder gaan dan uitsluitend soevereiniteit:
- volledige controle over data en infrastructuur;
- geïntegreerde back-up en disaster recovery;
- ingebouwde datadeduplicatie en compressie;
- aanzienlijk lagere opslagbehoefte door datareductie;
- hoge prestaties door hypergeconvergeerde architectuur;
- voorspelbare kosten zonder onverwachte cloudconsumptie;
- snelle recovery van workloads en applicaties;
- schaalbaarheid tussen locaties;
- minimale afhankelijkheid van internationale hyperscalers.
Voor veel organisaties blijkt private cloud daarom geen alternatief voor innovatie, maar juist een fundament voor controle, continuïteit en voorspelbaarheid. Waar publieke cloud uitblinkt in schaalgrootte en snelheid van innovatie, blinkt private cloud uit in autonomie, governance en grip. Microsoft erkent dit model inmiddels expliciet binnen zijn Sovereign Private Cloud-strategie. Via Azure Local en Microsoft 365 Local ondersteunt het bedrijf zelfs volledig losgekoppelde omgevingen voor organisaties die maximale autonomie verlangen.
Niveau 2: Nationale soevereiniteit – Nederlandse cloudpartners
Tussen volledige autonomie en de wereld van hyperscalers bevindt zich een tweede model: nationale soevereiniteit. Hier worden infrastructuur, beheer en dienstverlening geleverd door een Nederlandse partij op Nederlandse bodem. Voor veel organisaties biedt dit een aantrekkelijk compromis. Partijen zoals Uniserver combineren lokale governance, Nederlandse dienstverlening en lokale datacenters met moderne cloudfunctionaliteit. Het voordeel hiervan is dat organisaties meer directe invloed hebben op beheer, dienstverlening, compliance en operationele processen. Voor zorginstellingen, onderwijsorganisaties, lokale overheden en middelgrote ondernemingen sluit dit model vaak nauw aan bij de feitelijke risicobehoefte. De afhankelijkheid van internationale technologie verdwijnt daarmee niet volledig, maar wordt wel aanzienlijk verkleind.
Niveau 3: Soevereine public cloud
Aan de andere kant van het spectrum bevindt zich de publieke cloud. Historisch lag hier juist de grootste kritiek vanuit soevereiniteitsperspectief. De vraag was immers hoe Europese organisaties controle konden behouden wanneer hun data werd verwerkt door Amerikaanse hyperscalers. Die kritiek heeft geleid tot een omvangrijke investering van Microsoft in digitale soevereiniteit. Volgens het bedrijf gaat het daarbij om technische, operationele en contractuele maatregelen die klanten meer controle geven over data, toegang en continuïteit.
Wat Microsoft inmiddels heeft geregeld
Microsoft heeft de afgelopen tien jaar miljarden geïnvesteerd in Europese cloudinfrastructuur, privacymaatregelen en compliancevoorzieningen. De ontwikkeling laat zien hoe sterk het onderwerp inmiddels leeft binnen de markt. De belangrijkste maatregelen zijn:
Europese datagrenzen
Met de EU Data Boundary worden klantgegevens, metadata en aanvullende cloudgegevens van Europese klanten binnen Europese datacenters opgeslagen en verwerkt. Microsoft beschouwt deze implementatie als voltooid.
Controle over toegang
Microsoft heeft meerdere lagen ingebouwd om ongewenste toegang te beperken. Daaronder vallen:
- Customer Managed Keys;
- Customer Lockbox;
- encryptie van data tijdens opslag en transport;
- confidential computing.
Hierdoor kan een klant zelf bepalen wie toegang krijgt tot gegevens en onder welke voorwaarden. Microsoft-engineers kunnen niet zonder toestemming bij klantdata.
Compliance en governance
Azure beschikt over meer dan honderd compliancecertificeringen. Daarnaast ondersteunen Azure Policy, Microsoft Purview Compliance Manager en Defender for Cloud organisaties bij het aantoonbaar voldoen aan regelgeving en audits.
Soevereine AI
Met de opkomst van generatieve AI verschuift de discussie van data naar modellen. Microsoft introduceerde daarom voorzieningen rond dataresidentie, toegangscontrole, encryptie en lokale AI-verwerking. Daarnaast kunnen organisaties AI-workloads uitvoeren via Azure Local, inclusief ondersteuning voor NVIDIA Blackwell-platformen.
Continuïteit tijdens crises
Misschien wel het meest onderschatte aspect van soevereiniteit is continuïteit. Microsoft investeert zwaar in redundante regio’s, disaster recovery, hybride cloudmodellen en lokale operationele mogelijkheden. Daarnaast stelt het bedrijf dat het juridische stappen zal ondernemen tegen bevelen die Europese dienstverlening zouden kunnen verstoren.
De ongemakkelijke vraag: bestaat volledige datasoevereiniteit eigenlijk wel?
Juist omdat digitale soevereiniteit zo’n belangrijk thema is geworden, groeit ook de kritiek op de manier waarop leveranciers het begrip gebruiken. Binnen Europa wordt steeds vaker gewaarschuwd voor wat critici “sovereignty washing” noemen: het presenteren van cloudoplossingen als volledig soeverein terwijl de feitelijke controle beperkt blijft. De discussie draait daarbij om drie fundamentele vragen.
Is data in Europa hetzelfde als Europese controle?
Nee.
Dataresidentie betekent dat gegevens fysiek binnen Europa worden opgeslagen. Datasoevereiniteit gaat verder. Ook de juridische en operationele controle moet worden meegenomen. Een Europese locatie alleen biedt dus geen volledige garantie op soevereiniteit.
Wat betekent de Amerikaanse CLOUD Act?
Een van de meest besproken onderwerpen binnen de soevereiniteitsdiscussie is de Amerikaanse CLOUD Act. Deze wet kan Amerikaanse technologiebedrijven onder bepaalde omstandigheden verplichten gegevens beschikbaar te stellen aan Amerikaanse autoriteiten, zelfs wanneer die gegevens buiten de Verenigde Staten zijn opgeslagen. Dat betekent niet automatisch dat Europese data toegankelijk wordt, maar het verklaart wel waarom veel organisaties aanvullende waarborgen verlangen rond encryptie, sleutelbeheer en operationele controle. Microsoft heeft juist daarom de afgelopen jaren fors geïnvesteerd in Customer Lockbox, Customer Managed Keys, confidential computing, juridische procedures tegen onterechte verzoeken en de EU Data Boundary.
Is afhankelijkheid niet het echte probleem?
Steeds meer experts stellen dat digitale soevereiniteit uiteindelijk minder draait om de locatie van data en meer om strategische afhankelijkheid.
- Kan een organisatie migreren?
- Kan een organisatie blijven functioneren wanneer een leverancier wegvalt?
- Zijn data en applicaties overdraagbaar?
- Heeft de organisatie zelf controle over kritische onderdelen?
Voor veel bestuurders zijn dat uiteindelijk relevantere vragen dan de exacte locatie van een datacenter.
De bestuursvraag
Voor bestuurders draait soevereiniteit uiteindelijk niet om technologie. De vraag is:
Welke mate van controle hebben wij nodig gezien onze risico’s?
Niet iedere organisatie heeft een volledig afgeschermde private cloud nodig. Niet iedere organisatie kan echter volstaan met uitsluitend dataresidentie binnen Europa.
De juiste keuze hangt af van:
- geopolitieke risico’s;
- compliance-eisen;
- innovatiebehoefte;
- continuïteitsvereisten;
- risicobereidheid;
- strategische afhankelijkheden.
En hoe zit het dan met Microsoft 365?
Voor veel bestuurders krijgt de discussie over datasoevereiniteit pas echt betekenis wanneer het over Microsoft 365 gaat. Vrijwel iedere Nederlandse organisatie werkt dagelijks met Outlook, Teams, SharePoint, OneDrive en inmiddels steeds vaker ook met Copilot. Daarmee bevinden niet alleen documenten en e-mails zich in de Microsoft-cloud, maar ook vergaderingen, chatgesprekken, kennis, bedrijfsprocessen en steeds vaker AI-gegenereerde informatie. Dat roept logische vragen op.
Waar staat die data? Wie heeft toegang? En wat gebeurt er wanneer geopolitieke verhoudingen veranderen?
Microsoft heeft de afgelopen jaren juist voor Microsoft 365 omvangrijke soevereiniteitsmaatregelen ingevoerd. Binnen de EU Data Boundary worden gegevens van Europese klanten zoveel mogelijk opgeslagen en verwerkt binnen Europese datacenters. Dat geldt niet alleen voor documenten en e-mail, maar ook voor een groeiend deel van metadata, loggegevens en servicegegevens.
Daarnaast kunnen organisaties gebruikmaken van aanvullende voorzieningen zoals:
- Customer Lockbox, waarbij Microsoft-medewerkers alleen na expliciete toestemming toegang kunnen krijgen tot klantomgevingen;
- Customer Managed Keys, waarmee organisaties zelf controle houden over encryptiesleutels;
- uitgebreide audit- en compliancefunctionaliteiten via Microsoft Purview;
- geavanceerde data-classificatie, retentie en governance;
- Europese dataverwerking voor Copilot en AI-gerelateerde workloads.
Toch is het belangrijk om te begrijpen dat Microsoft 365 geen volledig autonome Europese cloud is.
De software, ontwikkeling, intellectuele eigendom en uiteindelijke verantwoordelijkheid blijven onderdeel van een Amerikaans technologiebedrijf. Dat betekent dat discussies over de CLOUD Act, buitenlandse jurisdictie en strategische afhankelijkheid ook voor Microsoft 365 relevant blijven. Voor bestuurders ontstaat daardoor een belangrijk onderscheid.
Microsoft 365 kan uitstekend voldoen aan eisen rondom dataresidentie, compliance, beveiliging en operationele controle, maar volledige technologische onafhankelijkheid is iets anders dan datasoevereiniteit.
Dat betekent niet dat Microsoft 365 ongeschikt is voor organisaties die waarde hechten aan soevereiniteit. Integendeel. Voor veel organisaties vormt het een uitstekend compromis tussen innovatie, veiligheid en controle. De vraag is vooral welk niveau van soevereiniteit noodzakelijk is. Een ministerie, defensieorganisatie of vitale infrastructuur zal andere eisen stellen dan een gemeente, zorginstelling of commerciële onderneming.
Voor de meeste organisaties ligt de uitdaging daarom niet in het vervangen van Microsoft 365, maar in het bewust ontwerpen van een architectuur waarin Microsoft 365, private cloud en eventueel nationale cloudvoorzieningen elkaar aanvullen. Juist daar ontstaat in de praktijk de hybride vorm van soevereiniteit die voor de meeste organisaties haalbaar én wenselijk is.
Soevereiniteit is vooral een bestuurskeuze
De discussie over digitale soevereiniteit wordt vaak gevoerd alsof er slechts twee keuzes bestaan: een Europese cloud of een Amerikaanse cloud. In werkelijkheid draait soevereiniteit om controle. Controle over data,, over toegang, over continuïteit en over innovatie. Organisaties doen er daarom verstandig aan niet te zoeken naar één definitie van soevereiniteit, maar naar het niveau van soevereiniteit dat past bij hun risicoprofiel. Voor sommige organisaties betekent dat een volledig gecontroleerde private cloud op basis van platforms zoals HPE SimpliVity. Voor andere organisaties ligt de ideale balans bij een Nederlandse cloudpartner zoals Uniserver. En voor weer andere organisaties biedt een moderne publieke cloud, voorzien van de uitgebreide soevereiniteitsmaatregelen van Microsoft, de juiste combinatie van controle en innovatie. Soevereiniteit ontstaat immers niet door één product, maar door de keuzes die bestuurders maken over hun digitale afhankelijkheden. Soevereiniteit is daarmee niet alleen een technologiekeuze. Het is een vooral een bestuurskeuze.

door Peter Vos | 25 aug, 2025 | Blog |
Dit programma — ook bekend als Microsoft Cloud for Sovereignty (of breder: Microsoft for Sovereignty) — is speciaal bedoeld voor overheden, publieke instellingen en sterk gereguleerde organisaties. Het stelt hen in staat cloud‑workloads te draaien in de Microsoft Cloud met behoud van strengere controle, compliance, beveiliging én data‑soevereiniteit.
Belangrijkste eigenschappen:
-
Data binnen regionale grenzen: Je bepaalt in welke regio (zoals Europa) je data blijven en wie toegang heeft.
-
Sovereign Landing Zones: Vooraf geconfigureerde, compliance‑beveiligde omgevingen met beleid, architectuursjablonen en tools.
-
Azure Confidential Computing & Key Vault met beheerde HSM: Extra beveiligingslagen voor data‑versleuteling en -verwerking.
-
Transparantie: Klanten krijgen inzicht in wie, wanneer, toegang had — via auditlogs en operationele transparantie.
-
Infrastructuurlocaties: Beschikbaar via publieke Azure‑regio’s (hyperscale), en in samenwerking met lokale partners (“National Partner Clouds”) voor nog strengere controle.
Recente ontwikkelingen (tot augustus 2025)
1. Uitgebreide Sovereign Cloud-aanbiedingen
Circa juni 2025 kondigde Microsoft een uitgebreid aanbod aan onder de noemer Microsoft Sovereign Cloud, met drie kerncomponenten:
-
Sovereign Public Cloud: Data blijft binnen de EU, met Europese medewerkers die toegang beheren en klant‑versleuteling onder eigen controle.
-
Sovereign Private Cloud: Volledige controle over de infrastructuur, ook inzetbaar op locatie (“on‑premise”), in partner‑datacenters of binnen het land. Inclusief Microsoft 365 Local.National Partner Clouds: Lokale cloud‑infrastructuren in handen van Europese partijen (zoals in Frankrijk: Bleu, en Duitsland: Delos Cloud) om te voldoen aan nationale regelgeving.2. Productupdates via 2025 Release Wave 1
Tussen april en september 2025 zijn er nieuwe functies gepland binnen Microsoft Cloud for Sovereignty:
-
Verbeterde policy‑portfolio: Ondersteuning voor NIS2, ENS (Spanje), NZ ISM en zelfs vormen van bescherming volgens NAVO‑D32.
-
Terraform‑ondersteuning voor Sovereign Landing Zones (SLZ), naast bestaande Bicep‑opties.
-
AI Information Assistant (secure mode): AI‑assistent binnen een beschermde sovereign omgeving om veilig met interne data te werken.
-
Azure Databricks compliance‑architectuur voor gereguleerde omgevingen.
-
Regulated Environment Management (REM) portal: Private preview, migratie van tenant‑ naar subscription‑gebaseerde beheeromgeving met betere isolatie en policybeheer.
3. Licentie-deal met CISPE
In juli 2025 bereikte Microsoft een akkoord met CISPE (Cloud Infrastructure Services Providers in Europe):
-
Europese cloudleveranciers mogen Microsoft‑software (zoals Windows Server, SQL Server, Microsoft 365 Local) aanbieden via pay‑as‑you‑go, via het CSP‑Hoster‑model.
-
Dit versterkt competitie in Europa en ondersteunt digitale soevereiniteit.
4. Europees vertrouwen & datacenteruitbreiding
In april 2025 beloofde Microsoft:
-
Europese operaties te verdedigen tegen mogelijke U.S. overheidsingrepen (zoals onder de Cloud Act), met juridische verzet en back‑up (via, bijv., Zwitserland).
-
Datacentercapaciteit in Europa uit te breiden met 40% binnen twee jaar, over 16 landen, met investeringen in de tientallen miljarden euro’s.
5. Limieten door U.S. Cloud Act
Toch erkent Microsoft dat volledige data‑soevereiniteit niet gegarandeerd is:
Microsoft Soevereiniteitsprogramma in een tabel samengevat
| Thema |
Concreet wat betekent dat? |
| Lokale controle |
Databewaring binnen EU/regio, lokale toegang en transparantie |
| Soevereine architectuur |
Public & Private Sovereign Cloud, mede via lokale partners |
| Compliance & beleid |
Ondersteuning voor Europese regelgeving via SLZ, AI, policy-portfolio |
| Lokale ecosystemen |
Samenwerking met Europese cloud-providers (CISPE, National Partner Clouds) |
| Infrastructuur-commitment |
40% meer datacenters in Europa binnen 2 jaar |
| Juridische beperkingen |
U.S. wetgeving (Cloud Act) blijft een risico voor volledige soevereiniteit |

door Peter Vos | 18 aug, 2025 | Blog |
E-mail is nog altijd hét communicatiekanaal voor bedrijven, maar ook een van de grootste ingangen voor cybercriminelen. Daarom bestaan er beveiligingsprotocollen zoals SPF, DKIM en DMARC.
-
SPF (Sender Policy Framework): controleert of een e-mail afkomstig is van een server die namens jouw domein mag versturen.
-
DKIM (DomainKeys Identified Mail): zet een digitale handtekening onder je e-mails zodat de ontvanger kan controleren dat de inhoud onderweg niet is aangepast.
-
DMARC (Domain-based Message Authentication, Reporting & Conformance): combineert SPF en DKIM en bepaalt wat er moet gebeuren als een e-mail niet door de controles komt – bijvoorbeeld in de spamfolder plaatsen of volledig weigeren.
Als u deze technieken niet of verkeerd instelt, kunnen criminelen eenvoudig e-mails versturen die lijken alsof ze van uw organisatie komen. Denk aan phishingmails naar klanten, interne fraude of dataverlies. Het gevolg: reputatieschade, verlies van vertrouwen en in het ergste geval financiële schade.
Uit het Netherlands DMARC & MTA-STS Adoption Report 2024 blijkt dat veel Nederlandse organisaties dit nog niet goed geregeld hebben.
De huidige stand van e-mailbeveiliging in Nederland
De belangrijkste uitkomsten uit het rapport:
-
41,5% van de domeinen heeft helemaal geen DMARC-record.
-
Slechts 23,2% heeft een strikt DMARC-beleid (reject) ingesteld – de enige manier om echt misbruik te blokkeren.
-
70% van de domeinen gebruikt SPF correct, maar 30% dus nog niet.
-
DNSSEC, dat je domein beschermt tegen manipulatie van DNS-verkeer, is geactiveerd bij 37,7% van de domeinen.
-
MTA-STS, dat veilige verbindingen tussen mailservers afdwingt, wordt bijna niet toegepast: slechts 0,9% gebruikt dit protocol.
De conclusie is duidelijk: de basis ligt er bij een deel van de organisaties, maar te veel bedrijven lopen nog onnodig risico.
Wat betekent dit voor bedrijven?
Zonder goed ingestelde e-mailauthenticatie kunnen kwaadwillenden uw domeinnaam gebruiken om phishingmails of spam te versturen. Voor de ontvanger lijkt het alsof de e-mail van uw organisatie afkomstig is, terwijl dit in werkelijkheid niet zo is.
De gevolgen:
-
Reputatieschade – klanten en partners verliezen vertrouwen in uw merk.
-
Financiële risico’s – denk aan fraude, datalekken en boetes.
-
Operationele impact – meer tijd kwijt aan het bestrijden van spam en phishing.
Advies: dit zijn de stappen die u anno 2025 moet zetten
Wilt u uw organisatie beschermen en voldoen aan moderne beveiligingsstandaarden? Dan zijn dit de belangrijkste acties:
-
Implementeer SPF, DKIM en DMARC
Zorg dat alle drie correct zijn ingesteld en begin met een DMARC-record.
-
Stel een strikt DMARC-beleid in
Alleen een reject-beleid voorkomt dat frauduleuze e-mails überhaupt aankomen bij de ontvanger.
-
Activeer DNSSEC
Dit beschermt tegen manipulatie van het DNS-verkeer rondom je domein.
-
Gebruik MTA-STS
Zorg voor veilige, versleutelde verbindingen tussen mailservers, zodat e-mails niet onderschept of aangepast kunnen worden.
-
Blijf monitoren en onderhouden
Controleer uw configuratie regelmatig, vermijd dubbele records en beperk SPF-lookups. Gebruik rapportages om inzicht te houden in wie namens uw domein e-mails verstuurt.
PowerDMARC
Lemontree levert PowerDMARC om organisaties te beschermen tegen e-mailfraude, spoofing en phishingaanvallen. Met PowerDMARC helpen wij onze klanten om hun e-maildomeinen te beveiligen via een volledig DMARC-, SPF- en DKIM-beheerplatform, gecombineerd met geavanceerde rapportage, forensische analyse en real-time dreigingsdetectie.
Het doel van deze dienst is om:
- De e-mailauthenticatie van de klant volledig te beheren.
- Bescherming tegen impersonatie en domeinmisbruik te garanderen.
- Zichtbaarheid en controle te bieden over alle e-mailstromen.
Wilt u meer informatie over deze dienstverlening? Neem gerust contact met ons op.

door Peter Vos | 11 aug, 2025 | Blog |
In april 2025 werd de Britse retailgigant Marks & Spencer (M&S) het slachtoffer van een grootschalige cyberaanval. Het incident legde niet alleen online diensten plat, maar veroorzaakte ook miljoenenverliezen en reputatieschade. Dit artikel beschrijft wat er precies is gebeurd, wat de impact was, hoe het bedrijf herstelde én welke lessen organisaties kunnen trekken – inclusief de rol van SOC/SIEM, Managed Detection & Response (MDR) en andere proactieve cybersecuritymaatregelen.
Wat gebeurde er bij de cyberaanval op Marks & Spencer?
De aanval begon rond 21 april 2025 (Paasmaandag) en werd vermoedelijk uitgevoerd door de hackersgroep DragonForce, mogelijk verbonden aan Scattered Spider.
De vermoedelijke aanvalsvector: social engineering in combinatie met een kwetsbaarheid bij een externe IT-partner. Hackers verkregen toegang tot interne systemen en wisten zich te bewegen binnen het netwerk.
Gevolgen op IT en winkelprocessen:
-
Uitval van online bestellingen voor het VK en Ierland – goed voor ongeveer een derde van de omzet.
-
Click & collect-systemen en contactloos betalen lagen plat; giftcards werkten niet meer.
-
Winkels kampten met lege schappen door verstoorde logistiek.
-
Er werd klantdata buitgemaakt: namen, adressen, telefoonnummers, geboortedata en orderhistorie (geen wachtwoorden of betaalgegevens).
Hoe herstelde Marks & Spencer van de cybercrisis?
M&S schakelde direct het Britse National Cyber Security Centre (NCSC), de Information Commissioner’s Office (ICO) en forensische security-experts in.
Het herstel verliep gefaseerd:
-
25 april 2025 – Online bestellingen werden gepauzeerd.
-
10 juni 2025 – Gedeeltelijke herstart online verkoop in delen van het VK.
-
11 augustus 2025 – Volledig herstel van alle click & collect-diensten.
Financiële impact:
-
Verwachte winstderving: circa £300 miljoen voor het boekjaar.
-
Beurswaarde daalde met £1 miljard.
-
Klantvertrouwen kreeg een forse knauw.
Welke lessen kunnen organisaties hieruit trekken?
-
Social engineering blijft een groot risico
Regelmatige security awareness-training en strenge identity-verificatieprocedures zijn cruciaal.
-
Supply chain security
Beveiliging houdt niet op bij de eigen organisatie. Leveranciers moeten voldoen aan strikte security-eisen en regelmatige audits ondergaan.
-
Incident response en communicatie
Snel handelen en transparant communiceren beperken reputatieschade.
-
Technische paraatheid
Redundante systemen en offline procedures (bijvoorbeeld handmatig afrekenen) verminderen de impact.
Had SOC/SIEM en MDR een verschil kunnen maken?
SOC (Security Operations Center) & SIEM (Security Information and Event Management)
Een SOC bewaakt 24/7 de digitale omgeving van een organisatie. In combinatie met SIEM-technologie worden logbestanden en netwerkactiviteit in real-time geanalyseerd.
Bij M&S had dit bijvoorbeeld kunnen leiden tot:
-
Snellere detectie van ongebruikelijke loginpogingen of laterale beweging binnen het netwerk.
-
Automatische alerts bij afwijkend dataverkeer richting externe servers.
-
Correlatie van events over meerdere systemen, zodat afwijkingen direct zichtbaar worden.
Managed Detection & Response (MDR)
MDR-diensten bieden proactieve dreigingsjacht (threat hunting) en directe incident response.
Met MDR had M&S mogelijk:
-
Binnen uren in plaats van dagen/weken de indringer geïdentificeerd.
-
De aanval kunnen isoleren voordat kritieke systemen werden geraakt.
-
Verdachte accounts en endpoints in real-time kunnen blokkeren.
Andere diensten en maatregelen die de aanval hadden kunnen voorkomen of beperken
-
Zero Trust-architectuur: Elk systeem en elke gebruiker moet zich steeds opnieuw authenticeren, ongeacht locatie.
-
Multi-Factor Authentication (MFA) op alle accounts, ook voor leveranciers.
-
Endpoint Detection & Response (EDR): Detecteert en stopt malware en ransomware op individuele apparaten.
-
Regelmatige penetratietesten en red team-oefeningen om zwaktes op te sporen.
-
Netwerksegmentatie om laterale beweging van aanvallers te beperken.
-
Geautomatiseerde back-up en herstelprocedures om snel systemen te herstellen zonder losgeld te betalen.
Dit kan iedere organisatie gebeuren. Investeer in detectie, preventie en snelle respons.
De cyberaanval op Marks & Spencer toont aan dat zelfs gevestigde merken met sterke IT-teams kwetsbaar blijven voor geavanceerde aanvallen. Een combinatie van bewustzijnstraining, leveranciersbeheer, geavanceerde detectiesystemen zoals SOC/SIEM, en proactieve diensten zoals MDR, kan het verschil maken tussen een incident en een ramp. Bedrijven die nu investeren in detectie, preventie en snelle respons, beschermen niet alleen hun data, maar ook hun reputatie en continuïteit.

door Peter Vos | 18 jul, 2025 | Blog |
Wat is Managed Detection and Response (MDR)?
Managed Detection and Response (MDR) is een volledige cybersecurity-dienst die 24/7 monitoring, threat hunting, incidentanalyse en respons biedt. Het combineert geavanceerde automatisering met deskundige menselijke analisten, en helpt organisaties bedreigingen in real-time te detecteren, te beperken en aan te pakken.
Waarom is MDR in 2025 essentieel geworden?
Exponentiële marktgroei
-
De MDR-markt groeit razendsnel: van $3,35 mrd in 2023 naar een verwachte $3,47 mrd in 2025 met een CAGR van ~20 %.
-
Gartner voorspelt dat tegen 2025 de helft van alle organisaties MDR-diensten zal gebruiken.
De financiële impact van cybercrime
-
Wereldwijd kost cybercrime naar verwachting $10,5 biljoen per jaar in 2025 — een stijging van $3 biljoen in 2015.
-
Ransomware treft elke 11 seconden een organisatie, vergeleken met elke 40 seconden in 2016.
-
De gemiddelde kosten van een datalek bedragen $4,88 miljoen in 2024.
-
Jaarlijks worden ~146 miljard records gecompromitteerd.
Tekort aan security-expertise en valse meldingen
-
Er is wereldwijd een tekort van ~3,1 miljoen cybersecurityprofessionals.
-
60 % van de organisaties heeft moeite om cybersecurity-talent te werven, en 80 % kampte met beveiligingslekken door gebrek aan kennis.
-
Valse positieven frustreren: SOC-teams melden dat 25–75 % van alerts vals blijkt. MDR verhoogt detectienauwkeurigheid naar ~85 %, tegenover ~60 % van traditionele oplossingen
Snellere detectie en respons
-
Organisaties met MDR detecteren aanvallen gemiddeld binnen 10 dagen, versus 32 dagen zonder
-
Ook de responstijd halveert: van ~66 uur intern naar ~3 uur via MDR
-
Overall zien MDR-gebruikers 50 % minder security-incidenten per jaar
Actueel voorbeeld uit Nederland: het Openbaar Ministerie
Op donderdag 17 juli 2025 haalde het Openbaar Ministerie haar volledige digitale omgeving offline, uit voorzorg voor een mogelijke cyberdreiging. Volgens NU.nl werd er een kritieke kwetsbaarheid ontdekt, waarna besloten werd om alle systemen preventief uit te schakelen. Dit leidde tot een volledige digitale verstoring: medewerkers konden niet meer werken, dossiers en e-mails waren ontoegankelijk, en samenwerking met justitiepartners kwam stil te liggen.
Hoewel op dat moment nog niet duidelijk was of het om een daadwerkelijke aanval ging, toont het incident aan hoe fragiel digitale infrastructuur kan zijn wanneer continue monitoring en directe responsmechanismen ontbreken.
Lessen uit het incident:
-
Offline als laatste redmiddel: Door een kwetsbaarheid offline te gaan, toont het OM aan dat preventie soms tot ontwrichting leidt als er geen realtime mitigatieplan is.
-
Behoefte aan proactieve detectie: Een goed ingericht MDR-platform had afwijkingen vroegtijdig kunnen signaleren én gericht kunnen aanpakken zonder hele systemen te ontkoppelen.
-
Impact op continuïteit: De situatie benadrukt hoe belangrijk het is dat publieke én private organisaties beschikken over directe, geautomatiseerde responsprocedures bij dreiging.
Waarom continu toezicht via MDR?
Proactieve threat hunting en automatische signalering
MDR gaat verder dan traditionele EDR; het voert actief threat hunting uit, correlateert data uit netwerk, endpoints, cloud en past AI toe om verdachte patronen op te sporen .Snelle incidentrespons & containment
In geval van detectie biedt MDR uitkomst – containment strategieën starten direct, voordat een infectie zich verder verspreidt. Zo worden kosten en reputatieschade geminimaliseerd.Compliance & rapportage
Moderne MDR-diensten ondersteunen compliance (GDPR, ISO/IEC 27001, sectorregelgeving) door audit-ready monitoring en rapportagemogelijkheden .Gemak en schaalvoordeel
Voor organisaties zonder eigen SOC is MDR een haalbare optie. Door outsourcing zijn toegang tot geavanceerde tools en 24/7 expertise mogelijk — vaak kostenefficiënter dan interne securityteams .
Concrete cijfers als argumentarium
| Statistiek |
Cijfer |
| MDR-markt 2025 |
$3,47 mrd (20 % CAGR) |
| Wereldwijde kosten cybercrime 2025 |
$10,5 biljoen/jaar |
| Ransomware frequentie |
Elke 11 sec |
| Gemiddelde datalek‑kosten |
$4,88 miljoen |
| Security professional tekort |
3,1 miljoen |
| Gemiddelde tijd tot detectie zonder MDR |
32 dagen |
| Met MDR |
10 dagen |
| Responstijd intern |
66 uur |
| Met MDR |
3 uur |
| Reductie incidenten |
-50 % met MDR |
| Detectie-accuratesse |
85 % vs 60 % (traditioneel) |
Aanpak: MDR implementeren in jouw organisatie
-
Risicoanalyse: welke systemen zijn cruciaal? Cloud, IoT, endpoints?
-
Selecteer MDR-aanbieder op basis van: AI + menselijke analyse, threat-hunting capaciteit en SIEM/XDR-integratie.
-
Pilotfase: begin per locatie of functiegroep, evalueer detectie- en reactietijden.
-
Volledige uitrol: 24/7 monitoring met integratie in bestaande infrastructuur.
-
Continue evaluatie: rapportages, incidentreviews, en optimalisatie richting compliance.
MDR geen luxe meer maar noodzaak
In een tijd waar cyberincidenten steeds frequenter, complexer en kostbaarder worden, is MDR onmisbaar. Niet alleen om bedreigingen te detecteren, maar vooral om snel in te grijpen en de schade te beperken. Het OM-voorbeeld laat zien dat zelfs ogenschijnlijk ‘slechts’ een storing disruptief kan zijn — terwijl MDR een cruciale bescherming biedt zonder organisaties noodgedwongen plat te leggen.
Belangrijkste takeaways
-
24/7 zichtbaarheid op je digitale omgeving voorkomt escalatie.
-
Snelle detectie (10 dagen vs 32) en snelle respons (3 uur vs 66) zijn doorslaggevend.
-
Kostenefficiënt t.o.v. intern opschalen.
-
Compliance & risicomanagement ondersteund door ingebouwde rapportage.
Door proactief te investeren in MDR, verhoog je operationele weerbaarheid, duurzaamheid en digitale continuïteit — essentieel in onze huidige cyberdreigingsomgeving.
Meer weten over de mogelijkheden van MDR?
Lemontree levert diensten op het vlak van Managed Detection and Response. Wil je hier meer over weten, dan praten we je heel graag persoonlijk bij. Maak een afspraak of bel ons!

door Peter Vos | 8 jul, 2025 | Blog |
In het eerste deel van deze serie las je al waarom werken met Microsoft 365 niet altijd vanzelf gaat en waarom personalisatie, bedrijfsbeleid en betrokkenheid zo belangrijk zijn voor een écht effectieve digitale werkplek.
Maar hoe zorg je er nu voor dat medewerkers niet blijven zoeken naar documenten, collega’s en antwoorden? Hoe voorkom je dat ze verdwalen in mappenstructuren, Teams-chats of policies in SharePoint? In dit deel laat ik zien hoe je met een goede werkplekoplossing zoals OneDesk Mobile en integraties zoals Power BI het verschil maakt.
Zoeken zonder frustratie: de kracht van een goede bedrijfszoekmachine
Zoeken naar informatie is vaak dé grootste frustratie op de digitale werkplek. Hoe vaak hoor je niet:
-
“Waar stond dat document ook alweer?”
-
“In welk Teams-kanaal hebben we dit besproken?”
-
“Wie is de contactpersoon voor dit project?”
De gemiddelde werknemer besteedt per dag minutenlang aan zoekpogingen. Zonde van de tijd én frustrerend.
Met OneDesk Mobile is dat verleden tijd. Deze werkplekoplossing beschikt over een slimme bedrijfszoekfunctie die in één keer álle relevante bronnen afspeurt:
-
Documenten in Microsoft 365 (OneDrive, SharePoint, Teams)
-
De interne kennisbank, intranet en andere opgegeven bronnen
-
HR informatie zoals: personeelshandboeken en andere nuttige informatie
- Bedrijfsinformatie, nieuws, evenementen en showcases
-
Contactgegevens van collega’s uit Entra en het smoelenboek
Alles wat je nodig hebt, vind je razendsnel op basis van jouw rechten. Geen eindeloos geklik of verschillende systemen openen; alles wordt gebundeld in één overzichtelijke zoekopdracht.
Voorbeeld uit de praktijk:
Je zoekt informatie over je leaseauto? Typ ‘lease’ en je vindt direct het beleid, declaratieformulier én de contactpersoon van de afdeling.
Persoonlijke dashboards: Grip op je KPI’s en doelen
Naast informatie vindbaarheid wordt ook datagedreven werken steeds belangrijker. Maar hoe voorkom je dat medewerkers verzanden in rapportages of niet weten welke KPI’s voor hen relevant zijn?
Met OneDesk Mobile integreer je eenvoudig dashboards met Power BI. Hierdoor krijgen medewerkers direct inzicht in:
Je voorkomt daarmee dat collega’s in aparte rapportagetools moeten duiken of lang moeten zoeken naar managementinformatie. Alles staat overzichtelijk klaar in hun digitale werkplek, aangepast op hun rol en behoeften.
Wat levert dat op?
-
Snellere beslissingen dankzij realtime inzichten
-
Meer eigenaarschap doordat medewerkers hun eigen cijfers en voortgang zien
-
Betere focus op team- en bedrijfsdoelen
Eén centrale hub voor alles wat je nodig hebt
Als je alles bij elkaar optelt – bedrijfszoekmachine, gepersonaliseerd dashboard, integraties met M365 en tools zoals Viva Engage – zie je dat OneDesk méér is dan een ‘app’. Het is dé centrale hub voor iedere werknemer:
Het resultaat?
-
Minder tijd kwijt aan zoeken
-
Meer betrokkenheid en samenwerking
-
Hogere productiviteit en minder digitale stress
Dus een goede digitale werkplek is slim, snel en super relevant
De ideale digitale werkplek:
-
Combineert alle tools op één plek
-
Geeft medewerkers alleen de informatie die voor hén relevant is
-
Biedt snelle toegang tot documenten, collega’s en processen
-
Stimuleert sociale interactie en betrokkenheid
-
Helpt je doelen behalen via datagedreven inzichten
Met OneDesk Mobile bied je medewerkers een vliegende start, waar ze ook werken.
Meer weten over OneDesk Mobile?
Wil je meer weten over OneDesk Mobile kijk dan eens op de OneDesk Mobile pagina of op de pagina met demo’s. Of maak gewoon een afspraak, wel zo leuk en dan laten we je heel graag zien wat je allemaal kunt met OneDesk Mobile.

door Peter Vos | 8 jul, 2025 | Blog |
Werken kan tegenwoordig overal: op kantoor, thuis, onderweg of zelfs op een zonnig terras. Super flexibel natuurlijk, maar het brengt ook risico’s met zich mee. Want hoe zorg je dat jouw medewerkers veilig kunnen werken, zonder dat ze verzanden in ingewikkelde wachtwoordprocedures, onhandige inlogschermen of beveiligingsregels waar niemand wat van snapt?
In deze blog nemen we je mee in hoe je een digitale werkplek veilig én gebruiksvriendelijk maakt. Inclusief slimme oplossingen die veel organisaties (nog) niet kennen.
Slimme Securitytools: Defender, Device Management & Conditional Access
Een veilige digitale werkplek begint bij goede beveiligingsgereedschappen. Gelukkig biedt Microsoft 365 hier al een schat aan mogelijkheden:
-
Microsoft Defender beschermt tegen virussen, ransomware en andere malware
-
Device Management zorgt dat alleen goedgekeurde apparaten toegang krijgen tot jouw bedrijfsdata
-
Conditional Access (voorwaardelijke toegang) bepaalt wie wanneer en vanaf welke locatie toegang krijgt tot apps en data
Het mooie? Dit kan allemaal volautomatisch geregeld worden. Zit je medewerker op kantoor? Dan kan hij zonder extra checks inloggen. Werkt hij ineens vanaf een onbekend apparaat op vakantie? Dan wordt extra authenticatie vereist. Met een slimme inrichting worden deze securitymaatregelen op de achtergrond geregeld. Gebruikers merken er weinig van, maar de beveiliging staat wél als een huis.
Phishing: De grootste bedreiging blijft de gebruiker (maar er is hoop!)
We kunnen het niet vaak genoeg zeggen: de zwakste schakel in cybersecurity is en blijft de gebruiker zelf. En dan vooral bij phishingaanvallen. Klikt een medewerker per ongeluk op een foute link? Dan kan dat grote gevolgen hebben, van datalekken tot complete bedrijfssabotage. Gelukkig zijn er steeds slimmere oplossingen om medewerkers bewust te maken van online gevaren. Lemontree heeft een AI-gedreven security awareness-training die zich automatisch aanpast aan het niveau en de dagelijkse taken van iedere gebruiker. De training:
-
Simuleert realistische phishingaanvallen
-
Geeft directe feedback en praktische tips
-
Maakt medewerkers steeds bewuster, zonder ze te overspoelen met theorie
Zo wordt securitytraining leuk, effectief en relevant.
Veilig Inloggen Zonder gedoe: SSO, MFA & OneDesk Mobile
Veilig inloggen is essentieel, maar niemand wil de hele dag gehannes met wachtwoorden en verificatiecodes. Gelukkig kan het tegenwoordig stukken slimmer. Met Single Sign-On (SSO) en Multi-Factor Authenticatie (MFA) via OneDesk Mobile loggen medewerkers in met hun Microsoft-account. Op basis van Conditional Access wordt automatisch bepaald welke extra stappen nodig zijn.
Het resultaat:
OneDesk Mobile regelt dit allemaal op de achtergrond. Gebruikers zien alleen de apps en tools die voor hen relevant zijn en kunnen zonder gedoe aan het werk. Alles veilig geregeld.
Veilig printen: Cloud Printing zonder stress
Printen lijkt misschien ouderwets, maar het is nog steeds een risico in veel organisaties. Documenten blijven liggen op printers, en voor je het weet heeft de verkeerde persoon een vertrouwelijk rapport in handen. Daarom hoort veilig printen ook bij een moderne werkplek. OneDesk Mobile integreert met slimme cloud printing-oplossingen:
-
Je printopdracht wordt pas uitgevoerd als je fysiek bij de printer staat
-
Je identificeert jezelf eenvoudig met je telefoon of badge
-
Documenten worden nooit onbeheerd achtergelaten
Dit voorkomt niet alleen datalekken, maar zorgt er ook voor dat printen naadloos past in een moderne digitale werkplek.
Aanvullende Security-eisen voor een Moderne Werkplek
Naast bovenstaande oplossingen zijn er nog enkele essentiële security-eisen voor een veilige werkplek anno nu:
-
Encryptie van data (zowel tijdens opslag als tijdens verzending)
-
Automatische software-updates op alle apparaten en apps
-
Zero Trust-beleid: standaard géén toegang, tenzij expliciet toegestaan
-
Monitoring & logging van verdachte activiteiten (bijvoorbeeld via Microsoft Sentinel)
-
Duidelijke exit procedures voor medewerkers die uit dienst gaan (directe intrekking van toegang)
Met deze maatregelen wordt jouw werkplek niet alleen veilig, maar ook compliant met alle belangrijke wet- en regelgeving, zoals AVG/GDPR en NIS2.
De conclusie: Slim werken is veilig werken
De tijd van ‘veiligheid versus gebruiksgemak’ is voorbij. Met slimme een slimme oplossing als OneDesk en AI-gedreven trainingen kun je veiligheid en gebruiksgemak perfect combineren.
Een veilige werkplek:
-
Beveiligt apparaten en toegang tot data automatisch
-
Helpt medewerkers slim om te gaan met phishing
-
Biedt inloggen zonder gedoe, maar mét controle
-
Maakt printen veilig én praktisch
-
Voldoe je direct aan de strengste security-standaarden
Preview op Deel 3
In deel 3 van deze serie duiken we dieper in:
-
De kracht van een goede bedrijfszoekmachine
-
Slim informatie terugvinden met OneDesk Mobile
-
Persoonlijke dashboards met Power BI-integraties
-
Praktijkvoorbeelden van productiviteitsslagen
Zo ontdek je hoe je écht álle informatie binnen handbereik krijgt en grip houdt op de digitale chaos.
Meer weten over OneDesk Mobile?
Wil je meer weten over OneDesk Mobile kijk dan eens op de OneDesk Mobile pagina of op de pagina met demo’s. Of maak gewoon een afspraak, wel zo leuk en dan laten we je heel graag zien wat je allemaal kunt met OneDesk Mobile.
Ga naar deel 3

door Peter Vos | 8 jul, 2025 | Blog |
In de huidige digitale wereld barst het van de tools, apps en platforms. Toch worstelen veel organisaties nog altijd met de basis: een effectieve digitale werkplek. Want eerlijk is eerlijk: werken met de vele onderdelen van Microsoft 365 is voor veel medewerkers helemaal niet zo eenvoudig. Er zijn zóveel mogelijkheden dat de meeste mensen het overzicht verliezen. Met als gevolg: een wirwar aan bestanden, zoekgeraas naar informatie en een inbox die nooit leeg raakt.
Maar het kan anders. Veel beter zelfs. In deze blogserie neem ik je mee in hoe je met een slimme digitale werkplek – zoals OneDesk Mobile van Lemontree – niet alleen overzicht creëert, maar ook de betrokkenheid, productiviteit én het werkplezier van medewerkers verhoogt.
Waarom Microsoft 365 niet vanzelf werkt
Microsoft 365 is zonder twijfel een krachtige suite van tools. Teams, SharePoint, OneDrive, Outlook, Viva, Power BI, Planner – het lijkt wel of er voor iedere behoefte een tool is. Maar juist dát is het probleem. Zóveel keuze leidt tot chaos. Veel gebruikers weten simpelweg niet welke tool ze waarvoor moeten inzetten. Moet je nou bestanden delen via Teams, OneDrive of SharePoint? Wat is het verschil tussen Planner en To Do? Wanneer gebruik je Viva Engage? Zonder duidelijke richtlijnen en instructies blijft het gebruik beperkt tot een paar vertrouwde functies, terwijl de rest ongebruikt (en onbegrepen) blijft. Daar komt nog bij dat veel gebruikers vaak niet precies weten wat er allemaal kan met Microsoft365. Daardoor nemen ze bijvoorbeeld een betaald abonnement op een survey tool, terwijl je met Microsoft Forms al heel ver kunt komen om onderzoeken te doen.
Bedrijfsbeleid als onmisbare pijler
Daarom is een goed doordacht bedrijfsbeleid cruciaal. Je organisatie moet bepalen:
-
Welke tools in welke situaties worden ingezet
-
Hoe documenten worden opgeslagen en gedeeld
-
Hoe communicatiekanalen ingericht worden (denk aan Teams en Viva Engage)
-
Welke apps je wel en niet aanbiedt aan gebruikers
Dit is geen kwestie van ‘je moet gewoon even wennen’. Het vraagt om duidelijke keuzes, heldere instructies én begeleiding. Alleen zo benut je de kracht van Microsoft 365 op een gecontroleerde én veilige manier.
Personalisatie: Minder overload, meer relevantie
Een ander belangrijk aspect van een moderne digitale werkplek is personalisatie. Werknemers willen snel toegang tot de informatie en applicaties die voor hen relevant zijn. Niemand zit te wachten op een overload aan irrelevante berichten, meldingen en apps.
Met een werkplekoplossing als OneDesk Mobile personaliseer je de werkplek volledig:
-
Iedere medewerker ziet alleen de tools en informatie die voor hem of haar belangrijk zijn
-
Actuele interne berichten verschijnen op maat in de interface
-
Via slimme integraties zie je direct KPI’s of andere data die voor jou van belang zijn, bijvoorbeeld met Power BI
Zo wordt de digitale werkplek een échte cockpit: overzichtelijk, relevant en efficiënt.
Betrokkenheid & merkbeleving: Je organisatie als community
Een digitale werkplek moet méér zijn dan een vergaarbak van apps en bestanden. Het is dé plek waar je medewerkers betrekt bij wat er speelt in de organisatie. Denk aan:
-
Bedrijfsnieuws en belangrijke mededelingen
- Belangrijke agenda-items en evenementen
-
Successen en mijlpalen van teams
-
Inspirerende verhalen en initiatieven
Dit soort content kun je perfect integreren in OneDesk, waarmee je medewerkers niet alleen op de hoogte houdt, maar ook bijdraagt aan je interne merkbeleving en organisatiecultuur. Een krachtig hulpmiddel hiervoor is Viva Engage – dé social community module van Microsoft 365 – waarin je medewerkers eenvoudig laat meepraten, ideeën laat delen en samen successen viert.
Helaas wordt Viva Engage nog vaak onderschat of helemaal niet gebruikt. Dat is zonde, want het biedt juist laagdrempelige mogelijkheden om de betrokkenheid te vergroten.
Preview op Deel 2
In deel 2 zoomen we in op security
- Technische maatregelen op de werkplek
- Conditional Access
- Bewustwordingstrainingen bij de gebruikers
- Veilig printen
- Inloggen zonder gedoe
Preview op Deel 3
In deel3 van deze serie duiken we dieper in:
-
De kracht van een goede bedrijfszoekmachine
-
Slim informatie terugvinden met OneDesk Mobile
-
Persoonlijke dashboards met Power BI-integraties
-
Praktijkvoorbeelden van productiviteitsslagen
Zo ontdek je hoe je écht álle informatie binnen handbereik krijgt en grip houdt op de digitale chaos.
Meer weten over OneDesk Mobile?
Wil je meer weten over OneDesk Mobile kijk dan eens op de OneDesk Mobile pagina of op de pagina met demo’s. Of maak gewoon een afspraak, wel zo leuk en dan laten we je heel graag zien wat je allemaal kunt met OneDesk Mobile.
Ga naar deel 2

door Peter Vos | 21 apr, 2025 | Blog |
Wat bedoelen we met Data-soevereiniteit?
IT-soevereiniteit (ook: digitale of datasoevereiniteit) is het vermogen van een organisatie om zélf te bepalen waar data en workloads leven, wie er toegang toe heeft, welke wet- en regelgeving van toepassing is en hoe continuïteit wordt geborgd—ongeacht leveranciers, landsgrenzen of politieke veranderingen. Het omvat:
- Data-soevereiniteit: fysieke en logische locatie van data + toepasselijke rechtsmacht.
- Operationele soevereiniteit: controle over configuraties, sleutels, supply chain en exit-mogelijkheden.
- Compliance-soevereiniteit: aantoonbare naleving van GDPR, NIS2 en sectorregels (bijv. DORA in finance).
Waarom dit belangrijk is? Omdat technische keuzes (bijv. SaaS in een niet-EU-jurisdictie) juridische gevolgen hebben. In 2020 vernietigde het Hof van Justitie van de EU Privacy Shield (Schrems II), omdat Amerikaanse surveillancewetgeving onvoldoende waarborgen bood; sindsdien ligt elke trans-Atlantische dataoverdracht onder een vergrootglas.
De geopolitieke context: onzekerheid is een risico
Veranderende beleidsrichtingen in de VS (ongeacht welke president) kunnen direct effect hebben op datatoegang door veiligheids- en opsporingsdiensten. De U.S. CLOUD Act kan Amerikaanse aanbieders verplichten data te overhandigen, ook als die buiten de VS is opgeslagen—een punt van zorg voor Europese verwerkers en verwerkingsverantwoordelijken.
Sinds 2023 is er het EU-US Data Privacy Framework (DPF), waarmee doorgifte naar gecertificeerde Amerikaanse partijen wél kan—maar privacy-organisaties hebben al aangekondigd dat zij het opnieuw juridisch zullen toetsen. Met andere woorden: bouw op het DPF als juridische basis, maar ontwerp uw architectuur alsof het morgen weer kan veranderen.
Europese regels die soevereiniteit concreet maken
- GDPR: bepaalt principes als dataminimalisatie, doelbinding en integriteit en vertrouwelijkheid. Het is de basis voor elke beslissing over dataopslag, -deling en -bescherming.
- NIS2: breidt cybersecurity-plicht uit naar veel meer sectoren en ketenpartners. Vereist risicobeheer, incident-melding, bestuurdersaansprakelijkheid en eisen aan toeleveranciers en cloudproviders.
- DORA (financiële sector): legt nadruk op operationele weerbaarheid en uitbestedingsrisico’s richting kritieke derde partijen. (Zie ook recente analyses over de verschuiving van privacy- naar weerbaarheidseisen.)
Implicatie: IT-soevereiniteit is niet alleen “waar staat mijn data?”, maar ook “kan ik aantonen dat ik regie heb op toegang, doorgifte, incidenten en exit—in de hele keten?”
Hoe grote cloud-vendors hiermee omgaan
Microsoft in het bijzonder
- EU Data Boundary (EUDb): Microsoft verplaatst en verwerkt klantdata voor Microsoft 365, Azure, Dynamics 365 en Power Platform in de EU, met aanvullende transparantie over dataflows en (gefaseerd) EU-afhandeling van supportdata. Dit helpt bij residency en toegangsbeperking binnen de EU-grenzen.
- Microsoft Cloud for Sovereignty (MCfS): sinds eind 2023 generally available; biedt beleidscontroles, lokalisatie, versleuteling met customer-managed keys en auditability bovenop Azure, gericht op overheden en gereguleerde sectoren met strikte soevereiniteitseisen.
Belangrijke nuance: ook met EU-datagrenzen en soevereiniteits-features blijft de rechtsmacht van de aanbieder relevant (CLOUD Act-discussie). Daarom is technische soevereiniteit (encryptie met eigen sleutels/HSM, confidential computing, strikte logging en conditional access) plus contractuele waarborgen essentieel.
Andere grote aanbieders (kort)
- Datagrenzen/sovereign cloud-varianten en lokale regio’s zijn inmiddels breed beschikbaar. Toch verschillen ze in diepgang van controls, mate van EU-lokale supportafhandeling en transparantie van dataflows. Verifieer altijd welke data (bijv. telemetrie, logs, pseudonieme identifiers) binnen de grens blijven en wat de uitzonderingen zijn.
Wat gaat er mis als soevereiniteit niet goed is geregeld?
- Juridisch risico: onrechtmatige doorgifte of onvoldoende waarborgen kan leiden tot klachten, dwangsommen en GDPR-boetes; Schrems-jurisprudentie laat zien dat “modelclauses + business as usual” niet altijd volstaat.
- Operationeel risico: afhankelijkheid van één leverancier zonder exit-strategie kan uw continuïteit raken (lock-in, prijswijzigingen, regio-uitval).
- Security-risico: onvoldoende ketenregie druist in tegen NIS2-verwachtingen (leveranciersbeheer, incident-melding, business continuity).
- Reputatie- en commerciële schade: klanten—zeker in de publieke sector en kritieke infrastructuur—verwachten EU-conforme datamodellen en aantoonbare controle.
Praktisch kader: zo bouwt u soevereiniteit in uw cloudstrategie
1) Breng rechtsmatigheid & datastromen in kaart (GDPR-by-design).
- Registreer verwerkingen, herleid grondslagen en doelen, minimaliseer data, definieer bewaartermijnen.
- Classificeer data (persoonsgegevens, vertrouwelijk, export-beperkt) en koppel aan locatie- en encryptie-eisen.
2) Kies een soeverein architectuurpatroon.
- EU-data-residency: region-pinning + EU Data Boundary.
- Encryptie met eigen sleutels (CMK/HSM), waar mogelijk double-key encryption of hold your own key.
- Confidential computing voor gevoelige workloads (minimaliseert trust in de provider).
- Strikte identity & access: PIM, conditionele toegang, just-in-time en just-enough-admin.
3) Adopteer Microsoft-specifieke soevereiniteitsopties waar passend.
- Overweeg Cloud for Sovereignty voor workloads met hoge compliance-druk (beleidssjablonen, lokalisatie, auditing).
- Gebruik EU-lokale support en beperk cross-border supporttoegang, waar beschikbaar.
4) Richt NIS2-conform ketenbeheer in.
- Evalueer leveranciers op risicobeheer, incident-respons, continuïteit, patching, logging en contractuele waarborgen.
- Leg RTO/RPO en exit-paden vast; test restore en region-failover periodiek.
5) Leg juridische waarborgen vast voor doorgifte buiten de EU.
- Controleer of de ontvanger DPF-gecertificeerd is of werk met SCC’s + aanvullende maatregelen (encryptie, pseudonimisering). Houd rekening met mogelijke juridische veranderingen.
6) Bewijsbaarheid & audit.
- Centreer logging, evidence en policies-as-code (bijv. Azure Policy, Defender for Cloud).
- Automatiseer compliance-rapportages en data lineage.
Koppeling naar NIS2, GDPR en co. — in één oogopslag
- GDPR → rechtmatigheid, dataminimalisatie, beveiliging, DPIA’s, betrokkenenrechten.
- NIS2 → risicobeheer, bestuurdersverantwoordelijkheid, incident-melding (24/72 uur), supply-chain-security, business continuity, testing.
- DORA (indien van toepassing) → ICT-risico’s, scenario-tests, third-party risk, exit-plannen (financiële sector).
- Trans-Atlantisch (DPF/CLOUD Act) → wees realistisch over rechtsmacht en borg aanvullende technische en contractuele maatregelen.
Checklist: “ben ik soeverein genoeg?”
- Dataflow-kaart met locaties en rechtsgronden up-to-date.
- EU-residency afgedwongen (regions, policies) + EU Data Boundary geactiveerd waar mogelijk.
- Encryptie met eigen sleutels (en sleutelbeheerproces) + back-up en KMS-segregatie.
- NIS2-conforme ketenafspraken; leveranciers beoordeeld op incident-respons en continuïteit.
- Doorgifte buiten EU gedekt via DPF/SCC’s + aanvullende maatregelen.
- Exit-strategie getest (data-export, schema’s, infra-as-code portabiliteit).
- Audit-evidence en rapportages automatisch te genereren.
Veelgestelde vragen (FAQ)
Is data in een EU-regio automatisch GDPR-compliant?
Nee. Locatie helpt, maar GDPR vraagt ook om rechtmatigheid, minimalisatie, doelen én passende beveiliging.
Maakt de EU Data Boundary doorgifte-risico’s verleden tijd?
Het reduceert risico’s en verbetert transparantie, maar rechtsmacht en uitzonderingen (bijv. bepaalde telemetrie/support) blijven aandachtspunten. Combineer met encryptie, beleid en contractuele waarborgen.
Is het EU-US DPF ‘veilig’ om op te bouwen?
Ja, het is een geldige grondslag, maar er bestaan juridische uitdagingen. Ontwerp uw architectuur soeverein zodat u niet afhankelijk bent van één mechanisme.
Wat is het verschil tussen soeverein “by vendor” en soeverein “by design”?
Vendor-opties (zoals MCfS) versnellen compliance, maar by design houdt in dat ú de regie neemt over versleuteling, identities, policies, logging en exit—ongeacht leverancier.
IT-soevereiniteit is geen luxe, maar een licence to operate in Europa. Met GDPR, NIS2 en sectorale regels groeit de verplichting om controleerbaar, juridisch robuust en operationeel weerbaar te zijn. Microsoft en andere vendoren bieden serieuze bouwstenen (EU Data Boundary, Cloud for Sovereignty), maar echte soevereiniteit ontstaat pas wanneer u techniek, processen én contracten integraal regisseert.