Microsoft zet een belangrijke stap in het toegankelijker maken van geavanceerde kunstmatige intelligentie voor Europese organisaties. Vanaf eind 2026 worden de AI-modellen van Anthropic, bekend onder de naam Claude, binnen de Europese datagrenzen van Microsoft verwerkt. Daarmee verdwijnt een belangrijke belemmering voor bedrijven die willen profiteren van de nieuwste AI-technologie, maar tegelijkertijd hoge eisen stellen aan gegevensbescherming, compliance en digitale veiligheid.
Microsoft maakte op 5 november bekend dat de Claude-modellen binnen Microsoft Copilot voortaan ook onder de zogenoemde EU Data Boundary gaan vallen. Voor organisaties die Microsoft 365 gebruiken, betekent dit dat zij toegang krijgen tot verschillende geavanceerde AI-modellen, terwijl de verwerking van hun bedrijfsgegevens binnen de Europese Unie en de landen van de Europese Vrijhandelsassociatie (EFTA) blijft.
De aankondiging is vooral relevant voor organisaties die AI steeds intensiever willen inzetten bij hun dagelijkse werkzaamheden, maar terughoudend zijn vanwege vragen over gegevensverwerking, privacy en de afhankelijkheid van externe AI-leveranciers. Juist voor sectoren waarin vertrouwelijkheid en regelgeving een grote rol spelen, zoals de zorg, financiële dienstverlening en zakelijke dienstverlening, kan deze ontwikkeling een belangrijke drempel wegnemen.
Meer keuze in AI-modellen binnen Microsoft 365 Copilot
Tot voor kort werd Microsoft Copilot vooral geassocieerd met de AI-modellen van OpenAI. Inmiddels ontwikkelt Microsoft Copilot zich steeds nadrukkelijker tot een platform waarop verschillende AI-modellen beschikbaar zijn. De achterliggende gedachte is dat niet ieder AI-model voor iedere taak even geschikt is.
De Claude-modellen van Anthropic vormen daarbij een belangrijke aanvulling. Ze worden onder meer ingezet voor het analyseren van omvangrijke documenten, het verwerken van complexe informatie, het ondersteunen van programmeerwerk en het uitvoeren van taken waarbij meerdere stappen en informatiebronnen samenkomen.
Binnen Microsoft Copilot kunnen organisaties daardoor steeds beter bepalen welk AI-model het meest geschikt is voor een specifieke toepassing, zonder dat medewerkers daarvoor voortdurend tussen verschillende AI-platforms hoeven te wisselen.
Deze ontwikkeling is ook zichtbaar in Microsoft Copilot Cowork, waarmee AI niet alleen antwoorden geeft op vragen, maar gebruikers ook ondersteunt bij het organiseren en uitvoeren van werkzaamheden. Denk bijvoorbeeld aan het voorbereiden van projecten, het verzamelen en structureren van informatie of het ondersteunen van processen die normaal gesproken verschillende handmatige handelingen vereisen.
Voor organisaties ontstaat daarmee een interessante mogelijkheid: verschillende AI-technologieën benutten vanuit één vertrouwde Microsoft 365-omgeving, met centrale afspraken over beveiliging, toegang en gegevensbescherming.
Europese gegevensverwerking neemt belangrijke onzekerheid weg
Een belangrijk aandachtspunt bij het zakelijk gebruik van generatieve AI is de locatie waar bedrijfsinformatie wordt verwerkt. Organisaties werken dagelijks met persoonsgegevens, financiële informatie, klantgegevens en andere vertrouwelijke documenten. Wanneer deze informatie door AI-systemen wordt verwerkt, moet duidelijk zijn welke partijen toegang hebben tot de gegevens en onder welke voorwaarden dat gebeurt.
Microsoft heeft hiervoor de EU Data Boundary ingericht. Dit is een contractuele toezegging om bepaalde klantgegevens binnen de Europese Unie en de EFTA op te slaan en te verwerken. Voor de hiervoor in aanmerking komende Microsoft 365-diensten maakt deze bescherming onderdeel uit van de bestaande contractuele afspraken.
Tot nu toe vielen de Claude-modellen binnen Microsoft Copilot buiten deze Europese datagrenzen. Organisaties die de modellen wilden gebruiken, moesten daardoor rekening houden met mogelijke verwerking buiten de EU Data Boundary.
Microsoft heeft aangekondigd dat dit uiterlijk eind 2026 verandert. Vanaf dat moment kunnen Europese organisaties de betreffende Claude-modellen gebruiken met gegevensverwerking binnen de EU Data Boundary.
Dat is een belangrijke verbetering, maar het betekent niet automatisch dat iedere toepassing daarmee volledig voldoet aan de AVG of aan sectorspecifieke regelgeving. Europese gegevensverwerking is immers slechts één onderdeel van een verantwoord privacy- en beveiligingsbeleid. Ook toegangsrechten, gegevensclassificatie, bewaartermijnen en het gebruik van externe gegevensbronnen blijven bepalend voor de veiligheid van AI.
Wat betekent deze ontwikkeling concreet voor organisaties?
Voor bedrijven die Microsoft 365 Copilot al gebruiken of de introductie ervan voorbereiden, biedt deze ontwikkeling verschillende voordelen.
Allereerst ontstaat er meer vrijheid om de mogelijkheden van verschillende AI-modellen te benutten. Organisaties hoeven zich niet langer uitsluitend op één technologie te richten, maar kunnen binnen Copilot profiteren van modellen die voor uiteenlopende werkzaamheden zijn ontwikkeld. Dat maakt het eenvoudiger om AI toe te passen op zowel dagelijkse productiviteit als complexere bedrijfsprocessen.
Daarnaast wordt het eenvoudiger om de inzet van AI te combineren met bestaande afspraken over gegevensbescherming. Doordat Claude onder de Europese datagrenzen van Microsoft gaat vallen, kunnen organisaties de modellen gebruiken zonder voor deze verwerking afstand te hoeven doen van de betreffende regionale toezeggingen van Microsoft.
Ook voor IT-afdelingen biedt de ontwikkeling voordelen. Het gebruik van Claude binnen Copilot kan centraal worden beheerd via het Microsoft 365-beheercentrum. Beheerders kunnen bepalen welke medewerkers of gebruikersgroepen toegang krijgen tot de modellen. Daarmee wordt het mogelijk om nieuwe AI-functionaliteit gecontroleerd te introduceren, bijvoorbeeld door eerst een beperkte groep medewerkers toegang te geven en de toepassing vervolgens gefaseerd uit te breiden.
Microsoft bevestigt bovendien dat klantgegevens die via de betreffende Copilot-diensten worden verwerkt, niet worden gebruikt om generatieve AI-basismodellen te trainen. De modellen vallen onder de zakelijke gegevensbescherming van Microsoft.
Voor organisaties die AI willen opschalen, ontstaat zo een betere combinatie van technologische keuzevrijheid, centrale beheersbaarheid en bescherming van bedrijfsinformatie.
De volgende stap: van AI-assistent naar digitale collega
De introductie van Claude binnen de Europese datagrenzen past in een bredere ontwikkeling waarbij AI steeds verder integreert in bedrijfsprocessen. Waar generatieve AI aanvankelijk vooral werd gebruikt om teksten te schrijven, informatie samen te vatten of vragen te beantwoorden, verschuift de aandacht naar systemen die zelfstandig meerdere stappen kunnen uitvoeren.
Met toepassingen zoals Copilot Cowork wordt die ontwikkeling steeds concreter. AI kan medewerkers ondersteunen bij het voorbereiden, coördineren en uitvoeren van werkzaamheden, waarbij informatie uit verschillende onderdelen van de digitale werkomgeving wordt gecombineerd.
Dat biedt kansen om administratieve werkzaamheden te verminderen, informatie sneller beschikbaar te maken en medewerkers meer ruimte te geven voor werkzaamheden waarbij menselijke kennis en beoordeling essentieel zijn.
Tegelijkertijd neemt het belang van goed ingerichte governance toe. Naarmate AI meer toegang krijgt tot bedrijfsinformatie en meer handelingen kan uitvoeren, worden duidelijke autorisaties, dataclassificatie en toezicht belangrijker. Een AI-assistent die toegang heeft tot te veel informatie kan immers ook informatie verwerken die niet voor de betreffende gebruiker of toepassing bedoeld is.
De kwaliteit van de onderliggende Microsoft 365-omgeving wordt daarmee steeds bepalender voor het succes van AI.
Verantwoord AI-gebruik begint bij een goed ingerichte Microsoft 365-omgeving
Bij Lemontree zien we de ontwikkeling van Microsoft Copilot als onderdeel van een bredere verandering in de manier waarop organisaties hun ICT inzetten. AI wordt steeds minder een afzonderlijke toepassing en steeds meer een geïntegreerd onderdeel van de digitale werkplek.
Dat vraagt om meer dan het beschikbaar stellen van een Copilot-licentie. Organisaties moeten inzicht hebben in de informatie die binnen Microsoft 365 beschikbaar is, welke medewerkers toegang hebben tot gevoelige gegevens en welke beveiligingsmaatregelen nodig zijn om AI veilig te kunnen gebruiken.
Met Microsoft Entra ID, Microsoft Purview en de beveiligingsmogelijkheden van Microsoft 365 kunnen organisaties hiervoor belangrijke randvoorwaarden inrichten. Denk aan het beheren van toegangsrechten, het classificeren en beschermen van vertrouwelijke informatie en het voorkomen dat gevoelige bedrijfsgegevens onbedoeld worden gedeeld.
Lemontree helpt organisaties bij het beoordelen van hun AI-gereedheid, het veilig inrichten van Microsoft 365 en het ontwikkelen van een praktische aanpak voor de inzet van Copilot. Daarbij kijken we niet alleen naar de technologie, maar vooral naar de toegevoegde waarde voor medewerkers en bedrijfsprocessen.
Een goed ingerichte digitale werkomgeving maakt het mogelijk om nieuwe AI-functionaliteit sneller te benutten, zonder dat beveiliging en beheersbaarheid ondergeschikt raken aan innovatie.
Europese Claude-modellen maken AI aantrekkelijker voor het bedrijfsleven
Met de aangekondigde uitbreiding van de EU Data Boundary laat Microsoft zien dat keuzevrijheid in AI en Europese gegevensbescherming steeds beter samengaan. Voor organisaties die willen investeren in AI, maar tegelijkertijd controle willen houden over hun bedrijfsinformatie, is dat een belangrijke ontwikkeling.
De nieuwe mogelijkheden worden naar verwachting uiterlijk eind 2026 beschikbaar. Organisaties die Claude al binnen Copilot gebruiken, hoeven volgens Microsoft geen actie te ondernemen om de aangekondigde overgang naar Europese verwerking te realiseren. Voor andere organisaties blijven de Claude-modellen standaard uitgeschakeld totdat beheerders deze expliciet beschikbaar stellen.
De belangrijkste vraag voor organisaties is daarmee niet langer alleen welke AI-technologie de beste resultaten oplevert, maar vooral hoe verschillende AI-modellen veilig, effectief en verantwoord kunnen worden ingezet.
Want de werkelijke waarde van AI ontstaat pas wanneer technologische innovatie samengaat met betrouwbare informatie, goede beveiliging en duidelijke regie.
Ontdek hoe AI waarde toevoegt aan uw organisatie
Wilt u weten hoe uw organisatie Microsoft 365 Copilot en de nieuwste AI-mogelijkheden veilig en effectief kan inzetten? Lemontree helpt u inzicht te krijgen in de technische, organisatorische en beveiligingsvoorwaarden voor verantwoord AI-gebruik. Van een AI-readiness scan tot de inrichting van Microsoft 365, security en governance.
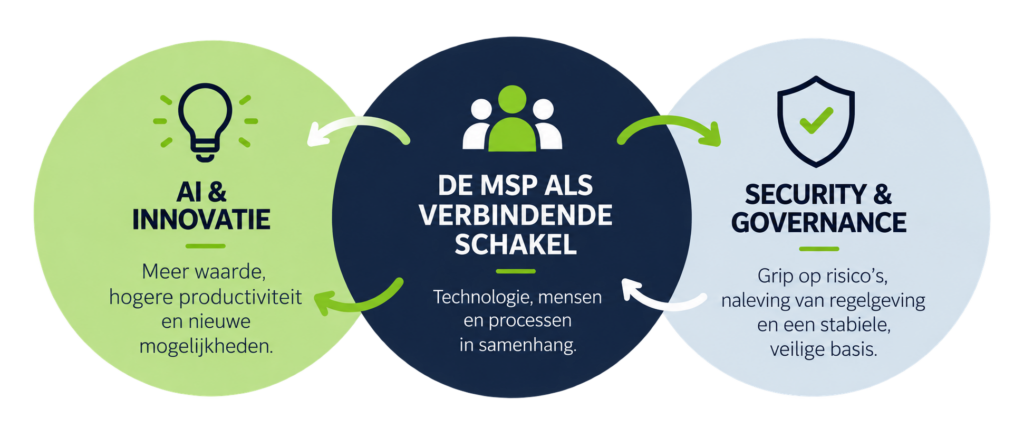
Organisaties willen met AI innoveren, bedrijfsprocessen versnellen en medewerkers productiever maken. Tegelijkertijd nemen cyberdreigingen toe en groeit het risico dat nieuwe technologie sneller wordt ingevoerd dan organisaties kunnen beheersen. Dat verandert de rol van IT-beheer ingrijpend. De moderne Managed Service Provider (MSP) is niet langer uitsluitend verantwoordelijk voor goed functionerende IT, maar wordt steeds meer een strategische partner die innovatie mogelijk maakt en tegelijkertijd de digitale veiligheid en governance bewaakt.
Van technisch beheer naar strategische verantwoordelijkheid
Jarenlang was de opdracht aan een externe IT-beheerder overzichtelijk: zorg dat systemen beschikbaar zijn, medewerkers probleemloos kunnen werken en storingen snel worden opgelost. De kwaliteit van een MSP werd vooral beoordeeld op technische prestaties, responstijden en gebruikerstevredenheid. Hoe minder een organisatie van haar IT-beheer merkte, hoe beter de dienstverlening doorgaans werd gewaardeerd.
Die basis blijft onverminderd belangrijk, maar de verwachtingen zijn fundamenteel veranderd. Technologie is uitgegroeid tot een strategisch bedrijfsmiddel waarmee organisaties hun dienstverlening verbeteren, processen automatiseren en concurrentievoordeel realiseren. Tegelijkertijd zijn de risico’s van verkeerd technologiegebruik aanzienlijk toegenomen. Daarmee verschuift de verantwoordelijkheid van de MSP van het beheren van systemen naar het begeleiden van organisaties bij het verantwoord inzetten van technologie.
Vooral kunstmatige intelligentie versnelt die ontwikkeling. AI biedt enorme mogelijkheden om efficiënter te werken, maar stelt organisaties ook voor nieuwe vragen over gegevensbescherming, toegangsrechten, betrouwbaarheid en verantwoordelijkheid. De IT-partner moet daardoor niet alleen begrijpen hoe nieuwe technologie werkt, maar ook kunnen beoordelen onder welke voorwaarden die technologie verstandig kan worden toegepast.
AI maakt de behoefte aan een digitaal geweten groter
De snelheid waarmee AI zijn intrede doet op de werkvloer is ongekend. Medewerkers gebruiken toepassingen zoals ChatGPT, Gemini, Claude, Grok en Microsoft Copilot om documenten op te stellen, informatie te analyseren en werkzaamheden te automatiseren. Veel van deze initiatieven ontstaan buiten de IT-afdeling om, waardoor organisaties onvoldoende zicht hebben op welke gegevens worden verwerkt en welke risico’s daarmee samenhangen.
Een medewerker die vertrouwelijke klantinformatie invoert in een externe AI-dienst, realiseert zich mogelijk niet welke gevolgen dat kan hebben. Ook kan een AI-assistent die toegang krijgt tot bedrijfsinformatie bestaande tekortkomingen in toegangsrechten blootleggen. Informatie die jarenlang moeilijk vindbaar was, kan dankzij AI ineens eenvoudig worden ontsloten voor iedereen die daar technisch toegang toe heeft.
Daar komt bij dat AI-agenten steeds vaker zelfstandig handelingen kunnen uitvoeren binnen bedrijfsapplicaties. Daarmee wordt het niet alleen belangrijk welke informatie AI mag gebruiken, maar ook welke acties een systeem zelfstandig mag ondernemen en wie daarvoor verantwoordelijk is.
Juist hier ontstaat een nieuwe rol voor de MSP als het digitale geweten van de organisatie. Een goede IT-partner moet niet uitsluitend enthousiast meebewegen met iedere technologische ontwikkeling, maar ook kritische vragen durven stellen. Is de informatiehuishouding voldoende op orde? Zijn toegangsrechten goed ingericht? Begrijpen medewerkers de risico’s? En levert de beoogde toepassing daadwerkelijk voldoende bedrijfswaarde op?
Dat betekent niet dat de MSP innovatie moet afremmen. Integendeel, de belangrijkste toegevoegde waarde ontstaat wanneer een beheerpartner organisaties helpt om verantwoord te versnellen. Door risico’s vooraf inzichtelijk te maken en passende maatregelen te treffen, kunnen bedrijven nieuwe technologie met meer vertrouwen inzetten.
Cybersecurity vraagt om een andere manier van denken
Naast AI verandert ook het dreigingslandschap de verantwoordelijkheid van IT-beheer. Cybercriminelen richten zich steeds vaker op identiteiten, cloudomgevingen en menselijke kwetsbaarheden. Met behulp van AI kunnen bovendien overtuigende phishingberichten worden geproduceerd die nauwelijks nog van legitieme communicatie te onderscheiden zijn.
Traditionele beveiligingsmaatregelen zoals firewalls, endpointbeveiliging, multifactor-authenticatie en patchmanagement blijven noodzakelijk, maar bieden geen volledige garantie dat aanvallers buiten de deur blijven. Organisaties moeten er daarom rekening mee houden dat preventieve maatregelen op enig moment kunnen worden omzeild.
Daarmee groeit het belang van Managed Detection & Response (MDR), waarbij beveiligingssignalen voortdurend worden gemonitord, verdachte activiteiten worden onderzocht en passende maatregelen worden genomen wanneer een bedreiging wordt vastgesteld. MDR voorkomt niet automatisch dat een aanvaller toegang krijgt, maar kan wel helpen om een aanval sneller te ontdekken en de gevolgen te beperken.
Aanvullende disciplines zoals SIEM, Identity Security Posture Management (ISPM) en Endpoint Security Posture Management (ESPM) bieden inzicht in beveiligingsgebeurtenissen, identiteitsrisico’s en kwetsbaarheden van werkplekken. Ook de bescherming van e-maildomeinen en mailreputatie krijgt meer aandacht, omdat cybercriminelen steeds vaker misbruik maken van de digitale identiteit van betrouwbare organisaties.
Voor een MSP betekent dit dat cybersecurity niet langer een afzonderlijke technische dienst is, maar een structureel onderdeel van de verantwoordelijkheid voor de digitale continuïteit van klanten. De beheerpartner moet niet alleen systemen onderhouden, maar ook voortdurend beoordelen waar risico’s ontstaan en hoe deze kunnen worden beperkt.
Een goede MSP remt innovatie niet af, maar zorgt dat je met vertrouwen kunt vooruitgaan
Innovatie en veiligheid moeten elkaar versterken
De kern van modern IT-beheer ligt in het vinden van een gezond evenwicht tussen technologische vooruitgang en risicobeheersing. Organisaties die iedere innovatie uitstellen totdat alle risico’s zijn uitgesloten, missen belangrijke kansen. Maar bedrijven die nieuwe technologie zonder voldoende voorbereiding introduceren, kunnen zichzelf blootstellen aan beveiligingsincidenten, complianceproblemen en onnodige kosten.</text>
Dat evenwicht vraagt om een samenhangende aanpak waarin IT-beheer, cybersecurity en AI-governance elkaar versterken. Een AI-readiness assessment kan bijvoorbeeld inzichtelijk maken of de technische en organisatorische basis voldoende op orde is om AI verantwoord toe te passen. Vervolgens kunnen gerichte verbeteringen in informatiebeheer, toegangsrechten en beveiliging worden gecombineerd met trainingen en de introductie van concrete AI-toepassingen.
Daarbij moet de nadruk niet uitsluitend liggen op het beschikbaar stellen van technologie. Een organisatie die honderden medewerkers toegang geeft tot Microsoft Copilot, realiseert daarmee niet automatisch productiviteitswinst. De werkelijke waarde ontstaat wanneer AI wordt gekoppeld aan concrete bedrijfsprocessen en medewerkers leren hoe zij de technologie effectief kunnen gebruiken.
Voor de moderne MSP ontstaat hierdoor een verbindende rol tussen IT, beveiliging en bedrijfsstrategie. De beheerpartner helpt niet alleen bij de technische implementatie, maar denkt ook mee over de voorwaarden waaronder nieuwe technologie daadwerkelijk waarde toevoegt.
De meerwaarde van een externe IT-partner
Juist voor middelgrote organisaties kan een gespecialiseerde MSP hierin een belangrijke rol spelen. Interne IT-afdelingen moeten doorgaans met beperkte capaciteit een breed scala aan verantwoordelijkheden vervullen. Naast dagelijkse ondersteuning en technisch beheer worden zij geconfronteerd met complexe beveiligingsvraagstukken, nieuwe regelgeving en de druk om AI snel beschikbaar te stellen.
Een externe beheerpartner kan specialistische kennis en ervaring uit verschillende klantomgevingen combineren. Daardoor kan een MSP risico’s eerder herkennen, ontwikkelingen beter duiden en organisaties helpen om onderbouwde technologische keuzes te maken. Bovendien kan een externe adviseur, mits voldoende onafhankelijk en deskundig, een kritisch tegenwicht bieden wanneer de wens om snel te innoveren groter is dan de aandacht voor de mogelijke gevolgen.
Lemontree ontwikkelt zijn dienstverlening vanuit die samenhang. Traditionele Managed Services en proactief werkplekbeheer vormen de basis voor een betrouwbare digitale omgeving, terwijl diensten zoals MDR, SIEM, ISPM, ESPM en Verified Domain Protection bijdragen aan de digitale weerbaarheid. Met AI-readiness assessments, Microsoft Copilot-begeleiding en trainingen ondersteunt Lemontree organisaties daarnaast bij het verantwoord benutten van nieuwe technologische mogelijkheden.
De waarde van deze combinatie zit niet in het aantal afzonderlijke diensten, maar in de verbinding ertussen. Een organisatie die AI wil introduceren, krijgt immers direct te maken met vragen over gegevensbescherming, informatiebeheer en toegangsrechten. Door deze onderwerpen in samenhang te behandelen, kan een MSP helpen voorkomen dat innovatieprojecten los komen te staan van de bestaande IT-architectuur en beveiligingsstrategie.
De MSP van morgen zorgt dat organisaties verantwoord vooruitkomen
De veranderende rol van IT-beheer vraagt ook om een andere manier waarop organisaties hun MSP beoordelen. Beschikbaarheid, responstijden en klanttevredenheid blijven belangrijk, maar vertellen niet het volledige verhaal. Minstens zo relevant wordt de bijdrage die een beheerpartner levert aan digitale weerbaarheid, risicobeheersing, productiviteitsverbetering en strategische ontwikkeling.
Daarmee verandert ook de relatie tussen klant en MSP. Waar traditioneel vooral werd gesproken over storingen, wijzigingen en technische prestaties, ontstaat steeds meer behoefte aan structureel overleg over technologische kansen, beveiligingsrisico’s en toekomstige investeringen. Een goede beheerpartner helpt daarbij niet alleen om problemen op te lossen, maar vooral ook om problemen te voorkomen en kansen tijdig te benutten.
De MSP van de toekomst is daarom meer dan een leverancier van IT-diensten. Het is een partner die organisaties helpt om technologische ambities te realiseren zonder de beheersbaarheid en veiligheid van hun digitale omgeving uit het oog te verliezen. Daarbij blijft de uiteindelijke verantwoordelijkheid voor strategische keuzes bij de organisatie zelf, maar levert de MSP de deskundigheid en kritische blik die nodig zijn om die keuzes goed te onderbouwen.
De belangrijkste klantwaarde van modern IT-beheer ligt daarmee niet alleen in het garanderen dat technologie vandaag goed functioneert, maar ook in het helpen voorkomen dat de technologische keuzes van vandaag morgen tot problemen leiden. Een MSP zoals Lemontree kan juist door innovatie, cybersecurity en governance met elkaar te verbinden dat gezonde evenwicht bieden. Niet door voortdurend op de rem te staan, maar door ervoor te zorgen dat organisaties met vertrouwen kunnen blijven vernieuwen.
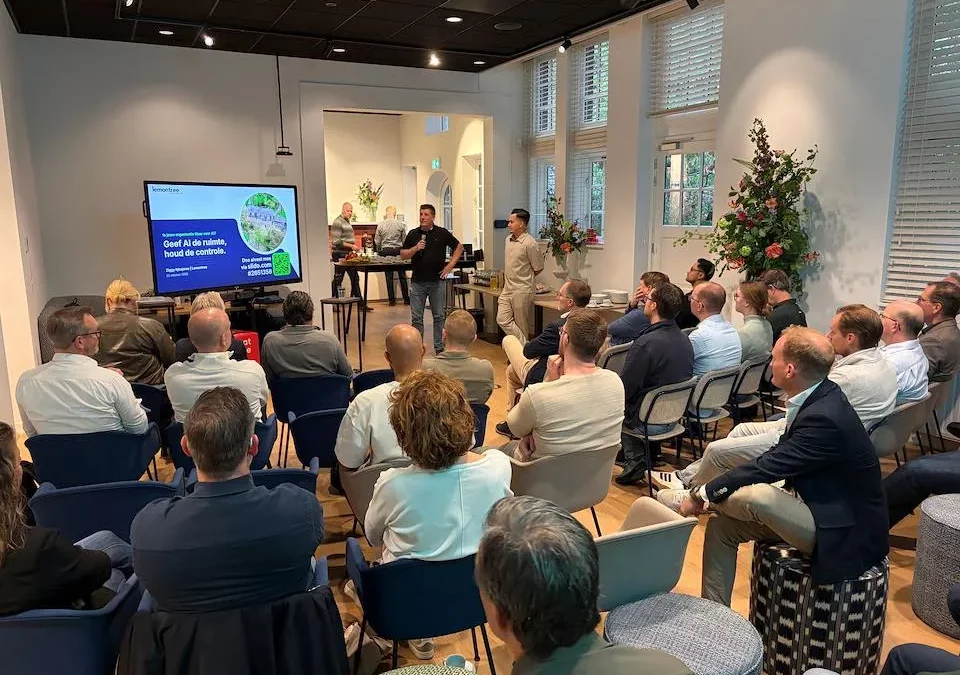
AI is in veel organisaties al onderdeel van het dagelijks werk. Maar levert dat gebruik ook aantoonbaar iets op? Weten medewerkers wat ze met bedrijfsinformatie mogen doen? En is de informatiehuishouding klaar voor AI die steeds meer kan vinden én uitvoeren? Tijdens de Lemontree-masterclass op donderdag 22 oktober 2026 stonden deze vragen centraal. Ziggy ltjoejaree liet zien hoe governance, veilige data en training elkaar versterken. Daarna maakten Lucas en Rick van de AI Fabriek de vertaling naar maatwerkoplossingen die werkprocessen efficiënter maken.
Een e-mail laten herschrijven, een vergadering samenvatten of een eerste opzet voor een document maken: voor veel medewerkers is het inmiddels gewoon geworden. De stap naar AI is daarmee vaak al gezet voordat een organisatie heeft bepaald hoe zij ermee wil werken. Dat maakt de vraag of je organisatie klaar is voor AI heel concreet. Het gaat niet alleen over een toekomstige implementatie, maar ook over wat er vandaag al gebeurt.
De presentatie van Ziggy draaide om drie lessen. AI biedt nu al kansen en wordt actief gebruikt. Data maakt AI waardevol, maar kan een organisatie ook kwetsbaar maken. En juist daarom zijn governance en adoptie vanaf het begin nodig. Wie die onderwerpen samen aanpakt, kan gerichter experimenteren en succesvolle toepassingen verder brengen.
Het gebruik loopt vooruit op de afspraken
De cijfers uit de presentatie illustreren hoe snel AI een plek heeft gekregen. Volgens het Centrum voor Digitale Inclusie van de Universiteit Twente gebruikt 65 procent van de volwassen Nederlanders generatieve AI. Dat zegt iets over de brede bekendheid met de technologie, maar nog niet over hoe vaardig mensen ermee zijn of hoeveel waarde zij eruit halen. Het onderzoek laat juist zien dat het gebruik en de ervaren voordelen ongelijk verdeeld zijn.
Voor organisaties is vooral het verschil tussen gebruik en beleid veelzeggend. Onderzoek van ABN AMRO en MWM2 onder 777 Nederlandse organisaties laat zien dat 78 procent van de onderzochte mkb-organisaties met een jaaromzet tot 25 miljoen euro AI in enige mate gebruikt. Slechts 9 procent heeft formeel beleid voor externe AI-oplossingen. Dat is geen meting onder de bezoekers van de masterclass, maar het maakt wel duidelijk waarom de vragen uit de bijeenkomst zo relevant zijn.
Een medewerker die zelf ontdekt hoe een AI-tool werk uit handen neemt, wacht meestal niet op een uitgebreid implementatieplan. Daar zit initiatief en verbeterkracht in. Tegelijk ontstaan risico’s als niemand weet welke tools worden gebruikt, welke informatie erin belandt en welke toegang een app heeft gekregen. Precies daar begint shadow AI: AI-gebruik buiten het zicht of de gemaakte afspraken van de organisatie.
Een verbod alleen geeft geen grip op shadow AI
Ziggy liet zien waarom het blokkeren van AI-tools op zichzelf onvoldoende is. Als medewerkers de meerwaarde ervaren maar geen bruikbaar alternatief krijgen, kunnen zij uitwijken naar privéaccounts of andere apparaten. Het gebruik verdwijnt dan mogelijk uit beeld, terwijl de aanleiding om AI te gebruiken blijft bestaan. Een verbod kan dus de zichtbaarheid verminderen zonder het onderliggende risico op te lossen.
Dat betekent niet dat iedere tool zomaar toegestaan moet worden. Het betekent wel dat beperkingen onderdeel moeten zijn van een werkbare aanpak. Bied medewerkers een goedgekeurde omgeving, leg uit welke informatie zij daarin mogen gebruiken en maak duidelijk waar ze met nieuwe ideeën of vragen terechtkunnen. Een veilig alternatief moet ook praktisch bruikbaar zijn voor het werk waarvoor mensen anders zelf een oplossing zoeken.
Daar hoort onderzoek naar het bestaande gebruik bij. Welke AI-diensten worden benaderd? Hebben apps toegang tot e-mail of bestanden? Kunnen medewerkers zelf toestemming geven voor koppelingen? En welke gegevens worden verwerkt? Niet alles is vanuit één systeem zichtbaar. Technisch inzicht moet daarom worden aangevuld met gesprekken met medewerkers. Zo wordt een inventarisatie ook een manier om kansrijke toepassingen te ontdekken.
Van een antwoord krijgen naar werk laten uitvoeren
De ontwikkeling van AI maakt die regie steeds belangrijker. In de presentatie beschreef Ziggy de beweging van assistent naar agent en verder naar meer autonome toepassingen. Een assistent helpt bijvoorbeeld bij schrijven of samenvatten. Een agent kan binnen een afgebakende opdracht ook stappen uitvoeren. Naarmate de zelfstandigheid groeit, moet duidelijker worden wat een toepassing mag doen en wanneer een mens beslist.
Van chatten naar laten doen: meer zelfstandigheid vraagt om duidelijke kaders. Bron: presentatie Ziggy Itjoejaree, Lemontree.
Die ontwikkeling is geen verplicht stappenplan waarbij iedere organisatie zo snel mogelijk bij volledige autonomie moet uitkomen. Voor sommige werkzaamheden is een goede assistent al heel waardevol. Bij andere processen kan een agent veel herhaalwerk overnemen. De passende vorm hangt af van het doel, de beschikbare informatie, de gevolgen van fouten en de mate waarin controle mogelijk is.
Ook de keuze voor een AI-oplossing vraagt om meer dan een vergelijking van de kwaliteit van antwoorden. Waar wordt de informatie verwerkt? Wordt die gebruikt om modellen te trainen? Wie kan erbij? Welke beheer- en logmogelijkheden zijn er? De antwoorden hangen af van de gekozen dienst, abonnementsvorm en inrichting. Een bekende productnaam is daarom geen vervanging voor het beoordelen van de concrete toepassing.
AI maakt bestaande toegangsproblemen beter zichtbaar
Een belangrijk deel van de masterclass ging over Microsoft 365 Copilot. De waarde daarvan zit onder meer in de verbinding met de werkomgeving. Relevante informatie uit bijvoorbeeld documenten, e-mail en Teams kan helpen bij het beantwoorden van vragen of voorbereiden van werk. Met passende koppelingen kunnen ook andere informatiebronnen beschikbaar worden gemaakt.
Daarbij is een belangrijk uitgangspunt dat Microsoft 365 Copilot de bestaande toegangsrechten van de gebruiker respecteert. Het geeft iemand niet automatisch toegang tot documenten die voor die persoon zijn afgeschermd. Maar informatie die al onbedoeld te breed toegankelijk was, kan door AI gemakkelijker worden gevonden en gecombineerd.
Copilot gebruikt toegankelijke bronnen binnen de rechten van de gebruiker. Controle op die rechten blijft essentieel. Bron: presentatie Ziggy Itjoejaree, Lemontree.
Ziggy maakte dat tastbaar met een voorbeeld over salarisinformatie. Een bestand dat door een onjuiste inrichting voor te veel collega’s toegankelijk is, vormde ook vóór AI al een probleem. Alleen was het misschien moeilijk te vinden. Een gerichte vraag kan die informatie nu veel sneller naar boven halen. De kwetsbaarheid ontstaat dus niet per definitie door een nieuwe toegangsmogelijkheid, maar doordat bestaande toegang eenvoudiger benut kan worden.
Daarom begint AI-readiness ook bij vertrouwde vragen over informatiebeheer. Wie heeft toegang tot een SharePoint-site of Team? Welke documenten zijn vertrouwelijk? Zijn oude projectomgevingen nog nodig? Wie is verantwoordelijk voor de inhoud en het bijhouden van rechten? Dat zijn praktische voorwaarden voor AI waarop medewerkers kunnen vertrouwen.
Toegang is bovendien maar één kant van het verhaal. Een verouderd document kan gewoon toegankelijk zijn en toch tot een onbruikbaar antwoord leiden. Daarom horen actualiteit, eigenaarschap en broncontrole ook bij verantwoord AI-gebruik. Een antwoord met bronvermelding blijft iets wat je moet beoordelen.
Governance begint met zien wat er werkelijk speelt
Governance klinkt soms als een omvangrijk beleidsproject. Ziggy bracht het terug tot een praktische volgorde: zien, dichtzetten, labelen en beleid toepassen. Eerst onderzoek je welke informatie te breed gedeeld wordt en waar gevoelige gegevens staan. Daarna herstel je onnodig brede toegang en bepaal je welke bronnen wel of niet in de beoogde AI-toepassing thuishoren.
Van inzicht naar bescherming: de maatregelen bouwen op elkaar voort. Bron: presentatie Ziggy Itjoejaree, Lemontree.
De volgende stap is classificatie. Met labels zoals openbaar, intern en vertrouwelijk maak je onderscheid tussen soorten informatie. Aan zulke labels kunnen beschermingsmaatregelen worden verbonden, bijvoorbeeld versleuteling of beperkingen op delen. Het label moet dus passen bij de inhoud én bij de manier waarop mensen ermee werken.
Een label met de naam ‘vertrouwelijk’ blokkeert op zichzelf niet iedere ongewenste handeling. Het effect hangt af van de ingestelde bescherming en de ondersteuning binnen de gebruikte toepassing. Ook het overnemen van labels bij door AI gemaakte inhoud werkt niet in iedere situatie hetzelfde. Daarom moeten classificatie en bescherming worden ingericht en getest op concrete werkscenario’s.
Data Loss Prevention, of DLP, voegt daar beleid aan toe voor het gebruik en delen van gevoelige informatie. Denk aan het signaleren of tegenhouden van een ongewenste verzending, of aan het beperken van de verwerking van bepaalde informatie door Copilot. Wat mogelijk is, hangt onder meer af van licenties, configuratie en de ondersteunde toepassing. Het is een beschermingslaag met een afgebakende werking, geen garantie dat iedere vorm van gegevensverlies wordt voorkomen.
Je hoeft niet de hele informatiehuishouding in één keer perfect te maken voordat je iets met AI kunt doen. Begin bij de risico’s die de gekozen toepassing raken, leg verantwoordelijkheden vast en start binnen een beheersbare omgeving. Daarmee kunnen het verbeteren van de basis en het leren in de praktijk elkaar versterken.
Training bepaalt of een licentie ook waarde oplevert
Een veilige omgeving is nodig, maar maakt medewerkers nog niet vanzelf vaardig. In de presentatie liet Ziggy het verschil zien tussen een algemene vraag om een samenvatting en een opdracht met een duidelijk doel, context, bron en gewenste uitkomst. Wie aangeeft voor welk overleg de samenvatting bedoeld is, welke informatie gebruikt mag worden en hoe het resultaat eruit moet zien, geeft AI een veel beter afgebakende opdracht.
Een bruikbare opdracht begint met helderheid over het werk dat je wilt verbeteren. Bron: presentatie Ziggy Itjoejaree, Lemontree.
De opbrengst van training gaat daarmee verder dan het leren formuleren van prompts. Medewerkers moeten ook kunnen beoordelen of een antwoord klopt, relevante informatie ontbreekt en een bron actueel genoeg is. Ze moeten weten welke gegevens ze mogen gebruiken en wanneer menselijke beoordeling nodig blijft. Goede training verbindt die vaardigheden aan echte taken uit hun functie.
Dat vraagt om verschillen in aanpak. Een medewerker die dagelijks klantmails verwerkt, heeft andere voorbeelden nodig dan een manager die rapportages vergelijkt of een functioneel beheerder die een agent bouwt. Lemontree biedt hiervoor trainingen voor gebruikers, managers, interne trainers en medewerkers die met Copilot Studio aan de slag willen. Daarmee kan kennis op verschillende plekken in de organisatie worden opgebouwd.
Een pilotgroep met enthousiaste collega’s helpt om toepassingen te toetsen en ervaringen te delen. Zulke ambassadeurs kunnen laten zien wat werkt, maar ook waar collega’s vastlopen. Door gebruik en resultaten te volgen, wordt duidelijk welke werkwijzen verdere uitrol verdienen en welke nog verbetering nodig hebben.
Een digitale collega heeft ook een eigenaar nodig
Wanneer AI handelingen gaat uitvoeren, worden de beheervragen uitgebreider. Wie mag een document lezen, is dan niet langer de enige vraag. Je wilt ook weten welke agent namens wie welke actie mag uitvoeren. Een toepassing die alleen informatie opzoekt, vraagt om andere kaders dan een agent die gegevens wijzigt of met klanten communiceert.
Ziggy gebruikte daarvoor het beeld van een digitale collega. Geef een agent een herkenbare identiteit, wijs een verantwoordelijke eigenaar aan, beperk de toegang tot wat nodig is en beoordeel regelmatig of de agent nog doet wat hij moet doen. De technische vorm van die identiteit hangt af van het platform en de inrichting; het gaat erom dat verantwoordelijkheden en handelingen herleidbaar zijn.
Daarnaast moet je de zelfstandigheid begrenzen. Welke stappen mogen automatisch? Wanneer is toestemming nodig? Wat gebeurt er bij twijfel of een fout? Een klantenservice-agent die een antwoord voorbereidt, hoeft niet vanzelf ook orders te mogen aanpassen. En als een toepassing niet meer nodig is, horen het intrekken van toegang en het uitfaseren ervan bij het beheer.
De AI Fabriek maakte de vertaalslag naar het werkproces
Na het verhaal van Ziggy lieten Lucas en Rick van de AI Fabriek met praktische cases zien hoe maatwerk met AI kan helpen om arbeidsintensieve werkprocessen efficiënter te maken. Hun bijdrage sloot aan op een herkenbaar probleem: deskundige medewerkers besteden veel tijd aan verzamelen, overnemen, vergelijken en verwerken van informatie. Dat werk kan de snelheid van beslissingen en dienstverlening beperken.
Door geschikte onderdelen van zo’n proces te automatiseren, kunnen medewerkers sneller over relevante informatie beschikken en meer aandacht besteden aan beoordeling, uitzonderingen en klantcontact. De waarde zit dan in het werk dat aantoonbaar verbetert: minder handmatige verwerking, een kortere doorlooptijd of een beter voorbereid besluit.
Voor zulke oplossingen is de aansluiting op de dagelijkse praktijk bepalend. Welke informatie is nodig, welke stappen kunnen worden overgenomen en waar blijft de beoordeling door een medewerker noodzakelijk? Door dat vooraf te bepalen, kun je gericht bouwen aan een werkproces waarin mens en automatisering elkaar aanvullen.
De aanpak die de AI Fabriek op haar website beschrijft, sluit daarop aan: begin bij het proces en toets een oplossing voordat je deze in dagelijks gebruik neemt. Soms is daarvoor AI nodig, soms volstaat gewone automatisering. Bij een werkende proef hoort vervolgens een onderbouwd besluit om door te gaan, bij te stellen of te stoppen.
Rendement vraagt om meer dan een indrukwekkende demo
Een demonstratie laat zien wat technisch kan. Voor rendement moet je weten wat er in de eigen praktijk verbetert. Hoeveel tijd kost het proces nu? Hoe vaak komt het voor? Welke fouten of wachttijden ontstaan? En wat blijft aan controlewerk over nadat een deel is geautomatiseerd? Zonder dat vertrekpunt is het moeilijk om de opbrengst eerlijk te beoordelen.
Ook tijdwinst vraagt om nuance. Minder minuten per taak betekenen niet automatisch een even grote financiële besparing. Misschien ontstaat vooral extra capaciteit, daalt de werkdruk of kunnen klanten sneller worden geholpen. Dat kan waardevol zijn, maar moet wel het resultaat zijn waarop je stuurt. Ontwikkeling, licenties, beheer, training en controle horen eveneens in de afweging.
Een goede eerste toepassing heeft daarom een helder probleem, beschikbare informatie, een eigenaar en meetbare resultaten. Test de uitkomst op kwaliteit én op uitzonderingen. Kijk daarna of de toepassing ook bij dagelijks gebruik betrouwbaar blijft. Zo wordt een geslaagd experiment een bruikbare verbetering van het werkproces.
Waar staat jouw organisatie nu
Aan het einde van zijn presentatie legde Ziggy de deelnemers een zelfscan voor. Weet je welke AI-tools medewerkers gebruiken, inclusief gratis diensten? Is er een goedgekeurd alternatief dat iedereen kent? Zijn er afspraken en kennen medewerkers die? Weet je welke sites en Teams voor de hele organisatie openstaan?
Daar kwamen vragen bij over labels op vertrouwelijke documenten, toestemming voor apps die mail of bestanden willen benaderen, het eigenaarschap van agents en training in verantwoord gebruik. Samen maken die vragen duidelijk dat AI-readiness zowel over techniek als over mensen en verantwoordelijkheden gaat. Een onbekend antwoord is een bruikbaar startpunt voor verder onderzoek.
Eerst de uitgangssituatie kennen, daarna gericht verbeteren en uitbreiden. Bron: presentatie Ziggy Itjoejaree, Lemontree.
Met de AI Readiness Scan onderzoekt Lemontree de Microsoft 365-omgeving en vertaalt de bevindingen naar een rapport met prioriteiten en een roadmap. Daarbij gaat het onder meer om toegangsrechten, informatiebescherming en zichtbaar AI-gebruik. Zo ontstaat een onderbouwd beeld van de uitgangssituatie. Een scan is een momentopname; ook daarna blijven beheer en aandacht voor veranderingen nodig.
Voor organisaties die medewerkers beter willen laten werken met AI, bieden trainingen een gerichte vervolgstap. Afhankelijk van wat al op orde is, kunnen het verbeteren van de inrichting, een pilot en training goed op elkaar aansluiten. De uitkomst van de scan helpt bepalen wat eerst aandacht vraagt en waar al ruimte is om ervaring op te doen.
Geef AI de ruimte en organiseer de regie
De masterclass liet zien dat verantwoord AI-gebruik en rendement nauw met elkaar samenhangen. Betrouwbare informatie helpt bij betere antwoorden. Duidelijke rechten beperken onbedoelde toegang. Training maakt toepassingen bruikbaarder. En afgebakende verantwoordelijkheden maken het mogelijk om verder te gaan dan losse experimenten.
Daarmee begint vooruitgang bij een concrete keuze: welk werk wil je verbeteren, wat moet daarvoor op orde zijn en hoe ga je het resultaat beoordelen? Wie die vragen beantwoordt, kan AI gericht inzetten en de controle laten meegroeien met de mogelijkheden.
Wil je weten hoe jouw organisatie ervoor staat, of medewerkers helpen AI beter toe te passen?
HPE heeft een belangrijke vernieuwing aangekondigd van zijn hyperconverged infrastructuurplatform SimpliVity. Onder de naam HPE SimpliVity PC1000 introduceert de fabrikant nieuwe mogelijkheden voor virtualisatie, gegevensbescherming, beveiliging en beheer. Vooral de keuzevrijheid tussen VMware en HPE’s eigen virtualisatieplatform is interessant. Wat verandert er precies en wat betekent dit voor organisaties die hun IT-infrastructuur willen moderniseren?
Virtualisatie is volop in beweging
De virtualisatiemarkt is de afgelopen jaren flink veranderd. Vooral de ontwikkelingen rondom VMware en de gewijzigde licentiestructuren na de overname door Broadcom hebben veel organisaties aan het denken gezet. Is VMware nog steeds de meest logische keuze? Zijn er alternatieven? En hoe voorkomen we dat een overstap naar een ander platform leidt tot extra complexiteit, risico’s en beheerkosten? Hewlett Packard Enterprise (HPE) speelt met de nieuwste generatie HPE SimpliVity PC1000 in op deze vragen. SimpliVity is al jarenlang een bekende naam in de wereld van hyperconverged infrastructuur (HCI). Bij deze technologie worden rekenkracht, opslag en virtualisatie samengebracht in één geïntegreerd platform. Hierdoor zijn afzonderlijke opslagnetwerken en complexe infrastructuuromgevingen vaak niet meer nodig. Met PC1000 bouwt HPE verder op dit concept. De nadruk ligt niet alleen op prestaties en beschikbaarheid, maar vooral op keuzevrijheid, eenvoudiger beheer en geïntegreerde bescherming van bedrijfsgegevens.
VMware of HPE Morpheus VM Essentials: de keuze is aan de klant
Een van de belangrijkste ontwikkelingen is dat HPE SimpliVity PC1000 twee virtualisatieplatformen ondersteunt: VMware en HPE Morpheus Software – VM Essentials. Dat laatste is het eigen virtualisatieplatform van HPE, waarmee organisaties een alternatief krijgen voor traditionele VMware-omgevingen. De nieuwste SimpliVity-release integreert HPE Morpheus VM Essentials 9.0.2. Daarmee kunnen organisaties virtuele machines beheren op een platform dat nauw samenwerkt met de onderliggende infrastructuur. Dit biedt een aantal interessante mogelijkheden. Organisaties die tevreden zijn over VMware kunnen hun bestaande virtualisatiestrategie voortzetten. Tegelijkertijd ontstaat de mogelijkheid om bij een volgende infrastructuurvernieuwing een alternatief te onderzoeken. Voor IT-managers betekent dit vooral dat de keuze voor nieuwe hardware niet automatisch hoeft te leiden tot een langdurige afhankelijkheid van één hypervisor. Dat betekent overigens niet dat een overstap van VMware naar Morpheus zonder voorbereiding kan plaatsvinden. Compatibiliteit van applicaties, migratiemogelijkheden, beheerprocessen en licentiekosten moeten vooraf zorgvuldig worden onderzocht.
Betere bescherming van bedrijfsgegevens met HPE StoreOnce
Een andere belangrijke vernieuwing is de integratie met HPE StoreOnce. SimpliVity onderscheidt zich traditioneel door ingebouwde back-upfunctionaliteit, deduplicatie en compressie. Virtuele machines kunnen rechtstreeks vanuit het platform worden beschermd en hersteld, zonder dat daarvoor altijd een afzonderlijke back-upoplossing nodig is. Met de nieuwe release wordt deze functionaliteit verder uitgebreid. HPE StoreOnce kan bij ondersteunde configuraties worden gebruikt als externe bestemming voor back-ups. Vanuit de beheeromgeving van HPE Morpheus VM Essentials kunnen back-upbeleidsregels worden ingesteld en toegepast op virtuele machines of complete datastores. Voor organisaties betekent dit dat de bescherming van gegevens over meerdere opslaglagen kan worden georganiseerd, zonder daarvoor allerlei afzonderlijke beheeromgevingen te hoeven gebruiken. Het resultaat is een overzichtelijker back-upstrategie en minder complexiteit in het dagelijks beheer. Wel blijft het belangrijk om onderscheid te maken tussen geïntegreerde back-ups en een volledige cyberrecoverystrategie. Zaken als gescheiden opslag, onveranderbare back-ups en herstelprocedures blijven aandachtspunten bij het ontwerp van een veilige infrastructuur.
Stretch Clusters: hogere beschikbaarheid over meerdere locaties
Voor organisaties die sterk afhankelijk zijn van hun IT-systemen is bedrijfscontinuïteit een belangrijk onderwerp. HPE introduceert daarom ondersteuning voor Stretch Clusters in combinatie met Morpheus VM Essentials. Bij een Stretch Cluster worden infrastructuurcomponenten over verschillende fysieke locaties verdeeld. Daarmee kunnen organisaties hun beschikbaarheidsstrategie uitbreiden en de gevolgen van een storing op één locatie beperken. Denk bijvoorbeeld aan een organisatie met twee datacenters of een bedrijf dat kritieke systemen over meerdere locaties wil verdelen. Voorheen waren dergelijke configuraties vaak afhankelijk van aanvullende technologie of complexe infrastructuuroplossingen. Met de nieuwe ondersteuning wordt deze functionaliteit onderdeel van het SimpliVity-platform. De inrichting en configuratie van Stretch Clusters verloopt in deze release via een command-line-interface. Het is dus nog geen volledig grafisch beheerde functionaliteit. Ook blijven een goed netwerkontwerp, voldoende bandbreedte en een passende failoverstrategie noodzakelijk. Een Stretch Cluster maakt een omgeving niet automatisch ongevoelig voor iedere storing.
Eenvoudiger beheer en software-updates
Een veelgehoorde uitdaging bij IT-afdelingen is dat het onderhouden van infrastructuur steeds meer tijd kost. Firmware, hypervisors, beheersoftware en beveiligingsupdates moeten op elkaar worden afgestemd. Zeker wanneer meerdere leveranciers betrokken zijn, kan dit behoorlijk complex worden. HPE heeft daarom het lifecyclemanagement van SimpliVity PC1000 verder vereenvoudigd. Bij omgevingen met Morpheus VM Essentials kunnen beheerders software-upgrades voortaan vanuit een centrale grafische beheeromgeving uitvoeren. Daarbij worden onder meer controles op compatibiliteit, de selectie van componenten, het uploaden van softwarepakketten en het beheer van benodigde toegangsgegevens samengebracht. Ook de dagelijkse monitoring is verbeterd. Nieuwe dashboards geven meer inzicht in de gezondheid van clusters, beschikbare capaciteit, virtuele machines en de status van gegevensbescherming. Daarnaast is de onderliggende softwarebasis van PC1000 vernieuwd naar Ubuntu 24.04 LTS. Deze versie biedt een langdurig ondersteunde basis voor de nodes. Voor IT-afdelingen is de belangrijkste winst dat routinematig onderhoud overzichtelijker wordt en minder afhankelijk is van verschillende beheerinstrumenten.
Nieuwe Gen12-hardware en ondersteuning voor AI
Naast softwarevernieuwingen introduceert HPE ondersteuning voor de nieuwste generatie SimpliVity-hardware. Het gaat onder andere om:
HPE SimpliVity 380 Gen12, gericht op grotere consolidatieomgevingen en datacenters.
HPE SimpliVity 325 Gen12, geschikt voor kleinere locaties, nevenvestigingen en edge-omgevingen.
De nieuwe generatie biedt ondersteuning voor moderne Intel- en AMD-processoren en uitgebreidere configuratiemogelijkheden voor geheugen, rekenkracht en opslag. Ook is gevalideerde GPU-ondersteuning beschikbaar voor specifieke configuraties. Daarmee wordt het platform interessanter voor organisaties die toepassingen met kunstmatige intelligentie of andere rekenintensieve workloads willen ondersteunen. Dat betekent niet dat SimpliVity ineens een gespecialiseerd AI-platform is geworden. Wel biedt de nieuwe hardware meer mogelijkheden om moderne applicaties en bepaalde AI-workloads binnen de eigen infrastructuur te draaien. Voor organisaties die hun servers de komende jaren moeten vervangen, kan het interessant zijn om deze hardwarevernieuwing te combineren met een heroverweging van hun virtualisatiestrategie.
Extra aandacht voor beveiliging
Beveiliging speelt uiteraard ook bij deze nieuwe generatie een belangrijke rol. HPE heeft verschillende verbeteringen doorgevoerd, waaronder ondersteuning voor Secure Boot en virtual Trusted Platform Modules (vTPM) voor virtuele machines. Secure Boot helpt voorkomen dat ongeautoriseerde software tijdens het opstartproces wordt geladen. Een vTPM biedt virtuele machines een beveiligingscomponent die onder andere kan worden gebruikt voor cryptografische functies en de bescherming van sleutelmateriaal. Daarnaast introduceert HPE versleuteling van opgeslagen gegevens voor ondersteunde Gen11-datastoreomgevingen en zijn diverse beveiligingsupdates en kwetsbaarheidsoplossingen doorgevoerd. Deze verbeteringen zijn relevant voor organisaties die hogere eisen stellen aan informatiebeveiliging, compliance en de bescherming van bedrijfskritische systemen.
Slimmere monitoring met kunstmatige intelligentie
Een interessante aanvullende ontwikkeling is de ondersteuning voor Mindstone Sentinel. Dit is een door HPE Storage ondersteunde oplossing die met behulp van AI operationele gegevens analyseert. Denk aan systeemmeldingen, diagnostische logs, configuratiegegevens en andere technische signalen. Door deze informatie te combineren, kan Sentinel patronen herkennen die mogelijk wijzen op toekomstige problemen. In plaats van uitsluitend te reageren wanneer een storing zich voordoet, ontstaat zo de mogelijkheid om bepaalde risico’s eerder te signaleren. Met SimpliVity 7.0 wordt Sentinel ook beschikbaar voor SimpliVity-omgevingen waarin de Call Home-functionaliteit is ingeschakeld. Het doel is om problemen sneller te diagnosticeren, terugkerende storingen beter te herkennen en de beschikbaarheid van de infrastructuur verder te verbeteren.
Wat betekent HPE SimpliVity PC1000 voor organisaties?
De vernieuwingen maken duidelijk dat HPE SimpliVity nadrukkelijk blijft ontwikkelen als platform voor bedrijfskritische IT-infrastructuur. Voor IT-managers en directies zijn vooral drie ontwikkelingen interessant.
1. Meer keuzevrijheid in virtualisatie
Organisaties krijgen een serieus alternatief om te onderzoeken naast VMware, zonder direct afscheid te hoeven nemen van de voordelen van hyperconverged infrastructuur. Zeker bij aflopende licentiecontracten of geplande hardwarevervangingen is dat een interessante ontwikkeling.
2. Minder complexiteit in het beheer
Door virtualisatie, infrastructuur, back-ups, monitoring en lifecyclemanagement verder te integreren, wil HPE de dagelijkse beheerlast verminderen. Dat kan vooral interessant zijn voor organisaties met beperkte IT-capaciteit of meerdere vestigingen.
3. Meer aandacht voor continuïteit en beveiliging
De combinatie van geïntegreerde gegevensbescherming, StoreOnce, Stretch Clusters en nieuwe beveiligingsfunctionaliteiten biedt aanvullende mogelijkheden om de weerbaarheid van IT-omgevingen te vergroten.
De uiteindelijke voordelen zijn uiteraard afhankelijk van de gekozen configuratie, de bestaande infrastructuur en de eisen die een organisatie stelt aan beschikbaarheid en gegevensbescherming.
HPE SIMPLIVITY PC1000
Run virtualized databases with less data overhead, simpler protection, and stronger resilience without adding a bunch of separate tools to keep it all together.
Onze kijk op de ontwikkelingen
Bij Lemontree zien we dat steeds meer organisaties kritisch kijken naar hun virtualisatieomgeving. Niet omdat de bestaande technologie niet meer voldoet, maar omdat de omstandigheden veranderen. Licentiemodellen, kosten, beveiligingseisen en de behoefte aan flexibiliteit spelen een steeds grotere rol bij infrastructuurbeslissingen. De introductie van HPE SimpliVity PC1000 is daarom een interessante ontwikkeling. Vooral de combinatie van een alternatief virtualisatieplatform, geïntegreerde back-ups en eenvoudiger beheer maakt het platform aantrekkelijk om mee te nemen in een infrastructuuronderzoek. Tegelijkertijd blijft het belangrijk om verder te kijken dan alleen de technologie. Een nieuwe virtualisatieomgeving moet passen bij de applicaties, continuïteitseisen, beschikbare kennis en toekomstige plannen van een organisatie.
Een lagere licentieprijs is immers weinig waard wanneer daar extra beheercomplexiteit of migratierisico’s tegenover staan. Ons advies is daarom om een geplande serververvanging of VMware-verlenging te gebruiken als moment om de volledige infrastructuurstrategie opnieuw te beoordelen. Niet alleen vanuit techniek, maar juist ook vanuit kosten, continuïteit en beheersbaarheid. Met HPE SimpliVity PC1000 komt er in ieder geval een interessante optie bij. Meer weten over HPE SimpliVity PC1000 en wat deze ontwikkelingen voor uw organisatie kunnen betekenen? De specialisten van Lemontree helpen u graag bij het beoordelen van uw huidige infrastructuur en de mogelijkheden voor modernisering.
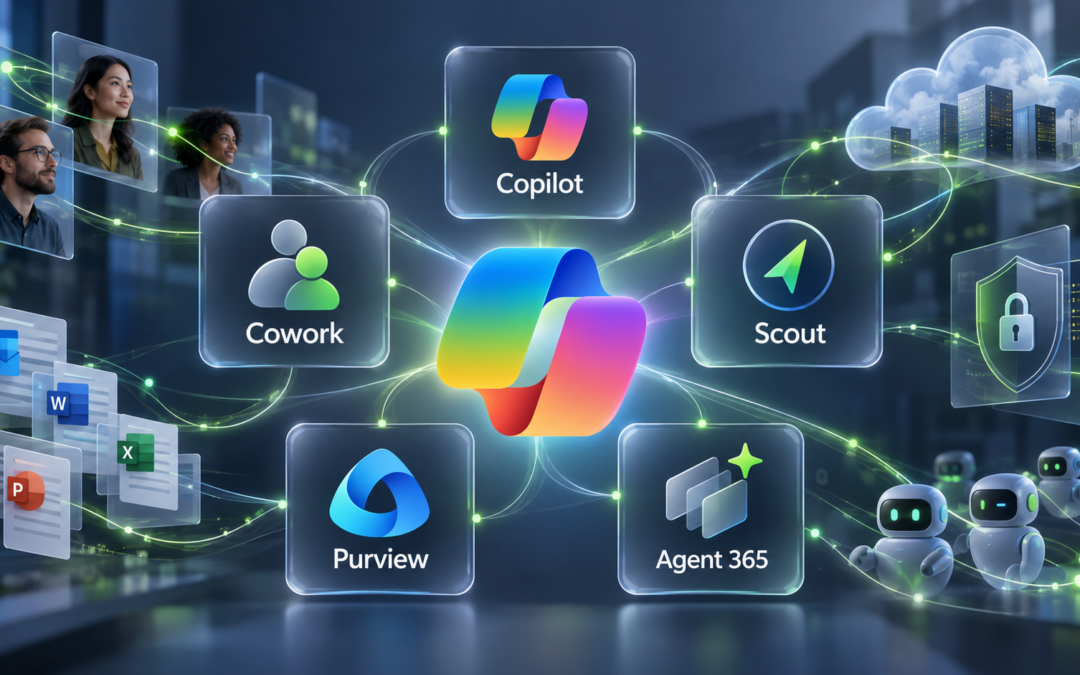
Een presentatie samenvatten, een e-mail opstellen of een vergadering voorbereiden: het zijn inmiddels bekende toepassingen van AI op kantoor. Microsoft zet nu een volgende stap. Met Copilot Cowork kunnen medewerkers complete taken laten uitvoeren, terwijl de experimentele agent Scout zelf werk signaleert. Tegelijk introduceert Microsoft met E7 een abonnement waarin AI, beveiliging en het beheer van zulke agenten samenkomen. Voor directies verschuift daarmee de vraag van ‘wie gebruikt AI?’ naar ‘welke werkzaamheden laten we AI uitvoeren, met toegang tot welke gegevens en onder wiens verantwoordelijkheid?’
Copilot krijgt meer kennis van het werk
Microsoft 365 Copilot werkt in onder meer Word, Excel, Outlook en Teams. Het helpt bij schrijven, analyseren, zoeken en samenvatten en kan daarbij, binnen de rechten van de gebruiker, gebruikmaken van informatie uit Microsoft 365. De achterliggende laag heet Work IQ: die verbindt werkcontext, zoals documenten, gesprekken en afspraken, zodat antwoorden beter aansluiten op de organisatie. Microsoft biedt ook Copilot Chat binnen zakelijke Microsoft 365-abonnementen; de uitgebreidere, op werkgegevens gebaseerde mogelijkheden van Microsoft 365 Copilot vragen een passende licentie. Microsoft 365 E7 en productoverzicht.
Dat maakt een oud probleem zichtbaarder. Als een medewerker toegang heeft tot vertrouwelijke bestanden die eigenlijk niet voor hem bedoeld zijn, kan Copilot diezelfde informatie mogelijk meenemen in een antwoord. Copilot creëert die toegang niet, maar vergroot wel het bereik van bestaande rechten. Voor bestuurders is de kwaliteit van SharePoint-rechten, documentstructuur en eigenaarschap daarom een voorwaarde voor zinvol AI-gebruik.
Cowork: van antwoord naar uitvoering
Copilot Cowork gaat verder dan één vraag en één antwoord. Een gebruiker kan een opdracht geven die uit meerdere stappen bestaat, bijvoorbeeld informatie verzamelen, een rapport opbouwen, een presentatie voorbereiden en betrokkenen om input vragen. Cowork kan daarvoor goedgekeurde koppelingen en vaardigheden gebruiken. Het kan ook taken op een tijdstip of na een gebeurtenis starten. Volgens Microsoft is Cowork sinds juni algemeen beschikbaar voor Microsoft 365 Copilot-omgevingen in ondersteunde talen; afzonderlijke mogelijkheden, zoals het bouwen van een app door die te beschrijven, zitten nog in het Frontier-programma. Microsoft: recente functies van Cowork; Microsoft: apps bouwen met Cowork.
Voor een Nederlandse organisatie kan dit bijvoorbeeld het maandelijkse managementrapport versnellen. De winst zit dan niet alleen in sneller schrijven, maar in minder overdrachten tussen systemen en collega’s. Tegelijk moet duidelijk zijn wie de brongegevens controleert, wie de uitkomst goedkeurt en of Cowork iets mag wijzigen of verzenden. Microsoft rekent Cowork af op basis van gebruik; beheerders stellen toegang en uitgavenlimieten in via beleid. Een Copilot-licentie alleen is dus geen volledige kostenraming. Microsoft: beheer en kosten van Cowork.
Scout: een blik op proactieve AI
Met Microsoft Scout onderzoekt Microsoft een ander type agent: een assistent die op de achtergrond meeloopt en bijvoorbeeld afspraken coördineert, deadlines signaleert en voorbereidingen voor vergaderingen maakt. Scout kan aansluiten op Teams, Outlook, OneDrive en SharePoint en gebruikt volgens Microsoft een eigen, beheerde identiteit. Gevoelige handelingen kunnen menselijke goedkeuring vereisen. Dit is nog geen functie die iedere organisatie vandaag kan uitrollen: Microsoft biedt Scout als experimentele versie aan via Frontier en een beperkte private preview. Microsoft: introductie van Scout.
De directievraag is hier concreet: hoeveel initiatief mag een digitale collega nemen? Een signaal geven dat een besluit vastloopt is iets anders dan zelfstandig een agenda wijzigen, een klant berichten of een dossier aanpassen. Juist dat onderscheid moet vooraf in bevoegdheden en goedkeuringsstappen worden vastgelegd.
Purview en Agent 365: zicht houden op data en handelingen
Microsoft Purview is de verzameling middelen voor gegevensbescherming en naleving. Denk aan classificatie en gevoeligheidslabels, beleid tegen datalekken, auditregistratie, bewaartermijnen en onderzoek achteraf. Microsoft beschrijft hoe die middelen ook kunnen worden toegepast op interacties met Copilot en agenten. Een label ‘vertrouwelijk’ heeft alleen betekenis als de organisatie het daadwerkelijk toepast en er passend beleid aan koppelt. Microsoft: Purview voor Copilot.
Agent 365 richt zich op het beheer van AI-agenten: welke zijn er, wie is eigenaar, tot welke gegevens en hulpmiddelen hebben ze toegang en welke worden gebruikt? Microsoft brengt deze informatie samen in het beheercentrum. Dat wordt relevanter zodra afdelingen zelf agenten maken met Copilot Studio of agenten van derden aansluiten. Een lijst van agenten is daarbij het begin; periodieke beoordeling van hun nut, rechten en kosten hoort erbij. Microsoft: agentbeheer.
E7: één pakket, maar geen automatisch AI-beleid
Microsoft 365 E7 bundelt Microsoft 365 E5, Microsoft 365 Copilot, Agent 365 en de Microsoft Entra Suite. Daarmee combineert Microsoft productiviteit, identiteitsbeheer, beveiliging en agentbeheer in één enterprise-abonnement. E7 is een licentiekeuze, geen verplicht vertrekpunt voor iedere organisatie: bestaande E3- of E5-omgevingen kunnen AI en beheermogelijkheden ook gericht toevoegen. Welke optie voordeliger is, hangt af van de huidige contracten, het aantal gebruikers en de werkelijk benodigde onderdelen. De catalogus toont E7 met Teams voor net geen 92 Euro per gebruiker per maand bij een jaarverplichting. Microsoft: E7 en inbegrepen diensten.
Wat verandert er specifiek in Nederland?
De Europese context maakt de keuze breder dan techniek. Sinds 2 augustus 2026 handhaaft de Europese Commissie onderdelen van de AI Act, waaronder nieuwe transparantieverplichtingen voor bepaalde AI-toepassingen. Welke verplichtingen precies gelden, hangt af van de rol van de organisatie en het concrete gebruik. Daarnaast blijven de AVG, contractuele afspraken en sectorspecifieke eisen relevant. Europese Commissie: handhaving AI Act.
Ook gegevenslocatie verdient een afzonderlijke controle. Microsoft documenteert voor Copilot verplichtingen rond opslag van interacties in toepasselijke regio’s en aanvullende opties voor dataresidentie. Dat betekent niet vanzelf dat iedere verwerking, gekoppelde dienst of gekozen AI-model uitsluitend in Nederland plaatsvindt. Nederlandse organisaties moeten per dienst en contract nagaan waar gegevens worden opgeslagen en verwerkt, welke modelinstellingen gelden en welke leveranciers toegang krijgen. Microsoft: dataresidentie voor Copilot.
Een andere ontwikkeling is dat medewerkers met gewone taal zelf kleine apps en processen kunnen bouwen. Microsoft heeft in september het maken van apps via Cowork en Copilot Studio aangekondigd, voorlopig via Frontier of publieke preview. Dat kan knelpunten in HR, service en operatie snel oplossen, maar vergroot ook de noodzaak om eigenaarschap, toegangsrechten en onderhoud af te spreken. Microsoft: apps bouwen met Cowork en Copilot Studio.
De bestuursagenda: begin bij een proces, niet bij een productnaam
De verstandigste eerste stap is een beperkt aantal processen kiezen waarin vertraging, fouten of veel handmatig werk aantoonbaar spelen. Meet vooraf de doorlooptijd, kwaliteit en kosten; laat vervolgens zien wat Copilot of Cowork daadwerkelijk verbetert. Breng tegelijk in kaart welke informatie toegankelijk is, welke agenten actief zijn en waar een mens moet goedkeuren. Beslis pas daarna over brede uitrol of een bundel als E7.
De richting is helder: Microsoft maakt AI steeds meer onderdeel van de uitvoering van werk. Het concurrentievoordeel ontstaat echter pas wanneer een organisatie haar processen, informatie en verantwoordelijkheden net zo zorgvuldig inricht als de technologie die erop werkt.
AI-systemen worden niet alleen slimmer, maar krijgen ook steeds meer toegang tot bedrijfsgegevens, applicaties en processen. In zijn Responsible AI Transparency Report 2026 waarschuwt Microsoft daarom dat verantwoord AI-gebruik niet ophoudt bij de ontwikkeling van een veilig model. Ook organisaties die AI invoeren, dragen een duidelijke verantwoordelijkheid.
De discussie over kunstmatige intelligentie ging lange tijd vooral over wat de technologie kan. Inmiddels verschuift de aandacht naar een minstens zo belangrijke vraag: hoe zorgen organisaties ervoor dat AI ook in de dagelijkse praktijk veilig, verantwoord en beheersbaar wordt gebruikt?
Microsoft onderstreept die ontwikkeling in het Responsible AI Transparency Report 2026. Het is de derde jaarlijkse rapportage waarin het technologiebedrijf uitlegt hoe het omgaat met de kansen en risico’s van AI.
De boodschap van deze editie is duidelijk: nu AI steeds vaker onderdeel wordt van werkprocessen, kunnen organisaties de verantwoordelijkheid niet volledig bij de leverancier van de technologie neerleggen.
Van generatieve AI naar zelfstandig handelende agents
De urgentie neemt toe door de snelle opkomst van agentic AI. Waar generatieve AI vooral teksten, beelden of analyses produceert, kunnen AI-agents zelfstandig meerdere stappen uitvoeren. Ze kunnen informatie verzamelen, systemen raadplegen, gegevens verwerken en acties uitvoeren om een bepaald doel te bereiken.
Dat maakt AI krachtiger, maar vergroot ook het risicogebied. Een agent kan immers verschillende modellen, databronnen, applicaties en hulpmiddelen met elkaar verbinden. Daardoor wordt verantwoord gebruik steeds meer bepaald door vragen rond toegangsrechten, machtigingen, geheugen, logging en menselijke controle.
Een AI-agent die alleen openbare informatie samenvat, kent bijvoorbeeld een ander risicoprofiel dan een agent die klantgegevens kan bekijken, documenten kan aanpassen of acties in bedrijfssystemen kan uitvoeren.
Volgens Microsoft vraagt deze ontwikkeling om dynamisch AI-beheer gedurende de volledige levenscyclus van een toepassing. Een controle vooraf is niet voldoende. Organisaties moeten ook na de ingebruikname blijven volgen hoe een AI-oplossing functioneert, welke informatie wordt gebruikt en of de uitkomsten overeenkomen met het beoogde doel.
Verantwoordelijkheid voor ontwikkelaar én gebruiker
Microsoft heeft zijn Responsible AI Standard daarom grondig aangepast. In de nieuwe standaard wordt nadrukkelijk onderscheid gemaakt tussen de verantwoordelijkheden van de ontwikkelaar en die van de implementerende organisatie, de zogenoemde deployer.
De ontwikkelaar moet zorgen voor een veilig ontworpen en getest AI-systeem. De organisatie die het systeem in de praktijk brengt, moet vervolgens beoordelen of het geschikt is voor de eigen toepassing en welke aanvullende maatregelen nodig zijn.
Ook Computable wijst op deze verschuiving. Organisaties moeten volgens de vernieuwde aanpak onder meer kijken naar de nauwkeurigheid en robuustheid van een toepassing, de manier waarop medewerkers de uitkomsten interpreteren en de gevolgen voor bestaande werkprocessen.
Daarbij hoort ook een kritische kanttekening. Een leverancier kan zijn eigen verantwoordelijkheid niet eenvoudig afschuiven op de klant. Maar andersom kan een organisatie er evenmin van uitgaan dat een technisch veilig product automatisch tot verantwoord gebruik leidt. De uiteindelijke werking van AI wordt namelijk mede bepaald door de gegevens, toegangsrechten, instructies, processen en mensen binnen de organisatie.
Vier stappen voor verantwoord invoeren
Microsoft beschrijft voor de inzet van AI-toepassingen vier samenhangende stappen:
1. Beoordelen
Onderzoek wat de toepassing kan, waarvoor deze bedoeld is en waar de beperkingen liggen. Bekijk ook welke gegevens het systeem gebruikt, welke risico’s kunnen ontstaan en welke maatregelen de leverancier al heeft getroffen.
2. Gecontroleerd invoeren
Bepaal binnen welke processen en voor welke gebruikers de toepassing beschikbaar komt. Beperk toegangsrechten tot wat strikt noodzakelijk is en leg vast wanneer menselijke beoordeling of goedkeuring verplicht blijft.
3. Monitoren en reageren
Blijf na de ingebruikname letten op prestaties, afwijkingen, incidenten en feedback van gebruikers. Logging en analyse zijn belangrijk om te kunnen reconstrueren wat een AI-systeem heeft gedaan en waarom ingrijpen eventueel nodig is.
4. Gebruikers informeren
Medewerkers moeten weten waarvoor een AI-toepassing wel en niet bedoeld is. Ook moeten zij begrijpen dat AI fouten kan maken, hoe zij resultaten controleren en waar zij een probleem of incident kunnen melden.
Deze werkwijze sluit aan bij de functies uit het AI Risk Management Framework van het Amerikaanse NIST: Govern, Map, Measure en Manage. Microsoft gebruikt dit model als basis voor het identificeren, beoordelen en beheersen van AI-risico’s.
Toegangsbeheer wordt nog belangrijker
Voor organisaties die Microsoft 365 Copilot of vergelijkbare toepassingen gebruiken, begint verantwoord AI-gebruik voor een belangrijk deel bij de bestaande informatiehuishouding.
Copilot respecteert in beginsel de rechten die gebruikers binnen Microsoft 365 al hebben. Dat is een belangrijke beveiliging, maar het betekent ook dat bestaande fouten in de inrichting zichtbaarder kunnen worden. Wanneer een medewerker toegang heeft tot een document dat eigenlijk niet voor hem of haar bestemd is, kan Copilot die informatie mogelijk eveneens vinden en verwerken.
Microsoft adviseert organisaties daarom om vóór een brede invoering onder meer:
externe en interne deelinstellingen te controleren;
overmatig gedeelde informatie op te sporen;
ongebruikte SharePoint-sites op te ruimen;
geldige eigenaren aan sites en informatie toe te wijzen;
toegangsrechten en gastaccounts te beoordelen;
gevoelige informatie te classificeren en beveiligen;
gebruik en activiteiten te kunnen auditen.
Een goede AI-implementatie begint dus niet bij het uitdelen van licenties. Eerst moeten data, identiteit, beveiliging en governance op orde zijn.
De mens blijft eindverantwoordelijk
Een terugkerend uitgangspunt in het rapport is dat AI het menselijke oordeel moet ondersteunen en niet ongecontroleerd moet vervangen.
Dat geldt zeker wanneer AI wordt gebruikt voor beslissingen over medewerkers, klanten, gezondheid, financiën of andere gevoelige onderwerpen. Organisaties moeten duidelijk vastleggen wie verantwoordelijk is voor de uiteindelijke beslissing en wanneer een medewerker moet ingrijpen.
Bij AI-agents is bovendien een werkende noodrem noodzakelijk. Een organisatie moet een systeem kunnen pauzeren of uitschakelen wanneer het onverwacht gedrag vertoont. Ook moet achteraf kunnen worden vastgesteld welke actie is uitgevoerd, op basis van welke informatie en onder wiens autorisatie.
Geen rem op innovatie, maar een voorwaarde ervoor
Governance wordt nog weleens gezien als iets wat innovatie vertraagt. In de praktijk kan het tegenovergestelde gelden. Wanneer de spelregels, verantwoordelijkheden en beveiligingsmaatregelen vooraf duidelijk zijn, kunnen organisaties AI juist sneller en met meer vertrouwen inzetten.
Een gefaseerde invoering helpt daarbij. Begin met een concrete toepassing en een beperkte groep gebruikers. Stel vooraf vast wat een goed resultaat is, welke risico’s acceptabel zijn en wanneer menselijke controle nodig blijft. Gebruik de ervaringen uit de pilot vervolgens om techniek, beleid en werkwijze te verbeteren.
Microsoft past die aanpak naar eigen zeggen ook intern toe. Bij toepassingen zoals GitHub Copilot werkt het bedrijf met gefaseerde uitrol, menselijke codebeoordeling, aanvullende beveiligingsmaatregelen en voortdurende monitoring.
Van losse experimenten naar een bewuste AI-strategie
Veel organisaties gebruiken AI inmiddels al, soms zonder dat dit centraal is besloten. Medewerkers experimenteren met openbare chatbots, afdelingen schaffen afzonderlijke toepassingen aan en leveranciers voegen AI-functies toe aan bestaande software.
De vraag is daarom vaak niet meer óf een organisatie AI gebruikt, maar waar, door wie en met welke gegevens.
Een goed vertrekpunt is een organisatiebrede inventarisatie:
Welke AI-toepassingen worden al gebruikt?
Welke bedrijfsinformatie wordt daarin verwerkt?
Zijn identiteit, toegangsrechten en gegevensdeling goed ingericht?
Welke processen lenen zich voor AI en welke juist niet?
Wie is eigenaar van toepassingen en uitkomsten?
Hoe worden medewerkers opgeleid en ondersteund?
Hoe worden prestaties, risico’s en incidenten gevolgd?
Sluiten beleid en werkwijze aan op relevante wet- en regelgeving?
Het beantwoorden van deze vragen maakt het verschil tussen incidenteel experimenteren en AI doelgericht inzetten.
Is jouw organisatie klaar voor AI?
AI biedt volop kansen om medewerkers te ondersteunen, processen te verbeteren en kennis beter toegankelijk te maken. Maar het behalen van die voordelen vraagt meer dan technologie alleen. Ook data, beveiliging, governance, medewerkers en bedrijfsdoelen moeten met elkaar in balans zijn.
Lemontree helpt organisaties daarom met een AI Readiness Scan. Daarmee brengen we in kaart hoe klaar de organisatie is voor de veilige en waardevolle inzet van AI. We kijken onder meer naar de Microsoft 365-omgeving, gegevensdeling, toegangsrechten, security, governance, beleid, adoptie en mogelijke toepassingen.
Op basis daarvan ontstaat een praktisch advies en een heldere route naar verantwoord AI-gebruik. Niet alleen om risico’s te beperken, maar vooral om AI op een manier in te voeren die medewerkers vertrouwen en die aantoonbaar bijdraagt aan de ambities van de organisatie.
Aan de slag met AI, maar eerst zeker weten dat de basis klopt? Lemontree helpt je graag met een AI Readiness Scan en met de verantwoorde invoering en het gebruik van AI binnen jouw organisatie.
Op 2 december 2027 gaat een nieuw en zwaar deel van de Europese AI Act gelden. Organisaties die bepaalde hoogrisico-AI inzetten krijgen dan te maken met strengere eisen en een specifieke groep moet vóór ingebruikname zelfs een verplichte grondrechtenbeoordeling uitvoeren. De Autoriteit Persoonsgegevens roept organisaties nu al op daarmee te oefenen. Maar welke AI valt eigenlijk onder dat zware regime? Juist daar kan voor bestuurders een verrassing zitten: waarschijnlijk niet bij de chatbot waar iedereen over praat, maar bij systemen die op de achtergrond al mensen selecteren, beoordelen en rangschikken.
2 december 2027 lijkt nog ver weg. Voor organisaties die kunstmatige intelligentie inmiddels op tientallen plaatsen gebruiken, kan die datum echter sneller dichtbij komen dan gedacht. Vanaf dat moment worden belangrijke bepalingen uit de Europese AI Act voor zogenoemde hoogrisicosystemen uit Annex III van toepassing. Daarmee verschuift de Europese regulering van AI voor veel organisaties van algemene principes naar concrete verplichtingen rond het gebruik van systemen die grote gevolgen voor mensen kunnen hebben.
AP waarschuwt: wacht niet tot 2027
De Autoriteit Persoonsgegevens waarschuwt organisaties daarom om niet tot 2027 te wachten. De toezichthouder is inmiddels begonnen organisaties te laten oefenen met een van de opvallendste nieuwe verplichtingen: de Fundamental Rights Impact Assessment, afgekort FRIA. In de berichtgeving wordt die inmiddels wel de verplichte AI-test genoemd. Dat is een aansprekende term, maar ook enigszins misleidend. Er komt geen keurmeester langs die een algoritme test en vervolgens een Europees goedkeuringsstempel afgeeft. Een FRIA onderzoekt iets anders: wat gebeurt er met de grondrechten van mensen wanneer een organisatie een bepaald hoogrisico-AI-systeem daadwerkelijk gaat gebruiken? Een organisatie die onder de verplichting valt, moet vóór de inzet onder meer beschrijven waarvoor het systeem wordt gebruikt, welke groepen mensen ermee te maken krijgen, welke risico’s voor hun grondrechten kunnen ontstaan, hoe menselijk toezicht is georganiseerd en welke maatregelen worden genomen wanneer die risico’s zich daadwerkelijk voordoen. Dat is een wezenlijk andere benadering dan de technische controles waarmee CIO’s, CISO’s en IT-afdelingen vertrouwd zijn.
FRIA meer dan een AI-vraagstuk
De vraag is niet alleen of het systeem veilig is, of het model voldoende accuraat presteert of de leverancier aan zijn contractuele verplichtingen voldoet. De organisatie moet kunnen uitleggen waarom het verantwoord is om juist deze technologie in juist dit bedrijfsproces tegenover juist deze mensen in te zetten. Daarmee wordt de FRIA veel meer dan een technisch AI-vraagstuk. Het raakt aan governance, risk, HR, privacy, compliance en uiteindelijk aan de verantwoordelijkheid van het bestuur. Er is daarbij een belangrijke nuance. De FRIA wordt niet verplicht voor iedere onderneming die AI gebruikt. Zelfs het gebruik van een hoogrisico-AI-systeem betekent niet automatisch dat iedere private onderneming een FRIA moet uitvoeren. Artikel 27 van de AI Act richt deze specifieke verplichting onder meer op publiekrechtelijke organisaties, bepaalde private organisaties die publieke diensten aanbieden en gebruikers van specifieke hoogrisicosystemen voor kredietwaardigheidsbeoordeling en risico- en prijsbeoordeling bij levens- en ziektekostenverzekeringen. Dat neemt niet weg dat veel meer organisaties met het hoogrisicoregime van de AI Act te maken kunnen krijgen. En precies daar begint voor bestuurders het interessante gedeelte.
De AI waar iedereen over praat, is niet per se het grootste risico
Wie vandaag in een bestuursvergadering vraagt waar binnen de organisatie kunstmatige intelligentie wordt gebruikt, krijgt waarschijnlijk als eerste namen als Microsoft Copilot, Claude en ChatGPT te horen. Misschien wordt ook een eigen chatbot genoemd, een experiment met AI-agents of een project waarbij generatieve AI wordt gekoppeld aan bedrijfsdata. Dat is begrijpelijk. Het zijn zichtbare toepassingen. Medewerkers praten erover, directies maken er budget voor vrij en vrijwel iedere CIO heeft inmiddels een discussie gevoerd over de vraag welke generatieve AI wel en niet binnen de organisatie mag worden gebruikt. Toch zijn dit vanuit de Europese AI Act lang niet altijd de toepassingen waar een bestuurder zich de meeste zorgen over hoeft te maken. Veel interessanter is wat er elders, vaak veel minder zichtbaar, in de organisatie gebeurt. Misschien gebruikt HR inmiddels software die automatisch cv’s analyseert en kandidaten rangschikt. Een contactcenter kan technologie hebben ingeschakeld die gesprekken beoordeelt. Een financiële afdeling gebruikt mogelijk een model om klanten van een risicoscore te voorzien. Een verzekeraar experimenteert met geautomatiseerde risicobeoordeling, terwijl ergens anders in de organisatie een SaaS-leverancier ongemerkt een nieuwe AI-functie heeft toegevoegd aan een applicatie die al jaren wordt gebruikt. Geen van die toepassingen hoeft intern bekend te staan als een groot AI-project. Toch kunnen juist daar de zwaarste verplichtingen van de Europese AI Act ontstaan. Dat komt doordat Europa AI niet primair beoordeelt op hoe indrukwekkend, nieuw of geavanceerd de technologie is. De centrale vraag is wat een organisatie ermee doet en welke gevolgen dat gebruik voor mensen kan hebben.
Een AI-systeem dat een manager helpt een tekst te schrijven, is iets fundamenteel anders dan een AI-systeem dat diezelfde manager vertelt welke medewerker waarschijnlijk niet goed presteert. Een chatbot die een klant uitlegt hoe hij een lening kan aanvragen, heeft een andere positie dan een algoritme dat invloed heeft op de vraag of die klant de lening daadwerkelijk krijgt. En een systeem dat een vacaturetekst herschrijft is iets anders dan een systeem dat uit vijfhonderd sollicitanten bepaalt welke vijftig kandidaten een recruiter überhaupt nog te zien krijgt.
Precies op dat onderscheid is het hoogrisicoregime van de AI Act gebouwd. De Europese wetgever heeft een aantal terreinen aangewezen waarop het gebruik van AI zulke grote gevolgen kan hebben dat aanvullende bescherming nodig is. Daaronder vallen onder meer arbeid, onderwijs, biometrie, kritieke infrastructuur, toegang tot essentiële publieke en private diensten, rechtshandhaving, migratie en de rechtspleging. Voor bestuurders verandert daarmee de vraag die zij aan hun organisatie zouden moeten stellen.
Niet langer alleen: waar gebruiken wij AI?
Maar vooral: waar laten wij AI beslissingen over mensen nemen of beïnvloeden?
Die tweede vraag kan een heel andere lijst opleveren dan de eerste.
Generatieve AI wordt vooral gezien als een revolutie in software. Maar achter iedere AI-assistent, agent en intelligent bedrijfsproces staat fysieke infrastructuur. En juist daar voltrekt zich een ontwikkeling die voor bestuurders steeds relevanter wordt: AI verandert niet alleen welke hardware organisaties nodig hebben, maar drijft ook de prijzen van reguliere IT-infrastructuur omhoog.
De afgelopen vijftien jaar raakte hardware steeds verder uit beeld. Virtualisatie en cloud maakten het mogelijk om rekenkracht, opslag en netwerkcapaciteit als diensten af te nemen. Voor bestuurders werd de onderliggende server daardoor steeds minder relevant. AI draait die ontwikkeling gedeeltelijk terug.
Voor het trainen en gebruiken van AI-modellen zijn grote hoeveelheden rekenkracht nodig. Daarbij verschuift het zwaartepunt van traditionele CPU’s naar gespecialiseerde accelerators zoals GPU’s. Die vragen veel geheugen, snelle opslag, hoogwaardige netwerkverbindingen en aanzienlijk meer elektriciteit.
Het gevolg is dat niet alleen AI-servers veranderen. De enorme wereldwijde investeringen in AI beginnen de complete hardwaremarkt te beïnvloeden.
De AI-race drijft hardwareprijzen omhoog
Voor ondernemingen is dat misschien wel een van de meest onderschatte effecten van de AI-boom. Grote cloudproviders en technologiebedrijven bouwen wereldwijd AI-datacenters en kopen daarvoor enorme hoeveelheden GPU’s, geheugen en opslagcapaciteit. Fabrikanten verschuiven tegelijkertijd productiecapaciteit richting onderdelen waarop de AI-markt een beroep doet. Daardoor ontstaat schaarste op andere plekken.
Vooral geheugen is daarvan een duidelijk voorbeeld. TrendForce rapporteerde dat fabrikanten productiecapaciteit verschuiven richting High Bandwidth Memory (HBM) en servergeheugen. In het tweede kwartaal van 2026 werden daardoor prijsstijgingen van 58 tot 63 procent voor conventioneel DRAM en 70 tot 75 procent voor NAND Flash voorzien.
Ook Gartner ziet een uitzonderlijke ontwikkeling. Het onderzoeksbureau verwacht dat gemiddelde DRAM-prijzen over heel 2026 met 125 procent stijgen en NAND Flash zelfs met 234 procent. Betekenisvolle prijsverlichting verwacht Gartner pas richting eind 2027. Dat raakt veel meer dan alleen gespecialiseerde AI-systemen. Geheugen en flashopslag zijn immers basisonderdelen van vrijwel iedere server, storage-oplossing, laptop en pc. De AI-race kan daardoor indirect ook de prijs verhogen van infrastructuur waarop helemaal geen AI draait.
IDC ziet die ontwikkeling inmiddels terug in de servermarkt. In het eerste kwartaal van 2026 stegen de wereldwijde uitgaven aan servers met 30,7 procent ten opzichte van een jaar eerder, terwijl het aantal geleverde systemen slechts 3,3 procent toenam. Naast de snelle groei van kostbare GPU-systemen wijst IDC expliciet op schaarste en hogere prijzen van DRAM en NAND. IDC verwacht dat die situatie ten minste gedurende de eerste helft van 2027 aanhoudt. Hardwarebudgetten worden daarmee opnieuw een strategisch onderwerp.
Ook de werkplek wordt geraakt
Het effect blijft bovendien niet beperkt tot het datacenter. Gartner verwacht dat hogere geheugen- en SSD-kosten de gemiddelde pc-prijs in 2026 met ongeveer 17 procent kunnen verhogen ten opzichte van 2025. Het onderzoeksbureau verwacht mede daardoor dat bedrijven en consumenten apparaten langer blijven gebruiken en vervangingscycli worden uitgesteld. Voor een middelgrote of grote Nederlandse onderneming kan dat een aanzienlijk financieel effect hebben. Een organisatie die de komende jaren duizenden laptops, servers of storagecomponenten moet vervangen, kan geconfronteerd worden met een kostenniveau dat wezenlijk afwijkt van de budgetten die enkele jaren geleden zijn opgesteld.
Dat maakt lifecyclemanagement belangrijker. Het traditionele uitgangspunt dat nieuwe hardware bij iedere generatie vanzelf meer capaciteit voor ongeveer hetzelfde geld biedt, kan niet meer zonder meer worden aangenomen.
Meer rekenkracht betekent ook meer energie
Daarnaast heeft AI een fysieke consequentie die niet met extra budget alleen kan worden opgelost: energie. AI-systemen combineren krachtige accelerators in steeds compactere systemen. Daardoor stijgt het stroomverbruik per rack sterk en ontstaat aanzienlijk meer warmte. Traditionele luchtkoeling kan bij de zwaarste AI-systemen onvoldoende zijn, waardoor liquid cooling steeds belangrijker wordt. Voor Nederlandse organisaties is dat extra relevant vanwege de beperkte capaciteit op het elektriciteitsnet.
Een organisatie die AI-capaciteit in een eigen datacenter wil plaatsen, moet daarom niet alleen kijken naar de aanschafprijs van de servers. De werkelijke vraag is of de bestaande infrastructuur voldoende elektriciteit, koeling en netwerkcapaciteit kan leveren. De investering in AI-hardware kan daardoor ook investeringen in de fysieke datacenteromgeving noodzakelijk maken.
Alles naar de cloud lost het probleem niet automatisch op
De voor de hand liggende reactie is om dergelijke infrastructuur niet zelf te bouwen en AI volledig vanuit de publieke cloud af te nemen. Voor veel toepassingen is dat verstandig. Cloudplatforms bieden vrijwel onmiddellijk toegang tot gespecialiseerde AI-hardware zonder dat een organisatie zelf GPU’s hoeft aan te schaffen, koelen en beheren. Maar de rekening verdwijnt daarmee niet. De kosten verschuiven van CAPEX naar OPEX.
Wanneer AI-experimenten veranderen in toepassingen die dagelijks door duizenden medewerkers of klanten worden gebruikt, kan het verbruik snel groeien. Daarnaast spelen vragen rond privacy, intellectueel eigendom, dataresidentie en digitale soevereiniteit. De discussie wordt daarom minder zwart-wit dan ‘cloud versus eigen datacenter’. De relevantere vraag is: welke workload hoort waar thuis?
Sommige AI-toepassingen zullen uitstekend passen in de publieke cloud. Voor voorspelbare workloads, gevoelige data of toepassingen die continu grote hoeveelheden rekenkracht gebruiken, kunnen private infrastructuur, colocatie of gespecialiseerde AI-platformen economisch of strategisch aantrekkelijker zijn.
De goedkoopste server is niet noodzakelijk de goedkoopste oplossing
Daarmee verandert ook de manier waarop organisaties naar investeringen in hardware moeten kijken. Bij traditionele enterprise-infrastructuur was een afschrijvingstermijn van enkele jaren relatief voorspelbaar. Bij AI ontwikkelt hardware zich veel sneller. Nieuwe generaties accelerators leveren meer prestaties, maar stellen tegelijkertijd andere eisen aan geheugen, netwerk, elektriciteit en koeling.
Bestuurders moeten daarom niet uitsluitend naar de aanschafprijs kijken. De relevante maatstaf wordt de totale prijs van een workload gedurende zijn levensduur: hardware, cloudgebruik, energie, koeling, beheer, licenties en bezettingsgraad. Een goedkope infrastructuur die nauwelijks wordt benut kan duurder zijn dan cloudcapaciteit. Andersom kan een AI-workload die jarenlang continu in de cloud draait uiteindelijk duurder zijn dan eigen capaciteit. Juist daarom wordt capaciteitsplanning opnieuw belangrijk.
AI-strategie en infrastructuurstrategie groeien naar elkaar toe
De belangrijkste consequentie van de AI-opmars is uiteindelijk niet dat iedere onderneming een eigen GPU-cluster nodig heeft. Voor de meeste Nederlandse organisaties zal dat zelfs niet het geval zijn. AI zorgt ervoor dat rekenkracht, geheugen, opslag, energie en datacentercapaciteit opnieuw schaarse en kostbare bedrijfsmiddelen worden. De effecten zijn bovendien niet beperkt tot organisaties die grote AI-modellen bouwen. Door de wereldwijde vraag naar componenten kan ook reguliere IT-infrastructuur duurder worden. Dat maakt een aantal vragen plotseling relevant voor de bestuurskamer. Wanneer moeten we onze infrastructuur vernieuwen? Welke capaciteit willen we zelf controleren? Welke workloads brengen we naar de cloud? Hoe gevoelig is ons meerjarenbudget voor stijgende hardwareprijzen? En wat gebeurt er met onze kosten wanneer het gebruik van AI veel sneller groeit dan verwacht?
Organisaties hoeven daarvoor niet te voorspellen welke GPU of welk AI-model over vijf jaar dominant is. Ze moeten vooral voorkomen dat de infrastructuurkeuzes van vandaag hen over drie jaar beperken. In een markt waarin zowel technologie als hardwareprijzen uitzonderlijk snel veranderen, wordt flexibiliteit daarmee misschien wel het belangrijkste onderdeel van een toekomstbestendige AI-strategie.
Microsoft zet een volgende stap in de AI-transformatie van kenniswerk. Met de wereldwijde beschikbaarheid van Copilot Cowork verandert Microsoft Copilot van een slimme chatbot in een digitale collega die zelfstandig werk kan uitvoeren, coördineren en opvolgen. Voor bestuurders en directieteams is dit mogelijk de meest relevante AI-innovatie sinds de introductie van Microsoft 365 Copilot.
Waar traditionele AI-tools antwoorden genereren op vragen, is Copilot Cowork ontworpen om complete werkzaamheden uit handen te nemen. Het platform kan zelfstandig taken plannen, documenten analyseren, vergaderingen voorbereiden, e-mails versturen, rapportages opstellen en acties uitvoeren binnen Outlook, Teams, Word, Excel en andere Microsoft 365-diensten. Daarbij blijft de gebruiker eindverantwoordelijk en kan deze gevoelige acties laten goedkeuren voordat ze worden uitgevoerd.
Cowork: van generatieve AI naar agentische AI
Microsoft spreekt over een verschuiving van AI als assistent naar AI als uitvoerende collega. Copilot Cowork werkt niet meer uitsluitend reactief, maar kan zelfstandig een doelstelling vertalen naar een plan van aanpak, relevante informatie verzamelen, acties uitvoeren en tussentijds rapporteren over de voortgang.
Een voorbeeld: een salesdirecteur kan Cowork vragen om een kwartaalreview voor te bereiden. Het systeem verzamelt vervolgens informatie uit CRM-data, Teams-gesprekken, e-mails, vergadernotities en documenten, analyseert risico’s en kansen en stelt zelfstandig een managementrapport samen.
Microsoft noemt daarnaast scenario’s zoals:
analyseren van duizenden documenten en contracten;
voorbereiden van board meetings;
identificeren van risicovolle verkoopkansen;
coördineren van projectupdates over meerdere teams;
automatisch opstellen van managementrapportages;
uitvoeren van onderzoekstrajecten die meerdere dagen kunnen duren.
Gericht op kenniswerkers en management
Hoewel Copilot Cowork technisch beschikbaar is voor Microsoft 365 Copilot-gebruikers, richt Microsoft zich nadrukkelijk op organisaties waar medewerkers grote hoeveelheden informatie verwerken en veel tijd besteden aan coördinatie en besluitvorming.
De grootste impact wordt verwacht bij:
directie- en managementteams;
sales- en accountorganisaties;
finance-afdelingen;
HR-organisaties;
juridische afdelingen;
project- en programmamanagement;
consultants en kenniswerkers.
Voor C-level executives is vooral interessant dat Cowork kan functioneren als een digitale stafmedewerker die informatie uit de gehele Microsoft 365-omgeving samenbrengt en omzet in concrete acties en inzichten.
De zakelijke voordelen van Microsoft Copilot Cowork
1. Structurele productiviteitsverbetering
Het belangrijkste voordeel is tijdswinst. Medewerkers besteden aanzienlijk minder tijd aan administratieve werkzaamheden, informatie verzamelen, rapportages maken en opvolgacties uitzetten. Microsoft positioneert Cowork als een oplossing voor werkstromen die uren of zelfs dagen in beslag nemen.
2. Snellere besluitvorming
Omdat Cowork data uit documenten, e-mails, vergaderingen en bedrijfsprocessen combineert, ontstaat sneller een compleet beeld van een situatie. Dit helpt bestuurders om beter onderbouwde beslissingen te nemen.
3. Schaalbare digitale capaciteit
Veel organisaties kampen met een tekort aan gespecialiseerde kenniswerkers. Copilot Cowork biedt de mogelijkheid om routinematig kenniswerk te automatiseren zonder extra personeel aan te nemen. Feitelijk ontstaat een digitale capaciteit die onbeperkt schaalbaar is.
4. Minder operationele frictie
Een belangrijk deel van kenniswerk bestaat uit het verbinden van systemen, documenten en mensen. Cowork automatiseert deze coördinatielaag, waardoor processen sneller verlopen en minder afhankelijk worden van individuele medewerkers.
5. Governance en compliance behouden
Voor veel organisaties is autonomie van AI een risico. Microsoft heeft Cowork daarom geïntegreerd in bestaande Microsoft 365-beveiliging, Entra ID-rechtenstructuren, compliancebeleid en toegangscontroles. Het systeem kan alleen werken binnen de rechten die een gebruiker zelf heeft.
Cowork is meer dan een chatbot
Een opvallend verschil met eerdere generaties Copilot is dat Cowork niet beperkt blijft tot één sessie. Het systeem kan werkzaamheden uitvoeren die zich uitstrekken over meerdere uren of dagen. Gebruikers delegeren een opdracht, waarna Cowork zelfstandig verder werkt en tussentijds terugkoppeling geeft.
Daarnaast ondersteunt Microsoft verschillende AI-modellen binnen Cowork, waaronder modellen van Anthropic en OpenAI. Organisaties kunnen daarmee kiezen voor prestaties, kostenoptimalisatie of specifieke use-cases. Ook wordt het platform uitgebreid met integraties naar externe zakelijke toepassingen zoals Miro, Monday.com, Adobe, Atlassian en Box.
Strategische betekenis van Cowork voor de boardroom
De introductie van Copilot Cowork markeert mogelijk een kantelpunt in enterprise AI. Waar de eerste generatie AI-tools vooral individuele productiviteit verhoogde, richt Cowork zich op het daadwerkelijk uitvoeren van werkprocessen.
Voor bestuurders betekent dit dat AI niet langer alleen een hulpmiddel is voor medewerkers, maar een nieuwe digitale arbeidslaag binnen de organisatie. Organisaties die erin slagen om deze agentische AI effectief te integreren, kunnen processen versnellen, operationele kosten verlagen en de productiviteit van kenniswerkers structureel verhogen.
De vraag voor de boardroom verschuift daarmee van “Hoe gebruiken we AI?” naar “Welke werkzaamheden willen we delegeren aan AI-collega’s?” Dat is precies de discussie die Microsoft met Copilot Cowork wil openen.
Microsoft Scout versus Copilot Cowork: welke AI-collega kies je wanneer?
Met de introductie van Microsoft Scout ontstaat een nieuwe vraag voor organisaties: wanneer zet je Copilot Cowork in en wanneer kies je voor Scout? Hoewel beide oplossingen onderdeel zijn van Microsoft’s agentische AI-strategie, zijn ze ontworpen voor fundamenteel verschillende gebruiksscenario’s.
Copilot Cowork
is primair een taakgerichte digitale collega. Een gebruiker geeft een opdracht – bijvoorbeeld het voorbereiden van een boardrapport, het analyseren van honderden contracten of het samenstellen van een kwartaalreview – waarna Cowork zelfstandig de benodigde acties uitvoert binnen Microsoft 365. Het is gericht op het afronden van complexe, maar afgebakende werkzaamheden die uren of zelfs dagen kunnen duren. De gebruiker delegeert werk en Cowork voert het uit.
Microsoft Scout
gaat een stap verder. Scout is Microsoft’s eerste zogenaamde Autopilot-agent: een altijd actieve AI die continu meedraait in de achtergrond. In plaats van te wachten op opdrachten bewaakt Scout agenda’s, Teams-berichten, mailboxen, documenten en workflows, signaleert risico’s en neemt proactief acties. Scout werkt niet op basis van een enkele opdracht, maar op basis van doorlopende prioriteiten en doelstellingen die de gebruiker heeft meegegeven.
Het verschil tussen Microsoft Copilot Cowork en Microsoft Scout:
Situatie
Copilot Cowork
Microsoft Scout
Rapportage voorbereiden
✓
Duizenden documenten analyseren
✓
Sales opportunities beoordelen
✓
Vergaderingen voorbereiden
✓
✓
Inbox en agenda continu bewaken
✓
Automatisch opvolgen van acties
✓
Risico’s signaleren zonder opdracht
✓
Werken op basis van expliciete opdrachten
✓
Continu meedenken en monitoren
✓
Voor de meeste organisaties zal Cowork de eerste logische stap zijn. Het levert direct meetbare productiviteitswinst op door bestaande kenniswerkprocessen te automatiseren en vraagt relatief weinig organisatorische verandering. Scout richt zich juist op organisaties die verder zijn in hun AI-adoptie en een deel van de operationele coördinatie willen overlaten aan autonome agents die permanent actief zijn.
Voor de boardroom betekent dit dat Cowork vooral gezien kan worden als een digitale projectmedewerker of analist, terwijl Scout meer de rol krijgt van een digitale stafchef die continu monitort, signaleert en werkzaamheden in beweging houdt. Samen laten ze zien waar Microsoft naartoe werkt: een organisatie waarin AI niet alleen ondersteunt, maar steeds meer zelfstandig operationeel werk uitvoert onder governance van de mens.
Microsoft zet een grote stap in de ontwikkeling van AI-agents. Tijdens Build 2025 introduceerde het bedrijf nieuwe mogelijkheden waarmee AI niet alleen antwoorden geeft, maar zelfstandig taken uitvoert, samenwerkt met andere agents en zich aanpast aan de specifieke kennis van een organisatie. Daarmee verschuift AI van hulpmiddel naar digitale collega.
Microsoft zet vol in op de agentic AI-toekomst
Waar generatieve AI aanvankelijk vooral werd ingezet voor het schrijven van teksten, samenvattingen en analyses, richt Microsoft zich nu op een volgende fase: agentic AI. Dit zijn AI-systemen die zelfstandig acties kunnen ondernemen, beslissingen voorbereiden en complete bedrijfsprocessen ondersteunen. Tijdens Microsoft Build 2025 stonden AI-agents centraal in vrijwel alle aankondigingen van het bedrijf.
Volgens Microsoft zullen organisaties de komende jaren miljarden AI-agents inzetten voor uiteenlopende taken, van klantenservice en HR-processen tot juridische ondersteuning en softwareontwikkeling. Meer dan 230.000 organisaties gebruiken inmiddels Copilot Studio om eigen AI-agents te bouwen en beheren.
Copilot Tuning maakt AI bedrijfsspecifiek
Een van de belangrijkste innovaties is Microsoft 365 Copilot Tuning. Met deze functionaliteit kunnen organisaties AI-modellen afstemmen op hun eigen bedrijfsgegevens, processen en werkwijzen, zonder dat programmeerkennis nodig is. Hierdoor ontstaat een AI-agent die niet alleen algemene kennis bezit, maar ook begrijpt hoe een specifieke organisatie werkt.
Voor sectoren zoals de juridische dienstverlening, gezondheidszorg en financiële dienstverlening biedt dit grote voordelen. Een juridische organisatie kan bijvoorbeeld een agent trainen op interne documenten, contracten en juridische richtlijnen, waardoor de kwaliteit en consistentie van gegenereerde documenten aanzienlijk verbetert.
Waarom Copilot Tuning belangrijk is
Geen programmeerkennis nodig.
Gebruik van bestaande Microsoft 365-data.
Betere nauwkeurigheid voor branchespecifieke taken.
Snellere adoptie van AI binnen organisaties.
Verbeterde governance en controle over AI-uitvoer.
AI-agents gaan samenwerken dankzij multi-agent orchestration
Naast individuele agents introduceert Microsoft ook multi-agent orchestration. Hierbij werken meerdere gespecialiseerde AI-agents samen aan één taak of proces. Elke agent voert zijn eigen expertisegebied uit en draagt resultaten over aan een andere agent.
Een praktijkvoorbeeld:
Volgens Microsoft vormt deze ontwikkeling een belangrijke stap richting volledig geautomatiseerde bedrijfsprocessen waarin mens en AI nauw samenwerken.
Nieuwe AI-modellen geven agents meer redeneervermogen
Microsoft investeert daarnaast fors in eigen AI-modellen. Naast de samenwerking met OpenAI ontwikkelt het bedrijf steeds meer eigen technologie. Nieuwe redeneermodellen moeten AI-agents beter laten begrijpen wat gebruikers willen bereiken en welke acties daarvoor nodig zijn.
Deze modellen zijn ontworpen om complexe bedrijfsprocessen te ondersteunen, informatie uit meerdere bronnen te combineren en zelfstandig vervolgstappen voor te stellen. Daarmee verschuift de rol van AI van reactieve assistent naar proactieve medewerker.
Model Context Protocol moet AI-agents veilig laten samenwerken
Een andere belangrijke ontwikkeling is de ondersteuning van het Model Context Protocol (MCP). Dit protocol wordt gezien als een soort universele standaard waarmee AI-agents en applicaties veilig met elkaar kunnen communiceren.
Door MCP kunnen agents:
Bedrijfssystemen ontdekken.
Gegevens veilig ophalen.
Taken uitvoeren in verschillende applicaties.
Samenwerken met agents van andere leveranciers.
Microsoft bouwt extra beveiligingslagen in Windows en Copilot Studio om risico’s zoals prompt-injecties en ongewenste toegang tot systemen te beperken.
Wat betekent dit voor organisaties?
Voor bedrijven betekent deze ontwikkeling dat AI steeds meer een integraal onderdeel wordt van dagelijkse bedrijfsvoering. Waar organisaties vandaag vooral experimenteren met chatbots en assistenten, ontstaan nu mogelijkheden om complete processen te automatiseren.
Volgens diverse marktanalisten zal de grootste impact zichtbaar zijn in:
Klantenservice
Financiële administratie
HR-processen
Juridische dienstverlening
Softwareontwikkeling
IT-beheer en servicedesks
Voor IT-afdelingen ontstaat tegelijkertijd een nieuwe uitdaging: het beheren, beveiligen en monitoren van een groeiend ecosysteem van samenwerkende AI-agents.
Microsoft versnelt de opkomst van de autonome digitale medewerker
Met Copilot Tuning, multi-agent orchestration, nieuwe redeneermodellen en ondersteuning voor het Model Context Protocol positioneert Microsoft zich nadrukkelijk als een van de belangrijkste spelers in de markt voor zakelijke AI-agents. De technologie maakt het mogelijk om AI niet alleen slimmer, maar ook zelfstandiger en beter afgestemd op bedrijfsprocessen te maken.
Voor organisaties die investeren in Microsoft 365, Copilot Studio en Azure AI ontstaat daarmee een toekomst waarin digitale medewerkers steeds meer taken overnemen en menselijke medewerkers zich kunnen richten op strategie, innovatie en klantcontact. De AI-assistent van vandaag ontwikkelt zich razendsnel tot de digitale collega van morgen.