door Peter Vos | 17 nov, 2026 | Nieuws |
De cyberdreiging groeit sneller dan de digitale weerbaarheid van Nederlandse organisaties. Daarvoor waarschuwt de Nationaal Coördinator Terrorismebestrijding en Veiligheid (NCTV). Recente berichtgeving van de NOS en cijfers van het CBS maken duidelijk waar het knelt. Ook bij middelgrote bedrijven ontbreken nog maatregelen om aanvallen te herkennen en incidenten te onderzoeken.
In het Cybersecuritybeeld Nederland 2026 beschrijft de NCTV een groeiende kloof tussen dreiging en weerbaarheid. Aanvallers gebruiken AI om sneller en op grotere schaal te opereren. Tegelijkertijd blijven basisbeveiliging, bestuurlijke verantwoordelijkheid en het oefenen van incidenten bij veel organisaties achter.
Vooral monitoring en logging blijven achter
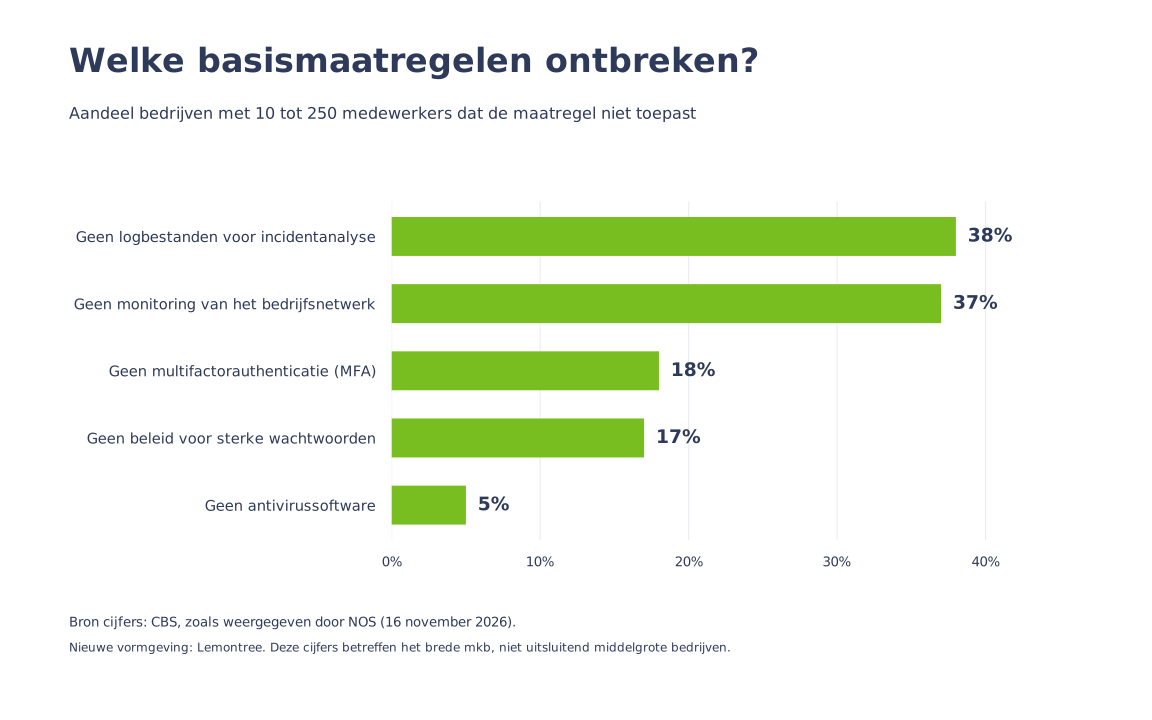
De NOS berichtte op 16 november over ontbrekende basismaatregelen in het mkb. In de bijbehorende grafiek heeft 37% van de bedrijven geen monitoring van het bedrijfsnetwerk en houdt 38% geen logbestanden bij voor incidentanalyse. Bij 18% ontbreekt multifactorauthenticatie (MFA). Deze cijfers gaan over bedrijven met 10 tot 250 medewerkers.
 Voor middelgrote organisaties geeft het CBS een afzonderlijk beeld. Volgens de Cybersecuritymonitor 2025 gebruikt van de bedrijven met 50 tot 250 werknemers:
- 19% geen ICT-beveiligingsmonitoringsysteem;
- 18% geen logbestanden voor incidentanalyse;
- 6% geen multifactorauthenticatie;
- 6% geen beleid voor sterke wachtwoorden;
- 5% geen opslag van back-ups.
Deze percentages zijn berekend als 100% min het door CBS gerapporteerde gebruik in 2025. Middelgrote bedrijven zijn dus beter toegerust dan het brede mkb-gemiddelde uit de NOS-grafiek. Toch ontbreken monitoring en logging nog bij bijna één op de vijf bedrijven in deze categorie.
Een incident raakt de bedrijfsvoering
Een cyberincident kan direct de bedrijfsvoering raken. In de NOS-reportage vertelt scheepvaartdienstverlener Royal Dirkzwager hoe een ransomwareaanval in 2023 het zicht op veertig boorplatformen wegnam. Het bedrijf moest helikopters inzetten om toezicht te houden. Volgens het geïnterviewde hoofd IT ontbraken destijds onder meer MFA en een beperking van het aantal inlogpogingen.
Ook het CBS registreert incidenten bij middelgrote bedrijven. In 2024 meldde 8% van de bedrijven met 50 tot 250 werknemers minstens één cybersecurityincident door een aanval van buitenaf. In 2023 was dit 10%. De gemeten incidentfrequentie daalde dus, terwijl de NCTV waarschuwt voor een toenemende dreiging. Het zijn verschillende indicatoren en verslagperioden: de CBS-cijfers beschrijven gerapporteerde incidenten, het dreigingsbeeld kijkt naar ontwikkelingen en risico’s.
Van beveiligingsmaatregel naar aantoonbare werking
De NCTV roept op tot goed patchmanagement, back-ups en doorlopende logging, monitoring en detectie. Ook moet de bedrijfscontinuïteit worden getest. Het Nationaal Cyber Security Centrum (NCSC) benadrukt daarnaast het belang van inzicht in de eigen IT-omgeving en prioriteit vanuit het bestuur.
Voor een middelgrote organisatie vertaalt dat zich naar concrete vragen. Worden afwijkingen daadwerkelijk opgemerkt? Wie beoordeelt een melding buiten kantooruren? Welke systemen moeten na een incident als eerste terugkomen? En is getest of de back-ups daarvoor bruikbaar zijn?
Maak digitale weerbaarheid onderdeel van de dagelijkse regie
Voor Lemontree begint een weerbare IT-omgeving met samenhang tussen beheer, beveiliging en herstel. Organisaties kunnen de bevindingen gebruiken om hun eigen inrichting te toetsen: van veilig inloggen en actuele systemen tot detectie, opvolging en een geoefend herstelplan. Leg daarbij vast wie verantwoordelijk is, welke risico’s prioriteit hebben en hoe de werking wordt gecontroleerd.
Wil je weten waar jouw organisatie staat? Lemontree helpt middelgrote organisaties hun IT-beheer en beveiliging in samenhang te organiseren. Bespreek met onze specialisten welke stappen nodig zijn om de digitale weerbaarheid van jouw organisatie te versterken.
door Peter Vos | 29 okt, 2026 | Blog |
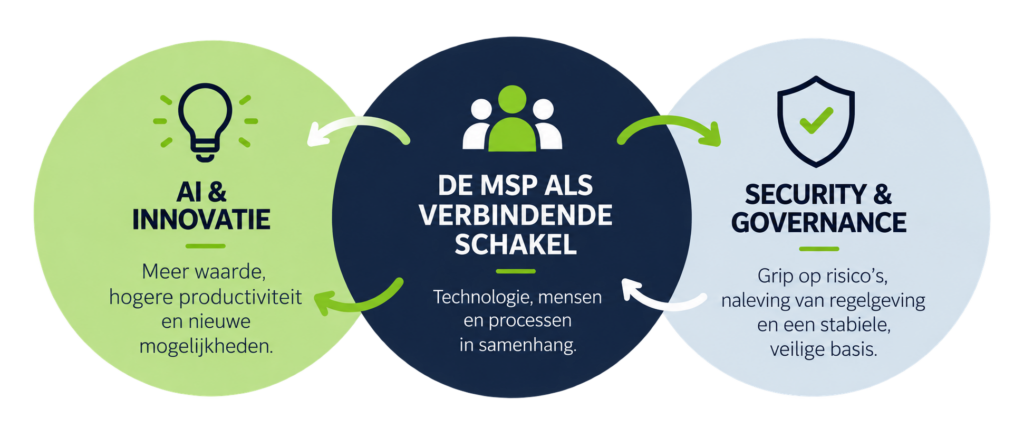
Organisaties willen met AI innoveren, bedrijfsprocessen versnellen en medewerkers productiever maken. Tegelijkertijd nemen cyberdreigingen toe en groeit het risico dat nieuwe technologie sneller wordt ingevoerd dan organisaties kunnen beheersen. Dat verandert de rol van IT-beheer ingrijpend. De moderne Managed Service Provider (MSP) is niet langer uitsluitend verantwoordelijk voor goed functionerende IT, maar wordt steeds meer een strategische partner die innovatie mogelijk maakt en tegelijkertijd de digitale veiligheid en governance bewaakt.
Van technisch beheer naar strategische verantwoordelijkheid
Jarenlang was de opdracht aan een externe IT-beheerder overzichtelijk: zorg dat systemen beschikbaar zijn, medewerkers probleemloos kunnen werken en storingen snel worden opgelost. De kwaliteit van een MSP werd vooral beoordeeld op technische prestaties, responstijden en gebruikerstevredenheid. Hoe minder een organisatie van haar IT-beheer merkte, hoe beter de dienstverlening doorgaans werd gewaardeerd.
Die basis blijft onverminderd belangrijk, maar de verwachtingen zijn fundamenteel veranderd. Technologie is uitgegroeid tot een strategisch bedrijfsmiddel waarmee organisaties hun dienstverlening verbeteren, processen automatiseren en concurrentievoordeel realiseren. Tegelijkertijd zijn de risico’s van verkeerd technologiegebruik aanzienlijk toegenomen. Daarmee verschuift de verantwoordelijkheid van de MSP van het beheren van systemen naar het begeleiden van organisaties bij het verantwoord inzetten van technologie.
Vooral kunstmatige intelligentie versnelt die ontwikkeling. AI biedt enorme mogelijkheden om efficiënter te werken, maar stelt organisaties ook voor nieuwe vragen over gegevensbescherming, toegangsrechten, betrouwbaarheid en verantwoordelijkheid. De IT-partner moet daardoor niet alleen begrijpen hoe nieuwe technologie werkt, maar ook kunnen beoordelen onder welke voorwaarden die technologie verstandig kan worden toegepast.
AI maakt de behoefte aan een digitaal geweten groter
De snelheid waarmee AI zijn intrede doet op de werkvloer is ongekend. Medewerkers gebruiken toepassingen zoals ChatGPT, Gemini, Claude, Grok en Microsoft Copilot om documenten op te stellen, informatie te analyseren en werkzaamheden te automatiseren. Veel van deze initiatieven ontstaan buiten de IT-afdeling om, waardoor organisaties onvoldoende zicht hebben op welke gegevens worden verwerkt en welke risico’s daarmee samenhangen.
Een medewerker die vertrouwelijke klantinformatie invoert in een externe AI-dienst, realiseert zich mogelijk niet welke gevolgen dat kan hebben. Ook kan een AI-assistent die toegang krijgt tot bedrijfsinformatie bestaande tekortkomingen in toegangsrechten blootleggen. Informatie die jarenlang moeilijk vindbaar was, kan dankzij AI ineens eenvoudig worden ontsloten voor iedereen die daar technisch toegang toe heeft.
Daar komt bij dat AI-agenten steeds vaker zelfstandig handelingen kunnen uitvoeren binnen bedrijfsapplicaties. Daarmee wordt het niet alleen belangrijk welke informatie AI mag gebruiken, maar ook welke acties een systeem zelfstandig mag ondernemen en wie daarvoor verantwoordelijk is.
Juist hier ontstaat een nieuwe rol voor de MSP als het digitale geweten van de organisatie. Een goede IT-partner moet niet uitsluitend enthousiast meebewegen met iedere technologische ontwikkeling, maar ook kritische vragen durven stellen. Is de informatiehuishouding voldoende op orde? Zijn toegangsrechten goed ingericht? Begrijpen medewerkers de risico’s? En levert de beoogde toepassing daadwerkelijk voldoende bedrijfswaarde op?
Dat betekent niet dat de MSP innovatie moet afremmen. Integendeel, de belangrijkste toegevoegde waarde ontstaat wanneer een beheerpartner organisaties helpt om verantwoord te versnellen. Door risico’s vooraf inzichtelijk te maken en passende maatregelen te treffen, kunnen bedrijven nieuwe technologie met meer vertrouwen inzetten.
Cybersecurity vraagt om een andere manier van denken
Naast AI verandert ook het dreigingslandschap de verantwoordelijkheid van IT-beheer. Cybercriminelen richten zich steeds vaker op identiteiten, cloudomgevingen en menselijke kwetsbaarheden. Met behulp van AI kunnen bovendien overtuigende phishingberichten worden geproduceerd die nauwelijks nog van legitieme communicatie te onderscheiden zijn.
Traditionele beveiligingsmaatregelen zoals firewalls, endpointbeveiliging, multifactor-authenticatie en patchmanagement blijven noodzakelijk, maar bieden geen volledige garantie dat aanvallers buiten de deur blijven. Organisaties moeten er daarom rekening mee houden dat preventieve maatregelen op enig moment kunnen worden omzeild.
Daarmee groeit het belang van Managed Detection & Response (MDR), waarbij beveiligingssignalen voortdurend worden gemonitord, verdachte activiteiten worden onderzocht en passende maatregelen worden genomen wanneer een bedreiging wordt vastgesteld. MDR voorkomt niet automatisch dat een aanvaller toegang krijgt, maar kan wel helpen om een aanval sneller te ontdekken en de gevolgen te beperken.
Aanvullende disciplines zoals SIEM, Identity Security Posture Management (ISPM) en Endpoint Security Posture Management (ESPM) bieden inzicht in beveiligingsgebeurtenissen, identiteitsrisico’s en kwetsbaarheden van werkplekken. Ook de bescherming van e-maildomeinen en mailreputatie krijgt meer aandacht, omdat cybercriminelen steeds vaker misbruik maken van de digitale identiteit van betrouwbare organisaties.
Voor een MSP betekent dit dat cybersecurity niet langer een afzonderlijke technische dienst is, maar een structureel onderdeel van de verantwoordelijkheid voor de digitale continuïteit van klanten. De beheerpartner moet niet alleen systemen onderhouden, maar ook voortdurend beoordelen waar risico’s ontstaan en hoe deze kunnen worden beperkt.
Een goede MSP remt innovatie niet af, maar zorgt dat je met vertrouwen kunt vooruitgaan
Innovatie en veiligheid moeten elkaar versterken
De kern van modern IT-beheer ligt in het vinden van een gezond evenwicht tussen technologische vooruitgang en risicobeheersing. Organisaties die iedere innovatie uitstellen totdat alle risico’s zijn uitgesloten, missen belangrijke kansen. Maar bedrijven die nieuwe technologie zonder voldoende voorbereiding introduceren, kunnen zichzelf blootstellen aan beveiligingsincidenten, complianceproblemen en onnodige kosten.</text>
Dat evenwicht vraagt om een samenhangende aanpak waarin IT-beheer, cybersecurity en AI-governance elkaar versterken. Een AI-readiness assessment kan bijvoorbeeld inzichtelijk maken of de technische en organisatorische basis voldoende op orde is om AI verantwoord toe te passen. Vervolgens kunnen gerichte verbeteringen in informatiebeheer, toegangsrechten en beveiliging worden gecombineerd met trainingen en de introductie van concrete AI-toepassingen.
Daarbij moet de nadruk niet uitsluitend liggen op het beschikbaar stellen van technologie. Een organisatie die honderden medewerkers toegang geeft tot Microsoft Copilot, realiseert daarmee niet automatisch productiviteitswinst. De werkelijke waarde ontstaat wanneer AI wordt gekoppeld aan concrete bedrijfsprocessen en medewerkers leren hoe zij de technologie effectief kunnen gebruiken.
Voor de moderne MSP ontstaat hierdoor een verbindende rol tussen IT, beveiliging en bedrijfsstrategie. De beheerpartner helpt niet alleen bij de technische implementatie, maar denkt ook mee over de voorwaarden waaronder nieuwe technologie daadwerkelijk waarde toevoegt.
De meerwaarde van een externe IT-partner
Juist voor middelgrote organisaties kan een gespecialiseerde MSP hierin een belangrijke rol spelen. Interne IT-afdelingen moeten doorgaans met beperkte capaciteit een breed scala aan verantwoordelijkheden vervullen. Naast dagelijkse ondersteuning en technisch beheer worden zij geconfronteerd met complexe beveiligingsvraagstukken, nieuwe regelgeving en de druk om AI snel beschikbaar te stellen.
Een externe beheerpartner kan specialistische kennis en ervaring uit verschillende klantomgevingen combineren. Daardoor kan een MSP risico’s eerder herkennen, ontwikkelingen beter duiden en organisaties helpen om onderbouwde technologische keuzes te maken. Bovendien kan een externe adviseur, mits voldoende onafhankelijk en deskundig, een kritisch tegenwicht bieden wanneer de wens om snel te innoveren groter is dan de aandacht voor de mogelijke gevolgen.
Lemontree ontwikkelt zijn dienstverlening vanuit die samenhang. Traditionele Managed Services en proactief werkplekbeheer vormen de basis voor een betrouwbare digitale omgeving, terwijl diensten zoals MDR, SIEM, ISPM, ESPM en Verified Domain Protection bijdragen aan de digitale weerbaarheid. Met AI-readiness assessments, Microsoft Copilot-begeleiding en trainingen ondersteunt Lemontree organisaties daarnaast bij het verantwoord benutten van nieuwe technologische mogelijkheden.
De waarde van deze combinatie zit niet in het aantal afzonderlijke diensten, maar in de verbinding ertussen. Een organisatie die AI wil introduceren, krijgt immers direct te maken met vragen over gegevensbescherming, informatiebeheer en toegangsrechten. Door deze onderwerpen in samenhang te behandelen, kan een MSP helpen voorkomen dat innovatieprojecten los komen te staan van de bestaande IT-architectuur en beveiligingsstrategie.
De MSP van morgen zorgt dat organisaties verantwoord vooruitkomen
De veranderende rol van IT-beheer vraagt ook om een andere manier waarop organisaties hun MSP beoordelen. Beschikbaarheid, responstijden en klanttevredenheid blijven belangrijk, maar vertellen niet het volledige verhaal. Minstens zo relevant wordt de bijdrage die een beheerpartner levert aan digitale weerbaarheid, risicobeheersing, productiviteitsverbetering en strategische ontwikkeling.
Daarmee verandert ook de relatie tussen klant en MSP. Waar traditioneel vooral werd gesproken over storingen, wijzigingen en technische prestaties, ontstaat steeds meer behoefte aan structureel overleg over technologische kansen, beveiligingsrisico’s en toekomstige investeringen. Een goede beheerpartner helpt daarbij niet alleen om problemen op te lossen, maar vooral ook om problemen te voorkomen en kansen tijdig te benutten.
De MSP van de toekomst is daarom meer dan een leverancier van IT-diensten. Het is een partner die organisaties helpt om technologische ambities te realiseren zonder de beheersbaarheid en veiligheid van hun digitale omgeving uit het oog te verliezen. Daarbij blijft de uiteindelijke verantwoordelijkheid voor strategische keuzes bij de organisatie zelf, maar levert de MSP de deskundigheid en kritische blik die nodig zijn om die keuzes goed te onderbouwen.
De belangrijkste klantwaarde van modern IT-beheer ligt daarmee niet alleen in het garanderen dat technologie vandaag goed functioneert, maar ook in het helpen voorkomen dat de technologische keuzes van vandaag morgen tot problemen leiden. Een MSP zoals Lemontree kan juist door innovatie, cybersecurity en governance met elkaar te verbinden dat gezonde evenwicht bieden. Niet door voortdurend op de rem te staan, maar door ervoor te zorgen dat organisaties met vertrouwen kunnen blijven vernieuwen.

door Peter Vos | 25 apr, 2025 | Nieuws |
Cyberdreiging groeit explosief volgens het AIVD-jaarverslag 2024
Steeds meer landen beschikken over de middelen om cyberaanvallen uit te voeren. Het afgelopen jaar werden zelfs Nederlandse bedrijven en overheidsinstellingen doelwit van digitale spionage en sabotagepogingen vanuit onder andere China, Rusland en Noord-Korea. Deze alarmerende bevindingen komen uit het jaarverslag 2024 van de Algemene Inlichtingen- en Veiligheidsdienst (AIVD).
Steeds meer landen voeren cyberaanvallen uit
Volgens de AIVD is het aantal landen met offensieve cyberprogramma’s in de afgelopen jaren sterk toegenomen. Waar enkele jaren geleden vooral grootmachten als China en Rusland de digitale aanval inzetten, hebben nu ook kleinere staten de weg naar hackersland gevonden. Dit komt mede doordat het relatief eenvoudig is om een cyberaanvalscampagne op te zetten. Geavanceerde spyware en hackingtools zijn gewoon te koop, waardoor zelfs landen met beperkte middelen kunnen inbreken op apparaten en netwerken en ongezien meegluren. Ze richten hun pijlen vaak op “zwakke plekken” – denk aan slecht beveiligde mobiele telefoons, routers of cloud-omgevingen – waar weinig toezicht op is en een hacker dus lang onopgemerkt kan rondneuzen.
Veel organisaties maken het deze nieuwe cyberactoren nog makkelijker door slordig om te gaan met bekende kwetsbaarheden. Het jaarverslag vermeldt dat van de vijftien meest misbruikte softwarelekken in 2023 er twee al minstens twee jaar bekend warenl. Met andere woorden: sommige bedrijven hebben jarenoude beveiligingsupdates nog steeds niet doorgevoerd. Zo’n openstaande patch is alsof u de achterdeur van uw IT-systemen op een kier laat staan – een uitnodiging voor elke nieuwkomer in hackland. Geen wonder dat de AIVD concludeert dat hoe meer landen zich met digitale aanvallen bezighouden, hoe groter de uitdaging wordt voor degenen die zich moeten verdedigen. Voor managers betekent dit dat cyberrisico’s allang niet meer beperkt zijn tot “de grote jongens” en dat nalatigheid in basisbeveiliging serieuze gevolgen kan hebben.
Cyberarsenaal van grootmachten groeit
Naast de opkomst van nieuwe spelers blijven de bekende grootmachten niet stilzitten. Sterker nog, China, Rusland, Iran en Noord-Korea hebben hun toch al geavanceerde cyberarsenaal in 2024 verder uitgebreid. Zo maakt China steeds meer gebruik van commerciële techbedrijven en datamakelaars om cyberaanvallen uit te voeren. De Chinese inlichtingendiensten besteden onderdelen van hun hackingoperaties uit, waardoor ze nog meer aanvallen kunnen uitvoeren en die bovendien geraffineerder worden. Dit heeft wereldwijd effect: China voert daarmee de wereldwijde cyberdreiging flink op. Rusland van zijn kant zag een toename van hackergroepen die aan het Kremlin gelieerd zijn. Sommige van die groepen opereren schijnbaar zelfstandig, wat het lastig maakt om te voorspellen waar de volgende klap vandaan komt en wie erachter zit.
Deze verbeterde capaciteiten worden doelgericht ingezet om politieke plannen te dienen. Russische cyberaanvallers richtten zich in 2024 steeds vaker op militaire en logistieke doelen in Europa en op organisaties die betrokken zijn bij de oorlog in Oekraïne. China voerde zeer geavanceerde aanvallen uit op hoogtechnologische bedrijven – waaronder Nederlandse – in de jacht op technologisch marktleiderschap. Een tastbaar voorbeeld: in 2024 ontdekten de AIVD en MIVD Chinese malware op een Nederlands defensienetwerk. Ook landen als Noord-Korea en Iran zetten cyberaanvallen strategisch in. Noord-Korea richtte zich op het stelen van wetenschappelijke kennis en bedrijfsgeheimen, en stal cryptovaluta om het eigen regime te financieren. Iran gebruikte cyberoperaties om de beeldvorming rond het conflict in Gaza te beïnvloeden en het regime in een goed daglicht te stellen. Dat doen door zogeheten “hack-and-leak”-acties, waarbij gestolen gevoelige informatie publiek wordt gemaakt om iemand te beschadigen. Extra zorgelijk is dat offensieve cybermogelijkheden van staten momenteel sneller groeien dan de defensieve tegenmaatregelen. Met andere woorden: de hacker loopt uit op de beveiliging.
Van bewustwording naar actie
Dat Nederlandse organisaties doelwit zijn van cyberspionage en -sabotage begint gelukkig door te dringen. In 2024 beseften de Rijksoverheid, vitale sectoren en hightechbedrijven meer dan ooit dat buitenlandse staten op hen mikken. Toch betekent bewustzijn niet automatisch beveiliging: de AIVD merkt op dat organisaties nog lang niet altijd concrete maatregelen nemen om spionage, de diefstal van geheimen of sabotage te voorkomen.
Met andere woorden, weten dat er gevaar is, is stap één – er écht iets aan doen is stap twee. Zo vroegen bedrijven in vitale sectoren afgelopen jaar vaker om hulp van de AIVD, bijvoorbeeld om leveranciers door te lichten. Die focus op de toeleveringsketen is niet voor niets: hackers en spionnen proberen regelmatig via kleinere leveranciers bij hun uiteindelijke doelwit binnen te komen. Voor u als manager is de boodschap duidelijk: verhoogde alertheid moet worden omgezet in actie. Cyberrisico’s verdienen een vaste plek in uw risicobeheer, en de constatering “wij zijn ook een doelwit” moet gevolgd worden door tastbare maatregelen om uw kroonjuwelen te beschermen.
Praktische inzichten voor managers
-
Integreer cyberrisico’s in uw risicomanagement: Neem digitale dreigingen (zoals spionage en sabotage door statelijke actoren) expliciet op in uw bedrijfsbrede risicobeoordeling. Houd rekening met een breed spectrum aan potentiële aanvallers – van grootmachten tot kleinere staten of hackercollectieven – en actualiseer dit dreigingsbeeld regelmatig.
-
Houd software up-to-date en dicht bekende lekken: Zorg dat uw IT-afdeling security-updates snel doorvoert en repareer kwetsbaarheden voordat aanvallers ze misbruiken. Veel cyberaanvallen slagen via al lang bekende zwakheden; laat uw organisatie niet het laaghangend fruit zijn.
-
Beveilig de ‘zwakke plekken’ extra goed: Besteed bijzondere aandacht aan apparaten en toegangspunten die vaak minder scherp worden gemonitord, zoals mobiele devices, thuiswerkverbindingen, routers en cloud-omgevingen. Implementeer extra monitoring en strenge toegangscontroles op deze onderdelen, zodat indringers zich niet ongemerkt kunnen bewegen.
-
Check de digitale weerbaarheid van leveranciers: Werk bij voorkeur met “veilige” toeleveranciers en stel eisen aan hun beveiliging. Een keten is zo sterk als de zwakste schakel – een hacker hoeft maar via één slecht beveiligde leverancier binnen te komen om uw hele organisatie te compromitteren.
-
Oefen en prepareer uw crisisrespons: Houd een actueel incidentresponseplan gereed voor ernstige cyberincidenten. Voer oefenscenario’s uit (bijvoorbeeld: hoe reageren we als morgen onze bedrijfsdata gegijzeld wordt?) zodat uw team weet hoe te handelen onder druk. Betrek niet alleen IT, maar ook juridische en communicatieteams in deze voorbereiding.
-
Maak cybersecurity een bestuurszaak: Behandel digitale veiligheid als een vast agendapunt op topniveau. Investeer in bewustwording en training door de hele organisatie en stimuleer een cultuur waarin iedereen alert is op beveiliging. Schroom niet om externe expertise in te schakelen – denk aan advies van het NCSC of zelfs direct overleg met de AIVD bij verdachte spionageactiviteiten.
Bron: aivd.nl en dit specifieke artikel op AIVD.nl

door Peter Vos | 18 dec, 2024 | Nieuws |
De Europese Unie heeft de afgelopen jaren aanzienlijke stappen gezet om de cyberbeveiliging binnen haar lidstaten te versterken. Een van de belangrijkste initiatieven op dit gebied is de NIS2-richtlijn, de opvolger van de oorspronkelijke NIS-richtlijn (Netwerk- en Informatiebeveiligingsrichtlijn). De nieuwe richtlijn, aangenomen op 16 januari 2023, heeft als doel om de cyberweerbaarheid van essentiële en belangrijke sectoren te verbeteren. Maar wat houdt NIS2 precies in, en wat is de huidige status van de implementatie ervan in Nederland?
Wat is NIS2?
NIS2 staat voor Network and Information Security Directive 2 en richt zich op het vergroten van de digitale weerbaarheid van kritieke infrastructuren en diensten. Waar de oorspronkelijke NIS-richtlijn vooral gericht was op een beperkt aantal sectoren, zoals energie, transport, gezondheidszorg en waterbeheer, breidt NIS2 deze scope aanzienlijk uit. Nieuwe sectoren zoals voedselvoorziening, ruimtevaart en post- en koeriersdiensten vallen nu ook onder de richtlijn. Bovendien stelt NIS2 strengere eisen aan cybersecuritymaatregelen en rapporteerplicht bij incidenten.
Een van de belangrijkste vernieuwingen is de invoering van strengere sancties en toezichtmechanismen. Organisaties die niet voldoen aan de richtlijn kunnen zware boetes opgelegd krijgen, en toezichthoudende instanties hebben meer bevoegdheden om audits uit te voeren en naleving af te dwingen. Ook de harmonisatie van regels tussen lidstaten speelt een grote rol in NIS2, met als doel een gelijk speelveld te creëren binnen de Europese Unie.
Status van NIS2 in Nederland
Hoewel de NIS2-richtlijn al is aangenomen, zijn lidstaten verplicht om deze uiterlijk op 17 oktober 2024 om te zetten in nationale wetgeving. In Nederland is het Ministerie van Economische Zaken en Klimaat (EZK) verantwoordelijk voor deze implementatie. Er zijn inmiddels diverse stappen gezet om de richtlijn te verankeren in de Nederlandse wetgeving, maar de volledige uitvoering is nog in proces.
In maart 2023 publiceerde het EZK (Ministerie van Economische Zaken en Klimaat) een consultatiedocument waarin belanghebbenden konden reageren op de voorgestelde aanpak. Deze consultatie heeft geleid tot waardevolle feedback van bedrijven, brancheorganisaties en experts. Een belangrijk aandachtspunt hierbij is de afstemming tussen de NIS2-richtlijn en bestaande wet- en regelgeving, zoals de Wet beveiliging netwerk- en informatiesystemen (Wbni). Nederland zal deze wetten moeten aanpassen of uitbreiden om te voldoen aan de eisen van NIS2.
Daarnaast speelt ook de praktische uitvoerbaarheid een rol. Bedrijven maken zich zorgen over de extra kosten en administratieve lasten die de richtlijn met zich meebrengt. Het EZK heeft aangegeven hier rekening mee te houden door een evenwichtige aanpak te zoeken die enerzijds zorgt voor naleving van de richtlijn, maar anderzijds bedrijven niet onnodig belast.
Lemontree, NIS2, ISO27001 en ISAE 3402 type1 en type2
Afgelopen tijd is Lemontree druk bezig geweest met een baseline voor security en het verder professionaliseren van processen met als doel het verkrijgen van ISAE3402 verklaringen. Met als gevolg dat we in oktober de felbegeerde type2 verklaring mochten ontvangen. In dit ISAE3402 traject hebben we ons specifiek gefocust op beleid, procedures en richtlijnen die onder andere voor NIS2 belangrijk zijn. In combinatie met ISO27001 zijn hierin alle onderdelen van NIS2 afgevinkt en is Lemontree officieel NIS2 compliant.
Lemontree meer dan klaar voor NIS2
Hoewel NIS2 in Nederland door vertraging bij de overheid nog niet in de wetgeving is verankerd, is Lemontree al klaar om aan de Europese richtlijnen en wetgeving te voldoen. Dat betekent dat onze klanten kunnen vertrouwen op vooraf bewezen kwaliteit van (security)diensten. Om op het vlak van informatiebeveiliging nog meer waarde toe te voegen heeft Lemontree Managed Detection & response en securitytraining voor eindgebruikers aan het dienstenportfolio toegevoegd. Dat betekent dat klanten kunnen terugvallen op het continue monitoren van gebeurtenissen in de IT-omgeving en adequate opvolging als er dreigingen worden waargenomen. En, heel belangrijk, dat eindgebruikers door het gebruik van AI gedreven phishingmails en gamification cyberweerbaarder worden gemaakt.
door Peter Vos | 7 mrt, 2023 | Nieuws |
Vandaag verscheen het jaarlijkste SonicWall Cyber Threat Report 2023. Het rapport toont een aantal opmerkelijke feiten. Zo is Ransomware met 21% gedaald en IoT Malware met 87% gestegen. En dat terwijl 91% van de ondervraagden zich het meest druk maakt om Ransomware, Phising en encrypted malware. En daarmee bewijst het onderzoek direct haar nut: cybercriminaliteit past zich aan en daarom moeten we waaks blijven voor actuele bedreigingen.
In het rapport komen Log4j, de oorlog tussen Oekraine en Rusland, Sliver en malware expliciet aan de orde. Het rapport beschrijft de opkomst van RTDMI discoveries, Cryptojacking en kwaadaardige PDF’s en office bestanden.
Een helder rapport dus voor iedere business leader, IT-er en security officer.
Blader hier door het SonicWall Cyber Threat Report 2023
door Peter Vos | 20 feb, 2023 | Nieuws |
Je hebt er vast al wel wat over gehoord of gelezen: NIS2. Een Europese richtlijn om cybersecurity in heel Europa te verbeteren. NIS2 wijst op de tweede generatie Network and Information Systems richtlijnen. Want in 2016 werd NIS al geïntroduceerd voor bedrijven in de ‘primaire sector’. Ofwel bedrijven en organisaties die essentiële dienstverlening voor de samenleving bieden, zoals nutsbedrijven. Zij moeten al ruime tijd maatregelen nemen om hun informatie te beveiligen en hun weerbaarheid tegen cybercriminaliteit te verbeteren.
Omdat het aantal cyberaanvallen (zoals phishing, ransomware en malware) schrikbarend toeneemt, heeft het Europees Parlement ingestemd met NIS2. een Europese richtlijn om cybersecurity af te dwingen bij bedrijven en organisaties in veel meer sectoren en groottes. Zo zal NIS2 ook gaan gelden voor banken, zorginstellingen, transportbedrijven, productiebedrijven en vele anderen. Waarschijnlijk komt de grens ergens bij 10 miljoen euro omzet of vijftig medewerkers te liggen. Alle Europese landen zijn op dit moment bezig om de Europese NIS2 regels lokaal vorm te geven. In Nederland zal de NIS2 onder de naam NIB2 (Netwerk en InformatieBeveiliging) ingevoerd gaan worden. De verwachting is dat dit in het najaar van 2024 zal plaatsvinden.
Zorgplicht en meldplicht
De basis van de NIS2 richtlijnen bestaat uit twee onderdelen: de zorgplicht en de meldplicht.
- De zorgplicht verplicht organisaties om hun infrastructuur veilig te hebben en veilig te houden. Hiervoor wordt het verplicht om het netwerk goed te monitoren. Wellicht wordt ook geëist dat organisaties voldoen aan de ISO 27001-norm. Dat zal voor veel organisaties een flinke investering in tijd en geld betekenen.
- Organisaties moeten in de nieuwe richtlijn cyberincidenten melden. Die meldplicht geldt nu al voor datalekken, maar wordt straks ook verplicht om bijvoorbeeld een ransomware-aanval of misbruik van een kwetsbare plek te melden. Deze meldplicht moet ervoor zorgen dat organisaties zich beter kunnen beschermen en van elkaar leren.
Straffen
Organisaties die zouden moeten voldoen aan NIS2 maar dit niet doen, kunnen een boete krijgen van maximaal 10 miljoen euro of 2 procent van de totale wereldwijde jaaromzet. Daarnaast kunnen bestuurders en securityverantwoordelijken persoonlijk verantwoordelijk worden gehouden voor het niet naleven van de regels. Soortgelijke straffen dus die we al kennen van de AVG.
Maturity van beveiliging
Veel organisaties moeten flink aan de slag om hun cybersecurity volwassen te maken. En ook al moet de Nederlandse overheid nog besluiten aan welke eisen een bedrijf precies moet voldoen, het is verstandig om nu al in kaart te brengen hoe volwassen je cybersecurity is.
- Heb je een cybersecuritybeleid?
- Wordt het netwerk gemonitoord op bedreigingen, kwetsbaarheden en aanvallen?
- Zijn medewerkers zich bewust van beveiligingsrisico’s en herkennen zij bijvoorbeeld phishingmails en andere technieken die cybercriminelen gebruiken?
- Gebruik je consequent beveiligingsmaatregelen als multifactor-authenticatie?
- ZIjn er op de werkplek beveiligingsmaatregelen genomen om criminelen buiten de deur te houden?
- Heb je vergevorderde stappen gezet op het vlak van identity en access management (IAM)?
Is het antwoord op één of meerdere vragen ‘nee’ dan is het verstandig nu alvast te gaan nadenken over de invulling van dat punt. Vanaf volgend jaar zul je dan in ieder geval op die vlakken aan de bak moeten.
door Peter Vos | 24 nov, 2022 | Nieuws |
Het is donderdag 24 november, de dag voor Black Friday. Maar 24 november is meer dan de ’the day before’, want vandaag is het nationale check je wachtwoorden dag. Is dat nodig? Wel volgens het Openbaar Ministerie, veilig interenetten, Direct Research, Tweakers en Tros Radar. Te veel mensen gebruiken nog te eenvoudige wachtwoorden, gebruiken 1 wachtwoord voor ongeveer alle logins en maken geen gebruik van tweetrapsverificatie. En dat maakt deze mensen kwetsbaar.
\Vele technische maatregelen ten spijt blijft security een menselijke aangelegenheid. Je bent zo veilig als de zwakste schakel. Daarom nog maar eens wat veiligheidtips op een rijtje:
- Stel MFA/tweetrapsverificatie in als dat mogelijk is.
- Kies een veilig wachtwoord
- Gebruik een wacthwoordmanager zoals bijvoorbeeld 1password
- Installer beveiligingssoftware tegen virussen en andere aanvallen
- Houd je systemen up-to-date
- Gebruike geen openbare wifi-netwerken
- Open niet zomaar bijlagen en bestanden van het internet
- Installeer alleen geautoriseerde software
- Controleer altijd goed het adres van websites om te zien of je daadwerkelijk op de juiste URL zit. Met name bij betalingen, het invoeren van persoonlijke (gevoelige) informatie en bankzaken
- Ga voorzichtig om met link in e-mails
Waarschijnlijk niets nieuws, maar wel even goed om op deze bijzondere dag bij stil te staan. Vooral ook in het mailgeweld van Black Friday waarin heel veel mensen massaal gaan shoppen, op onvoorstelbare aanbiedingen klikken en overal accounts aanmaken voor nieuwe aankopen.
door Peter Vos | 7 jul, 2022 | Nieuws |
De digitale weerbaarheid van Nederland is onder de maat omdat organisaties nog altijd niet de basismaatregelen doorvoeren, zoals het gebruik van multifactorauthenticatie en het testen en maken van back-ups. Dat meldt de Nationaal Coördinator Terrorismebestrijding en Veiligheid (NCTV) in het jaarlijkse Cybersecuritybeeld Nederland (CSBN) dat in samenwerking met het Nationaal Cybersecurity Centrum (NCSC) is opgesteld.
Om ongestoord te kunnen functioneren, moeten we onze samenleving zo goed als mogelijk beschermen tegen digitale dreiging. Ondanks de inspanningen om de weerbaarheid te verhogen, is er sprake van scheefgroei met de toenemende dreiging. Die scheefgroei vergroot het risico op ontwrichting van onze samenleving. Denk hierbij aan de bankensector, het openbaar vervoer of drinkwater. Dat blijkt uit het jaarlijkse Cybersecuritybeeld Nederland (CSBN) van de Nationaal Coördinator Terrorismebestrijding en Veiligheid (NCTV), dat in samenwerking met het Nationaal Cybersecurity Centrum (NCSC) is opgesteld.
Nederland onvoldoende beschermd
Net als vorig jaar toont het Cybersecuritybeeld aan dat de digitale weerbaarheid in Nederland geen voldoende scoort. Organisaties zijn onvoldoende voorbereid en aanvallen door cybercriminelen hebben inmiddels een industriële schaal bereikt. “De digitale dreiging is dan ook permanent en neemt eerder toe dan af, met alle mogelijke gevolgen van dien”, zo waarschuwt de NCTV, die daaraan toevoegt dat cyberaanvallen door andere landen ‘dagelijkse kost’ zijn geworden.
Cyberaanvallen door buitenlandse inlichtingen- en veiligheidsdiensten zijn niet meer zeldzaam te noemen. Landen gebruiken de digitale ruimte om geopolitieke voordelen te behalen. Vanuit Rusland zijn meerdere EU-lidstaten succesvol geraakt door cyberaanvallen en China heeft op grote schaal en langdurig politieke doelwitten in Europa en Noord-Amerika aangevallen. Maar ook cybercriminelen zijn onverminderd in staat grote digitale schade aan te richten. Criminelen hebben primair een financiële drijfveer, maar een aanval kan zoveel impact hebben dat de nationale veiligheid geraakt wordt. Ook kunnen staten cybercriminelen inhuren, gedogen of onder druk zetten om cyberaanvallen uit te voeren. Dat er banden zijn tussen staten en cybercriminelen bleek onlangs nog, toen cybercriminelen gelieerd aan Rusland nadat de oorlog in Oekraïne uitbrak, waarschuwden tegenstanders van Rusland aan te willen vallen.
Fundament voor Cyberstrategie
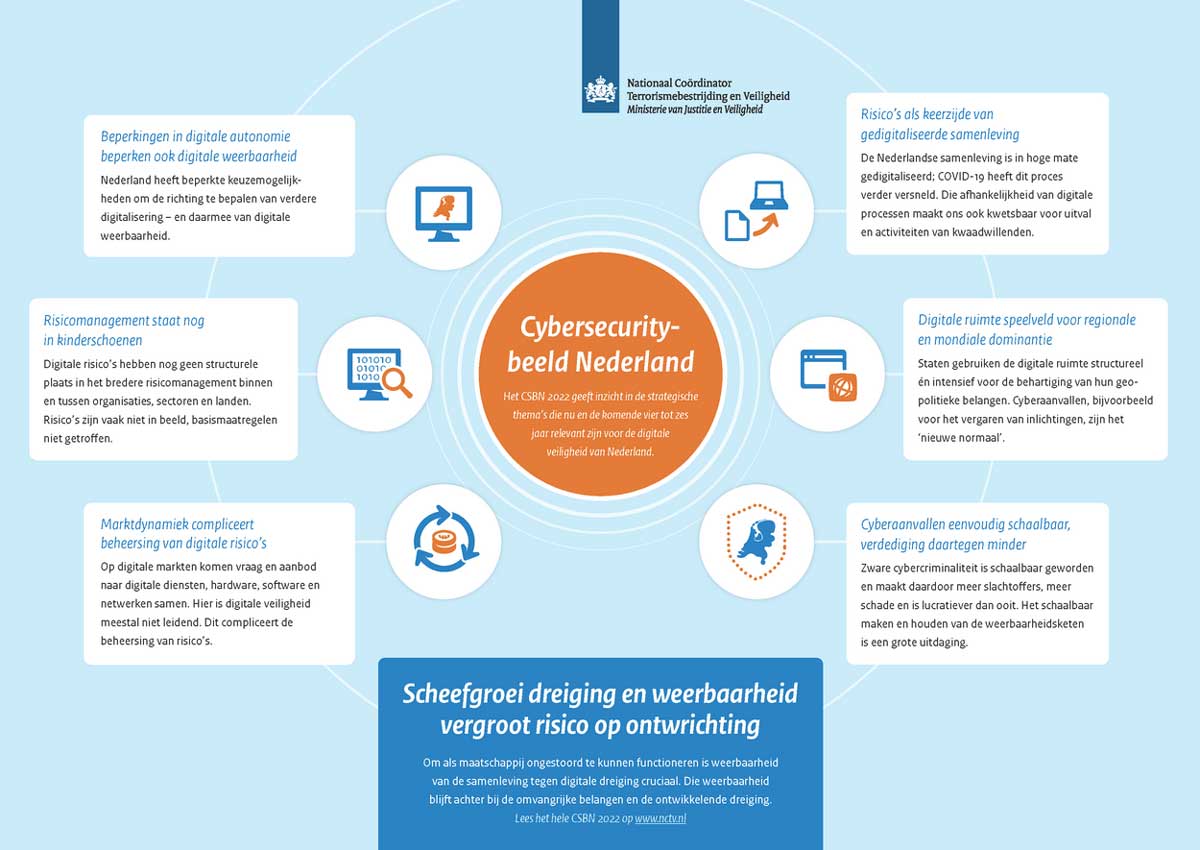
Het CSBN levert ieder jaar input voor beleidsvorming op nationaal niveau. Dit keer vormt het CSBN het fundament voor de nieuwe Nederlandse Cyberstrategie die in het najaar van 2022 verschijnt. Daarom zijn naast de analyse op belang, dreiging en weerbaarheid, ook zes strategische thema’s toegevoegd; thema’s die nu en de komende vier tot zes jaar relevant zijn voor de digitale veiligheid van Nederland. Dat zijn:
- Beperkingen in digitale autonomie beperken ook digitale weerbaarheid
- Risicomanagement staat nog in kinderschoenen
- Marktdynamiek compliceert beheersing van digitale risico’s
- Risico’s als keerzijde van gedigitaliseerde samenleving
- Digitale ruimte speelveld voor regionale en mondiale dominantie
- Cyberaanvallen eenvoudig schaalbaar, verdediging daartegen minder
door Peter Vos | 4 mei, 2022 | Nieuws |
Kleine en middelgrote bedrijven (MKB) vormen het fundament van onze economie en vertegenwoordigen 90 procent van de bedrijven en meer dan 50 procent van de werkgelegenheid wereldwijd. Daarom is het belangrijk om de toegenomen cyberrisico’s waarmee ze worden geconfronteerd, te erkennen. ze omarmen hybride werk en nieuwe digitale bedrijfsmodellen, samen met de opkomst van cyberaanvallen als een service.
Toegenomen beveiligingsproblemen met het veranderende MKB-landschap
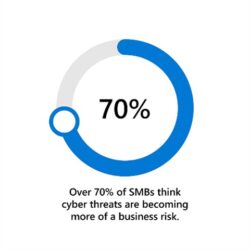
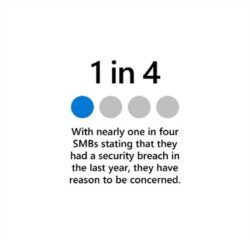
Microsoft heeft in april 2022 meer dan 150 kleine en middelgrote bedrijven in de Verenigde Staten ondervraagd om een beter inzicht te krijgen in de veranderende beveiligingsbehoeften van het MKB.
Meer dan 70 procent van het MKB zegt dat cyberdreigingen steeds meer een zakelijk risico worden. Bijna een op de vier MKB-bedrijven geeft aan het afgelopen jaar een beveiligingsinbreuk te hebben gehad, dus ze hebben reden om zich zorgen te maken. Er is zelfs een toename van meer dan 300 procent van ransomware-aanvallen, waarvan meer dan de helft gericht was op kleine bedrijven.
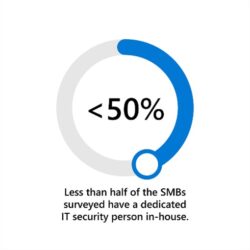
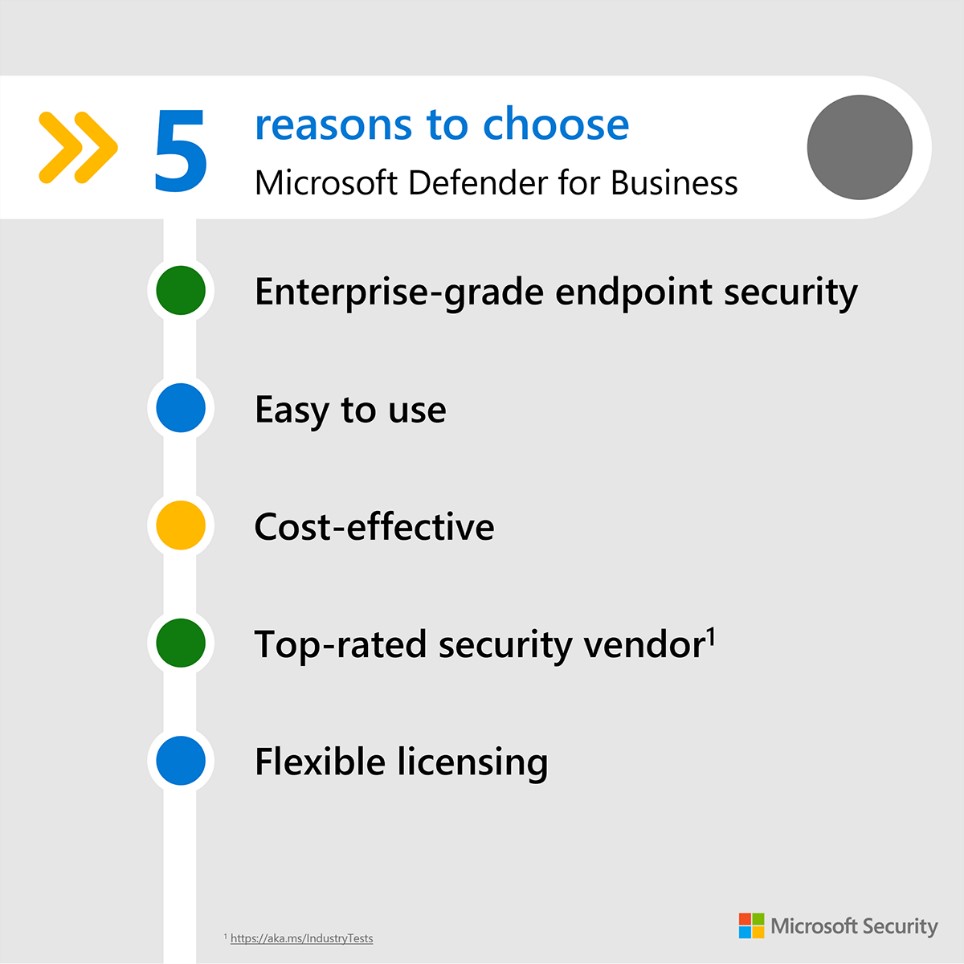
Ondanks vergelijkbare risico’s als ondernemingen, hebben MKB-bedrijven vaak geen toegang tot de juiste middelen en tools. Veel MKB-bedrijven vertrouwen nog steeds op traditionele antivirusoplossingen voor hun beveiliging. Hoewel 80 procent van de MKB-bedrijven zegt een of andere vorm van antivirusoplossing te hebben, blijft 93 procent zich zorgen maken over de toenemende en evoluerende cyberaanvallen, waarbij phishing, ransomware en gegevensbescherming voorop staan. Wat het MKB bijzonder kwetsbaar maakt, is dat ze vaak over minder middelen beschikken en geen gespecialiseerd beveiligingspersoneel hebben. In feite heeft minder dan de helft van de ondervraagde MKB-bedrijven een toegewijde IT-beveiligingspersoon in huis, en MKB-bedrijven noemen een gebrek aan gespecialiseerd beveiligingspersoneel als hun belangrijkste beveiligingsrisicofactor. Geavanceerde beveiligingsoplossingen voor ondernemingen zijn vaak onbetaalbaar complex of te duur, of beide. Beveiliging voor iedereen om het MKB te helpen beschermen Bij Microsoft Ignite hebben we onze visie op beveiliging voor iedereen gedeeld, in de overtuiging dat kleine en middelgrote bedrijven betaalbare toegang moeten hebben tot hetzelfde beschermingsniveau als ondernemingen. Vandaag zijn we verheugd om die visie een stap verder te brengen met de algemene beschikbaarheid van de zelfstandige versie van Microsoft Defender for Business. Defender for Business brengt endpointbeveiliging op enterprise-niveau naar het MKB, inclusief endpoint detectie en respons (EDR)-mogelijkheden, met het gebruiksgemak en de prijsstelling die kleine zakelijke klanten en hun partners verwachten. Microsoft Defender for Business is al opgenomen als onderdeel van Microsoft 365 Business Premium, onze uitgebreide beveiligings- en productiviteitsoplossing voor bedrijven met maximaal 300 werknemers. Klanten kunnen Defender for Business nu als zelfstandige oplossing aanschaffen. Serverondersteuning komt later dit jaar met een add-on-oplossing.
Beveiliging op bedrijfsniveau ter bescherming tegen ransomware en andere cyberdreigingen
Om zich te beschermen tegen het toenemende volume en de verfijning van cyberaanvallen zoals ransomware, hebben MKB-bedrijven een verhoogde beveiliging nodig. Veel MKB-ers vertrouwen nog steeds op traditionele antivirus, die slechts één enkele beschermingslaag biedt door te matchen met handtekeningen om te beschermen tegen bekende bedreigingen. Met Defender for Business krijgt u meerlaagse bescherming, detectie en respons, verspreid over de vijf fasen van het cyberbeveiligingsraamwerk van het National Institute of Standards and Technology (NIST) – identificeren, beschermen, detecteren, reageren en herstellen – om te beschermen en te herstellen tegen bekende en onbekende bedreigingen. Laten we de mogelijkheden in detail bekijken:
Identificeren
Beheer van bedreigingen en kwetsbaarheden helpt u prioriteiten te stellen en u te concentreren op de zwakke punten die het meest urgente en grootste risico voor uw bedrijf vormen. Door kwetsbaarheden en verkeerde configuraties in software te ontdekken, te prioriteren en te verhelpen, kunt u proactief een veilige basis voor uw omgeving bouwen.
Beschermen
Opties voor het verkleinen van het aanvalsoppervlak helpen uw aanvalsoppervlak te minimaliseren (zoals de plaatsen waar uw bedrijf kwetsbaar is voor cyberaanvallen op al uw apparaten en applicaties), waardoor kwaadwillenden minder manieren hebben om aanvallen uit te voeren. Bescherming van de volgende generatie helpt bij het voorkomen van en beschermen tegen bedreigingen aan uw voordeur met antimalware- en antivirusbescherming, op uw apparaten en in de cloud.
Detecteren en reageren
Eindpuntdetectie en -reactie bieden op gedrag gebaseerde detectie- en reactiewaarschuwingen, zodat u aanhoudende bedreigingen kunt identificeren en uit uw omgeving kunt verwijderen.
Herstellen
Automatisch onderzoek en herstel helpen bij het schalen van uw beveiligingsactiviteiten door waarschuwingen te onderzoeken en onmiddellijk actie te ondernemen om aanvallen voor u op te lossen. Door het waarschuwingsvolume te verminderen en bedreigingen te verhelpen, stelt Defender for Business u in staat taken te prioriteren en u te concentreren op meer geavanceerde bedreigingen. Gebouwd voor het MKB, gebruiksvriendelijk en kosteneffectief
Microsoft heeft Defender for Business ontworpen, rekening houdend met de behoeften van het MKB.
Omdat IT-beheerders voor MKB-klanten en -partners vaak met veel rollen tegelijk spelen, wilden we een oplossing bieden die eenvoudig in te stellen was en bedreigingen automatisch kon detecteren en verhelpen, zodat u zich weer kunt concentreren op het runnen van uw bedrijf. Defender for Business wordt geleverd met ingebouwd beleid zodat u snel aan de slag kunt. We hebben ook een vereenvoudigde, op een wizard gebaseerde onboarding voor Windows-apparaten toegevoegd. Extra vereenvoudiging voor macOS, Android en iOS staat op de roadmap. Met geautomatiseerd onderzoek en herstel doen we het soort werk dat wordt afgehandeld door een toegewijd Security Operations (SecOps)-team door de meeste bedreigingen continu te detecteren en automatisch te herstellen.
Voordelen van Defender for Business voor partners
Het MKB wendt zich vaak tot partners voor het beveiligen van hun IT-omgevingen, en terecht. We erkennen dat het beveiligen van MKB-klanten vaak betekent dat we partners tools moeten bieden om hen te helpen hun klanten efficiënt te beveiligen. Defender for Business en Microsoft 365 Business Premium bieden partners nieuwe mogelijkheden om klanten op grote schaal te beveiligen met beheerde services met toegevoegde waarde. Beide oplossingen integreren met Microsoft 365 Lighthouse, algemeen beschikbaar gemaakt op 1 maart 2022, zodat Microsoft Cloud Solution Provider (CSP)-partners beveiligingsincidenten tussen huurders kunnen bekijken in een uniforme portal.
Microsoft kondigt ook de komst aan van Remote Monitoring en Management (RMM)-tools die partners van managed serviceproviders vaak gebruiken om hun klanten op grote schaal te beveiligen. De integratie van Datto RMM met Microsoft Defender for Business is nu beschikbaar voor partners. ConnectWise RMM-integratie met Microsoft Intune en Microsoft 365 Business Premium komt binnenkort.
Meer weten?
Wilt u meer weten over de mogelijkheden en voordelen van Microsoft Defender for Business? Uiteraard helpen wij u graag verder.
door Peter Vos | 3 sep, 2021 | Nieuws |
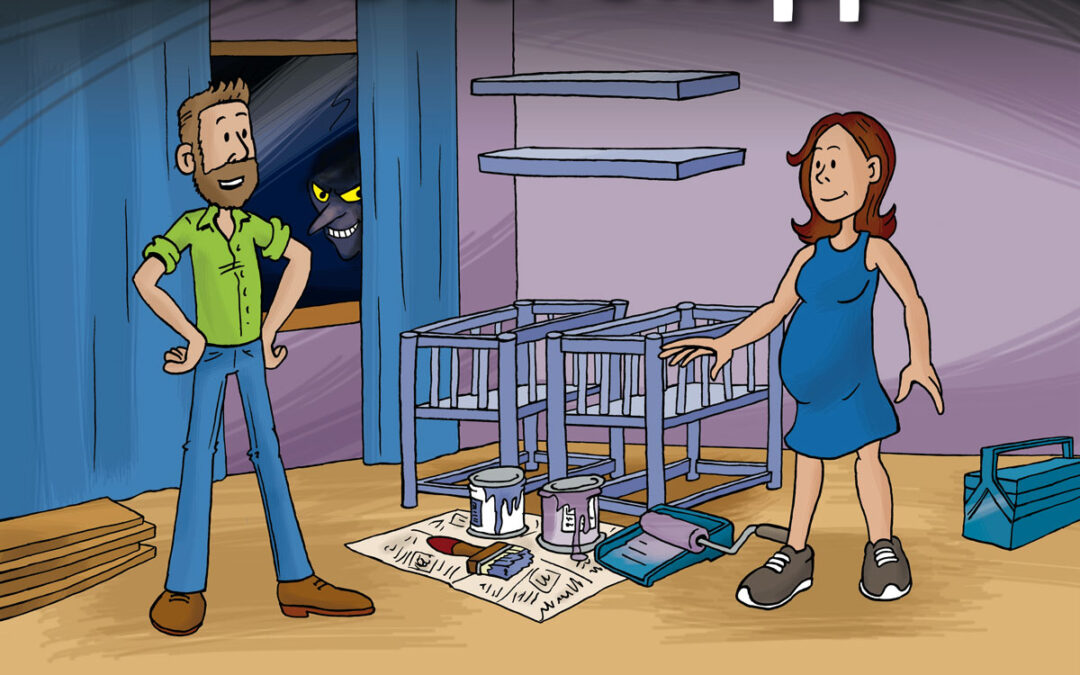
Barracuda Networks en Lemontree • masters in ICT hebben een stripverhaal gemaakt, waarin laagdrempelig wordt uitgelegd wat ransomware is. Zo willen zij aan een breed publiek laten zien hoe groot het probleem is geworden. De twee bedrijven hebben het idee dat het bij veel bedrijven toch nog steeds schort aan het nodige bewustzijn hierover, mogelijk omdat ransomware als ingewikkeld wordt gezien, alleen iets voor de it-afdeling.
In de strip ‘Sirus en het zwangere juwelierskoppel – Naar analogie van digitale kwetsbaarheid’ draait het om het echtpaar Ronald en Jolanda, eigenaar van een juwelierszaak en in verwachting van een tweeling. Hun leven gaat op rolletjes, tot Sirus verschijnt. Hij breekt in – op dezelfde wijze als een hacker zou doen in een bedrijfsnetwerk – en verwoest alles wat Ronald en Jolanda hebben opgebouwd.
Sirus is een traditionele inbreker met de trekjes van een cybercrimineel. Zo maakt hij zichzelf niet meteen kenbaar en blijft hij lang hangen in de meterkast (symbool voor een digitaal netwerk). Door goed te kijken wat er in huis gebeurt, vergaart de boef belangrijke en gevoelige informatie. Bijvoorbeeld hoe hij toegang kan krijgen tot de kluis in de kelder (in vaktaal ‘lateral movement’). Zo weet hij veel waardevolle spullen te stelen en informatie te verzamelen, waarmee hij schade kan aanrichten.
Na zijn succesvolle inbraak blijft hij in de strip in het huis stiekem rondhangen en komt op het idee om de pasgeboren tweeling te ontvoeren (metafoor naar ransomware). Maar Ronald en Jolanda krijgen hulp uit onverwachte hoek…
De strip legt dus een parallel tussen fysieke en digitale criminaliteit. En stelt de vraag: ‘Is jouw bedrijfsnetwerk beter beschermd tegen de daden van iemand als Sirus?’ Barracuda en Lemontree hopen met deze toegankelijke uitleg in stripvorm het bewustzijn over de gevaren van ransomware vergroten.
Nuttige feiten
De strip bevat ook een aantal interessante feiten, zoals dat cybercriminelen gemiddeld negentig dagen in een netwerk actief zijn voordat losgeld wordt geëist en dat er vaak twee keer ‘ransom’ wordt gevraagd: een keer voor de ontsleuteling en een keer voor het niet lekken van data.
Ook start er elke 39 seconde een cyberaanval en begint 91 procent van de succesvolle ransomware aanvallen bij e-mail, waarbij medewerkers in een beveiligde omgeving de zwakste schakel zijn.
De strip is op te vragen als PDF en/of te bestellen als gedrukt exemplaar via https://lemontree.nl/strip.