door Peter Vos | 9 jul, 2021 | Blog |
Ransomware, een vorm van malware die de belangrijkste bestanden of gegevens van een gebruiker of organisatie versleutelt, waardoor ze onleesbaar worden, is geen nieuwe bedreiging in de wereld van computerbeveiliging. Deze destructieve, financieel gemotiveerde aanvallen waarbij cybercriminelen geld eisen om gegevens te ontsleutelen en de toegang te herstellen, zijn jarenlang bestudeerd en gedocumenteerd. De realiteit van vandaag laat ons zien dat deze aanvallen alomtegenwoordig zijn geworden en gevolgen hebben voor essentiële diensten zoals gezondheidszorg, pompstations, parkeergarages en allerlei andere belangrijke en nuttige diensten.
Ondanks pogingen om deze dreiging te stoppen, blijft ransomware organisaties in alle sectoren treffen, waardoor bedrijfsprocessen en kritieke nationale infrastructuurdiensten aanzienlijk worden verstoord en veel organisaties zichzelf beter willen beschermen. Organisaties die blijven vertrouwen op legacy-systemen zijn bijzonder kwetsbaar voor ransomware-bedreigingen, omdat deze systemen mogelijk niet regelmatig worden gepatcht en onderhouden. In dit bericht wil ik een aantal richtlijnen met u delen over hoe organisaties hun weerbaarheid tegen ransomware kunnen vergroten.
 Als aanvulling verwijs ik graag naar de factsheet ‘Ransomware’ die is opgesteld door het Nationaal Cyber Security Centrum NCSC in opdracht van het Ministerie van Justitie en Veiligheid. Deze factsheet geeft een overzicht van de verschillende soorten ransomware, beschrijft enkele maatregelen die je als organisatie kan nemen om een ransomware-aanval te voorkomen en geeft advies over wat te doen als uw organisatie geïnfecteerd is met ransomware.
Ontwikkel een uitgebreide, defensieve houding om uw organisatie te beschermen tegen ransomware
Robuuste bescherming tegen ransomware (en vele andere bedreigingen) vereist meerdere verdedigingslagen. Het National Institute of Standards and Technology (NIST) schetst vijf hoofdfuncties in het Cybersecurity Framework die dienen als de belangrijkste pijlers voor een succesvol en uitgebreid cyberbeveiligingsprogramma in elke organisatie in de publieke of private sector. Hieronder staan de aanbevelingen van NIST:
Pijler #1 – Identificeren:
Ontwikkel inzicht in de cyberbeveiligingsrisico’s die u moet beheersen voor de omvang van uw bedrijfsmiddelen, systemen, gegevens, mensen en capaciteiten. In het geval van ransomware gaat het om welke systemen of processen het meest waarschijnlijk het doelwit zijn van een ransomware-aanval en wat de zakelijke impact zou zijn als bepaalde systemen onbruikbaar zouden worden. Dit zal helpen bij het prioriteren en concentreren van inspanningen om risico’s te beheersen.
Pijler #2 – Beschermen:
Creëer zekerheden om de levering van kritieke services en bedrijfsprocessen te garanderen om de impact van een mogelijk cyberbeveiligingsincident of -aanval te beperken of in te dammen. In het geval van ransomware kunnen deze waarborgen kaders omvatten zoals zero trust die zekerheid bieden:
- gebruikerstoegang en apparaatintegriteit beschermen en sterk verifiëren,
- omgevingen segmenteren,
- uitvoerbare bestanden verifiëren,
- phishing-risico’s verminderen,
- spam en malware filteren,
- endpointbescherming integreren,
- consistent patchen en
- continue controle.
Pijler #3 – Detecteren:
Definieer continue manieren om uw organisatie te bewaken en potentiële cyberbeveiligingsgebeurtenissen of -incidenten te identificeren. In het geval van ransomware kan dit inhouden dat u moet letten op pogingen tot inbraak, het inzetten van Data Loss Prevention (DLP)-oplossingen om exfiltratie van gevoelige gegevens uit uw organisatie te detecteren, en het scannen op vroege tekenen van uitvoering en verspreiding van ransomware. De mogelijkheid om kwaadaardige activiteiten die verband houden met ransomware zo vroeg mogelijk te herkennen en te stoppen, is essentieel om bedrijfsonderbrekingen te voorkomen.
Pijler #4 – Reageren:
Activeer een incidentresponsprogramma binnen uw organisatie dat kan helpen de impact van een beveiligingsgebeurtenis (in dit geval ransomware) te beperken. Tijdens een ransomware-aanval of beveiligingsincident is het van cruciaal belang om uw communicatie zowel intern naar uw teams als extern naar uw partners en klanten te beveiligen.
Pijler #5 – Herstellen:
Bouw een programma voor cyberweerbaarheid en een back-upstrategie om u voor te bereiden op hoe u kernsystemen of activa kunt herstellen die zijn getroffen door een beveiligingsincident (in dit geval ransomware). Dit is een cruciale functie voor het ondersteunen van hersteltijdlijnen en het verminderen van de impact van een cybergebeurtenis, zodat u weer verder kunt met uw bedrijf. Onmiddellijk na een ransomware-aanval moet een veilige point-in-time back-upimage worden geïdentificeerd waarvan bekend is dat deze niet geïnfecteerd is.
- Bij het plannen van een uitgebreide verdediging tegen ransomware-bedreigingen, zijn hier enkele belangrijke vragen om te overwegen:
- Heeft uw organisatie een ransomwareplan en wat houdt dat in?
- Hoe verdedigt u de gegevens, systemen en medewerkers van uw organisatie tegen malware?
- Zijn de systemen van uw organisatie up-to-date en continu gepatcht?
- Let u op data-exfiltratie of andere onregelmatigheden?
- Wat is uw alomvattende zero trust-aanpak, waarbij met name mijn werknemers sterk worden geverifieerd wanneer ze toegang krijgen tot informatie?
- Neemt u de juiste back-ups naar onveranderlijke locaties met een hoge mate van zekerheid en test u of ze goed werken? Dit moet testen omvatten die een periodiek herstel van belangrijke activa en gegevens uitvoeren.
- Welke oefeningen voert u uit om het risicobeheer en de reactie van uw organisatie op cybergebeurtenissen of -incidenten te testen?
Ransomware-aanvallen zullen zich blijven ontwikkelen
Onlangs hebben ransomware-groepen hun tactiek ontwikkeld om gegevens te stelen voordat deze worden versleuteld, met de dreiging deze gegevens af te persen door middel van lekken. Bovendien hebben sommige ransomware-operators de dreiging van distributed-denial-of-service (DDoS)-aanvallen tegen slachtofferorganisaties gebruikt in een poging hen verder te dwingen om losgeld te betalen. DDoS-aanvallen kunnen ook als afleiding dienen en beveiligingsteams bezetten, terwijl aanvallers andere doelen proberen te bereiken, zoals gegevensexfiltratie of versleuteling van bedrijfskritieke gegevens. Bescherming tegen ransomware is een kritieke kwestie voor alle organisaties, en deze vragen en best practices zijn slechts het begin van het opbouwen van een volwassen en veerkrachtige cyberbeveiligingshouding. Het is belangrijk om te onthouden dat je je niet kunt concentreren op een enkel stuk verdediging; u hebt een uitgebreid cyberbeveiligingsprogramma nodig waarmee u bedreigingen kunt identificeren, voorkomen, detecteren, erop kunt reageren en kunt herstellen. En natuurlijk moet u ook strenge eisen stellen aan de SaaS oplossingen en cloudoplossingen waarmee u werkt!
Begin met inzicht in uw kwetsbaarheden
Wilt u weten of u voldoende bent gewapend tegen potentiële aanvallen? Wij hebben verschillende tools en middelen om de kwetsbaarheden in uw omgeving inzichtelijk te maken, zodat u de juiste maatregelen kunt nemen. En uiteraard kunt u ook bij ons terecht voor beschermende maatregelen. Neem gerust eens vrijblijvend contact met ons op.
door Peter Vos | 6 apr, 2021 | Blog |
De persoonlijke gegevens van honderden miljoenen Faceboekgebruikers zijn zaterdag gratis gepubliceerd op een hackers forum. De blootgestelde gegevens omvatten de persoonlijke informatie van meer dan 533 miljoen Facebook-gebruikers uit 106 landen, waaronder meer dan 32 miljoen records over gebruikers in de VS, 11 miljoen over gebruikers in het VK en 6 miljoen over gebruikers in India. Voor Nederland gaat het om 5,4 miljoen Facebook-gebruikers! Het bevat hun telefoonnummers, Facebook-ID’s, volledige namen, locaties, geboortedata, biografieën en, in sommige gevallen, e-mailadressen. Een Facebook-woordvoerder verklaarde dat de gegevens waren ‘gescraped’ vanwege een kwetsbaarheid die het bedrijf in 2019 herstelde.
Hoewel de gegevens een paar jaar oud zijn, kunnen de gelekte gegevens waardevol blijken te zijn voor cybercriminelen die de persoonlijke informatie van mensen gebruiken om zich voor te doen of hen op te lichten om inloggegevens te overhandigen. Een database van die omvang met de privé-informatie, zoals telefoonnummers van veel Facebook-gebruikers, kan er zeker toe leiden dat kwaadwillenden misbruik maken van de gegevens om social-engineeringaanvallen en hackpogingen uit te voeren. In januari adverteerde een gebruiker op hetzelfde hackforum met een geautomatiseerde bot die voor een prijs honderden miljoenen Facebook-gebruikers kon bellen. Nu is de dataset gratis op het hackforum geplaatst, waardoor deze beschikbaar is voor iedereen met rudimentaire datavaardigheden.
Dit is niet de eerste keer dat veel telefoonnummers van Facebook-gebruikers online worden gevonden. Door de kwetsbaarheid die in 2019 aan het licht kwam, konden miljoenen telefoonnummers van de servers van Facebook worden gestolen in strijd met de servicevoorwaarden. Facebook zei dat de kwetsbaarheid in augustus 2019 is hersteld. Facebook beloofde het massale ‘scrapen van gegevens’ hard aan te pakken nadat Cambridge Analytica de gegevens van meer dan 80 miljoen gebruikers had gescraped om, in strijd met de servicevoorwaarden van Facebook, kiezers te targeten met politieke advertenties bij de verkiezingen van 2016.
Ons Advies
Naast maatregelen op zakelijk en persoonlijk vlak zoals beschreven in de volgende alinea adviseren wij iedereen met een Facebook account zijn of haar wachtwoord te veranderen en hier Multi Factor Autenticatie op te gebruiken. Naast het inloggen met een wachtwoord is dan altijd ook een tweede apparaat (meestal een telefoon) nodig om daadwerkelijk in te kunnen loggen.
Wapen u tegen aanvallen en nepmails
Dat uw gegevens gestolen worden is één. Maar wat u zeker niet wilt is dat u hierdoor wordt aangevallen met Phishing mails of andere technieken die u persoonlijk en/of zakelijk kunnen schaden. Ook wilt u uiteraard niet dat uw organisatie op die manier via uw medewerkers wordt aangevallen. Daarom gebruiken wij in onze werkplekoplossing meerdere maatregelen die ertoe leiden dat nepmails worden onderschept. Tevens hebben wij tooling die ervoor zorgen dat uitgaande datastromen worden gecontroleerd om te voorkomen dat iemand binnen uw organisatie per ongeluk data kan afstaan aan onbevoegden. Ook adviseren wij om een security alarm in te richten, waardoor dergelijke aanvallen direct aan het licht komen en uw organisatie hiervoor actief wordt geinformeerd. Zo’n alarm is er al voor enkele tientjes per maand!

door Cem | 3 mrt, 2021 | Blog |
Kom in actie! Dat is onze oproep. Dat betekent dat je jouw collega’s niet alleen bewust maakt van security, maar er vooral iets aan doet. Wat er aan de hand is? De Autoriteit Persoonsgegevens (AP) ziet een explosieve toename van het aantal hacks, gericht op het buitmaken van persoonsgegevens. Dat was recent te lezen in het AD. Het is daarom tijd om het praten te stoppen en in de ‘doe-stand’ te gaan.
Vertrouwen is goed, controleren is beter
Je kunt op papier een dichtgetimmerd security beleid hebben, maar dat garandeert nog niet dat er menselijke fouten gemaakt worden. Het kan gaan om het gebruiken van het default wachtwoord ‘administrator’, het openen van een phishing mail, het gebruiken van een onbetrouwbare netwerkverbinding of zo iets eenvoudigs als het vergeten van een belangrijke software update. Dat is waarom het ‘zeker weten’ vooral doen betekent; het controleren van menselijke handelingen.
Checks op kwetsbaarheden
Er wordt zoveel gesproken over het onderwerp security dat ondernemers en IT afdelingen bijna niet meer weten waar te beginnen. Maar gelukkig valt er goed nieuws te melden. Omdat onze klanten in een veilige omgeving moeten kunnen werken hebben we daar zelf veel tijd en energie in gestoken. Vanuit de praktijk zijn veiligheidsscans ontwikkeld en delen we graag onze opgebouwde kennis. Als je de proef op de som wilt nemen en precies wilt weten waar je aan toe bent dan kun je via deze link een overzicht vinden van alle Lemontree kwetsbaarheid scans.
Doe de gratis email-check!
De cijfers zijn als volg; 91% van de cyberaanvallen begint met email. Daarom is het sowieso verstandig om te onderzoeken welke mailbedreigingen zich in jouw Microsoft 365 omgeving bevinden. Ervaring leert dat we tijdens onze gratis email-check altijd wat vinden. Pas dan kun je er samen iets aan gaan doen, de juiste maatregelen treffen en nieuwe aanvallen voorkomen. Samen met Barracuda bieden wij geheel gratis een scan aan om de 365 tenant te inspecteren op voorkomende kwetsbaarheden en bedreigingen.
360⁰ Kwetsbaarheidsscan op het in- en uitgaande verkeer
We willen bij Lemontree een werkplek kunnen bieden waarbij we op het gebied van security niets aan het toeval overlaten. Daarom scannen we bij de 360⁰ Kwetsbaarheidsscan zowel het inkomende als het uitgaande verkeer. Zelfs als een onbevoegde toch is binnengekomen is het belangrijk dat hij niet in staat is om iets naar buiten te nemen. De oplossing BlackFog Privacy biedt fireless cyberattack bescherming en beschermd proactief het uitgaande verkeer, zodat er niets ongeoorloofd wordt meegenomen.
Checks op onlogische handelingen
Tijdens de 360⁰ kwetsbaarheidsscan wordt ook gekeken naar mogelijke verdachte handelingen We kunnen bijvoorbeeld gebruikers detecteren die plotseling de volledige CRM database naar zich toeschrijven. De alarmbellen gaan ook af als er een groot aantal Gigabytes naar Rusland lijken te gaan, terwijl je daar geen zaken mee doet. Daarnaast is het gelukkig zo dat de technologie het mogelijk maakt om bepaalde apparaten of IP adressen aan applicaties te koppelen. Iemand die inlogt, met een onbekend apparaat of van onbekende bestemming, krijgt daardoor geen toegang.
Samen hackers te slim af zijn en de digitale security optimaliseren?
Alle mogelijkheden om jouw mailomgeving en risico’s in publieke- en interne netwerken inzichtelijk te krijgen liggen bij ons klaar op een presenteerblaadje. Nu alleen nog contact opnemen…
Doen!

door Peter Vos | 1 feb, 2021 | Blog |
Werkplekken in de Cloud leveren is tegenwoordig technisch niet meer zo heel moeilijk. De grotere uitdaging is om voor sociale interactie te zorgen, waarmee mensen sociaal en productief met elkaar worden verbonden. Hoe zorg je ervoor dat er iets gebouwd wordt vanuit groepsdynamiek en dat van betekenis is voor iedereen? Zo’n werkplek, is een plek waar iedereen altijd op de hoogte is van het laatste nieuws, continu in contact is met collega’s en klanten en waar niemand vergeten wordt. Waarin mensen een centraal punt hebben waar ze worden verbonden met mensen, gebeurtenissen, nieuws, activiteiten en relevante werkzaamheden.
Een pittige klus
Mensen die ervaring hebben met het inrichten van de sociale aspecten van een werkplek weten dat het een pittige klus is. Zo moet je bijvoorbeeld iedereen meekrijgen met jouw idee, maar er ook voor zorgen dat de geboden content relevant en aantrekkelijk is voor collega’s. Het gaat om kennis delen, verbinden, samenwerken en elkaar willen versterken. Daarbij gaat het dus niet alleen om de techniek, maar wordt het succes vooral door de medewerkers zelf bepaald.
In 8 stappen naar een vijfsterren werkplek die medewerkers verbindt
In ons gratis whitepaper leest u onze learnings om in 8 duidelijke stappen tot een vijfsterren werkplek te komen. Een veilige werkplek waarmee mensen sociaal en productief worden verbonden en daardoor tot geweldige teamprestaties komen. Waarin mensen betrokken blijven bij uw bedrijf, uw klanten, projecten en tot elkaar. Een werkplek die niet alleen technisch wordt gevormd door ICT, maar in cocreatie met HR, communicatie, directie en gebruikers wordt samengesteld.
[contact-form-7 id=”16998″ title=”whitepaper vijfsterren werkplek die mensen sociaal verbindt”]
door Peter Vos | 12 jan, 2017 | Nieuws |
Als eerste partij in Nederland heeft Lemontree maturity level 2 behaald bij MYOBI. Daarmee kan Lemontree opdrachtgevers als geen andere partij in Nederland van dienst zijn met richtlijnen, procedures, werkwijzen en documentatie rondom veiligheid van bedrijfsgegevens.
MYOBI staat voor mind your own business information. Letterlijk vertaald: ‘let op uw eigen bedrijfsgegevens’. MYOBI faciliteert dat bedrijven zelf controle kunnen houden over hun bedrijfsgegevens.
MYOBI de operationele Trusted Third Party maakt voor haar dienstverlening gebruik van de producten en diensten van TTP Associates. Denk daarbij aan normenkaders, afsprakenstelsels, taxonomieën en sticky policies. TTP Associates is houder van de intellectuele eigendomsrechten van deze producten en diensten.
MYOBI hanteert maturity levels om de aangesloten bedrijven een ranking te geven. Lemontree realiseert als eerste partij in Nederland level 2. Binnen enkele maanden zal ook level 3 worden gerealiseerd.
Level 0: Aanvraag ingediend
De organisatie heeft een aanvraag voor een Privacy Seal bij Duthler Academy ingediend en het aanvraagproces wordt momenteel doorlopen.
Level 1: Basic
Er is een besef omtrent gegevensbescherming. Op hoofdlijnen zijn de grenzen van verantwoordelijkheid en aansprakelijkheid in kaart gebracht en er is een FG aangesteld. Het proces van verinnerlijken is gaande.
Level 2: Overzicht en inzicht
Op systematische wijze zijn de verwerkingen van persoonsgegevens in kaart gebracht. Wijzigingen worden adequaat beheerd. Onderzoeken worden gepland en uitgevoerd. De uitkomsten worden gerelateerd aan het overzicht en inzicht in de verwerkingen.
Level 3: Ketenmanagement
Inzicht en overzicht in de verantwoordelijkheden en aansprakelijkheden alsmede in de verwerkingen en de compliance wordt uitgebreid naar de bewerkers. Er zijn duidelijke en transparante afspraken tussen verantwoordelijke en bewerkers en tussen bewerkers onderling gemaakt. Er is een basis gelegd voor het voorkómen van bestuurlijke en civielrechtelijke procedures.

door Peter Vos | 21 apr, 2016 | Nieuws |
De Wet meldplicht datalekken is sinds 1 januari 2016 van kracht en over de Europese privacyverordening is overeenstemming bereikt. De wettelijke verplichtingen zijn daarmee een gegeven. Het komt er nu op aan dat organisaties aantoonbaar effectieve maatregelen treffen en risico’s op boetes en claims beheersbaar maken. Dat zij het potentieel van de wettelijke verplichtingen optimaal benutten.
Hét C-level managementcongres waarin u
Dit managementcongres wordt in samenwerking uitgevoerd met het Nationaal Privacy Event
Sprekers: Duthler, Digital Investigation, Triumph, Privcon
Onderwerp: Cybercriminaliteit in de praktijk en uw verplichtingen en risico’s hierin
Locatie:
Alfreds Diner
Cornelis Geellaan 43 | 2406 JE Alphen a/d Rijn
Programma
Duthler
Hoe zit de regelgeving in elkaar in Nederland en binnen Europa. Een interessante reis over omgekeerde bewijslast.
Privcon
De dagelijkse praktijk van de Functionaris Gegevensbeveiliging en hoe een standaard werkwijze kan bijdragen aan een enorme risicoverlaging
Digital Investigation
Neemt u mee in de wereld van Cybercrime en verteld welke risico’s uw organisatie loopt. Maar ook hoe u zich tegen deze risico’s kunt wapenen. U kunt gratis vooraf meedoen aan een webbeveiligingsonderzoek, welke geanonimiseerd wordt gepresenteerd. Daarmee wordt deze sessie nog specifieker en interactiever
Triumph
Vanuit een recente reis naar beveiliging van informatie deelt Triumph graag de bevindingen. Hierin komen bovenstaande verhalen samen in een concrete case. Uiteraard vanuit de optiek van de ondernemer, waardoor u praktische handvatten hebt om dit naar uw eigen organisatie en mensen te vertalen.
[contact-form-7 id=”12046″ title=”Voorregistratie security event” html_id=”MC datalekken”]

door Tony Johnson | 15 aug, 2014 | Nieuws
Anti-virus software en firewalls zorgen ervoor dat uw bedrijfsnetwerk veilig is. Toch blijken deze middelen onvoldoende bescherming te geven tegen Malware (verzamelnaam voor kwaadaardige en/of schadelijke software). Onderstaande grafiek toont het aantal malafide bestanden en het aantal bestanden wat door de virus scanners werd tegengehouden over januari – maart.

In de Lemontree Blueprint omgeving hebben we dan ook gekozen voor een zware bodyguard tegen Malware van Nederlandse bodem.
Realtime analyse
Malware kan ongezien door de gangbare anti-virus en firewall bescherming dringen. Is hij eenmaal binnen uw bedrijf? Dan kan malware lang onontdekt blijven. Door realtime analyse krijgt Malware, die geschreven is om uw firewall en anti virus te ontwijken, geen kans. We sporen Malware snel en effectief op!
Overzicht en actie
Alle Malware in uw netwerkinfrastructuur wordt onmiddellijk opgespoord, maar uiteraard ook direct gerapporteerd. Door real time alle uitgaande verbindingen naar het internet te controleren, zien we 24/7 verdacht verkeer en weten wij precies op welke server, desktop, laptop, tablet en/of smartphone de Malware staat. Dit rapporteren we dan zodat er direct maatregelen kunnen worden getroffen
Privacy niet in het geding
Uiteraard blijft de vertrouwelijkheid van uw netwerk in stand. We kijken naar verdacht gedrag in verkeersstromen en niet in de bedrijfsgegevens. Hierdoor kunt u zonder in te boeten aan privacy ervoor zorgen dat uw netwerk veiliger en betrouwbaarder is en u voldoet aan compliancyregels.
Geen impact op stabiliteit en snelheid
Bij het opsporen van Malware beïnvloeden wij de werking van uw netwerk niet. Er is dus geen negatieve invloed op de snelheid van het netwerk. Ook blijft de bandbreedte van internet volledig intact.
Future proof
De Malware oplossing die wij gebruiken groeit volledig met met de informatiebehoefte en netwerkbehoefte van een bedrijf. Daarmee volstaat de capaciteit en functionaliteit ook bij enorme groei in dataverkeer en veranderende Malware methodieken.
Meer over malware bestrijding
door Tony Johnson | 17 apr, 2014 | Blog
Top 3 kwetsbaarheden zijn relatief eenvoudig op te lossen
Alphen aan den Rijn – 30 mei 2013 – Veel Nederlandse bedrijven kampen met beveiligingsrisico’s die eenvoudig te voorkomen en op te lossen zijn. Dat blijkt uit ‘het ICT-kwetsbaarheid onderzoek’, welke Lemontree heeft gedaan bij meer dan 70 organisaties. In het onderzoek, waarbij alle server-, netwerk- en werkplekcomponenten minutieus worden bekeken blijken veel (potentiele) problemen van dezelfde aard te zijn en veroorzaakt te worden door tijdgebrek, gemakzucht of gebrek aan regels.
Opmerkelijk is dat een device gemiddeld 30 kwetsbaarheden heeft, waarvan er meer dan 10 een hoog risico vormen.
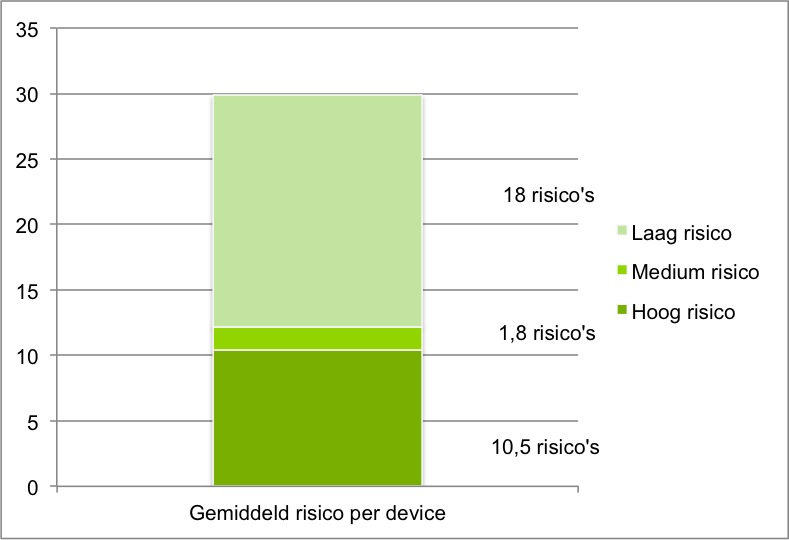
Een groot deel van deze risico’s had eenvoudig voorkomen kunnen worden door:
- Patchmanagement
- Configuratie van apparatuur
- Strengere eisen stellen aan wachtwoorden
Lees HIER het volledige onderzoek