Antivirussoftware is al meer dan 30 jaar geleden ontstaan, toen computers nog relatief nieuw waren. In die tijd was antivirussoftware koning, want het verdedigde tegen virussen. Maar dertig jaar later is er veel veranderd – en in de wereld van technologische vooruitgang kunnen drie decennia net zo goed een leven lang zijn.
Het dreigingslandschap dat we vandaag zien, is enorm verschillend en oneindig veel geavanceerder. Organisaties moeten hun apparaten niet alleen beschermen tegen virussen en malware zoals ransomware, maar ook tegen kwaadwillende activiteiten die worden uitgevoerd door cybercriminelen, waaronder het infecteren van Internet of Things (IoT) -apparaten om DDoS-aanvallen uit te voeren. De dagen om jezelf te beschermen tegen kwaadwillenden met behulp van een enkele antivirusoplossing zijn nu achter de rug. Fileless netwerkbeveiliging is een belangrijk element voor de beveiliging van apparaten en een belangrijk onderdeel van de gelaagde beveiligingsstrategie die essentieel is om organisaties vandaag de dag te beschermen.
Signatuur-gebaseerde detectie
Geavanceerde (en niet zo geavanceerde) aanvallers kunnen tegenwoordig eenvoudig detectie van deze op handtekening gebaseerde software vermijden. Omdat bescherming via een antivirussoftware is gebaseerd op voorafgaande kennis van de aanvaller, zijn cybercriminelen hier natuurlijk van op de hoogte en worden aanvallen nu specifiek ontworpen om dit hele proces te ontlopen.
Traditionele antivirusbeveiligingsproducten vertrouwen op handtekeningen om bedreigingen te detecteren en te verwijderen. Deze vingerafdruktechnologie kijkt naar elk bestand op uw apparaat en genereert een uniek identificatienummer of handtekening. Deze handtekening wordt vervolgens vergeleken met een database van bekende kwaadwillenden. Wanneer een overeenkomst wordt gevonden, wordt het betreffende bestand verwijderd.
Deze producten scannen het bestandssysteem van een organisatie en de huidige processen gaan op zoek naar ‘slechte handtekeningen’. Het is echter belangrijk om de beperkingen van deze techniek te begrijpen in termen van apparaat- en gegevensbescherming.
Ten eerste moet de kwaadwillende worden geïdentificeerd. Net als in de echte wereld, moet de politie na een inbraak ter plekke aankomen, onderzoeken en vingerafdrukken nemen en ze vervolgens vergelijken met een lijst met bekende criminelen. Dit is niet anders in de digitale wereld. Er zijn teams van mensen nodig om het probleem te identificeren, analyseren en classificeren.
Ten tweede kan het, nadat het is geverifieerd, worden toegevoegd aan een database en ter beschikking worden gesteld aan klanten. Dit kost tijd. Meestal is het beste scenario ongeveer vier uur, maar meestal duurt het aanzienlijk langer dan 24 uur of langer.
Het probleem is dat de meeste cyberaanvallen binnen de eerste uren de meeste schade aanrichten en zich snel over de wereld verspreiden. Recente voorbeelden zijn WannaCry en Petya. De WannaCry ransomware-aanval was indertijd een van de meest verwoestende en wijdverbreide cyberveiligheidsincidenten. Het duurde slechts vier uur om zich over de NHS te verspreiden, waardoor uiteindelijk 34 procent van de NHS-vertrouwensrelaties en meer dan 600 eerstelijnsgezondheidsorganisaties in het VK werden getroffen. Totale wereldwijde verliezen als gevolg van de aanval van ergens tussen honderden miljoenen tot een oogverblindende US $ 4 miljard (£ 3,1 miljard). Met verwoestende kosten en reputatieschade kunnen organisaties geen afwachtende houding permitteren en moeten ze dergelijke aanvallen direct te stoppen.
Gedragsprofilering
In plaats van zich te concentreren op het identificeren van aanvallers door hun vingerafdrukken, moeten organisaties een andere aanpak kiezen en in plaats daarvan kijken naar de kenmerken van wat een aanvaller anders maakt dan een normale toepassing. Bijvoorbeeld het analyseren van netwerkverkeer om ongewoon gedrag te detecteren.
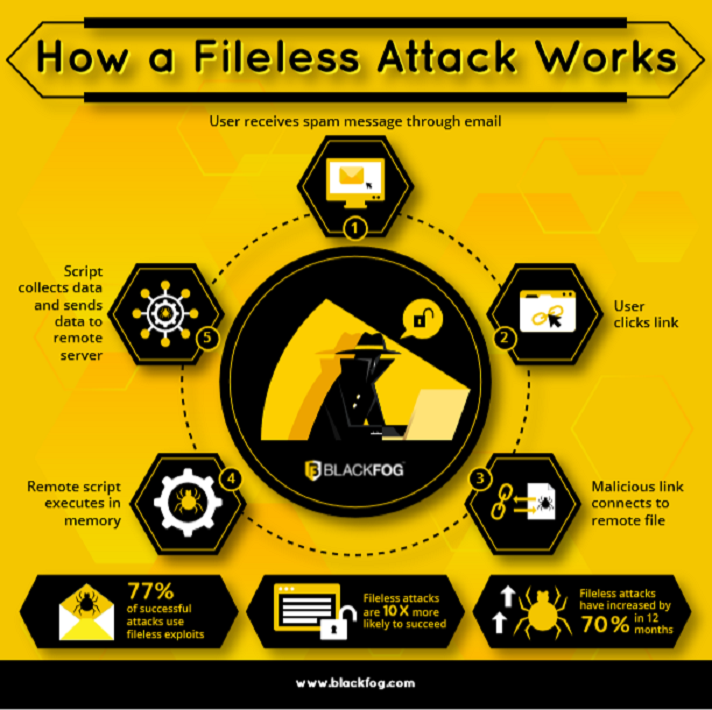
Doorgaans gebruiken aanvallers technieken om detectie te voorkomen en om externe payloads te downloaden of uit te voeren met het doel gegevens te stelen. Om dit te doen, is het noodzakelijk om verbinding te maken met een externe server. Omdat dit anoniem moet blijven om ontdekking te voorkomen, wordt het meestal uitgevoerd via het dark web. Er zijn echter nieuwe oplossingen beschikbaar waarmee de aanvaller in elke fase van de cyclus gestopt kan worden.
Bestandloze malware wordt alleen maar slimmer en meer algemeen. In toenemende mate zullen aanvallen weinig tot geen sporen achterlaten in het bestandssysteem en in het netwerk en zullen organisaties worden gedwongen aanvallen te detecteren op basis van hun gedrag.
Met gegevens van de overheid die in 2017 zijn vrijgegeven en waaruit blijkt dat bijna de helft van de Britse bedrijven in 2016 werd getroffen door cybercriminaliteit of -aanvallen, heeft de opkomst van grote beveiligingsincidenten organisaties er zeker toe aangezet om hun cyberbeveiligingsstrategieën in de afgelopen 12 maanden opnieuw te beoordelen. Bedrijven hebben echter nog een lange weg te gaan om hun cyberveiligheidsdefensie op lange termijn te versterken. De uitdaging voor bedrijven is om de cyberbeveiliging te veranderen en niet te wachten op de volgende grote aanval voordat ze hun beveiligingsprocessen up-to-date brengen.
Met dank aan: Darren Williams, CEO and founder of BlackFog.