Vandaag heeft Cisco de tweede versie van haar onderzoek naar security uitgebracht. In dit onderzoek, gehouden onder 5100 IT- en security professionals in 27 landen waaronder Nederland, werd gevraagd hoe de aanpak van hun organisatie eruit ziet betreffende beveiligingsarchitectuur, detectie en reactie op bedreigingen. Een mix dus van inzichten, strubbelingen, strategieen en successen. Deze bevindingen deelt Cisco in een rapport ‘Security Outcomes Study volume 2’
Het rapport zet de meest effectieve maatregelen op een rij om organisaties beter te beschermen. Dit is ook zeker nodig, want in Nederland geeft maarliefst 53% van de respondenten aan dat hun beveiligingstechnologie is verouderd, en is maar 28,1% in staat om grote security- en dreigingsincidenten te voorkomen.
Het onderzoek beschrijft vijf onderdelen en maatregelen.
Technologie proactief vernieuwen
Gemiddeld gezien wordt wereldwijd 39% van de beveiligingstechnologie die organisaties gebruiken als verouderd gezien. In Nederland is dit maar liefst 53%. Ook geeft 53% aan dat ze hun cloud-based beveiligingstechnologie graag uitbreiden. Organisaties met cloud-based technologie werken hun systemen twee keer zo snel bij als organisaties met verouderde technologie.
51% van de Nederlandse respondenten geeft aan al een sterke proactieve benadering te hebben als het gaat om het vernieuwen van technologie.
Beveiligingstechnologie goed integreren
Organisaties met geïntegreerde technologieën maken sneller gebruik van procesautomatisering. Bovendien beschikken deze organisaties over meer dan 40% sterkere detectiemogelijkheden voor bedreigingen.
Tijdig reageren op incidenten
De cijfers over het beheersen en voorkomen van grote incidenten in Nederland liegen er niet om. Slechts 30,7% van de respondenten vindt dat zij in staat zijn om de grootste risico’s te beheersen, en slechts 28,1% geeft aan dat zij grote security- en privacy-incidenten kunnen voorkomen.
Vergevorderde implementatie van oplossingen zoals Zero Trust of Secure Access Service Edge (SASE) zorgt ervoor dat de kans dat activiteiten rondom de security gerapporteerd worden 35% groter is dan bij beginnende implementatie.
Directe disaster recovery
Verder helpt het gebruik van Threat Intelligence-informatie hier ook bij. Organisaties die gebruik maken van deze informatie hebben maar liefst een 50% snellere gemiddelde hersteltijd (MTTR) dan diegenen die deze informatie niet gebruiken.
Cyberaanvallen en cybercriminelen blijven zich steeds ontwikkelen. Het is dus belangrijk om proactief te zijn in het regelmatig en het op meerdere manieren testen van de bedrijfscontinuïteit en de mogelijkheden voor noodherstel zijn belangrijker dan ooit. Proactieve organisaties hebben 2,5 keer meer kans om de bedrijfscontinuïteit te handhaven.
Tools die dreigingen detecteren ondanks personeelstekort
Investeren in een proactieve strategie voor het vernieuwen van technologie is belangrijker dan ooit. Gemiddeld gezien wordt 39% van de beveiligingstechnologieën die wereldwijd door organisaties worden gebruikt, als verouderd beschouwd. Het is dan ook geen verrassing dat organisaties met cloud-based IT meer dan twee keer sneller hun systemen zullen bijwerken dan organisaties met verouderde technologieën.
Het is geen geheim dat het moeilijk is om geschoold technisch personeel te werven of aan te houden. In Nederland behoudt ongeveer 35% van de bedrijven zijn securitytalent. Ondanks dit verloop kunnen – dankzij automatisering – meer dan 75% van de securityprogramma’s wereldwijd nog steeds robuuste capaciteiten realiseren. Automatisering zorgt voor een verdubbeling van de effectiviteit van de prestaties, wat organisaties helpt het tekort aan vaardigheden en arbeidskrachten op te vangen.
“Door de verschuiving naar hybride werk, worstelen organisaties met de toegenomen complexiteit van het beveiligen van een verspreid personeelsbestand. Tegelijkertijd hebben ze ook te maken met beperkt personeel en budgetbeperkingen, dus is het voor organisaties van cruciaal belang om te investeren in innovatieve technologieën en securitymethoden”, aldus Michel Schaalje cybersecurity lead bij Cisco Nederland. “Cisco’s 2022 Security Outcomes Study geeft inzicht in welke securitystrategieën en -technologieën organisaties prioriteit moeten geven. Door te investeren in cloud-based, geïntegreerde securityarchitecturen met een hoge mate van automatisering, kunnen professionals sneller reageren op dreigingen en zich richten op de business.”
Hewlett Packard Enterprise (HPE) heeft platformverbeteringen en nieuwe clouddiensten onthuld voor HPE GreenLake, het vlaggenschip dienstaanbod van het bedrijf waarmee organisaties al hun applicaties en gegevens kunnen moderniseren. De vernieuwing omvat een opnieuw ontworpen private cloud die een cloud-native ervaring biedt om de hybride strategie van een organisatie te ondersteunen, ongeacht locatie. Ook heeft HPE acht nieuwe HPE GreenLake-cloudservices onthuld, waardoor klanten meer keuze, controle en voorspelbaarheid krijgen.
“Drie jaar geleden, bij HPE Discover, beloofde HPE om ons volledige portfolio als een service te leveren tegen 2022 “, zegt Antonio Neri, president en CEO van HPE. “Vandaag kan ik met trots zeggen dat we niet alleen die belofte zijn nagekomen, maar dat we ook een nieuw bedrijf zijn geworden. HPE GreenLake is uitgegroeid tot dé bestemming voor hybride cloud, en onze toonaangevende catalogus van cloudservices stelt organisaties in staat om data-first modernisering te stimuleren voor al hun workloads, van edge tot cloud. De innovaties die vandaag zijn onthuld, bouwen voort op onze visie om de markt een ongeëvenaard platform te bieden om innovatie te stimuleren en transformatie te stimuleren.”
Het HPE GreenLake Platform – de basis van een uniforme ervaring
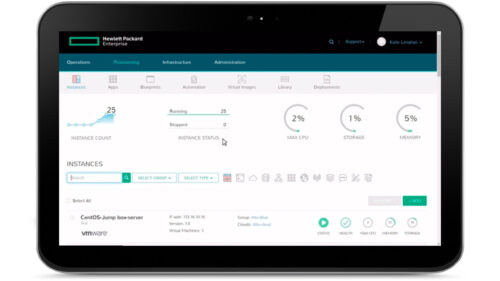
HPE GreenLake edge-to-cloud-platform biedt klanten en partners een uniforme ervaring, controle en zichtbaarheid, en snelle en gemakkelijke toegang tot meer dan 70 cloudservices. Vandaag de dag heeft HPE GreenLake 65.000 klanten en meer dan één exabyte aan data in beheer bij klanten over de hele wereld. Deze organisaties profiteren van één controlevlak van waaruit ze hun hybride cloudstrategie kunnen automatiseren, orkestreren en uitvoeren.
HPE blijft innoveren en investeren in het HPE GreenLake-platform. In maart 2022 kondigde HPE aan: een nieuwe, uniforme operationele ervaring die een vereenvoudigde weergave en toegang biedt tot alle cloudservices, inclusief mogelijkheden aan de rand. Dit omvatte de convergentie van het HPE GreenLake-platform met Aruba Central, een cloud-native AI-aangedreven netwerkbeheeroplossing, en HPE GreenLake voor Aruba-netwerken, acht nieuwe cloudservices die een volledige reeks gebruiksscenario’s dekken – inclusief bekabeld, draadloos en SD- Tak.
Op HPE Discover 2022 onthulde HPE aanvullende verbeteringen aan het HPE GreenLake-platform, waaronder verbeterde beveiliging, een nieuwe ontwikkelaarsportal en ontwikkelaarstools, en diepere mogelijkheden om activa en workloads op schaal te beheren. Klik hier om een virtuele proefrit te maken van het vernieuwde HPE GreenLake platform.
Het HPE GreenLake-platform blijft de sterke vraag van klanten stimuleren. In het tweede kwartaal van 2022 rapporteerde HPE voor het derde achtereenvolgende kwartaal een jaarlijkse omzetrun-rate (ARR) van 829 miljoen dollar en een driecijferige groei van as-a-service-orders.
HPE GreenLake voor Private Cloud Enterprise
De markt voor private cloud blijft groeien, vanwege meerdere zorgen en prioriteiten voor klanten, waaronder verstrengeling van applicaties, controle, kosten, gegevenszwaartekracht, gegevenslatentie en voorspelbaarheid. Enterprise-klanten in verschillende sectoren omarmen moderne private clouds als onderdeel van hun hybride, multi-cloud en digitale transformatiestrategie. Tot op heden hebben traditionele private cloud-aanbiedingen hun belofte echter niet waargemaakt, vanwege de complexiteit, handmatige processen, gebrek aan zichtbaarheid en governance, en nauw gerichte oplossingen die niet kunnen worden geschaald om aan de behoeften van de onderneming te voldoen.
HPE GreenLake speelt in op deze marktkans en is de ideale oplossing geworden voor organisaties die pay-per-useprivate clouds willen, van lokale workloads tot grote, multinationale initiatieven die duizenden applicaties en workloads omvatten.
HPE GreenLake bouwt voort op dit momentum met HPE GreenLake voor Private Cloud Enterprise, een nieuw aanbod dat de private cloud-ervaring opnieuw vormgeeft door een geautomatiseerde, flexibele, schaalbare en enterprise-grade private cloud te bieden. HPE GreenLake for Private Cloud Enterprise is gebouwd voor zowel cloud-native als traditionele applicaties en omvat modulaire infrastructuur en software en ondersteunt de implementatie van bare metal, virtuele machines en containerworkloads.
Beschikbaar vanaf september 2022
De HPE GreenLake-platformervaring en HPE GreenLake voor Private Cloud Enterprise zijn beschikbaar vanaf september 2022.
Windows Autopatch is nu beschikbaar. Organisaties met E3- of E5-licenties voor Microsoft 365 hebben een nieuwe, automatische optie voor het patchen van Windows 10, Windows 11, Office en Edge. Algemene updates voor Windows 10, Windows 11, Office apps en Edge worden automatisch uitgerold op apparaten naar keuze. Het netwerk en de apparaten moeten aan een aantal voorwaarden voldoen. Microsoft heeft hiervoor een overzicht online gezet. Kom je in aanmerking, dan schakel je Autopatch in via de ‘Tenant Administration’ van Microsoft Endpoint Manager.
Autopatchen bij grote bedrijven
Grote organisaties zullen in veel gevallen updates eerst testen voordat ze die onder hun gebruikers uitrollen. Met Windows Autopatch wordt dit proces voor Office- en Windows-updates geautomatiseerd. Het systeem zal updates eerst onder een klein aantal computers binnen de organisatie uitrollen en hiervan het effect bekijken. Wanneer er geen problemen zijn wordt de update onder een groter aantal computers verspreid, totdat alle machines up-to-date zijn.
Wanneer er wel problemen met een update zijn is het mogelijk voor gebruikers om Autopatch te pauzeren, maar kan de service dit ook zelf doen. Afhankelijk van de situatie kan de betreffende update worden teruggedraaid. Autopatch kan zowel quality als feature-updates installeren, alsmede drivers en firmware-updates die via Windows Update worden aangeboden. Daarnaast installeert de tool ook noodpatches voor kritieke kwetsbaarheden die buiten de Patch Tuesday worden aangeboden.
Microsoft komt niet vaak met automatische patchsystemen voor grootbedrijven. Dat komt omdat omgevingen bij zulke organisaties vaak een complexe combinatie van applicaties en netwerkcomponenten bevat. Een patch kan bij de ene organisatie functionaliteit platleggen, terwijl een andere omgeving probleemloos doordraait.
Systeembeheerders gebruiken Windows Update for Business en Microsoft Endpoint Manager om zelf te bepalen welke patches worden doorgevoerd. De tools ondersteunen een gefaseerde uitrol, waarbij een patch op een klein aantal apparaten of programma’s wordt getest. Hierdoor blijven eventuele problemen beperkt tot een klein aantal gebruikers of een beperkte omgeving. Rollback-functies draaien de update dan eenvoudig terug. Het systeem draait bovenop bestaande updatetools, waardoor je patches in fases kan blijven uitrollen en terugdraaien.
Samen verbeteren en gratis hulp bij problemen
De Windows updates van consumenten en mkb’ers worden al jaren geautomatiseerd. Nu vertrouwt Microsoft ook op de compatibiliteit van patches in grote omgevingen. Volgens Microsoft draaien nieuwe updates foutloos in 99,6 procent van alle omgevingen. Dat percentage moet op korte termijn gaan groeien omdat Microsoft met Autopatch wereldwijd enorm veel data verzamelt, waarmee de compatabiliteit wordt verbeterd. Op het moment dat Autopatch een probleem veroorzaakt, dan werkt het Microsoft App Assure-team gratis mee aan een oplossing.
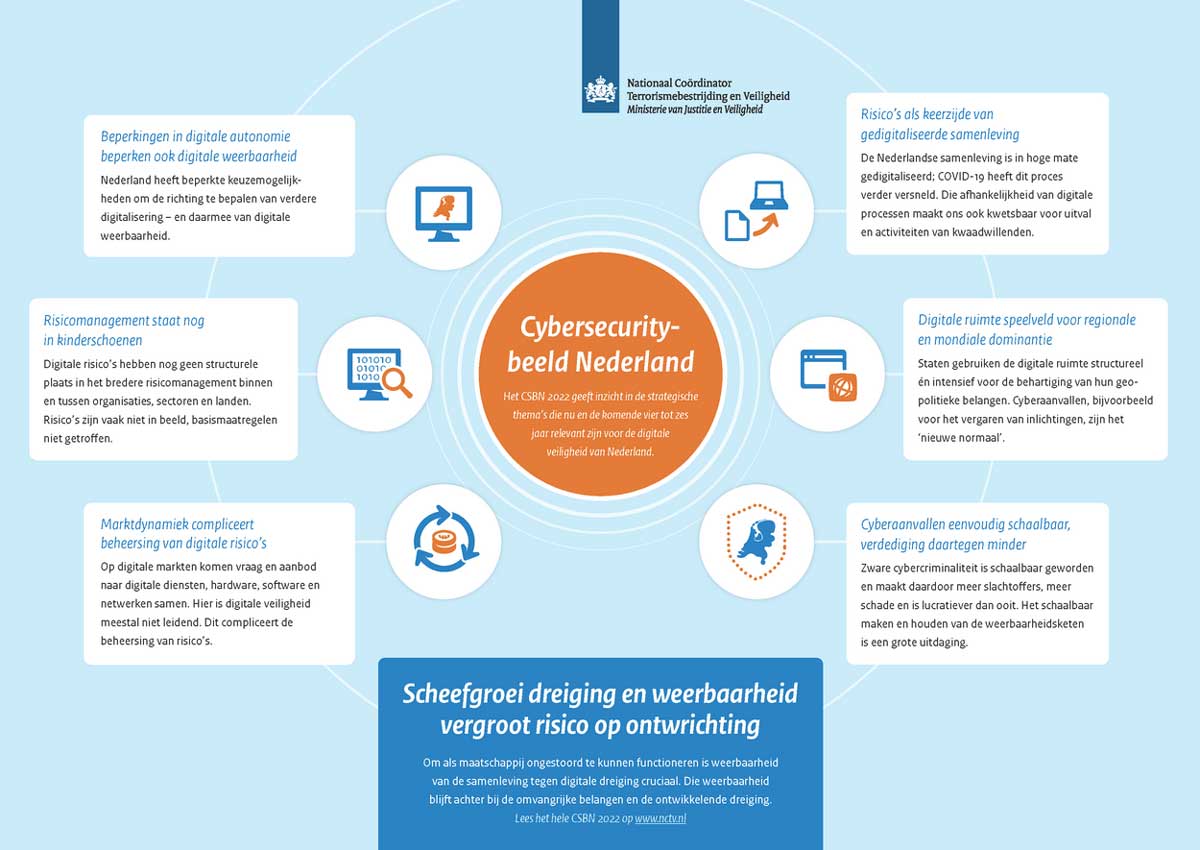
De digitale weerbaarheid van Nederland is onder de maat omdat organisaties nog altijd niet de basismaatregelen doorvoeren, zoals het gebruik van multifactorauthenticatie en het testen en maken van back-ups. Dat meldt de Nationaal Coördinator Terrorismebestrijding en Veiligheid (NCTV) in het jaarlijkse Cybersecuritybeeld Nederland (CSBN) dat in samenwerking met het Nationaal Cybersecurity Centrum (NCSC) is opgesteld.
Om ongestoord te kunnen functioneren, moeten we onze samenleving zo goed als mogelijk beschermen tegen digitale dreiging. Ondanks de inspanningen om de weerbaarheid te verhogen, is er sprake van scheefgroei met de toenemende dreiging. Die scheefgroei vergroot het risico op ontwrichting van onze samenleving. Denk hierbij aan de bankensector, het openbaar vervoer of drinkwater. Dat blijkt uit het jaarlijkse Cybersecuritybeeld Nederland (CSBN) van de Nationaal Coördinator Terrorismebestrijding en Veiligheid (NCTV), dat in samenwerking met het Nationaal Cybersecurity Centrum (NCSC) is opgesteld.
Nederland onvoldoende beschermd
Net als vorig jaar toont het Cybersecuritybeeld aan dat de digitale weerbaarheid in Nederland geen voldoende scoort. Organisaties zijn onvoldoende voorbereid en aanvallen door cybercriminelen hebben inmiddels een industriële schaal bereikt. “De digitale dreiging is dan ook permanent en neemt eerder toe dan af, met alle mogelijke gevolgen van dien”, zo waarschuwt de NCTV, die daaraan toevoegt dat cyberaanvallen door andere landen ‘dagelijkse kost’ zijn geworden.
Cyberaanvallen door buitenlandse inlichtingen- en veiligheidsdiensten zijn niet meer zeldzaam te noemen. Landen gebruiken de digitale ruimte om geopolitieke voordelen te behalen. Vanuit Rusland zijn meerdere EU-lidstaten succesvol geraakt door cyberaanvallen en China heeft op grote schaal en langdurig politieke doelwitten in Europa en Noord-Amerika aangevallen. Maar ook cybercriminelen zijn onverminderd in staat grote digitale schade aan te richten. Criminelen hebben primair een financiële drijfveer, maar een aanval kan zoveel impact hebben dat de nationale veiligheid geraakt wordt. Ook kunnen staten cybercriminelen inhuren, gedogen of onder druk zetten om cyberaanvallen uit te voeren. Dat er banden zijn tussen staten en cybercriminelen bleek onlangs nog, toen cybercriminelen gelieerd aan Rusland nadat de oorlog in Oekraïne uitbrak, waarschuwden tegenstanders van Rusland aan te willen vallen.
Fundament voor Cyberstrategie
Het CSBN levert ieder jaar input voor beleidsvorming op nationaal niveau. Dit keer vormt het CSBN het fundament voor de nieuwe Nederlandse Cyberstrategie die in het najaar van 2022 verschijnt. Daarom zijn naast de analyse op belang, dreiging en weerbaarheid, ook zes strategische thema’s toegevoegd; thema’s die nu en de komende vier tot zes jaar relevant zijn voor de digitale veiligheid van Nederland. Dat zijn:
Beperkingen in digitale autonomie beperken ook digitale weerbaarheid
Risicomanagement staat nog in kinderschoenen
Marktdynamiek compliceert beheersing van digitale risico’s
Risico’s als keerzijde van gedigitaliseerde samenleving
Digitale ruimte speelveld voor regionale en mondiale dominantie
Microsoft heeft een gevaarlijke Windows-worm gespot op bedrijfsnetwerken van honderden organisaties in verschillende sectoren. De dreiging is genaamd ‘Raspberry Robin’ en wordt verspreid via usb-apparaten. Dat blijkt uit een rapport van Bleeping Computer. Microsoft brengt momenteel Microsoft Defender for Endpoint-gebruikers op de hoogte van de dreiging.
Onderzoekers van Red Canary Intelligence ontdekte Raspberry Robin in september 2021. Volgens informatie is de malware gevonden in de netwerken van honderden bedrijven uit een breed scala van industrieën. De onderzoekers beschrijven de malware als een worm die voornamelijk wordt verspreid via usb-apparaten. Eenmaal in een netwerk kan Raspberry Robin zich vervolgens verspreiden en andere systemen binnendringen.
De bevindingen van Microsoft komen overeen met die van het Red Canary Detection Engineering-team. Microsoft heeft de worm en bijbehorende adressen in het Tor-netwerk gevonden, maar het lijkt erop dat deze nog steeds inactief is. Dit betekent dat onbekende personen toegang hebben gekregen, maar deze nog niet zodanig hebben uitgebuit dat gegevens zijn verzonden.
De worm infecteert nieuwe Windows-apparaten, communiceert met zijn command and control (C2)-servers en voert kwaadaardige payloads uit via verschillende legitieme Windows-hulpprogramma’s. “Raspberry Robin gebruikt msiexec.exe om externe netwerkcommunicatie naar een kwaadaardig domein te proberen voor C2-doeleinden”, aldus de bevindingen van Microsoft.
Volgens Microsoft is het beveiligingsrisico ‘hoog’. omdat de aanvallers op elk moment aanvullende malware kunnen downloaden en installeren op de netwerken van de slachtoffers.
11 april 2023 stopt Microsoft met het ondersteunen van de serversoftware van Exchange Server 2013. Dit betekent dat er geen (beveiligings)updates en bugfixes meer zullen worden uitgebracht en er geen ondersteuning meer zal worden gegeven bij eventuele problemen die optreden..
Als u nog niet bent begonnen met de migratie van Exchange 2013 naar Microsoft 365, Office 365 of Exchange 2019, is dit het moment om te beginnen met plannen. Zegt de techgigant op zijn website.
Upgraden naar Microsoft 365 of Exchange 2019
Microsoft adivseert klanten te migreren naar Microsoft 365 of Exchange 2019. Wel moeten zij voor de tweede optie aan de juiste vereisten voor netwerken, hardware en clients voldoen. Klanten die niet naar Exchange Server 2019 willen of kunnen upgraden, krijgen van Microsoft de mogelijkheid over te stappen naar de Exchange Online client. Deze is zowel in een standalone-versie als via een Office 365-abonnement beschikbaar. Sommige klanten kunnen de Microsoft FastTrack-dienst gebruiken voor migraties naar de online versie.
Wij zijn ervan overtuigd dat u de beste waarde en gebruikerservaring krijgt door volledig te migreren naar Microsoft 365. Maar we begrijpen dat sommige organisaties sommige Exchange servers on-premises moeten houden. Dit kan worden veroorzaakt door wettelijke vereisten, om te garanderen dat gegevens niet worden opgeslagen in een extern datacenter, omdat u unieke instellingen of vereisten hebt waaraan niet kan worden voldaan in de cloud, of omdat u Exchange nodig hebt om cloudpostvakken te beheren omdat u nog steeds On-premises Active Directory gebruikt. Als u Exchange on-premises houdt, moet u er in ieder geval voor zorgen dat uw Exchange 2013-omgeving wordt bijgewerkt. Voor de beste ervaring raden we u aan om uw resterende on-premises omgeving te upgraden naar Exchange 2019. U hoeft Exchange Server 2016 niet te installeren omdat u rechtstreeks van Exchange Server 2013 naar Exchange Server 2019 kunt gaan. Exchange 2019 komt het meest overeen met de ervaring die beschikbaar is met Microsoft 365, hoewel sommige functies alleen beschikbaar zijn in Microsoft 365.
Hulp nodig?
Voor hulp bij het maken van de juiste keuze en/of het updaten van uw Exchange server kunt u uiteraard bij Lemontree terecht.
Apple gaat met een komende iOS-update gebruikersnamen en wachtwoorden waarmee gebruikers op een Exchange Online-account inloggen van iPhones en iPads verwijderen. In plaats van standaard inloggegevens zal er voortaan worden ingelogd door middel van OAuth. Dat laat Microsoft in een aankondiging weten.
Basic authentication, waarbij er wordt ingelogd met alleen een gebruikersnaam en wachtwoord, is volgens Microsoft een verouderde industriestandaard die kwetsbaar is voor aanvallen. Het techbedrijf gaat deze standaard dan ook vervangen door “Modern authentication”. Dit is Microsofts naam voor OAuth. Bij deze standaard wordt er geen wachtwoord uitgewisseld, maar gebruikgemaakt van een autorisatietoken om de identiteit tussen de gebruiker en serviceprovider te bewijzen.
Apple ondersteunt al jaren OAuth in de eigen Mail-app voor iOS en macOS. Gebruikers die een nieuw Exchange Online-account aanmaken zullen standaard van OAuth gebruikmaken. Wanneer het Exchange Online-account op de iPhone of iPad voor de ondersteuning van OAuth was aangemaakt, blijft het account met Basic authentication inloggen.
Ook wanneer gebruikers op een nieuwe iPhone overstappen blijft Basic authentication in gebruik wanneer er bijvoorbeeld een restore van een back-up plaatsvindt of de bestaande instellingen naar het nieuwe toestel worden overgezet. Om ervoor te zorgen dat ook deze gebruikers van OAuth gebruik gaan maken komt Apple met een iOS-update.
Deze update zal door middel van een “Resource Owner Password Credential (ROPC) grant” de transitie naar OAuth verzorgen. Bij ROPC kan een applicatie de gebruiker via zijn wachtwoord inloggen. Apple Mail zal de gebruiker met zijn inloggegevens bij een identiteitsprovider authenticeren, in dit geval Azure Active Directory. De applicatie krijgt vervolgens OAuth-toegang en de benodigde tokens. Hierna worden de gebruikersnaam en wachtwoord van het toestel verwijderd en het account zo ingesteld om voortaan via OAuth in te loggen. Allemaal zonder dat de gebruiker hier weet van heeft.
De komende dagen zal Microsoft organisaties met iPhone/iPad-gebruikers informeren dat Basic Authentication wordt verwijderd en hoe er toestemming voor de migratie kan worden gegeven. Gebruikers of organisaties moeten deze toestemming namelijk geven, anders zal de overstap naar OAuth niet plaatsvinden. Microsoft en Apple zijn ook van plan om de bovenstaande operatie voor macOS-gebruikers door te voeren, maar wanneer die precies zal plaatsvinden is nog niet bekend.
Ransomware kan organisaties op een zeer verstorende manier raken. En wat doe je dan? Of hoe kun je je voorbereiden? Op deze vragen geeft het NCSC met het incidentresponsplan ransomware een antwoord. Elk incident en elke organisatie is natuurlijk anders. Het incidentresponsplan biedt daarom geen pasklare oplossing voor alle mogelijke situaties, het is meer een inspiratiebron om snel mee aan de slag te gaan. En daarmee de digitale weerbaarheid van organisaties te vergroten.
Het Nationaal Cyber Security Centrum (NCSC) van het ministerie van Justitie en Veiligheid heeft eerder deze maand een incidentresponsplan gepubliceerd waarin wordt beschreven hoe organisaties met ransomware-aanvallen kunnen omgaan.
“Want snelheid telt in het geval van een ransomware-aanval”, aldus het NCSC. “Zeker op het moment dat je als organisatie kwaadwillenden op je netwerk aantreft en de ransomware nog niet uitgerold is. Dan is het zaak zorgvuldig – en niet overhaast – de incidentresponscyclus te doorlopen.”
Het incidentresponsplan gaat in op de voorbereiding op een ransomware-aanval, het identificeren van de aanval, het beperken van de ransomware, het verwijderen van de ransomware, herstellen van data en systemen en als laatste het delen van geleerde lessen.
In het geval van een incident adviseert het NCSC om de afgesproken incidentrespons-procedures te volgen en planmatig te werk gaan. Volgens de overheidsinstantie hebben getroffen organisaties namelijk vaak de houding om de aanvallers zo snel mogelijk van het netwerk te verwijderen en verdere schade te beperken. “En dat moet natuurlijk ook gebeuren, maar zonder essentiële stappen over te slaan. Daarbij kan het behulpzaam zijn om vooraf al een stuk op weg te zijn met deze plannen en een ingevuld beginpunt te hebben”, zo laat het NCSC weten.
Het incidentresponsplan bevat ook allerlei aanbevelingen om een ransomware-aanval te voorkomen, zoals technische maatregelen. Het NCSC adviseert onder andere om macro’s in office-software centraal uit te schakelen, het openen van url’s en afbeeldingen in e-mails uit te zetten, het gebruik van ongeautoriseerde usb-apparaten te blokkeren en het eenvoudig voor medewerkers te maken om verdachte e-mails te rapporteren.
9 juni vond de 10e editie plaats van de Tour du ALS. De Mont Ventoux werd door 766 deelnemers beklommen om zoveel mogelijk geld op te halen voor de vreselijke en dodelijke spierziekte ALS. En met succes, er werd € 1.608.541 opgehaald. De opbrengst van de Tour du ALS gaat naar wetenschappelijk onderzoek naar de oorzaak en behandeling van de dodelijke zenuw-/spierziekte ALS en de aanverwante ziekten PSMA en PLS. Dit is hard nodig want de gemiddelde levensverwachting van een patient is 3-5 jaar. Een medicijn is nog niet gevonden.
Team Lemontree
Lemontree vaardigde een Tour du ALS team uit bestaande uit medewerkers, relaties, partners en klanten. Met dank aan meer dan 1.000 donateurs mochten we een bedrag ophalen van € 60.592! We willen iedereen die hieraan heeft bijgedragen heel hartelijk bedanken. De klim zelf was een hele happening die door de 161 vrijwilligers van Tour du ALS fantastisch is georganiseerd. Met wandelaars, fietsers en hardlopers beklommen we de Mont Ventoux.
Helaas was de top op donderdag 9 juni niet bereikbaar vanwege de kou en wind. Het was die dag rond het vriespunt en de wind had een kracht van zeven Beaufort . Maar gelukkig wist team Lemontree vrijdag 10 juni alsnog het ontbrekende stuk gezamenlijk af te leggen en met z’n allen over de finish te komen. We willen alle deelnemers feliciteren met hun topprestatie en de geweldige teamspirit en sfeer.
The Aftermovie
Live stream
Team Lemontree was afgelopen donderdag live te volgen. De hoogtepunten zijn hier te bekijken.
Afgelopen week vond de 10e edities plaats van de Tour Du ALS. Een heel bijzonder moment, waarvoor Lemontree een speciaal team afvaardigde om lopend, fietsend en hardlopend de Mont Ventoux te beklimmen. Mede dankzij duizend donateurs, waaronder een aantal bijzonder gulle sponsoren mochten we meer dan € 60.000 euro ophalen voor onderzoek naar de oorzaak en oplossing van de dodelijke spierziekte. We zijn ongelooflijk trots en dankbaar voor dit prachtige bedrag.
Uiteraard deed Lemontree zelf ook een duit in het zakje. We maakten een speciale puzzel, ter waarde van 5.000 euro, die aan de directeur van Stichting ALS werd aangeboden in een grabbelton. Hij grabbelde alle stukken – behalve het centrale gouden puzzelstuk – bij elkaar. Dit ontbrekende puzzelstuk ontvangt de stichting op het moment dat er een doorbraak is in het onderzoek naar de vreselijke ziekte.
Vervolgens mochten we vanuit Team Lemontree nog eens 5.000 euro aanbieden, wat het totaal vanuit Lemontree op tienduizend euro zette. Een prachtig bedrag, waarmee de totaalteller ruim over de zestigduizend euro is gegaan. Iedereen die hier in welke vorm dan ook heeft bijgedragen willen we mede namens Stichting ALS Nederland ongelooflijk hartelijk bedanken!
Later deze week verschijnt de impressiefilm van Team Lemontree tijdens de Tour Du ALS 2022. Dus stay tuned…

 HPE GreenLake edge-to-cloud-platform biedt klanten en partners een uniforme ervaring, controle en zichtbaarheid, en snelle en gemakkelijke toegang tot meer dan 70 cloudservices. Vandaag de dag heeft HPE GreenLake 65.000 klanten en meer dan één exabyte aan data in beheer bij klanten over de hele wereld. Deze organisaties profiteren van één controlevlak van waaruit ze hun hybride cloudstrategie kunnen automatiseren, orkestreren en uitvoeren.