door Peter Vos | 31 mei, 2022 | Nieuws |
Microsoft heeft een waarschuwing gegeven voor een actief aangevallen zerodaylek in Windows, waardoor het mogelijk is voor aanvallers om kwetsbare systemen over te nemen. Een beveiligingsupdate is nog niet beschikbaar. Het beveiligingslek, aangeduid als CVE-2022-30190, bevindt zich in de Windows Support Diagnostic Tool (MSDT) en is onder andere via malafide Word-documenten te misbruiken.
Via de diagnostische tool is het mogelijk om Windowsproblemen vast te stellen. Het is mogelijk voor een aanvaller om willekeurige code op systemen uit te voeren door MSDT via een url-protocol aan te roepen. Dit is bijvoorbeeld mogelijk vanuit een applicatie zoals Word, waarbij alleen het openen van een malafide document volstaat. Eenmaal geopend kan een aanvaller vanuit het malafide document de diagnostische tool op het systeem van de gebruiker aanroepen en zo vervolgens willekeurige code uitvoeren met de rechten van de ingelogde gebruiker.
De impact van de kwetsbaarheid is op een schaal van 1 tot en met 10 beoordeeld met een 7.8. Als tijdelijke oplossing adviseert Microsoft om het MSDT-url-protocol uit te schakelen. Hierdoor is het kwetsbare onderdeel niet meer door een aanvaller aan te roepen, waardoor het niet meer mogelijk is om troubleshootprogramma’s via een link te starten. Deze programma’s zijn echter nog wel op andere manieren door de gebruiker zelf te openen.
Verder heeft Microsoft een update aan Defender-antivirus toegevoegd om aanvallen die misbruik van de kwetsbaarheid maken te detecteren. Daarnaast biedt de Protected View van Office of Application Guard voor Office bescherming. Wanneer Microsoft met een update komt is nog onbekend. De patchdinsdag van juni staat gepland voor dinsdag 14 juni.
bron: security.nl
door Peter Vos | 20 mei, 2022 | Nieuws |
Vanaf 23 mei gaat Microsoft ruim een maand lang een omnichannel campagne voeren over beveiliging van de ICT-omgeving. Dit om bedrijven te wijzen op de risico’s van het op straat komen van bedrijfsgeheimen en bedrijfsgegevens. Microsoft wil hiermee nog meer aandacht vestigen op veilige IT zonder gevaren door menselijk gedrag. Onder het motto “Vertrouwen is goed, maar beveiligen is beter” wil Microsoft bedrijven waarschuwen voor het gedrag van medewerkers die vaak slachtoffer zijn van bijvoorbeeld phishing mails. De campagne richt zich op directies van bedrijven en zal te horen en zien zijn op LinkedIN, Radio (NPO, BNR, QMusic, Radio 538), en online media (Financieel Dagblad, De Ondernemer, De Zaak, Sprout, Business Insider, MKB Businessdesk en anderen).
” Veel organisaties proberen risico’s te vermijden door digitale werkplekken dicht te timmeren en medewerkers grote beperkingen op te leggen bij het gebruik van technologie. Het effect laat zich raden: een enorme toename van schaduw-IT, verlies van productiviteit en grote compliance-risico’s omdat je geen controle meer hebt over je data.”
Snelscan voor het best passende abonnement
Wil jij zeker weten dat jouw organisatiedata beveiligd én compliant is? Dan kun je de standaardomgeving van Microsoft 365 uitbreiden. Welk pakket het beste bij jouw organisatiewensen en -uitdagingen aansluit, is afhankelijk van een aantal factoren. Een handig tool van Microsoft Vind het juiste Microsoft 365-abonnement voor je bedrijf geeft je snel inzicht. Voor een advies op maat kun je natuurlijk contact met Lemontree opnemen.
Stappenplan voor een betere beveiliging
Door te kiezen voor een best-of-suite van oplossingen in plaats van een combinatie van verschillende producten van evenzoveel leveranciers reduceer je de complexiteit en bespaar je op licentie- en beheerskosten. Dit klinkt mooi, maar waar moet je als organisatie beginnen? Om je op weg te helpen, hebben wij een handig stappenplan gemaakt dat je stap voor stap uitlegt hoe je je beveiliging naar een hoger niveau tilt. Deze aanpak noemen wij Zero Trust en dit is de fundering voor jouw huidige en toekomstige beveiligingsuitdagingen.
Zero Trust
Lees hieronder het handige ebook over Zero Trust en het uitgebreide draaiboek voor het implementeren van Zero Trust Beveiliging.
Meer weten over bewezen aanpak van beveiliging?
WIl je meer weten over de verschillende beveiligingsmaatregelen voor jouw organisatie? Neem dan eens contact op met onze adviseurs of je Service Manager.
door Peter Vos | 18 mei, 2022 | Blog |
In de coronapandemie hebben we veel geleerd over nieuwe manieren van werken. Van het ene op het andere moment zaten we massaal thuis en ontdekten we de voor- en nadelen van ‘werken op afstand’. Veel mensen werken sindsdien meer thuis en tegelijkertijd vinden veel werknemers het fijn om weer naar kantoor te kunnen. Maar welke leerpunten moeten we vooral meenemen voor het bieden van een toekomstgerichte werkplek?
Microsoft deed onderzoek naar ‘hybride werken’ onder 30.000 werknemers en kwam met vijf opmerkelijke learnings. Als we werknemers een veilige en goede werkplek willen bieden, moeten we duidelijker definiëren hoe we willen dat mensen werken. Daarnaast moeten we hen goed faciliteren om veilig te werken en ook sociaal te betrekken bij de organisatie. De afgelopen jaren hebben de meeste mensen wel ervaren dat online werken technisch prima te doen is, maar dat we het sociale aspect van fysiek samenwerken wel missen.
Een veilige werkplek
In een tijd waarin kwaadwillenden voor een appel en een ei aanvalssoftware kunnen kopen, waarmee ze bedrijven bijvoorbeeld met ransomware kunnen aanvallen, is het belangrijk dat de werkplek veilig is. Onlangs toonde Microsoft in het ‘Cyber Signals’ onderzoek aan dat 78 procent van de bedrijven enkel gebruikmaakt van een login en wachtwoord. Het Nationaal Cyber Security Centrum kwam begin deze maand met een factsheet, waarin ze aangeeft dat inloggen met enkel een wachtwoord ronduit onveilig is. Een veilige werkplek moet dus niet alleen tweefactorauthenticatie hebben, maar moet ook beschikken over goed doordachte maatregelen om inkomende én uitgaande verkeerstromen te controleren. Bovendien moeten bedrijven een goede back-up hebben om in het geval van ransomware de gehele omgeving snel en doeltreffend weer beschikbaar te maken. Deze maatregelen lijken allemaal redelijk voor de hand te liggen. Toch hebben veel bedrijven dit niet goed geregeld. Met device management, MFA en een slimme set aan security- en back-up tools is de werkplek veilig en voorkomt u dat kwaadwillenden gemakkelijk binnenkomen in uw bedrijfsnetwerk. Dit aangevuld met bewustwordingsprogramma’s voor gebruikers helpt medewerkers om goed te begrijpen welke online handelingen verdacht zijn en voor welke veel voorkomende gevaren ze op hun hoede moeten zijn op de werkplek.
Medewerkers sociaal betrekken
De afgelopen jaren hebben tools als Microsoft Teams, Zoom en anderen een enorme groei gezien in het gebruik. We zijn met deze tools in staat om op afstand prima te vergaderen. Toch voelen veel mensen zich minder betrokken bij het bedrijf en hun collega’s. Daar is meer voor nodig. Een belangrijk onderdeel van werken is betrokken zijn bij het bedrijf, de medewerkers, ontwikkelingen en persoonlijke informatie. Daarom is het een belangrijk onderdeel van een goede werkplek om mensen te betrekken bij de organisatie en hen te voorzien van heldere informatievoorziening. Een bedrijfsportal dus waarop doelstellingen, relevante informatie, weetjes en feestmomenten staan. Pas als mensen, waar ze ook werken, echt helemaal op de hoogte zijn van alle relevante informatie en doelen, zullen ze zich betrokken voelen en meer op afstand kunnen werken.
Personaliseren
Een goede werkplek speelt in op iemands werkzaamheden. Zo zie je als je de werkplek start een omgeving die relevant is voor jou. Informatie over jouw vestiging, jouw afdeling, in jouw taal en alleen de applicaties en activiteiten die voor jou relevant zijn. In veel organisaties werkt men met een one-fits-all werkplek. Hoewel je hier technisch prima mee kan werken, willen we anno 2022 toch echt een meer gepersonaliseerde werkwijze. Dat betekent onder meer natuurlijk eenvoudige manieren om persoonlijk met collega’s, klanten en relaties te communiceren. Want de overvolle mailbox is voor veel vormen van communicatie minder geschikt en zeker niet het medium om bijvoorbeeld een goede vrijdagmiddaggrap te delen.
Bouwen of vertrouwen?
Het bieden van een goede werkplek is complex. Natuurlijk komen we met Microsoft 365 en enkele specifieke applicaties een heel eind. Maar waar we met z’n allen nu echt aan toe zijn, is een werkplek die veilig en persoonlijk is en die mensen verbindt met de organisatie. Er komt alleen veel bij kijken om dat te realiseren, zoals allerlei beveiligingsmaatregelen, gepersonaliseerde dashboards, intranet, vormgeving en identiteitsmanagement. Gelukkig zijn er oplossingen zoals OneDesk Mobile waarin al deze ingrediënten mooi samenkomen.
Wil jij je medewerkers een goede werkplek bieden? Maak eens een afspraak. We vertellen graag onze filosofie op sociaal, veilig en productief werken.
Deze column verscheen op 17 mei 2022 op ICT/Magazine

door Peter Vos | 12 mei, 2022 | Nieuws |
Zoals eerder aangekondigd, ligt de toekomst van Internet Explorer op Windows in Microsoft Edge. Internet Explorer-modus (IE-modus) biedt ondersteuning voor oudere browsers binnen Microsoft Edge. Daarom wordt de IE11-desktoptoepassing op 15 juni 2022 buiten gebruik gesteld voor bepaalde versies van Windows 10. Dit betekent dat de IE11-desktoptoepassing niet langer wordt ondersteund en in de komende maanden geleidelijk wordt omgeleid naar Microsoft Edge, en uiteindelijk uitgeschakeld via Windows Update, om te zorgen voor een soepele uitfasering.
Welke gevolgen heeft dit voor uw organisatie:
Als uw organisatie verouderde sites en apps met IE-afhankelijkheden heeft, moet u de IE-modus instellen zodat gebruikers deze kunnen openen via Microsoft Edge. Als u de IE-modus niet instelt voordat IE11 wordt stopgezet en uitgeschakeld, verliezen gebruikers de toegang tot die verouderde sites en kunt u bedrijfsstoringen ondervinden.
Zoals voor het eerst te zien was met de Windows 10 januari 2022 C “Preview”-release, heeft IE11 nu een in-productbanner die gebruikers op de hoogte stelt van de aanstaande uitfasering. Dit wordt alleen weergegeven op Windows-versies die worden beïnvloed door de uitfasering van IE11. Gebruik het groepsbeleid “Verberg Internet Explorer 11 Application Retirement Notification” in de Editor voor lokaal groepsbeleid onder Beheersjablonen\Windows-componenten\Internet Explorer.
Opmerking: na 15 juni 2022 wordt de IE11-desktoptoepassing verwijderd uit in-scope versies van Windows 10 via Windows-update. We raden af om Windows-updates te vermijden om IE11 te behouden, aangezien Windows-updates kritieke beveiligingspatches voor het besturingssysteem bevatten.
Wat je moet u doen om uw organisatie voor te bereiden:
Ter voorbereiding raden we aan om Microsoft Edge in uw organisatie in te stellen. Als uw organisatie ondersteuning voor verouderde browsers nodig heeft, moet u de IE-modus zo snel mogelijk in Microsoft Edge instellen, omdat dit een proces uit meerdere stappen is.
- Bekijk het Microsoft browser usage report in het Microsoft 365-beheercentrum om het IE-gebruik in uw organisatie te helpen bepalen.
- Gebruik de Getting Started guide om de IE-modus in Microsoft Edge in uw organisatie in te stellen.
- Begin met het instellen van de IE-modus door Site Discovery uit te voeren (meestal 3-4 weken).
- Lees meer door het Microsoft webinar te bekijken.
- Gebruik IE Driver om end-to-end testen van IE-modus te automatiseren.
- Disable IE11 om de IE-modus in uw omgeving te testen.
Meer informatie:
U kunt het volledige bericht van Microsoft lezen in uw Microsoft 365 admin center.
door Peter Vos | 4 mei, 2022 | Nieuws |
Kleine en middelgrote bedrijven (MKB) vormen het fundament van onze economie en vertegenwoordigen 90 procent van de bedrijven en meer dan 50 procent van de werkgelegenheid wereldwijd. Daarom is het belangrijk om de toegenomen cyberrisico’s waarmee ze worden geconfronteerd, te erkennen. ze omarmen hybride werk en nieuwe digitale bedrijfsmodellen, samen met de opkomst van cyberaanvallen als een service.
Toegenomen beveiligingsproblemen met het veranderende MKB-landschap
Microsoft heeft in april 2022 meer dan 150 kleine en middelgrote bedrijven in de Verenigde Staten ondervraagd om een beter inzicht te krijgen in de veranderende beveiligingsbehoeften van het MKB.
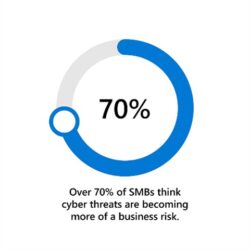
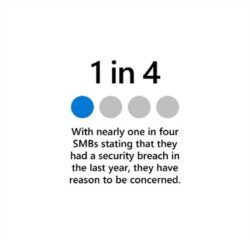
Meer dan 70 procent van het MKB zegt dat cyberdreigingen steeds meer een zakelijk risico worden. Bijna een op de vier MKB-bedrijven geeft aan het afgelopen jaar een beveiligingsinbreuk te hebben gehad, dus ze hebben reden om zich zorgen te maken. Er is zelfs een toename van meer dan 300 procent van ransomware-aanvallen, waarvan meer dan de helft gericht was op kleine bedrijven.
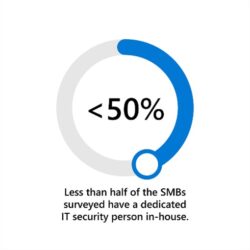
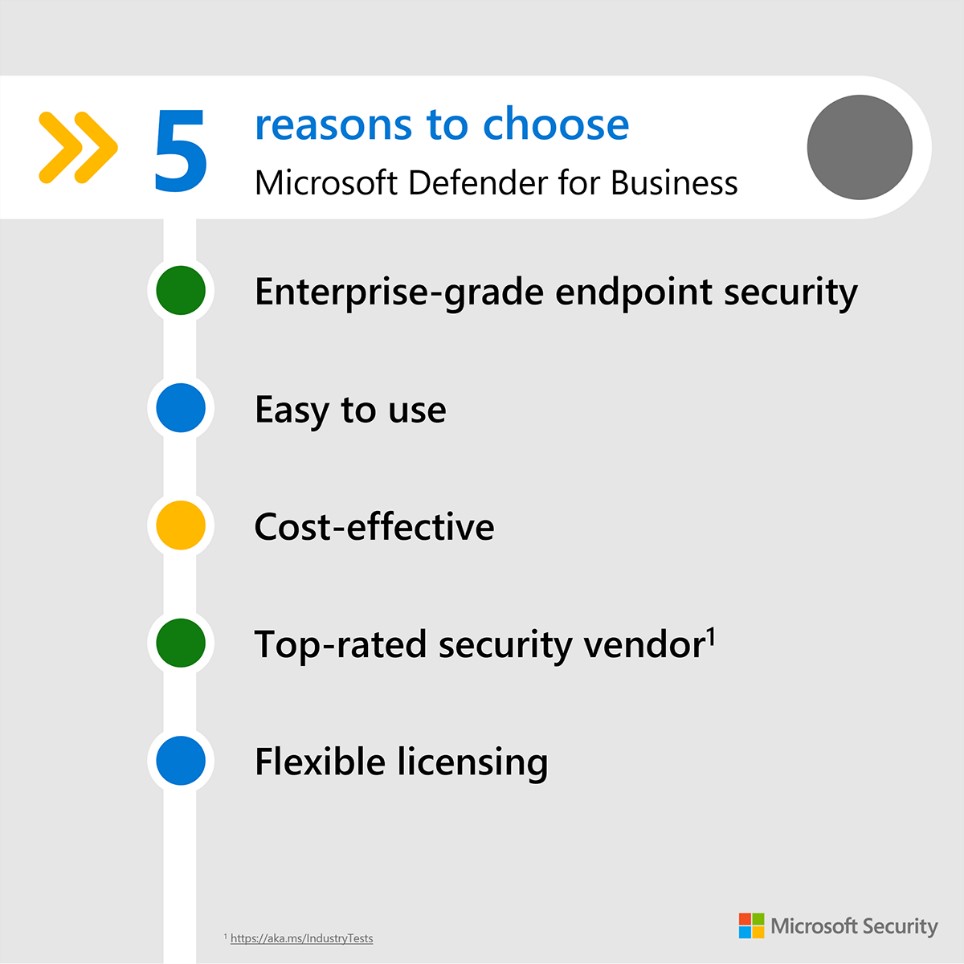
Ondanks vergelijkbare risico’s als ondernemingen, hebben MKB-bedrijven vaak geen toegang tot de juiste middelen en tools. Veel MKB-bedrijven vertrouwen nog steeds op traditionele antivirusoplossingen voor hun beveiliging. Hoewel 80 procent van de MKB-bedrijven zegt een of andere vorm van antivirusoplossing te hebben, blijft 93 procent zich zorgen maken over de toenemende en evoluerende cyberaanvallen, waarbij phishing, ransomware en gegevensbescherming voorop staan. Wat het MKB bijzonder kwetsbaar maakt, is dat ze vaak over minder middelen beschikken en geen gespecialiseerd beveiligingspersoneel hebben. In feite heeft minder dan de helft van de ondervraagde MKB-bedrijven een toegewijde IT-beveiligingspersoon in huis, en MKB-bedrijven noemen een gebrek aan gespecialiseerd beveiligingspersoneel als hun belangrijkste beveiligingsrisicofactor. Geavanceerde beveiligingsoplossingen voor ondernemingen zijn vaak onbetaalbaar complex of te duur, of beide. Beveiliging voor iedereen om het MKB te helpen beschermen Bij Microsoft Ignite hebben we onze visie op beveiliging voor iedereen gedeeld, in de overtuiging dat kleine en middelgrote bedrijven betaalbare toegang moeten hebben tot hetzelfde beschermingsniveau als ondernemingen. Vandaag zijn we verheugd om die visie een stap verder te brengen met de algemene beschikbaarheid van de zelfstandige versie van Microsoft Defender for Business. Defender for Business brengt endpointbeveiliging op enterprise-niveau naar het MKB, inclusief endpoint detectie en respons (EDR)-mogelijkheden, met het gebruiksgemak en de prijsstelling die kleine zakelijke klanten en hun partners verwachten. Microsoft Defender for Business is al opgenomen als onderdeel van Microsoft 365 Business Premium, onze uitgebreide beveiligings- en productiviteitsoplossing voor bedrijven met maximaal 300 werknemers. Klanten kunnen Defender for Business nu als zelfstandige oplossing aanschaffen. Serverondersteuning komt later dit jaar met een add-on-oplossing.
Beveiliging op bedrijfsniveau ter bescherming tegen ransomware en andere cyberdreigingen
Om zich te beschermen tegen het toenemende volume en de verfijning van cyberaanvallen zoals ransomware, hebben MKB-bedrijven een verhoogde beveiliging nodig. Veel MKB-ers vertrouwen nog steeds op traditionele antivirus, die slechts één enkele beschermingslaag biedt door te matchen met handtekeningen om te beschermen tegen bekende bedreigingen. Met Defender for Business krijgt u meerlaagse bescherming, detectie en respons, verspreid over de vijf fasen van het cyberbeveiligingsraamwerk van het National Institute of Standards and Technology (NIST) – identificeren, beschermen, detecteren, reageren en herstellen – om te beschermen en te herstellen tegen bekende en onbekende bedreigingen. Laten we de mogelijkheden in detail bekijken:
Identificeren
Beheer van bedreigingen en kwetsbaarheden helpt u prioriteiten te stellen en u te concentreren op de zwakke punten die het meest urgente en grootste risico voor uw bedrijf vormen. Door kwetsbaarheden en verkeerde configuraties in software te ontdekken, te prioriteren en te verhelpen, kunt u proactief een veilige basis voor uw omgeving bouwen.
Beschermen
Opties voor het verkleinen van het aanvalsoppervlak helpen uw aanvalsoppervlak te minimaliseren (zoals de plaatsen waar uw bedrijf kwetsbaar is voor cyberaanvallen op al uw apparaten en applicaties), waardoor kwaadwillenden minder manieren hebben om aanvallen uit te voeren. Bescherming van de volgende generatie helpt bij het voorkomen van en beschermen tegen bedreigingen aan uw voordeur met antimalware- en antivirusbescherming, op uw apparaten en in de cloud.
Detecteren en reageren
Eindpuntdetectie en -reactie bieden op gedrag gebaseerde detectie- en reactiewaarschuwingen, zodat u aanhoudende bedreigingen kunt identificeren en uit uw omgeving kunt verwijderen.
Herstellen
Automatisch onderzoek en herstel helpen bij het schalen van uw beveiligingsactiviteiten door waarschuwingen te onderzoeken en onmiddellijk actie te ondernemen om aanvallen voor u op te lossen. Door het waarschuwingsvolume te verminderen en bedreigingen te verhelpen, stelt Defender for Business u in staat taken te prioriteren en u te concentreren op meer geavanceerde bedreigingen. Gebouwd voor het MKB, gebruiksvriendelijk en kosteneffectief
Microsoft heeft Defender for Business ontworpen, rekening houdend met de behoeften van het MKB.
Omdat IT-beheerders voor MKB-klanten en -partners vaak met veel rollen tegelijk spelen, wilden we een oplossing bieden die eenvoudig in te stellen was en bedreigingen automatisch kon detecteren en verhelpen, zodat u zich weer kunt concentreren op het runnen van uw bedrijf. Defender for Business wordt geleverd met ingebouwd beleid zodat u snel aan de slag kunt. We hebben ook een vereenvoudigde, op een wizard gebaseerde onboarding voor Windows-apparaten toegevoegd. Extra vereenvoudiging voor macOS, Android en iOS staat op de roadmap. Met geautomatiseerd onderzoek en herstel doen we het soort werk dat wordt afgehandeld door een toegewijd Security Operations (SecOps)-team door de meeste bedreigingen continu te detecteren en automatisch te herstellen.
Voordelen van Defender for Business voor partners
Het MKB wendt zich vaak tot partners voor het beveiligen van hun IT-omgevingen, en terecht. We erkennen dat het beveiligen van MKB-klanten vaak betekent dat we partners tools moeten bieden om hen te helpen hun klanten efficiënt te beveiligen. Defender for Business en Microsoft 365 Business Premium bieden partners nieuwe mogelijkheden om klanten op grote schaal te beveiligen met beheerde services met toegevoegde waarde. Beide oplossingen integreren met Microsoft 365 Lighthouse, algemeen beschikbaar gemaakt op 1 maart 2022, zodat Microsoft Cloud Solution Provider (CSP)-partners beveiligingsincidenten tussen huurders kunnen bekijken in een uniforme portal.
Microsoft kondigt ook de komst aan van Remote Monitoring en Management (RMM)-tools die partners van managed serviceproviders vaak gebruiken om hun klanten op grote schaal te beveiligen. De integratie van Datto RMM met Microsoft Defender for Business is nu beschikbaar voor partners. ConnectWise RMM-integratie met Microsoft Intune en Microsoft 365 Business Premium komt binnenkort.
Meer weten?
Wilt u meer weten over de mogelijkheden en voordelen van Microsoft Defender for Business? Uiteraard helpen wij u graag verder.
door Peter Vos | 3 mei, 2022 | Nieuws |
Het inloggen met een gebruikersnaam en wachtwoord is de meest onveilige vorm van authenticatie. Organisaties die hun accounts beter willen beschermen doen er dan ook verstandig aan om sterkere authenticatiemethoden te kiezen, zoals tweefactorauthenticatie (2FA) en de FIDO2-standaard van de FIDO Alliance. Dat stelt het Nationaal Cyber Security Centrum (NCSC) in een nieuwe factsheet genaamd “Volwassen authentiseren”.
Volgens het NCSC zijn accounts met verhoogde rechten binnen een systeem, zoals beheerdersaccounts, steeds vaker het doelwit van aanvallen.
“Gezien deze ontwikkeling is het extra belangrijk om accounts op een gepaste manier te beveiligen. Het Cybersecuritybeeld Nederland 2021 onderschrijft het belang van goede authenticatie en laat zien dat het dreigingsniveau voor zwakke authenticatie hoog is”, zo waarschuwt de overheidsdienst. Die adviseert dan ook sterkere authenticatiemethodes zoals 2FA.
Niet alle vormen van 2FA zijn hetzelfde. Zo laat de factsheet weten dat tweefactorauthenticatie waarbij gebruik wordt gemaakt van een sms of e-mail de minst veilige 2FA-vorm zijn. Een aanvaller zou de via e-mail of sms verstuurde inlogcodes namelijk kunnen onderscheppen. Het gebruik van biometrische gegevens als tweede veiligheidslaag is minder gevoelig voor een dergelijke aanval, maar is onderhevig aan wetten en regels omtrent privacy zoals de Algemene verordening gegevensbescherming (AVG), aldus het NCSC.
Verder adviseert de overheidsdienst om onderscheid tussen verschillende accounts te maken op basis van het bijbehorende risico. High-impact accounts, zoals die van beheerders, vereisen een andere beveiliging dan bijvoorbeeld gastaccounts. Organisaties kunnen op basis van een risicobeoordeling hun accounts indelen in low – medium – en high impact accounts. Vervolgens zijn de accounts met behulp van het volwassenheidsmodel voor authenticatie op een gepaste manier te beveiligen.
Afsluitend raadt de factsheet aan om een maximaal aantal toegestane inlogpogingen per tijdseenheid in te stellen voor alle clients. Daarnaast zouden medewerkers zicht moeten hebben op hun inloggeschiedenis, zodat ze verdachte activiteiten sneller kunnen opmerken en rapporteren.
Factsheet Volwassen authentiseren

door Peter Vos | 20 apr, 2022 | Team ALS |
Lemontree werkt zoals veel ICT-dienstverleners die beheerdiensten leveren met Autotask. Een primair systeem om het IT-beheer van klanten in te administreren en managen en ook het systeem voor aanvragen, incidentmeldingen en tickets van eindgebruikers bij klanten. Een onmisbaar systeem dus als het gaat om klantcontact en beheerprocessen.
Dashboards in Autotask
Dxfferent, een bedrijf die MSP-bedrijven helpt op verschillende vlakken, heeft voor Lemontree dashboards ontworpen en gebouwd in Autotask, waarmee zowel de engineers als de teamleiders meer inzicht hebben in primaire activiteiten en voortgang. Zo kunnen zij in de dashboards direct de werkvoorraad en prioriteiten zien, waardoor zij niet alleen veel tijd besparen, maar ook de kwaliteit van onze dienstverlening naar klanten kunnen waarborgen. En dat is belangrijk gezien het feit dat we al zeven jaar op rij een 9,4 krijgen als waarderingscijfer van klanten.
Bijdrage voor Tour du ALS team Lemontree
Toen Lemontree bekend maakte met een team van 14 personen geld op te halen voor onderzoek naar de oorzaak en oplossing van ALS melde Dxfferent zich direct. “In een partnership helpen we onze klanten graag met ISO implementatie, MSP strategie en Autotask PSA. Maar in een goed partnership sta je ook voor elkaar klaar om te helpen bij belangrijke zaken in het leven. Dit initiatief van Lemontree spreekt ons erg aan en we helpen graag een handje om voor deze ongeneeslijke spierziekte een oplossing te vinden.” Vertelt Jasper van Horssen, CEO van Dxfferent.
Prijsuitreiking
Naast een prachtige donatie wil Jasper Team Lemontree feliciteren met hun prestatie om de Mont Ventoux te beklimmen. Na de Tour du ALS op 9 juni 2022 zal Jasper de deelnemers op een bijzonder moment feliciteren met hun prestaties en hen een mooie beker aanbieden namens Dxfferent.

door Peter Vos | 14 apr, 2022 | Nieuws |
Verminder uw kans op blootstelling aan beveiligingsrisico’s door over te stappen naar een nieuwere versie van Office
Na vijf jaar reguliere ondersteuning en vijf jaar uitgebreide ondersteuning, zal er op 11 april 2023 een einde komen aan de uitgebreide ondersteuning van Office 2013. Volgens het vaste levenscyclusbeleid zijn na deze datum beveiligingsupdates voor Office 2013 niet langer beschikbaar. We raden je aan te upgraden naar Microsoft 365 Apps, die de Office-apps bevat waarmee je bekend bent (zoals Word, Excel, PowerPoint en Outlook).
Welke gevolgen heeft dit voor organisaties die werken met Office 2013?
Nadat Office 2013 het einde van de ondersteuning heeft bereikt, biedt Microsoft geen nieuwe beveiligingsupdates meer, en als je Office 2013 na april 2023 blijft gebruiken, kan dit de blootstelling van jouw organisatie aan beveiligingsrisico’s vergroten of van invloed zijn op je vermogen om aan de nalevingsverplichtingen te voldoen.
Als je verbinding maakt met Microsoft 365 met een Office 2013-client, kun je ook prestatie- of betrouwbaarheidsproblemen ondervinden. Sinds oktober 2020 is Office 2013 geen ondersteunde client om verbinding te maken met Microsoft 365-services. Dit zijn de clientversies van Office die momenteel worden ondersteund om verbinding te maken met Microsoft 365 (en Office 365)-services (meer informatie):
- Microsoft 365-apps
- Office LTSC 2021
- Office 2019
- Office 2016
Wat je moet doen om je voor te bereiden:
Begin met upgraden naar Microsoft 365-apps waarmee je regelmatig updates ontvangt en waarmee je up-to-date blijft door beveiligingsupdates en de allernieuwste functionaliteiten van Microsoft krijgt.
Als jouw organisatie een niet dynamisch product nodig heeft, kun je ook overwegen over te stappen op Office LTSC 2021. Houd bij het evalueren van je opties rekening met het einde van de ondersteuningsdata voor Office-clients die verbinding maken met Microsoft 365-services. Lees hier meer informatie van Microsoft

door Peter Vos | 12 apr, 2022 | Nieuws |
Microsoft herinnert eindgebruikers en organisaties aan het feit dat volgende maand de support stopt van de Home- en Pro-edities van Windows 10 versie 20H2 en alle edities van Windows 10 versie 1909. De beveiligingsupdates die op 10 mei verschijnen zullen de laatste zijn die deze versies ontvangen. Daarna worden deze Windows-versies niet meer ondersteund, zo laat Microsoft weten.
Op 10 mei 2022 zullen de Home- en Pro-edities van Windows 10, versie 20H2, en alle edities van Windows 10, versie 1909 het einde van het onderhoud bereiken. De beveiligingsupdate van mei 2022, uitgebracht op 10 mei, is de laatste update die beschikbaar is voor deze versies. Na die datum ontvangen apparaten met deze edities niet langer maandelijkse beveiligings- en kwaliteitsupdates met bescherming tegen de nieuwste beveiligingsrisico’s. Om u te beschermen en productief te houden, start Windows Update automatisch een functie-update voor Windows 10 apparaten voor thuisgebruik en niet-beheerde zakelijke apparaten die aan of binnen enkele maanden na het einde van het onderhoud zijn. Hierdoor blijft uw apparaat ondersteund en ontvangt het maandelijkse updates die essentieel zijn voor de beveiliging en de gezondheid van het ecosysteem. Voor deze apparaten kunt u een geschikt tijdstip kiezen waarop uw apparaat opnieuw moet opstarten en de update kan voltooien. Zoals altijd raden we u aan uw apparaten bij te werken naar de nieuwste versie van Windows 10, of in aanmerking komende apparaten te upgraden naar Windows 11. Zie voor meer informatie over de einddatum van onderhoud voor momenteel ondersteunde versies van Windows 10 de Windows 10 Home en Pro Lifecycle pagina, Windows 10 Enterprise en Education Lifecycle-pagina en Microsoft Lifecycle Policy-zoekhulpmiddel. Zo staat vermeld op het message center van Microsoft.
Voorheen bracht Microsoft twee keer per jaar een grote feature-update uit voor Windows 10, die in het geval van de Home- en Pro-edities achttien maandenlang met beveiligingsupdates werden ondersteund. Sinds de lancering van Windows 10 versie 21H2 (Windows 10 November 2021 Update) verschijnt er nog maar één keer per jaar een grote feature-update die ook achttien maanden op patches kan rekenen. Windows 10 versie 20H2 verscheen op 20 oktober 2020, terwijl versie 1909 op 12 november 2019 uitkwam. Voor Windows Enterprise en Education hanteert Microsoft een langere supportperiode.
Bij Windows 10-versies op computers van eindgebruikers en niet-beheerde zakelijke systemen die het einde van hun supportperiode bereiken zal Windows Update automatisch een feature-update starten, zodat systemen naar een versie gaan die wel wordt ondersteund. De volledige support van Windows 10 Home en Pro eindigt op 14 oktober 2025.
| Listing |
Start Date |
Retirement Date |
| Windows 10 Home and Pro |
Jul 29, 2015 |
Oct 14, 2025 |
Releases
| Version |
Start Date |
End Date |
| Version 21H2 |
Nov 16, 2021 |
Jun 13, 2023 |
| Version 21H1 |
May 18, 2021 |
Dec 13, 2022 |
| Version 20H2 |
Oct 20, 2020 |
May 10, 2022 |
door Peter Vos | 7 apr, 2022 | Blog, Nieuws |
De op 31 maart ontdekte Spring4Shell kwetsbaarheid wordt vooral in Europa grootschalig misbruikt. Zo blijkt uit een rapport van Check Point. Er is een ernstige kwetsbaarheid ontdekt in Spring Core Framework. Deze kwetsbaarheid is bekend onder de naam “Spring4Shell”. Inmiddels heeft het Nationaal Cyber Security Centrum (NCSC) een publieke GitHub-pagina Spring4Shell geopend. In deze samenwerkomgeving wordt een actueel overzicht bijgehouden van de software en applicaties waarvan bekend is dat ze ontwikkeld zijn met behulp van Spring Framework java. Er wordt gelogd in hoeverre de kwetsbaarheid aanwezig is. Ook wordt op deze centrale plek bijgehouden wanneer en of updates beschikbaar zijn. Bedrijven worden uitgenodigd om dit overzicht van applicaties aan te vullen.
De software die wij gebruiken voor onze dienstverlening is vooralsnog niet kwetsbaar. Uiteraard wordt dit strak gemonitoord. We zijn in nauw gesprek met leveranciers die mogelijk Java gebruiken om risico’s van aanvallen te voorkomen. aldus Chris Ketting CTO bij Lemontree
Wat is het probleem bij Spring4Shell?
Spring Core Framework is een verzameling van Java-bibliotheken die kunnen worden gebruikt in softwareprogramma’s die in de computertaal Java zijn geschreven. Spring Core is ingebakken in veel Java-software. De kwetsbaarheid maakt het mogelijk dat een kwaadwillende – zonder dat daar authenticatie voor nodig is – in bepaalde omstandigheden willekeurige code kan uitvoeren en zo toegang kan krijgen tot het programma/applicatie en de informatie in dat programma/applicatie.
In de eerste vier dagen na het bekend worden van de Spring4Shell-kwetsbaarheid, CVE -2022-22965, blijkt al één op de zes getroffen bedrijven doelwit te zijn geweest van hackers. Dit constateren security-experts van Check Point in een recent rapport. Volgens de telemetrie-gegevens zijn er afgelopen weekend 37.000 aanvallen van de remote execution flaw (RCE) gedetecteerd.
Veel Spring4Shell aanvallen in Europa
Uit het onderzoek blijkt dat vooral softwareleveranciers een geliefd doelwit zijn. In totaal 28 van de door Check Point ontdekte aanvalspogingen richtten zich op dit soort bedrijven. Volgens de securityspecialisten zijn de bedrijven vooral in trek vanwege de mogelijkheid via hen supply chain-aanvallen uit te voeren.
Verder blijkt uit het onderzoek dat vooral bedrijven in Europa het doelwit zijn van Spring4Shell-aanvallen. Ongeveer 20 procent van het totaal aantal geregistreerde aanvallen vindt in onze regio plaats. Noord-Amerika neemt 11 procent van de aanvallen voor zijn rekening. De Amerikaanse cyberwaakhond CISA geeft aan dat veel van de ontdekte Spring4Shell-aanvallen zich op VMware-omgevingen richten. Ook Microsoft-omgevingen lijken interessant te zijn. Beide techgiganten hebben patches en guidelines uitgebracht.
Upgraden naar latere versies van Spring Framework
De Spring4Shell-kwetbaarheid treft de Spring MVC- en WebFlux-applicaties die op JDK9+ draaien. Dit betekent dat alle Java Spring-omgevingen als een mogelijke aanvalsvector moeten worden beschouwd.
Gebruikers worden geadviseerd te upgraden naar de Spring Framework versies 5.3.18 en 5.2.2 en Spring Boot 2.5.12 die het RCE-probleem hebben opgelost. Ook wordt geadviseerd te letten op de kwetsbaarheden CVE-2022-22963 en CVE-2022-22947. Deze kwetsbaarheden richtten zich op Spring Cloud Function en Spring Cloud Gateway.