door Peter Vos | 8 jun, 2021 | Nieuws |
Een veelbesproken eenzijdige wijziging van Microsoft in mei 2020 zorgde voor veel commotie bij bedrijven die de overstap maakten van huur/koop licenties naar Office 365. Door deze aanpassing konden bedrijven die nog zogenaamde ‘From SA’ licenties op de plank hadden liggen, deze licenties niet meer doorverkopen. Onder druk van een hoop kritiek en een rechtzaak met een schadeclaim van 300 miljoen euro heeft Microsoft deze aanpassing teruggedraaid.
Microsoft bood haar Enterprise Subscription Agreement klanten een From SA amendement aan, waardoor huurcontracten die minstens drie jaar waren betaald omgezet konden worden naar een perpetual licentie. Dit houdt concreet in dat het huurcontract kon worden omgezet naar een koopcontract. Hiervoor hoefde de klant niet bij te betalen, als deze instemde binnen een bepaalde termijn over te stappen naar Office 365. Wel bleven deze klanten na de overstap op Office365 ineens zitten met soms tienduizenden overbodig geworden softwarelicenties. Dus besloten enkele klanten deze eigendommen te verkopen als tweedehands licenties aan andere bedrijven.
Hier stak Microsoft in mei 2020 een stokje voor door eenzijdig een clausule toe te voegen aan de PUR (Product Use Rights) van From SA: “iii: Customer retains the corresponding Qualifying Licenses throughout its From SA license subscription period”. Met andere woorden: de klant is verplicht om zijn From SA licentie te behouden. Wat dus in eerste instantie eigendom was geworden, werd nu ineens eigendom zonder het recht dit te verkopen.
Deze maand heeft Microsoft clausule nummer iii weer uit de PUR verwijderd en dus kunnen bedrijven met licenties onder de From SA voorwaarden, deze weer gewoon doorverkopen.

door Peter Vos | 3 jun, 2021 | Nieuws |
Donderdag 24 juni aanstaande zal Microsoft de nieuwe generatie Windows presenteren. In een online-event dat live te volgen is op donderdag 24 juni om 17.00 uur onze tijd, zal Microsoft het vernieuwde besturingssysteem lanceren. Hoewel er nog geen officiële berichtgeving is dat er een nieuw besturingssysteem komt, liet CEO Satya Nadella in een eerder evenement weten binnenkort meer te vertellen over de volgende generatie van het OS. Hij noemde de nieuwe versie onlangs ‘het meest innovatieve en meest open platform voor het bouwen, verspreiden en uitbaten van apps’. Daarmee lijkt hij te verwijzen naar een update van de appwinkel Windows Store.
Verder wordt verwacht dat Microsoft significante visuele wijzigingen zal presenteren voor het nieuwe besturingssysteem. Microsoft lijkt in de uitnodiging voor het komende evenement al een vernieuwd Windows-logo te introduceren.
Er gaan al langer geluiden rond over ‘een project’ met de codenaam Sun Valley. Daarbij wordt gesproken over de gebruikersinterface en een omvangrijke aanpak van het ontwerp van Windows. Onder andere het ontwerp van het startmenu en de taakbalk zou een flinke facelift krijgen. De wijzigingen zouden volgens geruchten later dit jaar worden doorgevoerd in de 21H2-update van Windows 10.
Microsoft heeft al enkele uiterlijke kenmerken van Windows 10 aangepast. Zo introduceerde het bedrijf onlangs nieuwe systeemiconen. Er verschenen onlangs ook screenshots van een vernieuwd Actiecentrum en taakbalkmenu’s. Het bedrijf liet dit jaar daarnaast weten dat het de ontwikkeling van Windows 10X staakt, een versie van het OS voor apparaten met twee schermen. Functies van dat besturingssysteem zouden worden toegevoegd aan de reguliere versie van Windows 10.

door Peter Vos | 20 mei, 2021 | Nieuws |
Door de flinke stijging in verkoop van laptops, tablets en televisies (mede veroorzaakt door Corona), is er een enorme vraag naar chips. Door onderbrekingen in de productie en verscheping is de vraag stukken groter dan de levermogelijkheden. Autofabrikanten hebben al flink last van chiptekorten. En nu volgen ook tv-productenten en andere electronicafabrikanten. Dit leidt tot hogere prijzen voor hardware. Om die reden adviseren wij u om geplande hardware investeringen nu te doen en niet te hopen op korte termijn prijsverlagingen.
De Taiwanese producent Asus waarschuwde in maart al gewaarschuwd voor prijsstijgingen van computercomponenten, zoals grafische kaarten en moederborden. Daarmee dreigen weer hogere prijzen voor apparaten met chips erin. Na auto’s, waarvan sommige modellen nu bepaalde functies moeten missen, zijn televisietoestellen aan de beurt om gevolgen van het chiptekort te ondergaan.
Flinke prijsstijgingen
De prijzen voor grotere tv’s zijn de afgelopen maanden in de Verenigde Staten sterk gestegen. Marktonderzoeker NPD meldt prijsstijgingen van wel 30%, in vergelijking met afgelopen zomer, zo schrijft Ars Technica. Deze hogere prijzen zijn een direct gevolg van het huidige, wereldwijde tekort aan chips. Het lijkt een kwestie van tijd te zijn voordat andere producten volgen; met schaarste of ook met prijsstijgingen.
In het geval van tv’s gaat het om relatief basale elektronica, die wordt gemaakt in relatief oudere fabrieken. Deze elektronica doet echter wel dienst in een veelvoud aan apparaten met een scherm. Bovendien hebben chipproducenten zich qua investeringen meer gericht op geavanceerde productiefaciliteiten, voor modernere chips, waardoor fabricage van basale elektronica niet valt op te schalen, aldus Ars Technica.
Bron: AG Connect
door Peter Vos | 17 mei, 2021 | Nieuws |
Op 11 mei 2021 is door de Wi-Fi Alliance een kwetsbaarheid gepubliceerd die “FragAttack” wordt genoemd, de WFA-aankondiging is hier te vinden. De kwetsbaarheid betreft een verzameling van 12 Common Vulnerabilities and Exposures (CVE’s) die verschillende aanvalsmethoden omvatten, zoals beschreven in het artikel van Mathy Vanhoef (New York University Abu Dhabi). Enkele aanvallen maken gebruik van zowel ontwerpfouten in het 802.11 (Wi-Fi) -protocol (d.w.z. in het ontwerp van het oorspronkelijke protocol in de standaard) als implementatiefouten (d.w.z. hoe hardware leveranciers ervoor kozen om het protocol te implementeren), terwijl de overige aanvallen enkel van toepassing zijn op implementatiefouten. In deze (respons)documentatie wordt de naam “FragAttacks” gebruikt om te verwijzen naar de volledige reeks kwetsbaarheden.
De meeste aanvallen bestaan uit een proces dat uit meerdere stappen bestaat:
- De aanvaller probeert gemanipuleerde 802.11-frames ‘over the air’ naar het beoogde doelwit te injecteren. Dit doel kan een accesspoint of clientapparaat zijn, afhankelijk van de kwetsbaarheid.
- Een Man-in-the-Middle (MITM) -aanval kan vervolgens worden gebruikt als de geïmplementeerde infrastructuur een MITM-aanval niet blokkeert of waarschuwt. De aanvaller kan opzettelijke gegevens opnemen in subframes / fragmenten waardoor gegevens uit het netwerk kunnen worden geëxtraheerd of wordt er een kwaadwillende DNS-server gebruikt voor verder misbruik.
- Sommige van de genoemde CVE’s vereisen een aspect van Social Engineering, dat wil zeggen dat een gebruiker verleid wordt op een link te klikken die naar een door een aanvaller gecontroleerde URL gaat.
- Sommige kwetsbaarheden zijn gericht op slechts één ontvanger (apparaat) op het netwerk en kunnen worden uitgevoerd ongeacht de netwerkconfiguratie.
De kwetsbaarheid van FragAttacks vereist dat kwaadwillenden zich binnen het bereik van uw WiFi-netwerk bevinden én zich in de Man-in-the-Middle-positie bevindt om frames te kunnen manipuleren en injecteren. Dit naast de gelegenheden waarbij ook een social engineering-aspect betrokken is.
Gevolg
Alle apparaten die het Wi-Fi-protocol (802.11) gebruiken, zijn vatbaar voor deze FragAttacks-kwetsbaarheid. Daarom zijn alle Wi-Fi accesspoints en clients in de branche vatbaar voor enkele van de FragAttacks-kwetsbaarheden.
Risicobeperking
Omdat er op dit moment nog geen patches beschikbaar zijn is de aanbevolen aanpak om zowel de Wi-Fi accesspoints als de – clients te patchen op het moment dat daar patches voor beschikbaar zijn. Tot die tijd zijn er beperkt mitigerende maatregelen door te voeren om het risico op misbruik door de FragAttacks-kwetsbaarheid te verkleinen.
Risicobeperking – Netwerk
- Schakel indien mogelijk draadloze inbraakpreventiesystemen (WIPS) en draadloze inbraakdetectiesystemen (WIDS) in.
WIPS en WIDS zijn ontworpen om bepaalde MITM-aanvallen te detecteren en te voorkomen door Wi-Fi-radiokanalen te scannen en malafide toegangspunten te identificeren die zich voordoen als legitieme zakelijke toegangspunten.
- Gebruik indien mogelijk EAP-TLS.
Dit zorgt ervoor dat de client het netwerk verifieert voordat hij zich aanmeldt, wat de moeilijkheid voor een aanvaller vergroot om de client te misleiden over de identiteit van het netwerk waaraan hij deelneemt. Bekijk deze belangrijke technische overwegingen voordat u EAP-TLS in uw netwerk configureert, controleer of de clients die dat netwerk gebruiken EAP-TLS ondersteunen.
- Gebruik WPA3 enterprise in uw netwerk.
Door WPA3-Enterprise in te schakelen, worden automatisch 802.11w-beveiligde beheerframes ingeschakeld, waardoor wordt voorkomen dat rogue-autorisatie- / disassociatie-frames van invloed zijn op de AP-clientverbinding. Dit verlaagt de kans om te worden onderworpen aan een succesvolle MITM-aanval doordat het moeilijker wordt om de verbinding tussen het AP en de client te verbreken. WPA3-Enterprise met behulp van EAP-TLS is vandaag de best mogelijke oplossing, als alle apparaten dit ondersteunen. 802.11w is een optionele instelling met WPA2, maar zorg ervoor dat alle clientapparaten 802.11w ondersteunen voordat u ze inschakelt, zodat ze blijven werken.
Risicobeperking – Client
- Update persoonlijke computerapparaten (laptops, mobiele telefoons, tablets enz.) en IOT-apparaten (smart homes, slimme beveiligingsapparaten, camera’s enz.) naar de nieuwste beschikbare softwareversies om ervoor te zorgen dat de meest recente oplossingen voor bugs en beveiligingsproblemen worden geïnstalleerd .
- Update antivirus- en antimalwaresoftware en bijbehorende definitiebestanden op persoonlijke computerapparatuur (laptops, mobiele telefoons, tablets enz.).
- Gebruik het HTTPS-protocol om verbinding te maken met websites, wat een extra coderingslaag toevoegt aan de verzonden gegevens. Houd rekening met Social Engineering-methoden die gebruikers vragen om op links te klikken of naar onbekende websites te navigeren.
Veel Gestelde Vragen
Q: Zijn deze aanvallen gemakkelijk succesvol uit te voeren?
A: Nee. Geen van deze aanvallen is gemakkelijk uit te voeren. De meeste vereisen een combinatie van het kunnen injecteren van 802.11-frames, het succesvol voltooien van een MITM-aanval en het succesvol sociaal manipuleren van het slachtoffer om browserwaarschuwingen over een link te omzeilen of om een site te bezoeken die wordt gehost door een kwaadwillende server. Om al het bovenstaande te laten slagen, moet de aanvaller geavanceerd, ter plaatse en gewapend met gespecialiseerde hardware en software zijn, waarvan op dit moment niet bekend is dat ze openbaar beschikbaar zijn. Tot op heden is er geen melding dat FragAttacks ergens succesvol is uitgevoerd, behalve in een onderzoeksomgeving.
Q: Worden alle Wi-Fi-leveranciers getroffen?
A: Ja. De kwetsbaarheid zit in het 802.11-protocol en treft dus alle Wi-Fi-apparaten. Een van de aanvallen is gericht op alle typen Wi-Fi-clients, IoT-apparaten en toegangspunten: CVE-2020-24588 (Accepteert niet-SPP A-MSDU-frames). Een andere aanval is gericht op alle IoT-apparaten en toegangspunten en de meeste typen wifi-clients: CVE-2020-26146 (opnieuw samenvoegen van versleutelde fragmenten met niet-opeenvolgende pakketnummers). De overige aanvallen zijn gericht op sommige Wi-Fi-clients en IoT-apparaten en kunnen van invloed zijn op toegangspunten van consumentenkwaliteit (thuisrouters), maar niet op toegangspunten van Enterprise-kwaliteit.
Q: Worden Wi-Fi-clients getroffen door dit beveiligingslek?
A: Ja. Wi-Fi-clients zoals laptops, telefoons en tablets, evenals IoT-apparaten die 802.11 gebruiken, kunnen worden beïnvloed door de kwetsbaarheid van FragAttacks. Om de kwetsbaarheid volledig op te lossen, moeten beide uiteinden van de netwerkverbinding worden gepatcht: het AP en de client. De hierboven beschreven risicobeperkende strategieën kunnen het risico om te worden beïnvloed door deze kwetsbaarheid aanzienlijk verminderen totdat beide eindpunten zijn gepatched.
Q: Welke softwareversie bevat de oplossing en wanneer kan ik deze krijgen?
A: Raadpleeg de ondersteuningssite van uw hardware leverancier voor de beschikbaarheid van patches.
Q: Wat is mijn risico als ik niet upgrade?
A: Het risico is dat een aanvaller gevoelige clientgegevens kan exfiltreren in niet-versleutelde gegevens of clientapparaten kan manipuleren om naar onbekende sites te navigeren met behulp van kwaadwillende DNS-servers. Je zou kwetsbaar kunnen zijn; het zou afhangen van uw specifieke netwerkarchitectuur en configuratie. HTTPS-gegevens kunnen nog steeds gecodeerd en beschermd blijven, ondanks dat ze naar de bestemming van een aanvaller worden gerouteerd. Samenvattend kan een aanvaller dit beveiligingslek gebruiken als springplank om aanvullende aanvallen uit te voeren die waarschijnlijker zullen slagen wanneer ze gebruikmaken van het gecompromitteerde netwerk.
Q: Lost het upgraden van mijn AP- en controllersoftware het probleem op?
A: De kwetsbaarheid bevindt zich zowel aan de AP- als aan de clientzijde. Daarom is het mogelijk dat deze kwetsbaarheid niet volledig wordt verholpen totdat clients ook patches ontvangen. Netwerkcontrollers zijn niet kwetsbaar en vereisen geen patching.
Q: Heeft dit invloed op IoT-apparaten (bijv. Beveiligingscamera’s, enz.)?
A: Dit is van invloed op alle clients en AP’s die het Wi-Fi-protocol (802.11) gebruiken. Het heeft geen invloed op apparaten die op andere protocollen werken (bijv. BLE, Zigbee, enz.)
Q: Zijn end-to-end beveiligde transacties ook gecompromitteerd (HTTPS, enz.)?
A: Nee. Als de webserver de nieuwste versies van onderliggende protocollen gebruikt, zijn end-to-end-transacties veilig.
door Peter Vos | 29 apr, 2021 | Nieuws |
Na 15 jaar trouwe dienst zal Calibri vervangen gaan worden door een nieuw lettertype. Vijf designers werden aan het werk gezet en daaruit kwamen vijf nieuwe fonts die nu al beschikbaar zijn in Office: Bierstadt, Grandview, Seaford, Skeena en Tenorite. Over een paar maanden kiest Microsoft, mede op basis van feedback van gebruikers, het nieuwe standaard font.
Calibri werd in 2007 als opvolger van Times Roman ingesteld als het standaardlettertype van Microsoft Office. Leuk detail is dat Calibri door een Nederlander is ontworpen. Lucas de Groot is zijn naam. Calibri blijft gewoon beschikbaar als lettertype in Office.
De ontwerpers lichten hun lettertypes toe.
TENORITE door Erin McLaughlin en Wei Huang
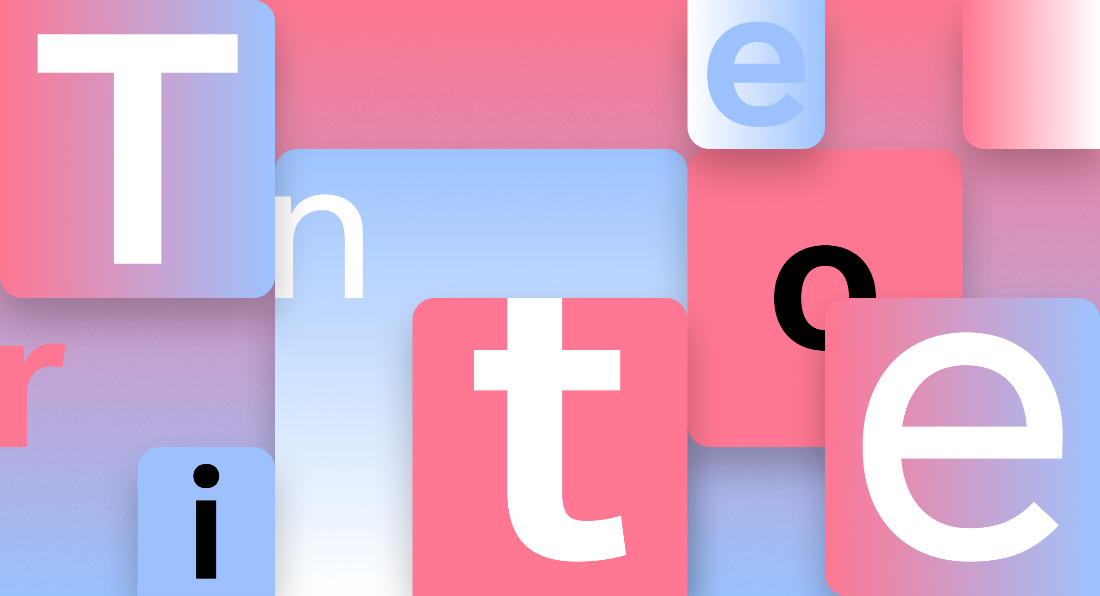
Tenorite heeft de algehele uitstraling van een traditioneel werkpaard zonder schreef (een lettertype zonder schreef of een streep aan de uiteinden, zoals Times New Roman), maar met een warmere, vriendelijkere stijl. Elementen zoals grote stippen, accenten en interpunctie zorgen ervoor dat Tenorite comfortabel leesbaar is in kleine formaten op het scherm, en scherpe vormen en brede karakters creëren een over het algemeen open gevoel.
Erin en Wei: Na jaren van Calibri – bekend om zijn zachte hoeken en smalle proporties – hadden we zin in iets heel ronds, breeds en knapperigs, en het geometrische genre voelde als de goede richting.
We houden allebei van de ronde vormen en stevigheid van Adrian Frutigers Avenir. Maar omdat klanten lange alinea’s met tekst lezen en schrijven in toepassingen zoals Microsoft Word, is een ruimere tekenafstand nuttig. De Tenorite-lettertypen zijn bedoeld om dit probleem op te lossen.
De weergavestijlen van Tenorite zijn echter veel smaller en geïnspireerd op Trade Gothic. Deze strakkere aanpassing zorgt ervoor dat er meer woorden op een regel passen, wat geweldig is voor gebruik in PowerPoint-presentaties, en in hoofdletters-instellingen bij het maken van kolomkoppen in Excel-spreadsheets, bijvoorbeeld. De gewichten van de Tenorite Display zijn ook een beetje dunner en zwaarder dan hun tegenhangers van Tenorite, waardoor het gezin meer veelzijdigheid heeft.
De interpunctie van Tenorite was bijzonder leuk om te maken en we schrokken er niet voor terug om groot en rond te gaan. In veel lettertypen zijn de interpunctie te zwak, te krap of gemakkelijk te verwarren voor weergave op het scherm, waarbij duidelijkheid de sleutel is.
BIERSTADT door Steve Matteson

Bierstadt is een nauwkeurig, eigentijds schreefloos lettertype dat is geïnspireerd op de Zwitserse typografie uit het midden van de 20e eeuw. Een veelzijdig lettertype dat eenvoud en rationaliteit uitdrukt in een goed leesbare vorm, Bierstadt is ook opmerkelijk duidelijk met slaguitgangen die orde en terughoudendheid benadrukken.
Steve: Microsoft had een nieuw lettertype aangevraagd in het ‘groteske sans serif’-genre, een stijl die wordt bepaald door letters in blokstijl zonder kalligrafische opsmuk of contrast tussen dikke en dunne streken. Helvetica, opgericht door de Zwitserse typegieterij Haas in 1957, is het beroemdste voorbeeld.
Zwitserse typografen werden aangetrokken tot groteske ontwerpen zoals Helvetica vanwege hun geschiktheid voor op rasters gebaseerde typografie. In de wereld van vandaag geloof ik dat de stem van een grotesk lettertype een beetje een menselijke aanraking nodig heeft om zich toegankelijker en minder institutioneel te voelen. Het systematische ontwerp van Bierstadt bevat organische accenten om digitale omgevingen menselijker te maken en de geordende orde van rastertypografie te verzachten.
Microsoft heeft al Arial – dat veel attributen heeft van groteske types die aan Helvetica voorafgingen – en mijn benadering was om een schreefloos te ontwerpen dat zou contrasteren met Arial door veel mechanischer en gerationaliseerd te zijn. De uiteinden van de uiteinden zijn precies 90 graden geschoren – een moderne toon die contrasteert met de zachtere, schuine uiteinden in Arial – en een gebrek aan ietwat kieskeurige rondingen die te vinden zijn in Arial’s ‘a’, ‘f’, ‘y’ en ‘r’.
Wat de naam betreft, Bierstadt is genoemd naar een van de 4.000 meter hoge toppen van Colorado. Als ik aan het Zwitserse type denk, denk ik aan de Alpen, en aangezien ik in Boulder ben gevestigd, zijn mijn Alpen de Rockies.
SKEENA door John Hudson en Paul Hanslow

Skeena is een ‘humanistische’ schreefloze lettertypes gebaseerd op de vormen van traditionele schreeflettertypen. De slagen zijn gemoduleerd, met een merkbaar contrast tussen dik en dun en een kenmerkende plak op de uiteinden van veel van de slagen. Skeena is ideaal voor hoofdtekst in lange documenten, maar ook voor kortere passages die vaak voorkomen in presentaties, brochures, tabellen en rapporten.
John: Skeena is een frisse kijk op sans serif, een genre dat het afgelopen decennium werd gedomineerd door neo-grotesken en geometrieën. We wilden een humanistisch schreefloos schrijven met royale afmetingen en een hoger dan normaal slagcontrast (ook wel bekend als de variatie in gewicht tussen dikke en dunne delen van de letter). Paul introduceerde diagonaal afgeschuinde terminals om Skeena’s onderscheidend vermogen te versterken, en ik voegde de kromming van de in- en uitgangsslagen toe in letters als ‘n’ en ‘a.’
Omdat Microsoft wilde dat we ontwerpen voor zowel tekst- als display-lettertypen, besloot ik dat we de laatste moesten gebruiken om het lijncontrast verder te vergroten. De display-lettertypen, die in grotere formaten worden gebruikt, hoewel ze duidelijk verband houden met de tekstlettertypen, hebben een meer dramatische impact.
Paul: Ik vind dat een lettertype begint als een mentaal beeld dat een visuele vorm aanneemt, of een abstract idee dat leven wordt gegeven door de vormen ervan voortdurend af te wegen tegen het abstracte idee. Skeena begon in mijn hoofd als de laatste en het uitwerken ervan vereiste voortdurende beoordeling om er zeker van te zijn dat mijn oorspronkelijke idee werd weerspiegeld in de vormen van het lettertype.
Omdat de vraag naar een humanist sans vrij open was, wilde ik uit meerdere typografische periodes kiezen en ze dwingen om samen te werken. Ik koos elementen die ik een uitdaging vond om esthetisch te waarderen; Ik hou bijvoorbeeld van San-serifs met een hoog contrast. Deze kunnen lelijk en te broos zijn om effectief te werken bij kleine formaten in digitale omgevingen, en daarom worden ze vaak geassocieerd met luxe branding en weelde.
Ik ben er trots op dat Skeena respectvol naar de typevormen van de 20e eeuw knikt en een vleugje onbekendheid toevoegt. Het is een eigentijds lettertype dat voorzichtig verwachtingen ondermijnt zonder de prachtige humanistische san-serifs die eraan voorafgingen te polariseren.
SEAFORD door Tobias Frere-Jones, Nina Stössinger en Fred Shallcrass
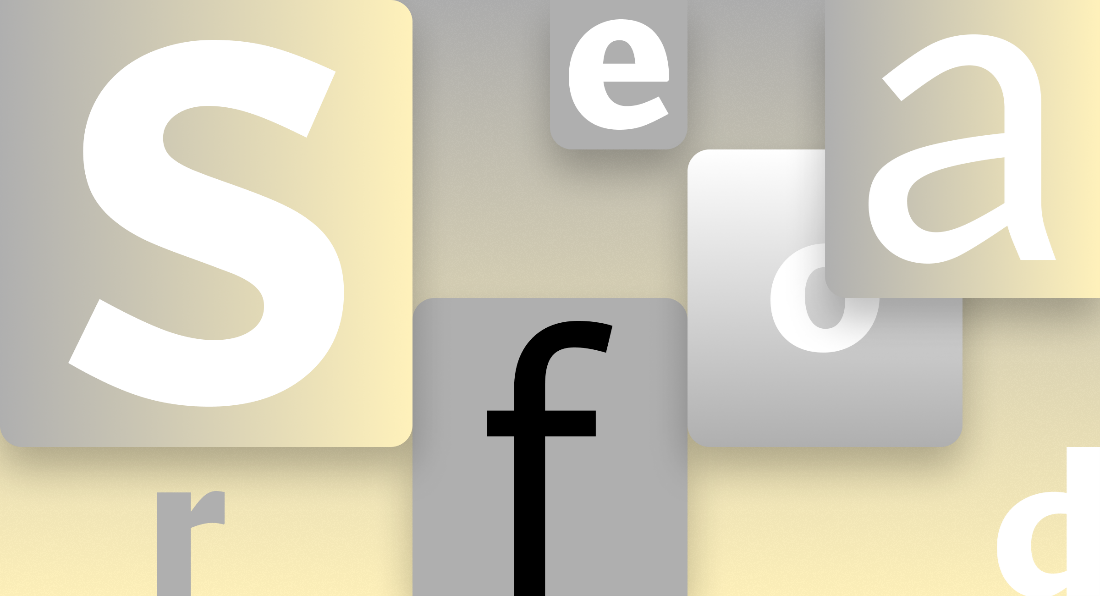
Seaford is een schreefloos lettertype dat is geworteld in het ontwerp van ouderwetse schreeflettertypen en hun comfortabele vertrouwdheid oproept. De zacht organische en asymmetrische vormen helpen bij het lezen door de verschillen tussen letters te benadrukken, waardoor meer herkenbare woordvormen ontstaan.
Tobias: In het begin was er slechts een brede beschrijving van een persoonlijkheid – comfortabel, warm, uitnodigend, bezield – dus begonnen we met het bestuderen van de algemene beweging van ouderwetse serifed-gezichten. We hoopten dezelfde, vertrouwde warmte te creëren, maar dan zonder de schreven.
We wilden niet te letterlijk zijn over deze verwijzingen, maar veel van hun thema’s leidden ons werk losjes, zoals een voorkeur voor differentiatie van vormen boven herhaling en symmetrie. En aangezien de meeste lopende tekst in kleine letters is ingesteld, concentreerden de eerste versies zich op de takken, kommen en terminals in kleine letters, waarbij werd bijgehouden hoe die elementen zich zouden verhouden in de verschillende stijlen.
Nina: Om aan te geven welk soort vertrouwdheid en ‘comfort’ het lettertype zou moeten oproepen, keken we ook naar plaatjes van oude fauteuils: in stoeltermen gingen we voor een praktische interpretatie van een prachtig familiestuk; duurzame bekleding, niets overdreven plucheachtig of nostalgisch. En als het om cursief gaat, blijkt dat er overeenkomsten zijn tussen stoelergonomie en typografie: in plaats van de stoel op te blazen en zachter te maken, vertrouwt u op de harde momenten die goed zijn voor uw rug.
GRANDVIEW door Aaron Bell
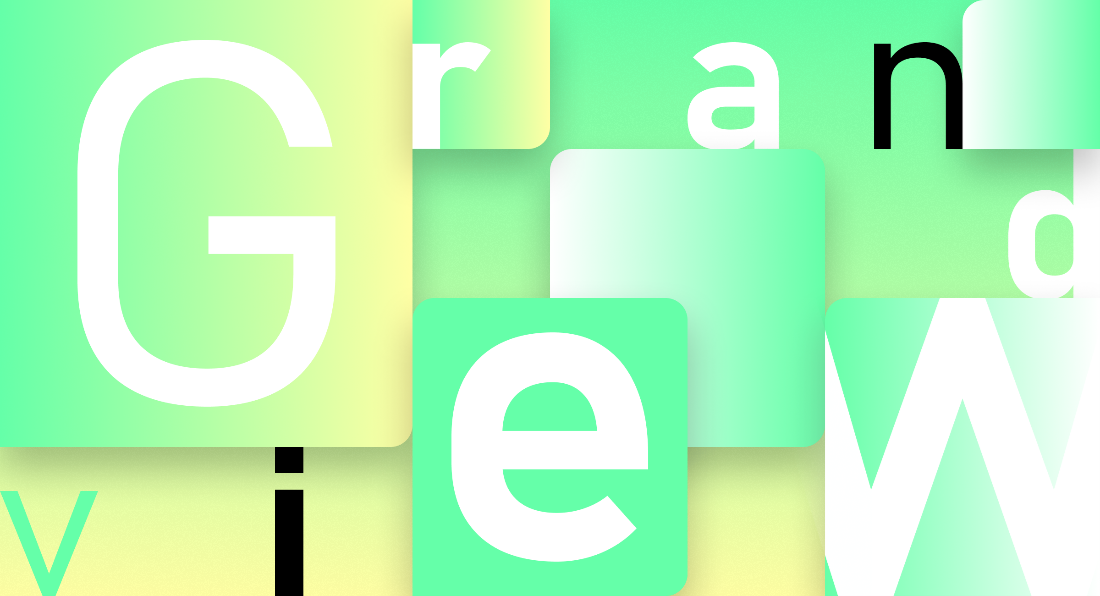
Grandview is een schreefloos lettertype afgeleid van de klassieke Duitse weg- en spoorwegsignalisatie, die is ontworpen om op afstand en onder slechte omstandigheden leesbaar te zijn. Grandview is ontworpen voor gebruik in hoofdtekst, maar behoudt dezelfde kwaliteiten van hoge leesbaarheid, met subtiele aanpassingen voor langdurig lezen.
Aaron: Toen ik voor het eerst werd gevraagd om een lettertype te maken dat de geest en persoonlijkheid van de Duitse industriële norm (DIN) behield en beter leesbaar was voor de hoofdtekst, wist ik niet zeker of het mogelijk was.
Lettertypen voor hoofdtekst moeten het oog horizontaal over langere tekstregels aanmoedigen, maar DIN was bedoeld voor een goede leesbaarheid in korte tekstreeksen in middelgrote tot smalle spaties. Dus ik was bezorgd dat door te proberen het Grandview-ontwerp te dwingen meer tekstgericht te worden, het niet langer hetzelfde gevoel zou behouden.
Met Bahnschrift – een prototype dat ik ontwikkelde in de mechanische stijl van DIN – als uitgangspunt, besloot ik de x-hoogte groot te houden. Dit resulteert in een betere leesbaarheid en leesbaarheid bij kleinere formaten op apparaten met een lage resolutie, wat belangrijk is omdat Grandview bedoeld is voor hoofdtekst op elke computer met Windows. Vervolgens heb ik een versie gemaakt die ongeveer 20 procent breder is dan het oorspronkelijke ontwerp en daartussen geïnterpoleerd om de exacte juiste balans te vinden tussen Bahnschrift-heid en het horizontale aspect. Uiteindelijk ontdekte ik dat het perfect was om de breedte van de kleine letters met 40 eenheden (vier tot vijf procent) te vergroten. De breedte van de hoofdletters werd ook vergroot met ongeveer 20 eenheden (ongeveer twee procent) om ze gelijk te houden met de kleine letters.
Het resulterende ontwerp, Grandview, behoudt de stem van het origineel en werkt uitzonderlijk goed voor lange tekstinstellingen. Ik ben verheugd om te zien hoe de gemeenschap ermee omgaat, vooral omdat de mechanische stijl van DIN populair is bij een breed scala aan ontwerpimplementaties, van gegevenszichtbaarheid en gaming tot documentinstellingen. Ik kan niet wachten!

door Peter Vos | 21 apr, 2021 | Nieuws |
Vandaag kregen we bezoek van niemand minder dan Gorrit-Jan Blonk, bestuurder bij Stichting ALS Nederland. Reden van zijn bezoek is het overhandigen van een symbolisch puzzelstuk. Het idee achter dit prachtige puzzelstuk is dat Stichting ALS samen met ambassadeurs de puzzel wil leggen om de spierziekte ALS op te lossen. De oplossing van ALS ligt als een puzzel op tafel. Er is veel DNA beschikbaar van ALS-patiënten, maar om dat te onderzoeken is geld nodig. Bedrijven kunnen daarmee een stukje van de oplossing zijn.
De puzzel
“We zijn erg blij met de samenwerking met Lemontree. We ervaren een hele mooie samenwerking en een hele prettige en kundige partner, die ervoor zorgt dat IT het gewoon altijd goed doet. We zijn ook bijzonder blij met de initiatieven en donaties die Lemontree doet om ons te helpen met onderzoek om de vreselijke spierziekte op te lossen. Lemontree is een partij waarbij je voelt en ervaart dat de maatschappelijke betrokkenheid gemeend is en we zijn erg blij met onze wederzijdse samenwerking. Ik vind het dan ook bijzonder leuk dit puzzelstuk, samen met een officiële oorkonde aan Lemontree aan te bieden. In de hoop dat we de puzzel zo snel mogelijk samen kunnen leggen op het Malieveld” zegt Gorrit-Jan.
Doneerbox voor cardridges en mobieltjes
Naast het mooie puzzelstuk en de oorkonde hebben we een doneerbox ontvangen, waarmee lege cardridges en oude mobieltjes verzameld kunnen worden. Uiteraard gaat de opbrengst hiervan naar Stichting ALS. Het spreekt voor zich dat we er alles aan doen om deze box zo snel mogelijk vol te krijgen. En u kunt ons daarbij helpen.
Helpen is eenvoudig en kost niets
Spaar uw lege cardridges en oude mobieltjes op en stuur ze naar ons op. Uiteraard kunt u zelf ook een doneerbox aanvragen om ALS te steunen!


 Het webinar is gratis live te volgen en zal veel inspiratie bevatten voor IT-ers, business managers en race liefhebbers. Het live event start op donderdag 27 mei om 15.00 uur en zal ongeveer een uur duren. Mensen die gebruik willen maken van deze unieke en eenmalige kans kunnen zich